 m4lwhere/profilehound
ProfileHound - Raccoglitore OpenGraph di BloodHound per profili utente memorizzati su macchine di dominio. Prendi decisioni informate sul saccheggio di segreti identificando profili utente attivi sulle macchine di dominio.

    ____             _____ __     __  __                      __
   / __ \_________  / __(_) /__  / / / /___  __  ______  ____/ /
  / /_/ / ___/ __ \/ /_/ / / _ \/ /_/ / __ \/ / / / __ \/ __  /
 / ____/ /  / /_/ / __/ / /  __/ __  / /_/ / /_/ / / / / /_/ /
/_/   /_/   \____/_/ /_/_/\___/_/ /_/\____/\__,_/_/ /_/\__,_/
ProfileHound è uno strumento post-elevazione progettato per aiutare a individuare e raggiungere obiettivi di red-teaming, localizzando i profili utente di dominio sulle macchine. Utilizza il formato OpenGraph di BloodHound per creare un nuovo arco chiamato HasUserProfile, che determina se un profilo utente esiste su un computer. Questo arco consente agli operatori di prendere decisioni informate su quali computer colpire per estrarre segreti.
Questo strumento richiede accesso amministrativo alla condivisione C$ sulle macchine target per enumerare i profili utente.
Un enorme ringraziamento a Remi Gascou (@podalirius) per i suoi strumenti ShareHound e bhopengraph. Volevo da tempo costruire uno strumento per raccogliere questi dati e l'uso di queste librerie mi ha permesso di concentrarmi sulla costruzione invece che sulla "plumbing".
[!WARNING] ProfileHound è in fase iniziale di sviluppo e non tutte le modalità di raccolta sono ancora implementate. Usare con cautela in ambienti di produzione; ci si assume il rischio dell'uso di questo strumento.
Gli obiettivi post-sfruttamento in Active Directory si sono spostati dai dati memorizzati on-premise verso applicazioni SaaS e il cloud. Per dimostrare il valore nella sicurezza offensiva, dobbiamo mostrare come l'accesso a questi servizi possa essere compromesso. In molti casi, questi servizi sono utilizzati solo da determinati gruppi o utenti, come HR, Finanza, ecc. In alcuni scenari, certe applicazioni SaaS possono essere accessibili solo da macchine specifiche.
L'arco HasSession di BloodHound è ottimo, ma è utile solo quando un utente ha effettuato l'accesso a una macchina. Se un utente non è loggato al momento della raccolta dati, può essere difficile trovare quale computer possa contenere segreti per facilitare un ulteriore sfruttamento. I profili utente possono contenere una quantità significativa di informazioni preziose all'interno di DPAPI, credenziali memorizzate nella cache, chiavi SSH, chiavi cloud e altro ancora – questi non richiedono una sessione utente attiva per essere accessibili.
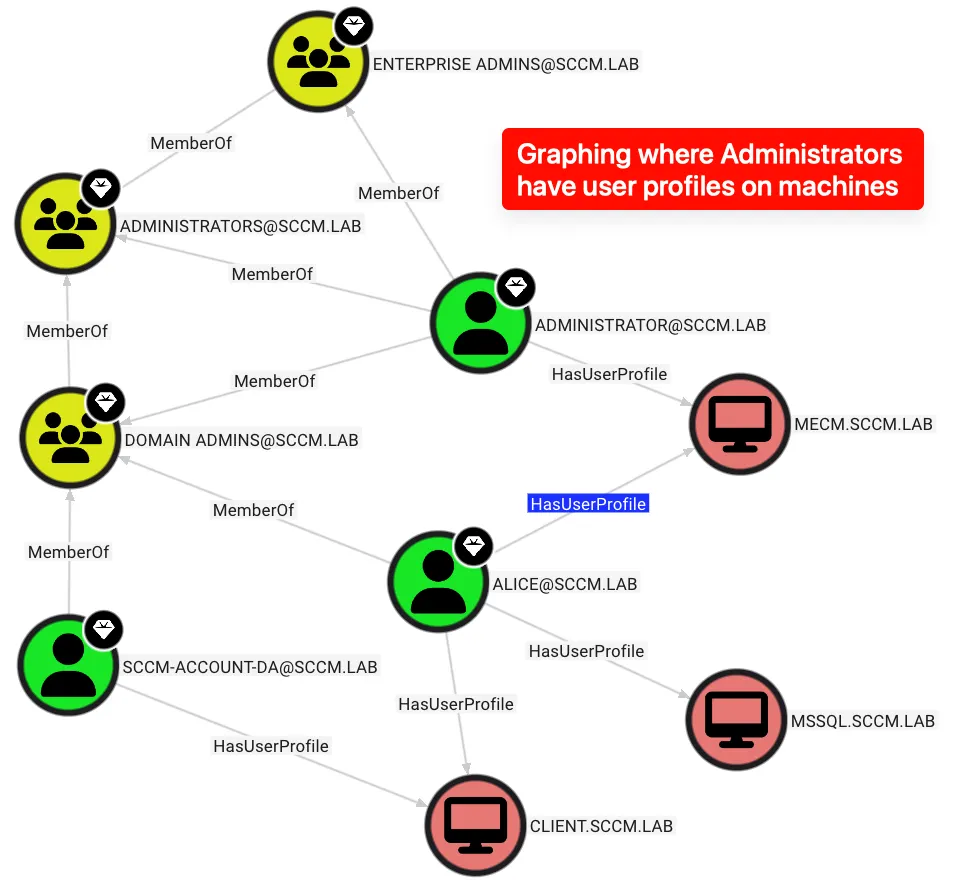
ProfileHound utilizza il formato OpenGraph di BloodHound per costruire un nuovo arco nel grafo chiamato HasUserProfile, che determina se un profilo utente esiste su una macchina del dominio. Questo può aiutare gli operatori a concentrarsi sulle macchine dove un utente o un gruppo di alto valore ha un profilo.
L'arco HasUserProfile contiene proprietà per la data di creazione del profilo e la data dell'ultima modifica. Queste informazioni aiutano a determinare:
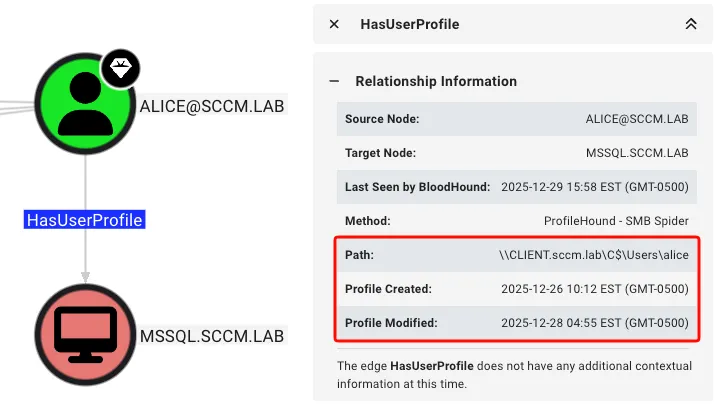
Questo arco ha anche proprietà per i timestamp di creazione e modifica del profilo, permettendo query Cypher specifiche per trovare profili utente attivi o di lunga durata su macchine specifiche.
Installa ProfileHound usando pipx (a meno che tu non ami l'inferno delle dipendenze):
pipx install profilehound
Per utilizzare la versione bleeding edge, puoi installare dal sorgente:
pipx install git+https://github.com/m4lwhere/profilehound.git
Per un approccio containerizzato, costruisci l'immagine ed esegui lo strumento con:
docker build -t profilehound .
docker run --rm profilehound --help
docker run --rm -v ${PWD}:/profilehound profilehound --auth-user alice --auth-password whiteRabbit --auth-domain sccm.lab --dns 192.168.57.10 --auth-dc-ip 192.168.57.10
Ad esempio, per eseguire con un account di amministratore del dominio sccm.lab\alice con password whiteRabbit:
$ profilehound --auth-user alice --auth-password whiteRabbit --auth-domain sccm.lab --target 192.168.57.0/27
    ____             _____ __     __  __                      __
   / __ \_________  / __(_) /__  / / / /___  __  ______  ____/ /
  / /_/ / ___/ __ \/ /_/ / / _ \/ /_/ / __ \/ / / / __ \/ __  /
 / ____/ /  / /_/ / __/ / /  __/ __  / /_/ / /_/ / / / / /_/ /
/_/   /_/   \____/_/ /_/_/\___/_/ /_/\____/\__,_/_/ /_/\__,_/    v0.1.1
@m4lwhere

BloodHound CE OpenGraph collector for user profiles stored on domain machines.
