Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
BlackMamba — Framework C2/post-exploitation | Kitploit
Strumenti/GitHubGitHub/loseys/blackmamba
Strumenti di Crittografia/DecrittografiaGenerazione di PayloadMeccanismi di PersistenzaEsfiltrazione DatiPost-ExploitCommand and ControlRed TeamingStrumento di Accesso RemotoArchived
GitHubloseys/blackmamba

BlackMamba

Framework C2/post-exploitation

1.2k178555 anni faRevisionato da Kitploit
Condividi
Vedi Repository


BlackMamba
BlackMamba

Comando e Controllo

Cos'è BlackMamba?

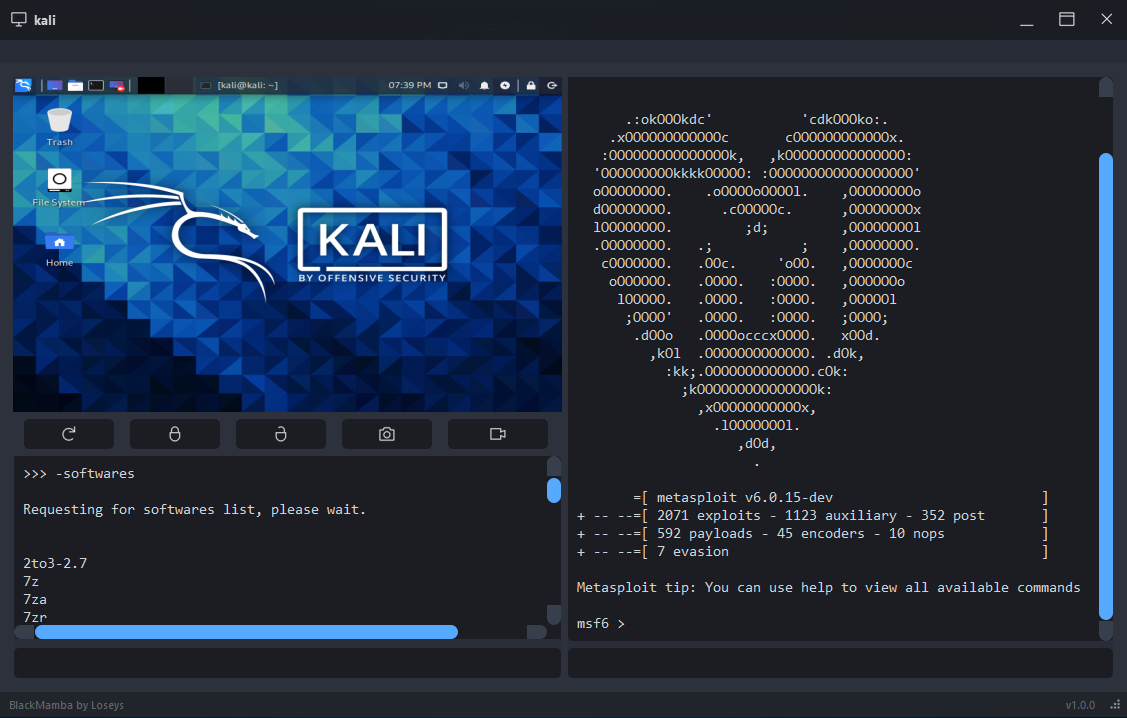
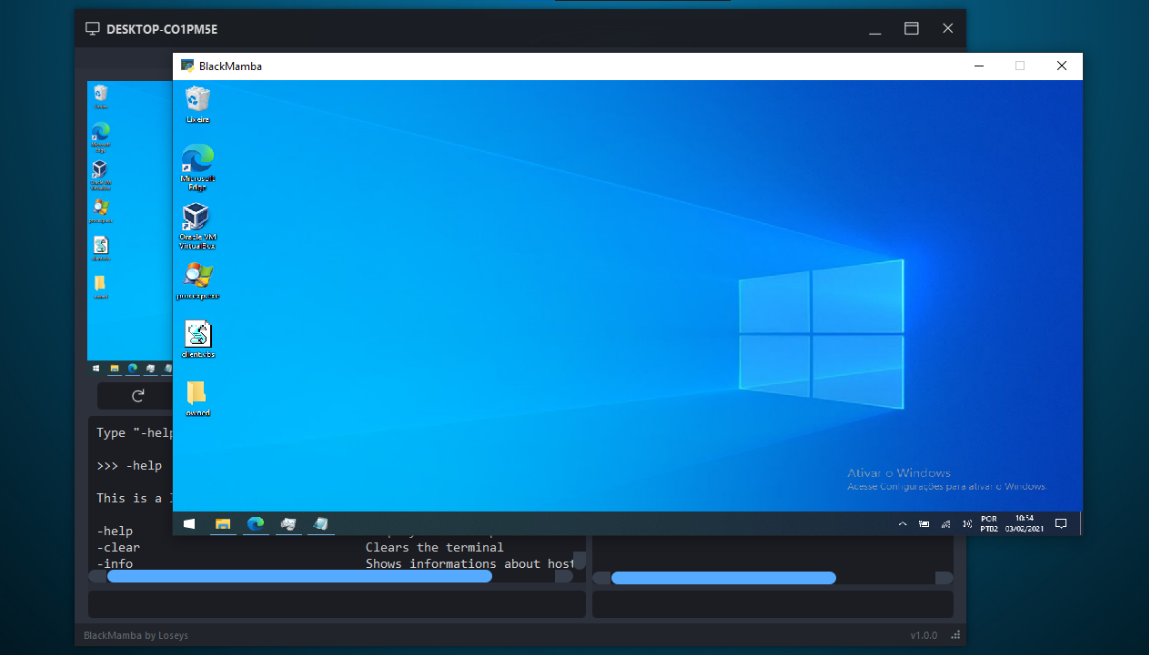
Black Mamba è un Command and Control (C2) che funziona con più connessioni contemporaneamente. È stato sviluppato con Python e con il Framework Qt e ha molteplici funzionalità per una fase di post-sfruttamento.

Alcune Funzionalità

  • Client multipli.
  • Comunicazione in tempo reale.
  • Comunicazione crittografata
  • Acquisizione di screenshot.
  • Cattura video in tempo reale.
  • Blocco del mouse del client.
  • Download e upload di file.
  • Keylogger.
  • Downloader web.

Invito ai Contributi⚠️

Ehi, prima di andare alla galleria devi sapere che BlackMamba è un progetto aperto, quindi, se trovi questo strumento utile e vuoi aggiungere qualche funzionalità, migliorare le prestazioni del codice o migliorare qualcosa in BlackMamba, il modo migliore per farlo aggiungere è inviare una pull request <3
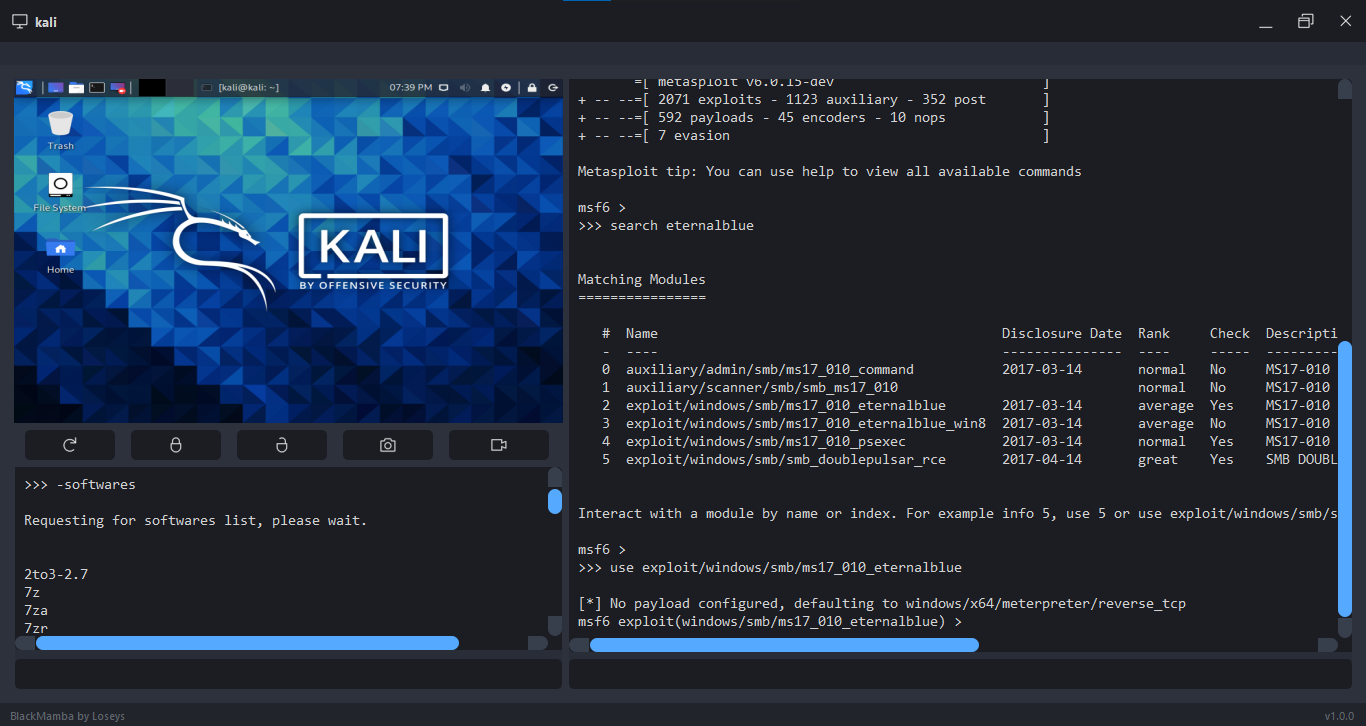
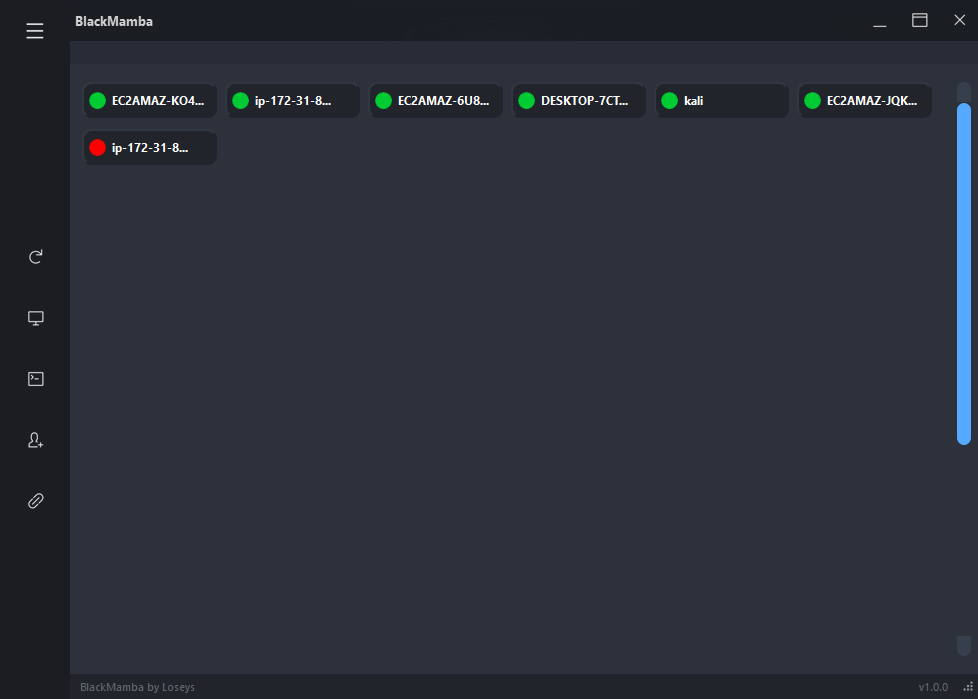
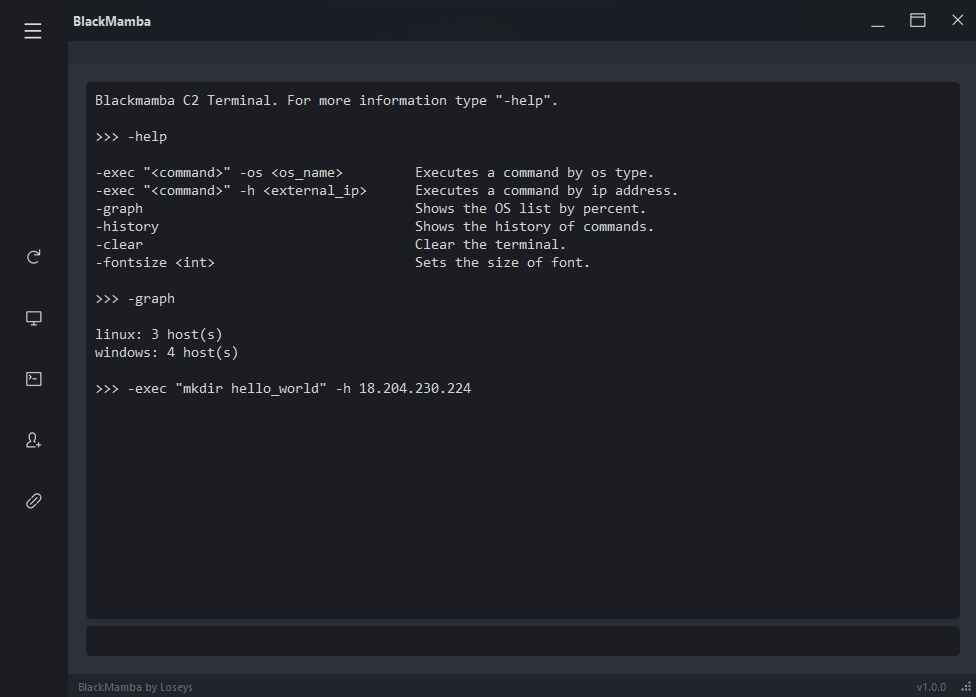
Galleria

Installazione

1º - Scarica BlackMamba;

2º - Installa i pacchetti PIP;

 pip install -r requirements.txt  

3º - Apri le porte 65000 e 65005 nel tuo Gateway o Router (il numero di porta è opzionale);

4º - Crea un'eccezione nel firewall per BlackMamba o disabilitalo;

5ª - Vai su "BlackMamba/bin/profile/socket.txt" e inserisci il numero di porta aperto;

 SERVER_IP=0.0.0.0
 PORT=65000
 PORT_VIDEO=65005

IMPORTANTE: Non modificare 0.0.0.0.

6º (OPZIONALE) - Vai nella cartella BlackMamba e apri il file "keygen.py". Copia la chiave risultante e incollala in "BlackMamba/bin/profile/crypt_key.py" ;

BlackMamba utilizza una chiave crittografica predefinita. È consigliabile modificarla.

7º - Torna alla cartella principale di BlackMamba e apri il file "main.py";

WINDOWS
python main.py

KALI LINUX
(sudo chmod 777 main.py)
(sudo python3 main.py)

ANOTHER LINUX
sudo chmod 777 main.py
sudo python3.8 main.py

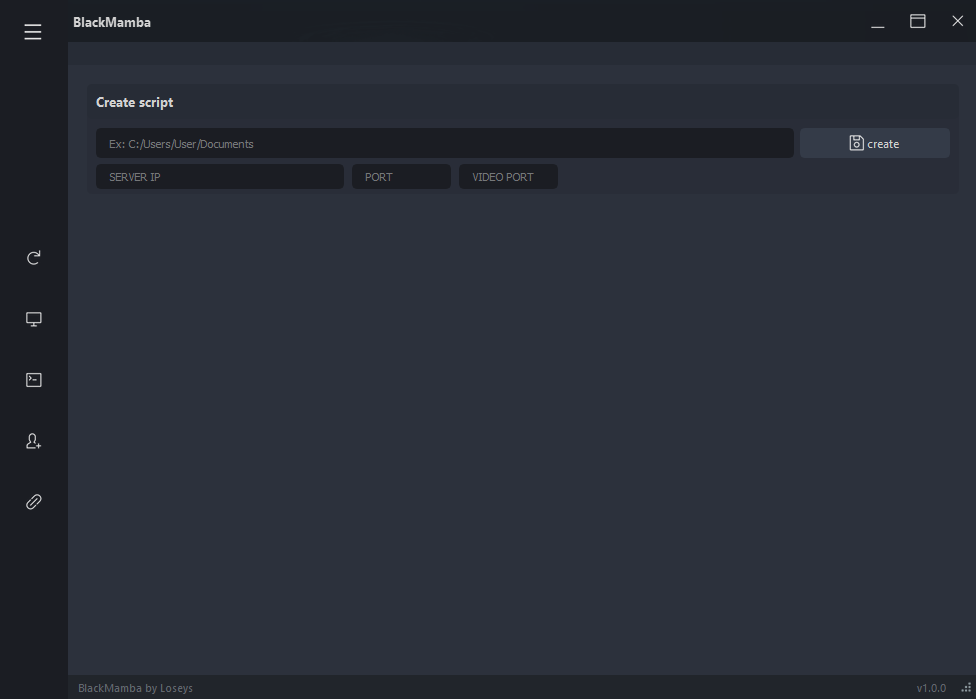
8º - Clicca sul pulsante che ha un'icona di persona e un segno più;

9º - Inserisci il percorso in cui verrà creato il file Python, inserisci entrambi i numeri di porta e l'indirizzo IP (esterno o locale) del tuo host, quindi clicca sul pulsante "Crea".

Installazione del Client

Dopo aver creato lo script Client, dovrai eseguire lo script sull'host target:

WINDOWS

python script.py

GNU/LINUX

1º Scarica i pacchetti:

scrot -y
python3-pip -y
python3-tk -y
python3-dev -y

2º sudo python3.8 script.py

KALI LINUX
(sudo python3 script.py)

IMPORTANTE: Lo script del client non ha persistenza. Se vuoi ottenere persistenza, dovrai realizzarla da solo. Un altro punto importante è che lo script del client potrebbe ritardare alcuni secondi o pochi minuti per la connessione/riconnessione.

Autore

Gustavo (Loseys)

Ringraziamenti, Collaboratori e Collaboratori Involontari

(In nessun ordine particolare)

  • Random Davis
  • Wanderson-Magalhaes
  • @byt3bl33d3r
  • Vitor
  • cybernobie
  • w0rk3r
  • wesley587
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →