 legus-yeung/cve-2025-55182-exploit
Exploit proof-of-concept per CVE-2025-55182, una RCE critica non autenticata in React Server Components. Include uno script Python che dimostra la costruzione di richieste HTTP malevole contro versioni vulnerabili di Next.js/React.

Questo repository contiene un semplice exploit per CVE-2025-55182, una vulnerabilità critica di esecuzione remota di codice in React Server Components.
CVE-2025-55182 è una vulnerabilità di esecuzione remota di codice non autenticata in React Server Components (CVSS 10.0). La vulnerabilità riguarda il modo in cui React decodifica i payload inviati agli endpoint delle React Server Function, consentendo a un aggressore di creare richieste HTTP dannose che ottengono l'esecuzione remota di codice sul server.
react-server-dom-webpack: 19.0, 19.1.0, 19.1.1, 19.2.0react-server-dom-parcel: 19.0, 19.1.0, 19.1.1, 19.2.0react-server-dom-turbopack: 19.0, 19.1.0, 19.1.1, 19.2.0react-server-dom-webpack: 19.0.1, 19.1.2, 19.2.1react-server-dom-parcel: 19.0.1, 19.1.2, 19.2.1react-server-dom-turbopack: 19.0.1, 19.1.2, 19.2.1Lo script exploit.py dimostra come un aggressore potrebbe sfruttare questa vulnerabilità creando una richiesta HTTP dannosa verso un endpoint di React Server Function.
Nota: Questo exploit funziona solo contro versioni vulnerabili di Next.js e React. Dopo l'aggiornamento alle versioni corrette, l'exploit non funzionerà più.
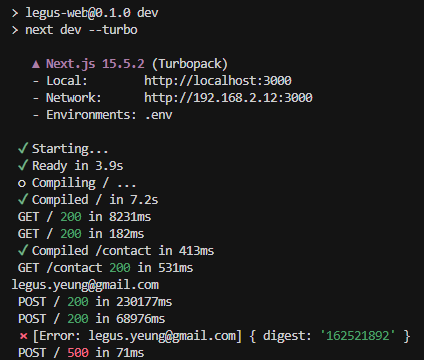
Lo script di exploit che colpisce un'applicazione Next.js vulnerabile:
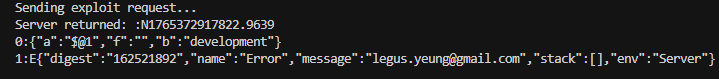
Lo stesso script di exploit dopo l'aggiornamento di Next.js e React: l'exploit non funziona più:

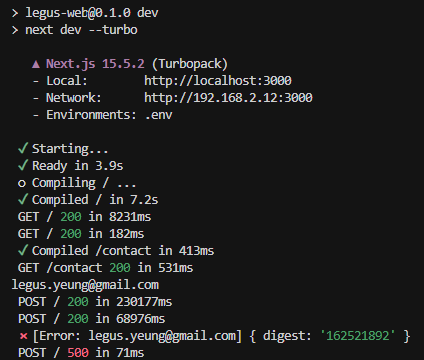
Esempio di output che mostra l'exploit in azione:
Questa vulnerabilità consente l'esecuzione remota di codice non autenticata su server che eseguono versioni vulnerabili di React Server Components. Anche se la tua applicazione non implementa esplicitamente endpoint di React Server Function, potrebbe comunque essere vulnerabile se supporta React Server Components.
Azione immediata richiesta: Aggiorna alle ultime versioni corrette:
npm install next@latest
npm install react@latest react-dom@latest react-server-dom-webpack@latest
Questo exploit è fornito esclusivamente per scopi educativi e di ricerca sulla sicurezza. Non utilizzare questo codice contro sistemi di cui non sei proprietario o per cui non hai esplicita autorizzazione al test. L'accesso non autorizzato a sistemi informatici è illegale.
