 knownsec/kunyu
Kunyu, raccolta di asset aziendali più efficiente


Inglese | Documento cinese
Kunyu (kunyu), il cui nome è tratto da , è in realtà una disciplina professionale legata all'informazione geografica, che conta le informazioni geografiche del mare, della terra e del cielo. Lo stesso vale per il cyberspazio. Lo stesso vale per la scoperta di asset sconosciuti e fragili. È più simile a una mappa del cyberspazio, utilizzata per descrivere e visualizzare in modo completo gli asset del cyberspazio, i vari elementi del cyberspazio e le relazioni tra gli elementi, nonché il cyberspazio e lo spazio reale. La relazione di mappatura. Quindi penso che "Kun Yu" si adatti ancora a questo concetto.
Kunyu mira a rendere più efficiente la raccolta di asset aziendali e a consentire a più professionisti della sicurezza di comprendere e utilizzare la tecnologia di rilevamento e mappatura del cyberspazio.
Per l'uso di kunyu, ci possono essere molti scenari applicativi, come:
È necessario il supporto di Python3 o superiore``` git clone https://github.com/knownsec/Kunyu.git cd Kunyu pip3 install -r requirements.txt
Linux: python3 setup.py install kunyu console
Windows: cd kunyu python3 console.py
PYPI: pip3 install kunyu
P.S. Windows also supports python3 setup.py install.
# 0x02 Istruzioni di configurazione
Quando esegui il programma per la prima volta, inserisci il comando seguente per inizializzare l'operazione. Sono forniti altri metodi di accesso e si consiglia il metodo API (l'accesso con nome utente/password è deprecato).```
kunyu init --apikey <your zoomeye key> --seebug <your seebug key>
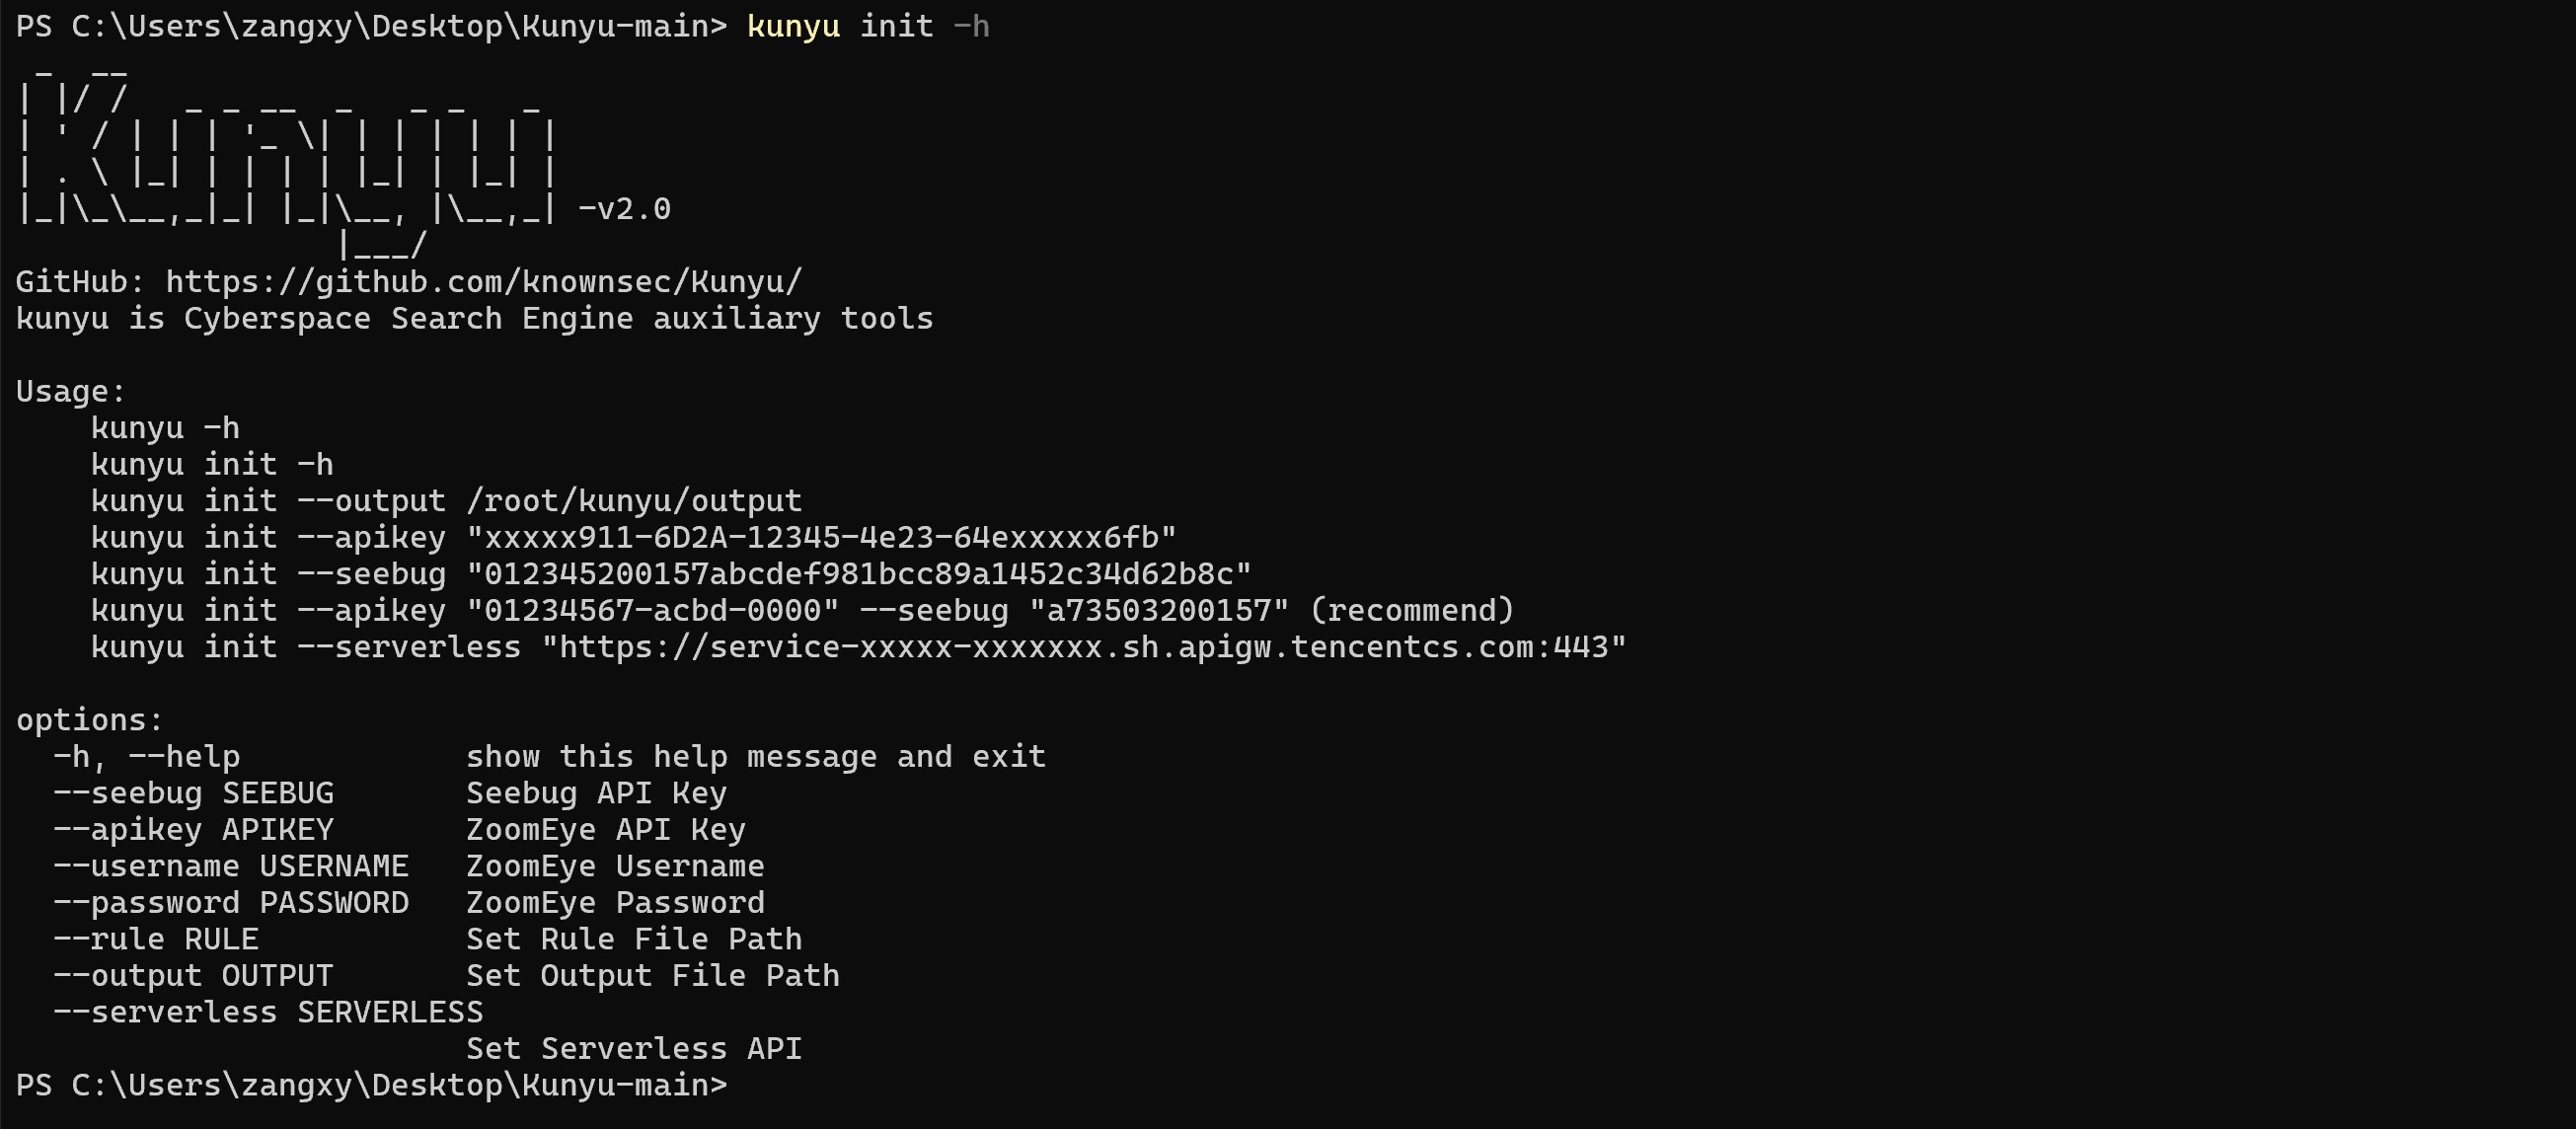
La prima volta che lo usi, devi utilizzare le credenziali di accesso di ZoomEye per usare lo strumento per raccogliere informazioni. Attualmente, l'API di ZoomEye richiede un pagamento.
Indirizzo di accesso ZoomEye: https://www.zoomeye.org/
Indirizzo di accesso Seebug: https://www.seebug.org/
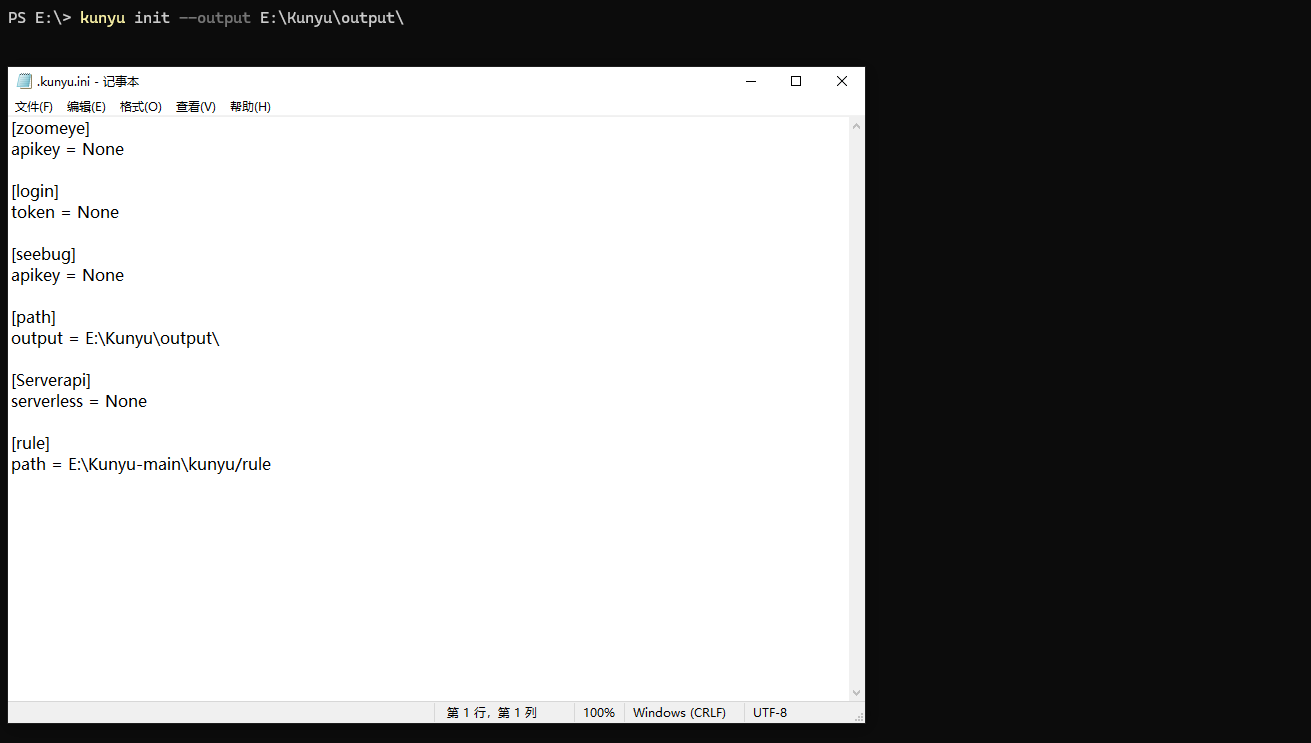
Il percorso del file di output può essere personalizzato con il seguente comando,Il percorso predefinito è: C:/Users/active user/kunyu/output/ or /active user/kunyu/output``` kunyu init --output C:\Users\风起\kunyu\output
# 0x03 Istruzioni dello strumento


