
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
sniperscope — Postazione di lavoro per la gestione della superficie di attacco esterna che correla dati DNS, certificate transparency, Shodan, CVEDB, TLS e OSINT in report forensi con punteggio di rischio. | Kitploit
Strumenti/GitHubGitHub/kamehameha-ctrl/sniperscope
OSINT (Open Source Intelligence)RicognizioneAnalisi delle VulnerabilitàRaccolta InformazioniSicurezza WebDigital ForensicsPenetration TestingThreat IntelligenceEnumerazione SottodominiRaccolta EmailAnalisi DNS
41432 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
GitHub
kamehameha-ctrl/sniperscope

sniperscope

Postazione di lavoro per la gestione della superficie di attacco esterna che correla dati DNS, certificate transparency, Shodan, CVEDB, TLS e OSINT in report forensi con punteggio di rischio.

Vedi Repository

🎯 SniperScope v3.5 // Attack Surface Intelligence, Shodan CVEDB & Forensic EASM Platform

Version 3.5 FastAPI Python React 19 Tailwind CSS v4 Cytoscape OWASP 2025 Ready MIT License

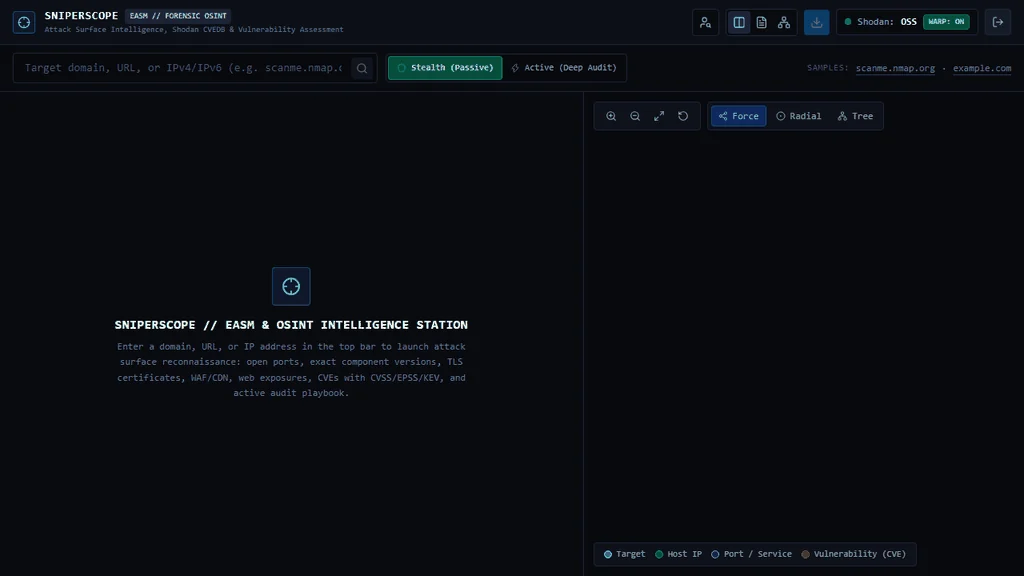
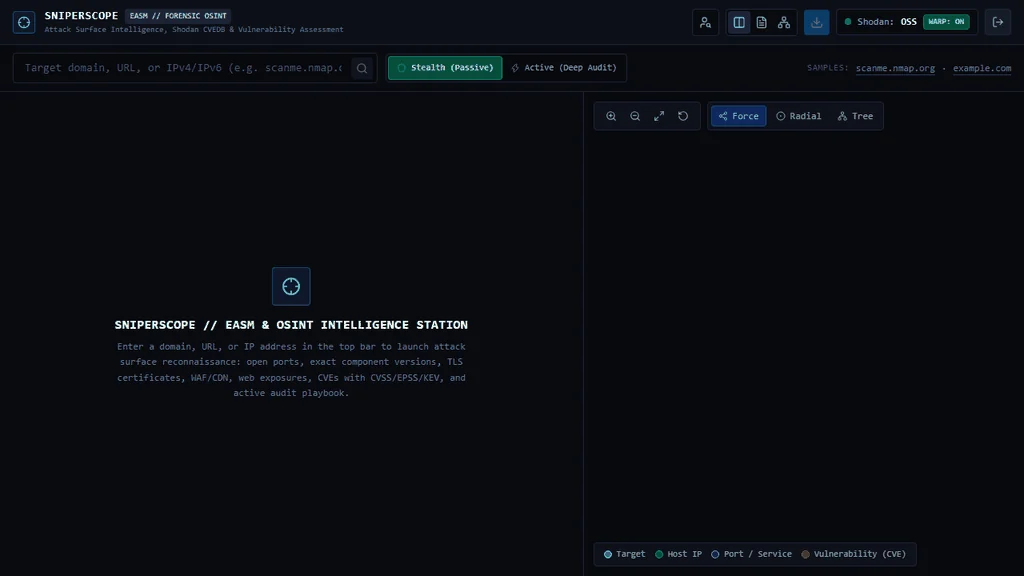
SniperScope Interactive Attack Surface Intelligence Demo

SniperScope è una workstation ad alte prestazioni per l'External Attack Surface Management (EASM), l'intelligence OSINT passiva/attiva e il reporting forense, progettata per auditor di cybersecurity, analisti SOC e penetration tester.

A partire da un singolo target (nome di dominio, URL completo o indirizzo IPv4/IPv6), SniperScope orchestra in parallelo molteplici motori di intelligence:

  • Enumerazione della zona DNS con record multipli, con controllo anti-spoofing SPF/DMARC e verifica degli issuer CAA.
  • Log di Certificate Transparency SSL/TLS (crt.sh) con risoluzione automatica dell'Origin IP.
  • Query ufficiali ai registri RDAP/WHOIS e correlazione del routing BGP/ASN.
  • Shodan Host API & InternetDB per porte aperte, versioni software, CPE e banner di servizio grezzi.
  • Arricchimento approfondito delle vulnerabilità tramite Shodan CVEDB con CVSS v3/v2 in tempo reale, probabilità di sfruttamento EPSS, stato CISA KEV (Known Exploited Vulnerabilities) e associazioni a campagne ransomware.
  • Ispezione crittografica TLS/SSL X.509 in stile who.is in tempo reale (cipher suite, bit della chiave pubblica, numero di serie, catena di fiducia, finestra di validità, SAN).
  • Diagnosi di uptime web, latenza di risposta, header di sicurezza HTTP, flag dei cookie (Secure, HttpOnly, SameSite) e policy CORS.
  • Rilevamento delle tecnologie web tramite Software Composition Analysis (SCA) (motore euristico dei componenti) che mappa i componenti front/back alle CVE e ai PoC noti.
  • Digital Footprint Suite & Spain OSINT Hub: ricognizione in tempo reale di username su più piattaforme (oltre 400 piattaforme tramite Server-Sent Events), analisi forense dei numeri di telefono (CNMC Spagna, database antispam), email hunter (MX/SPF, Gravatar, dork su violazioni) e gazzette ufficiali spagnole e registri di trasparenza.
  • Playbook CLI attivo con 39 comandi mappato rigorosamente alle categorie OWASP Top 10: 2025.
  • Grafo topologico interattivo anti-collisione con Cytoscape.js ed esportatore di report forensi in più formati (PDF, HTML autonomo, Markdown TLP:AMBER e traccia di esecuzione RAW cronologica .log).

📐 Architettura e flusso dei dati

flowchart LR
    subgraph Auth["🔐 Operator Access (Gatekeeper)"]
        direction TB
        LoginScreen["🔑 LoginScreen\nHMAC-SHA256 Token\n(sniperadmin / Passphrase)"]
    end

    subgraph Frontend["🖥️ Frontend (React 19 + Vite 8 + Tailwind CSS v4)"]
        direction TB
        TargetInput["🔍 TargetInput\n(Domain / IP / URL / OPSEC Mode)"]
        WarpToggle["🛡️ WARP / Proxy Egress Status\n(Active / Standby · Ping ms · Egress IP)"]
        FootprintStation["🕵️ Digital Footprint & Spain Hub\n(Usernames · Spain OSINT · Phone · Email)"]
        Dossier["📋 IntelDossier\nKPIs · Ports · CVEDB · Web/TLS · SCA · CLI Playbook"]
        Cytoscape["🕸️ GraphCanvas (Cytoscape.js)\nForce-Directed · Concentric Radial · Tree"]
        Exporter["📄 ForensicReportModal\nPDF · HTML · Markdown · RAW Trace (.log)"]
    end

    subgraph Backend["⚙️ Asynchronous Backend (FastAPI + Python 3.11+)"]
        direction TB
        Sanitizer["🛡️ Sanitizer & Target Normalizer\n(In-memory _SCAN_CACHE TTL 300s)"]
        ParallelEngine["🚀 Parallel Asyncio Engine\n(DNS / CT Logs / RDAP / HTTP / Shodan)"]
        OutboundProxy["🌐 Egress Proxy Handler\n(Cloudflare WARP 127.0.0.1:40000)"]
        RiskCalc["📊 Dynamic Risk Engine\n(Score 0-100 · Grades A-F · Weighted Findings)"]
        RawTrace["🧾 RAW Chronological Execution Trace\n(Command & Request Audit Log)"]
    end

    subgraph IntelSources["🌐 External Intelligence Providers"]
        direction TB
        DNS_Mod["DNS & CAA Anti-Spoofing\n(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC)"]
        CRT_Mod["Certificate Transparency\n(crt.sh Logs + Origin IP Lookup)"]
        Shodan_Mod["Shodan Host & InternetDB\n(Ports, CPEs, Versions, Banners)"]
        CVEDB_Mod["Shodan CVEDB\n(CVSS, EPSS, CISA KEV, Ransomware)"]
        HTTP_Mod["Web Audit, TLS X.509 & SCA\n(Chain, SHA-256, Web Tech, WAF, CORS)"]
        RDAP_Mod["RDAP / ASN\n(Registrar, Netblock, BGP Routing)"]
        Footprint_Mod["SOCMINT & Spanish Public Gazettes\n(BOE, BORME, CENDOJ, Catastro, CNMC)"]
    end

    Auth --> Frontend
    TargetInput -->|GET /api/scan| Sanitizer
    WarpToggle -->|GET /api/health| OutboundProxy
    FootprintStation -->|SSE /api/sherlock/stream| Footprint_Mod
    Sanitizer --> ParallelEngine
    ParallelEngine --> OutboundProxy
    OutboundProxy --> IntelSources
    DNS_Mod & CRT_Mod & CVEDB_Mod & HTTP_Mod & RDAP_Mod --> RiskCalc
    RiskCalc --> RawTrace
    RawTrace -->|JSON Payload| Dossier
    RawTrace -->|Nodes & Edges| Cytoscape
    RawTrace -->|Trace & Findings| Exporter

🎯 Casi d'uso principali

  • 🛡️ External Attack Surface Management (EASM): Monitoraggio continuo delle esposizioni perimetrali, shadow IT, certificati TLS in scadenza, sottodomini pendenti e porte in ascolto inattese su tutti gli asset aziendali.
  • 🎯 Ricognizione per Red Team e Penetration Testing: Conduzione di un'enumerazione iniziale approfondita del target senza attivare gli allarmi del SOC del cliente tramite la Modalità Stealth, per poi passare alla Modalità Attiva con 39 comandi OWASP Top 10: 2025 pre-parametrizzati.
  • 🚨 Triage per SOC e Incident Response: Determinazione rapida se un alert coinvolge asset con vulnerabilità attivamente sfruttate in the wild (CISA KEV) o tag di weaponization ransomware.
  • 🕵️ OSINT e Identity Footprinting: Correlazione di username pubblici, domini e record aziendali su oltre 400 piattaforme e registri pubblici ufficiali.

🛠️ Stack tecnologico

Scarica lo strumento