Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis — Write-up di reverse engineering di shellcode Python che esegue APC injection in AnyDesk, esfiltra verso un C2 tramite HTTPS con AES/RSA e persiste tramite chiavi GUID nel Registro. | Kitploit
Strumenti/GitHubGitHub/kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Analisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaMeccanismi di PersistenzaReverse EngineeringEsfiltrazione DatiAnalisi MalwareDigital ForensicsCommand and Control
Analisi di Binari
Paper e Ricerca
GitHubkaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis

Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis

Write-up di reverse engineering di shellcode Python che esegue APC injection in AnyDesk, esfiltra verso un C2 tramite HTTPS con AES/RSA e persiste tramite chiavi GUID nel Registro.

Vedi Repository
121 giorno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

1.x64dbg – Operazioni sui file e trampolini JMP

Questa vista di x64dbg rivela che lo shellcode Python utilizza operazioni sui file (CreateFileW, DeleteFileA/W) e trampolini JMP per chiamare dinamicamente le API di Windows.

Osservazioni chiave:

  • CreateFileW – Crea o apre un file (rilascio del payload).
  • DeleteFileA / DeleteFileW – Elimina i file (pulizia delle tracce).
  • DefineDosDeviceW – Definisce un dispositivo DOS (manipolazione delle unità).
  • Trampolini JMP: jmp qword ptr ds:[<API>] – risolve dinamicamente gli indirizzi delle API.
  • INT3 (0xCC) – Trappole anti-debug.
  • Percorso dello shellcode: C:\Users\dkaan\OneDrive\Desktop\output\shellcode.exe.
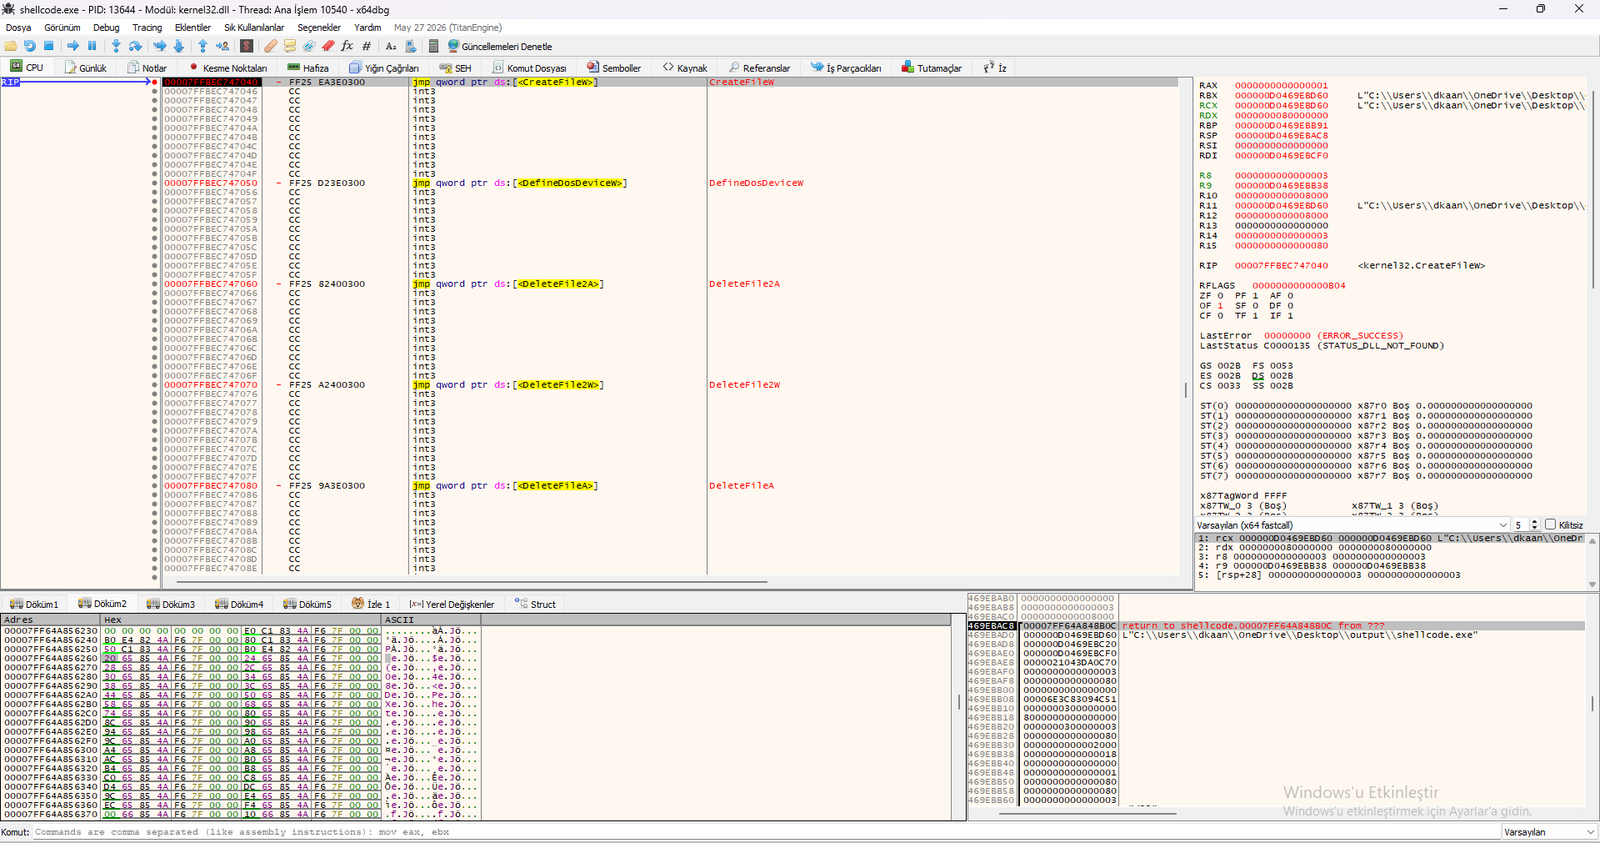
Perché è importante:

  • Rilascio di file: Lo shellcode si scrive su disco.
  • Pulizia delle tracce: Elimina i file per evitare il rilevamento.
  • Risoluzione dinamica delle API: I trampolini JMP risolvono le API a runtime.
  • Anti-Debug: Le trappole INT3 ostacolano i debugger.

Riferimento visivo:

Python Shellcode File Operations & JMP Trampolines Vista di x64dbg che mostra CreateFileW, DeleteFileA/W e trampolini JMP.

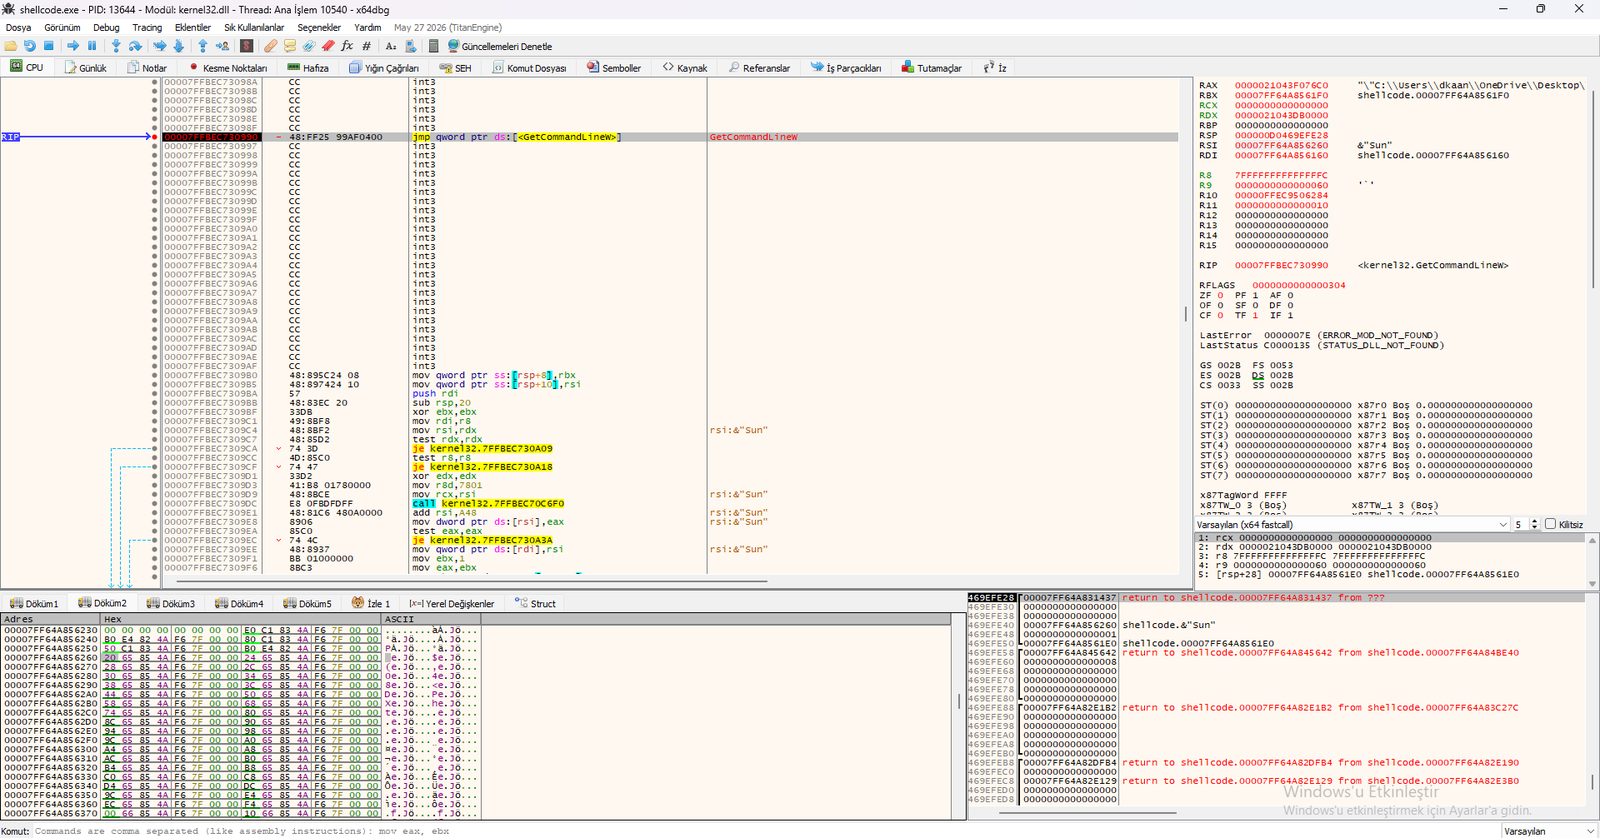
2. x64dbg – GetCommandLineW, trappole INT3 e parsing della riga di comando

Questa vista di x64dbg rivela che lo shellcode Python chiama GetCommandLineW per leggere gli argomenti della riga di comando, utilizzando al contempo trappole INT3 per l'anti-debugging.

Osservazioni chiave:

  • jmp qword ptr ds:[<GetCommandLineW>] – Trampolino JMP verso GetCommandLineW.
  • &"Sun" – Una stringa di argomento della riga di comando.
  • Trappole INT3 (0xCC) – Riempiono lo spazio di memoria tra le istruzioni valide, ostacolando debugger e disassembler.
  • Prologo della funzione: mov [rsp+8], rbx, sub rsp, 0x20, xor ebx, ebx.
  • Diramazione condizionale: test rdx, rdx, je kernel32.7FFBEC730A9.
  • Preparazione dei parametri: mov rdx, rsi, mov r8, rdi.

Perché è importante:

  • Anti-Debugging: Le trappole INT3 causano l'interruzione o il crash dei debugger.
  • Anti-Disassembly: I disassembler mostrano INT3 come istruzioni non valide.
  • Parsing della riga di comando: Lo shellcode legge i propri argomenti della riga di comando.
  • Risoluzione dinamica delle API: I trampolini JMP risolvono GetCommandLineW a runtime.

Riferimento visivo:

Python Shellcode GetCommandLineW & INT3 Traps Vista di x64dbg che mostra GetCommandLineW, il parsing della riga di comando e le trappole INT3.

3. Iniezione APC in AnyDesk e operazioni crittografiche

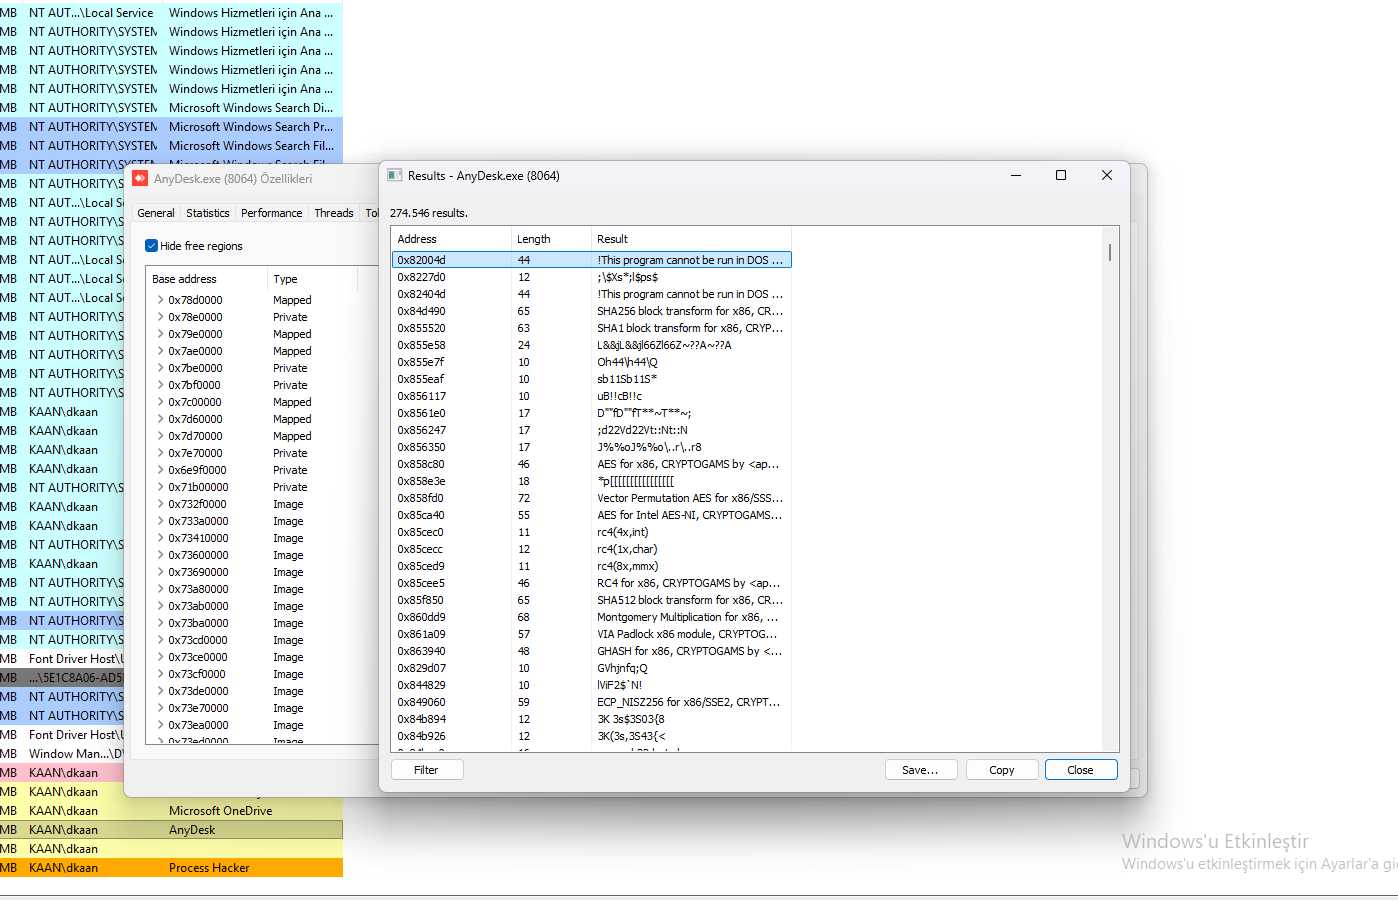
L'analisi della memoria con Process Hacker rivela che lo shellcode Python esegue un'iniezione APC in AnyDesk.exe e utilizza algoritmi crittografici avanzati per l'esfiltrazione dei dati.

Iniezione APC – Perché AnyDesk?

  • Processo target: AnyDesk.exe (PID 8064) – un legittimo strumento di desktop remoto.
  • Metodo di iniezione: Iniezione APC (Asynchronous Procedure Call) – inietta codice in un thread esistente senza crearne uno nuovo.
  • Perché AnyDesk?
    • È un processo attendibile e sempre in esecuzione.
    • Il suo traffico di rete (desktop remoto) si confonde con la comunicazione C2.
    • Gli strumenti di sicurezza raramente segnalano l'attività di AnyDesk.

Algoritmi crittografici:

  • AES for x86 / AES for Intel AES-NI – crittografia simmetrica.
  • RSA for x86 – crittografia asimmetrica.
  • SHA256 block transform – hashing.
  • RC4 for x86 – cifrario a flusso.
  • Vector Permutation AES – AES accelerato con SIMD.
  • GHASH for x86 – autenticazione GCM.
  • Montgomery Multiplication – accelerazione RSA.
  • ECP_NISTZ256 for x86 – crittografia a curva ellittica.

Perché è importante:

  • Iniezione APC: Più furtiva di CreateRemoteThread – non viene creato alcun nuovo thread.
  • Abuso di LOLBin: AnyDesk è uno strumento legittimo, il che rende il rilevamento più difficile.
  • C2 cifrato: Lo shellcode cifra la propria comunicazione con AES/RSA.
  • Integrità dei dati: SHA256 e GHASH garantiscono che i dati non vengano manomessi.

Riferimento visivo:

Python Shellcode AnyDesk APC Injection & Crypto Vista di Process Hacker che mostra l'iniezione in AnyDesk e gli algoritmi crittografici (AES, RSA, SHA256, RC4).

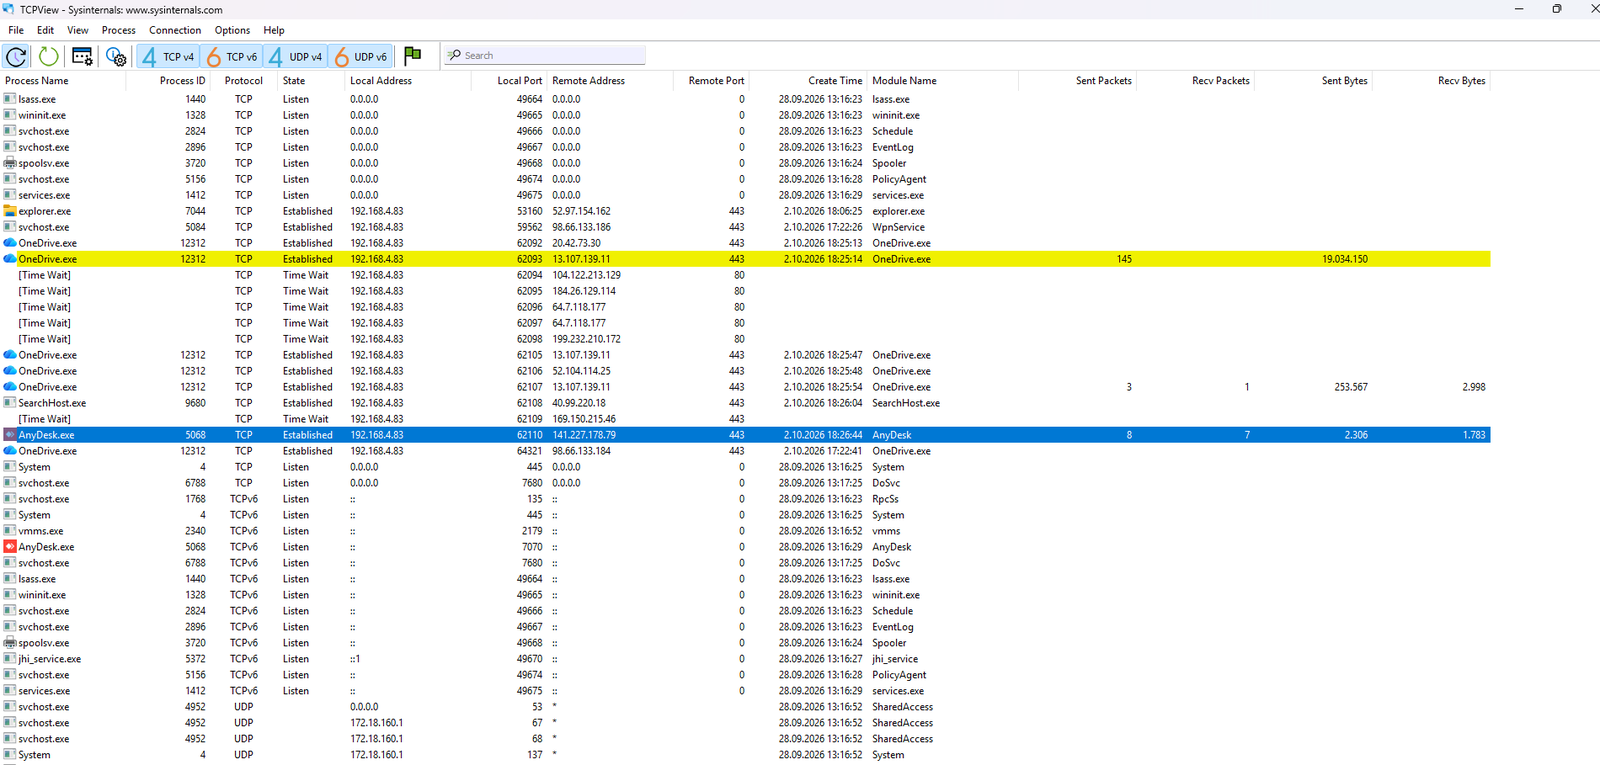
4. TCPView – Esfiltrazione dati tramite AnyDesk

L'analisi con TCPView rivela che lo shellcode Python utilizza AnyDesk.exe per esfiltrare dati verso 141.227.178.79 sulla porta 443 (HTTPS).

Osservazioni chiave:

  • Processo: AnyDesk.exe (PID 5068) – legittimo strumento di desktop remoto.
  • IP remoto: 141.227.178.79
  • Porta: 443 (HTTPS – si confonde con il traffico legittimo).
  • Stato: Established (connessione attiva).
  • Pacchetti inviati: 8 (2.306 byte) – esfiltrazione di dati cifrati.
  • Pacchetti ricevuti: 7 (1.703 byte) – comandi C2.

Perché è importante:

  • Abuso di LOLBin: AnyDesk è uno strumento legittimo, il che rende il rilevamento più difficile.
  • Esfiltrazione cifrata: La porta 443 (HTTPS) nasconde i dati rubati.
  • Comunicazione C2: Lo shellcode riceve comandi dallo stesso IP.
  • Evasione: Gli strumenti di sicurezza raramente segnalano il traffico di AnyDesk.

Riferimento visivo:

Python Shellcode AnyDesk Data Exfiltration Vista di TCPView che mostra AnyDesk.exe connettersi a 141.227.178.79 sulla porta 443.

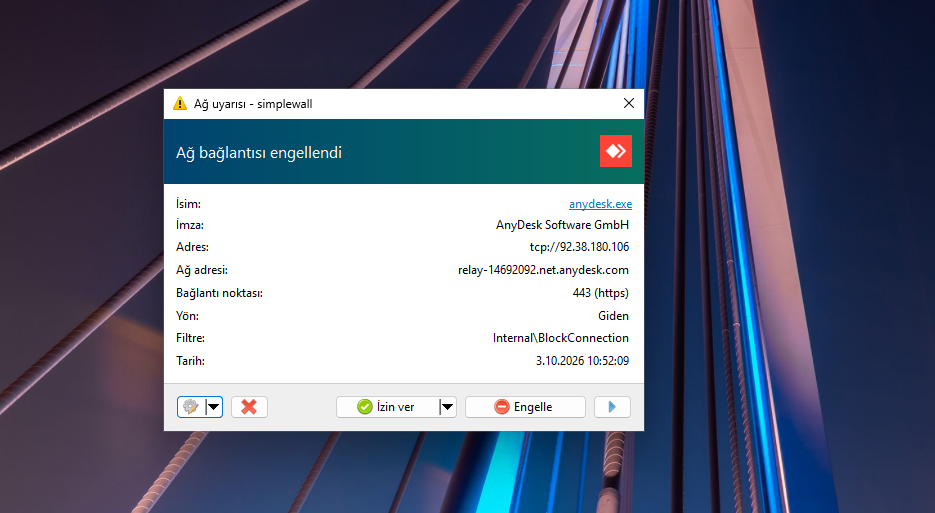
5.AnyDesk - Simplewall blocca gli indirizzi IP remoti

L'analisi con Simplewall rivela che, sebbene lo shellcode Python tenti di esfiltrare dati verso 141.227.178.79 tramite la porta 443 (HTTPS) usando AnyDesk.exe, quando viene bloccato tenta di stabilire una connessione verso un altro indirizzo legittimo (92.38.180.106).

Osservazioni chiave:

  • Processo: AnyDesk.exe (PID 5068) – legittimo strumento di desktop remoto.
  • IP remoto: 92.38.180.106
  • Porta: 443 (HTTPS – si confonde con il traffico legittimo).
  • Stato: Blocked (connessione bloccata).
  • Indirizzo bloccato: (relay-14692092.net.anydesk.com).

Perché è importante:

  • Abuso di LOLBin: AnyDesk è uno strumento legittimo, il che rende il rilevamento più difficile.
  • Esfiltrazione cifrata: La porta 443 (HTTPS) nasconde i dati rubati.
  • Comunicazione C2: Lo shellcode riceve comandi dallo stesso IP.
  • Evasione: Gli strumenti di sicurezza raramente segnalano il traffico di AnyDesk.

Riferimento visivo:

Python Shellcode AnyDesk Data Exfiltration Vista di Simplewall che mostra Anydesk.exe bloccato verso 92.38.180.106 sulla porta 443.

6. Persistenza nel Registro – Chiavi basate su GUID

L'analisi del Registro rivela che lo shellcode Python crea chiavi basate su GUID sotto HKLM\SYSTEM\CurrentControlSet\Control\ per la persistenza.


Osservazioni chiave:

Scarica lo strumento