jxroot/zeropulse
🔒 Piattaforma C2 moderna con integrazione di Cloudflare Tunnel | Gestione remota WinRM e SSH | Terminale in tempo reale e desktop remoto | Sviluppata con FastAPI e React
# ZeroPulse
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/52afddab9166d18f917c35490eb7f7f947e72575aa78c6be10691b32a71d5b33.png" alt="favicon.png" width="300"/>
**Una moderna piattaforma di Command & Control (C2) con integrazione Cloudflare Tunnel**
[](https://www.python.org/)
[](https://fastapi.tiangolo.com/)
[](https://reactjs.org/)
[](LICENSE)
[CodeFactor](https://www.codefactor.io/repository/github/jxroot/zeropulse/overview/main)
</div>
---
## 📋 Indice
- [Panoramica](#overview)
- [Caratteristiche](#features)
- [Architettura](#architecture)
- [Prerequisiti](#prerequisites)
- [Installazione](#installation)
- [Configurazione](#configuration)
- [Utilizzo](#usage)
- [Documentazione API](#api-documentation)
- [Sicurezza](#security)
- [Struttura del Progetto](#project-structure)
- [Sviluppo](#development)
- [Contributi](#contributing)
- [Licenza](#license)
- [Riconoscimenti](#acknowledgments)
- [Supporto](#support)
## 🎯 Panoramica
ZeroPulse è una piattaforma completa di Command & Control (C2) progettata per la gestione e il monitoraggio remoto sicuro. Sfrutta la tecnologia Cloudflare Tunnel per fornire connessioni sicure e crittografate senza esporre la tua infrastruttura a internet pubblico.
> **⚠️ Stato di sviluppo**: Questo progetto è attualmente in **sviluppo attivo**. Questa versione è una **release demo/alpha** e alcune funzionalità potrebbero essere:
> - **Instabili** o soggette a modifiche sostanziali
> - **Incomplete** o parzialmente implementate
> - **In fase di sviluppo attivo** con aggiornamenti frequenti
>
> Consigliamo di utilizzare questo software **solo per scopi di test e valutazione**. Per un uso in produzione, attendere una release stabile o utilizzarlo a proprio rischio.
### Punti salienti
- **🔒 Sicuro per impostazione predefinita**: Autenticazione integrata, gestione delle sessioni e sistema di token API
- **🌐 Integrazione Cloudflare**: Gestione fluida di DNS e tunnel tramite API Cloudflare
- **🖥️ Gestione remota**: Supporto WinRM e SSH con integrazione evil-winrm per shell interattive
- **📊 UI moderna**: Interfaccia React bella e reattiva con integrazione terminale in tempo reale
- **🚀 Ottimizzato per le prestazioni**: I/O non bloccante, query di database ottimizzate e prevenzione delle perdite di memoria
- **🖥️ Accesso alla shell locale**: Shell locale interattiva tramite WebSocket con emulazione di terminale in tempo reale
## ✨ Caratteristiche
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/00fb074bcd77072929982c07f02027b0dc8f7a1fa24b723de402289f2da76790.png" alt="favicon.png" />
<p><em>ZeroPulse Dashboard - Panoramica di tutti i tunnel e dello stato del sistema</em></p>
</div>
### Funzionalità principali
- **Gestione dei tunnel**
- Creare e gestire i tunnel Cloudflare
- Configurare le regole di ingresso (HTTP, HTTPS, TCP)
- Gestione automatica dei record DNS
- Gestione del proxy di route
- **Esecuzione remota di comandi**
- Eseguire comandi su sistemi Windows remoti tramite WinRM
- Shell interattiva con integrazione evil-winrm (autenticazione tramite password e hash NTLM)
- Esecuzione di comandi SSH e sessioni interattive
- Esecuzione di script PowerShell
- Tracciamento della cronologia dei comandi
- Streaming dell'output in tempo reale
- Pannello di controllo dei moduli con esecuzione dinamica dei moduli
- **Desktop remoto**
- Rilevamento e gestione dei server VNC
- Client desktop remoto noVNC basato sul web
- Supporto per sistemi Windows e Linux
- Connessioni sicure basate su tunnel
- **Sessione e sicurezza**
- Autenticazione basata su JWT
- Gestione delle sessioni attive
- Sistema di token API con permessi granulari
- Blacklist e revoca dei token
- Controllo degli accessi basato sui ruoli (RBAC)
- **Gestione DNS**
- Creazione/aggiornamento automatico dei record DNS
- Supporto per record CNAME, A, AAAA
- Configurazione del proxy Cloudflare
- Risoluzione dei conflitti
- **Accesso alla shell locale**
- Shell locale interattiva tramite WebSocket
- Emulazione di terminale in tempo reale con xterm.js
- Supporto per finestra autonoma
- I/O non bloccante per prestazioni ottimali
- **Sistema di controllo dei moduli**
- Caricamento dinamico dei moduli dal database
- Struttura gerarchica (Categorie → Sezioni → Elementi)
- Motore di template con sostituzione delle variabili
- Integrazione con terminale interattivo
- Cronologia dell'esecuzione dei comandi
## ⚙️ Stack Tecnologico
| Livello | Tecnologia | Scopo |
|---------|------------|-------|
| Frontend | React 19, Redux Toolkit, React Router, TailwindCSS, xterm.js | Interfaccia utente |
| Backend | FastAPI, Uvicorn | Server API |
| Database | SQLite (con query e indici ottimizzati) | Persistenza dei dati |
| Autenticazione | JWT, python-jose | Autenticazione basata su token |
| Esecuzione remota | pywinrm, paramiko, evil-winrm | Integrazione WinRM e SSH |
| Terminale | xterm.js, WebSocket | Terminale interattivo |
| API esterne | requests, cloudflare | Integrazione dei servizi |
| Gestione dei processi | subprocess, asyncio, threading | Attività in background |
## 📦 Prerequisiti
### Requisiti di sistema
- **Sistema operativo**: Linux (Ubuntu 20.04+, Debian 11+ o qualsiasi distribuzione Linux moderna)
- **Python**: 3.8 o superiore
- **Node.js**: 20.19.0+ o 22.12.0+ (vedi `.nvmrc` nella directory frontend)
- **npm**: Incluso con Node.js
- **Account Cloudflare**: Con token API e ID account
- **Ruby** (opzionale): Per il supporto evil-winrm (`gem install evil-winrm`)
### Software richiesto```bash
# Ubuntu/Debian
sudo apt update
sudo apt install -y python3 python3-pip python3-venv git curl
# Install Node.js 20+ (using nvm recommended)
curl -o- https://raw.githubusercontent.com/nvm-sh/nvm/v0.39.0/install.sh | bash
source ~/.bashrc
nvm install 20.19.0
nvm use 20.19.0
# Optional: Install Ruby for evil-winrm
sudo snap install ruby --classic
gem install evil-winrm
# Verify versions
python3 --version # Should be 3.8+
node --version # Should be 20.19.0+ or 22.12.0+
npm --version
```
## 🚀 Installazione
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/63f8299d6bb31aaa64c5e271f4e78bcb3ea94ef8ae7a2f1e2e3b6205552fb8b2.png" alt="Configurazione dell'installazione" />
<p><em>Processo di installazione - Configurazione di ZeroPulse su un nuovo sistema</em></p>
</div>
### 1. Clona il repository```bash
git clone https://github.com/yourusername/zeropulse.git
cd zeropulse
```
### 2. Configurazione del backend```bash
# Create virtual environment
python3 -m venv venv
# Activate virtual environment
source venv/bin/activate
# Upgrade pip
pip install --upgrade pip
# Install dependencies
pip install -r requirements.txt
```
### 3. Configurazione del Frontend```bash
cd frontend
# Check Node.js version (should be 20.19.0+ or 22.12.0+)
node --version
# If using nvm, switch to required version
nvm use # Automatically uses version from .nvmrc
# Install dependencies
npm install
# Build frontend
npm run build
cd ..
```
### 4. Configura le variabili d'ambiente
Crea un file `.env` nella root del progetto:```bash
cat > .env << EOF
# Authentication Settings
ADMIN_USERNAME=admin
ADMIN_PASSWORD=your-secure-password-here
JWT_SECRET_KEY=$(python3 -c "import secrets; print(secrets.token_urlsafe(32))")
JWT_ALGORITHM=HS256
JWT_EXPIRATION_HOURS=24
# Cloudflare Settings
CLOUDFLARE_API_TOKEN=your-cloudflare-api-token-here
CLOUDFLARE_ACCOUNT_ID=your-cloudflare-account-id-here
CLOUDFLARE_DOMAIN=your-domain.com
# WinRM Settings (optional)
WINRM_USERNAME=WinRMUser
WINRM_PASSWORD=your-secure-password-here
# SSH Settings (optional)
SSH_KEY_PATH=/path/to/ssh/key
SSH_USERNAME=ssh_user
# C2 Server Settings
C2_SERVER_HOST=0.0.0.0
C2_SERVER_PORT=8000
ENVIRONMENT=production
# Database Settings
DATABASE_PATH=data/database.db
EOF
# Set permissions
chmod 600 .env
```
### 5. Avvia il server```bash
# Ensure virtual environment is active
source venv/bin/activate
# Start the server
python3 run_server.py
```
Il server sarà accessibile all'indirizzo `http://localhost:8000`
## ⚙️ Configurazione
### Variabili d'ambiente
| Variabile | Descrizione | Predefinito |
|----------|-------------|---------|
| `ADMIN_USERNAME` | Nome utente amministratore | `admin` |
| `ADMIN_PASSWORD` | Password amministratore | - |
| `JWT_SECRET_KEY` | Chiave di firma JWT | - |
| `JWT_EXPIRATION_HOURS` | Tempo di scadenza del token | `24` |
| `CLOUDFLARE_API_TOKEN` | Token API Cloudflare | - |
| `CLOUDFLARE_ACCOUNT_ID` | ID account Cloudflare | - |
| `CLOUDFLARE_DOMAIN` | Il tuo dominio | - |
| `WINRM_USERNAME` | Nome utente WinRM | `WinRMUser` |
| `WINRM_PASSWORD` | Password WinRM | - |
| `SSH_KEY_PATH` | Percorso della chiave privata SSH | - |
| `SSH_USERNAME` | Nome utente SSH | - |
| `C2_SERVER_HOST` | Host del server | `0.0.0.0` |
| `C2_SERVER_PORT` | Porta del server | `8000` |
| `ENVIRONMENT` | Modalità ambiente | `development` |
| `DATABASE_PATH` | Percorso del file di database | `data/database.db` |
### Permessi del Token API Cloudflare
Il tuo token API Cloudflare necessita dei seguenti permessi:
- **Zona**: `Zone:Read`, `DNS:Edit`
- **Account**: `Cloudflare Tunnel:Edit`
- **Risorse della zona**: Includi la zona del tuo dominio
### Gestione dei tunnel
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/5dd4ee08816c9406908fefdcaa8084c49362bbc23f1468170577195720ec30cf.png" alt="Elenco tunnel" width="800"/>
<p><em>Elenco tunnel - Visualizza tutti i tunnel con stato, indicatori di salute e azioni rapide</em></p>
</div>
#### Funzionalità
- **Mapping dinamico delle porte**: Mappa le porte locali verso le route dei tunnel
- **Proxy dei servizi**: Inoltra servizi HTTP, HTTPS e TCP
- **Gestione automatica**: Avvia, ferma e monitora i processi proxy
- **Rilevamento delle porte**: Trova automaticamente le porte disponibili
- **Monitoraggio dello stato**: Stato in tempo reale di tutti i proxy attivi
1. **Crea un tunnel**: Vai alla Dashboard → Crea tunnel
2. **Configura le route**: Imposta le regole di ingresso per servizi HTTP, HTTPS o TCP
3. **Gestisci DNS**: Creazione/aggiornamento automatico dei record DNS
4. **Monitora lo stato**: Visualizza la salute del tunnel e lo stato delle connessioni
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/cd05fde3d9761ea7116995d42c93e93c353747facd0003004c5a6a45df1816a8.png" alt="Configurazione route del tunnel" width="800"/>
<p><em>Configurazione route del tunnel - Configura le regole di ingresso e i record DNS</em></p>
</div>
### Esecuzione remota dei comandi
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/e754baee189ad095c916392124f89c3a3c193edaa557b7a1c092d89c99fdbe67.png" alt="Esecuzione comandi" width="800"/>
<p><em>Interfaccia di esecuzione comandi - Esegui comandi su sistemi Windows remoti tramite WinRM e SSH</em></p>
</div>
1. **Seleziona un tunnel**: Scegli un tunnel con accesso WinRM o SSH
2. **Esegui comandi**: Esegui comandi PowerShell su sistemi Windows remoti
3. **Visualizza cronologia**: Controlla la cronologia di esecuzione dei comandi e gli output
### Cronologia dei comandi
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/6768cdfa53c3e8e85888437815bd4551696739b2e860c348003d7954d37f390f.png" alt="Esecuzione comandi" width="800"/>
<p><em>Cronologia comandi - Visualizzazione completa di tutti i comandi eseguiti con informazioni dettagliate</em></p>
</div>
La funzionalità Cronologia dei comandi fornisce una traccia di controllo completa di tutte le esecuzioni:
- **Registro di esecuzione**: Visualizza tutti i comandi eseguiti su tutti i tunnel
- **Informazioni dettagliate**: Vedi comando, output, timestamp, ID tunnel e stato di esecuzione
- **Filtro e ricerca**: Filtra per tunnel, intervallo di date o cerca per contenuto del comando
- **Visualizzazione output**: Visualizza l'output completo del comando per ogni esecuzione
- **Capacità di esportazione**: Esporta la cronologia per analisi o conformità
#### Funzionalità
1. **Registrazione completa**
- Tutti i comandi vengono registrati automaticamente con timestamp
- Include informazioni sul tunnel e contesto di esecuzione
- Tracciamento dello stato (successo/errore)
2. **Filtri avanzati**
- Filtra per ID tunnel
- Filtra per intervallo di date
- Cerca per contenuto del comando o output
- Filtra per stato di esecuzione
3. **Visualizzazione dettagliata**
- Visualizza l'output completo del comando
- Vedi tempo di esecuzione e durata
- Controlla le informazioni su tunnel e agente
- Rivedi i messaggi di errore se l'esecuzione non è riuscita
4. **Gestione della cronologia**
- Cancella la cronologia per tunnel specifici
- Esporta la cronologia in un file
- Archivia le voci precedenti
### Pannello di controllo dei moduli
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/61daf8947a6f634d67b56a68d0874be91d9f9d5ac04b545bba4f30c2b9c2b501.png" alt="Esecuzione comandi"/>
<p><em>Pannello di controllo moduli - Interfaccia centralizzata per la gestione di tutti i moduli e le capacità del sistema</em></p>
</div>
Il Pannello di controllo dei moduli fornisce un'interfaccia unificata per accedere e gestire vari moduli del sistema:
- **Shell interattiva**: integrazione evil-winrm per sistemi Windows (autenticazione con password e hash NTLM)
- **Desktop remoto**: accesso desktop remoto VNC/noVNC
- **Accesso shell**: Interfaccia di esecuzione comandi
- **Gestione moduli**: Installa, configura e gestisci i moduli del sistema
- **Monitoraggio stato**: Stato in tempo reale di tutti i moduli
- **Integrazione terminale**: Modale terminale persistente in tutte le schede dei moduli
#
### Impostazioni
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/792062c34eb5bdb2c316e4133e3b50773bf4deb20b5129df898744a6f4f0113f.png" alt="Impostazioni" width="800"/>
<p><em>Modale Impostazioni - Interfaccia centralizzata di configurazione e gestione</em></p>
</div>
La modale Impostazioni fornisce una configurazione completa del sistema e la gestione tramite più schede:
- **Moduli**: Gestione dei moduli PowerShell
- **Dipendenze**: Gestione delle dipendenze di sistema
- **Log di sistema**: Visualizza e monitora i log di sistema
- **Sessioni attive**: Gestione delle sessioni
- **API**: Gestione dei token API
- **Route**: Configurazione delle route dei tunnel
#### Gestione dei moduli
Gestisci i moduli PowerShell che possono essere eseguiti su sistemi remoti:
- **Crea moduli**: Definisci nuovi moduli PowerShell con codice personalizzato
- **Modifica moduli**: Modifica il codice e la configurazione dei moduli esistenti
- **Elimina moduli**: Rimuovi i moduli non utilizzati
- **Esecuzione moduli**: Esegui moduli sui sistemi target
- **Variabili template**: Usa variabili nel codice dei moduli per l'esecuzione dinamica
**Caratteristiche dei moduli:**
- Evidenziazione della sintassi per il codice PowerShell
- Supporto alla sostituzione delle variabili
- Validazione del codice
- Tracciamento della cronologia di esecuzione
#### Motore di template
Il Motore di template ti consente di creare moduli PowerShell dinamici con variabili fornite dall'utente. Le variabili sono definite usando la sintassi `_{...}_` e vengono sostituite con i valori forniti dall'utente prima dell'esecuzione.
##### Tipi di variabile
**1. Input di testo semplice**```powershell
ping _{ip,192.168.1.1}_
```
- **Formato**: `_{name,placeholder}_`
- **Uso**: Campo di input di testo con segnaposto
- **Esempio**: `ping _{target_ip,192.168.1.1}_` → L'utente inserisce l'indirizzo IP
**2. Elenco a discesa**```powershell
ping _{ip,list,(192.168.1.1,192.168.1.2,10.0.0.1)}_
```
- **Formato**: `_{name,list,(option1,option2,option3)}_`
- **Uso**: Menu a discesa con opzioni predefinite
- **Esempio**: L'utente seleziona da un elenco di indirizzi IP
**3. Pulsanti radio**```powershell
netstat -an | findstr _{port,radio,(80,443,8080)}_
```
- **Formato**: `_{name,radio,(option1,option2,option3)}_`
- **Uso**: Gruppo di pulsanti radio per selezione singola
- **Esempio**: L'utente seleziona il numero di porta tramite pulsanti radio
**4. Casella di controllo**```powershell
if (_{enable,check,(true,false),Enabled,Disabled}_) { Write-Host "Enabled" }
```
- **Formato**: `_{name,check,(true_value,false_value),true_label,false_label}_`
- **Uso**: Casella di controllo per valori booleani
- **Esempio**: Abilita/disabilita una funzionalità con etichette personalizzate
##### Flusso di lavoro del Motore di Template
1. **Creazione del Modulo**
- Scrivere uno script PowerShell con variabili di template
- Usare la sintassi `_{variable}_` per valori dinamici
- Salvare il modulo nel sistema
2. **Estrazione delle Variabili**
- Il sistema estrae automaticamente tutte le variabili dallo script
- Identifica i tipi di variabile (testo, elenco, radio, casella di controllo)
- Genera un modulo di input basato sulle variabili
3. **Input dell'Utente**
- Quando si esegue il modulo, l'utente visualizza il modulo di input
- I campi del modulo vengono generati in base ai tipi di variabile
- L'utente compila i valori per tutte le variabili
4. **Sostituzione delle Variabili**
- Il Motore di Template sostituisce le variabili con i valori dell'utente
- Lo script viene preparato per l'esecuzione
- Lo script originale rimane invariato
5. **Esecuzione**
- Lo script modificato viene eseguito sul sistema di destinazione
- I risultati vengono restituiti e visualizzati
- L'esecuzione viene registrata nella cronologia
##### Modulo di esempio
**Script PowerShell:**```powershell
# Network Scanner Module
$target = "_{target_ip,192.168.1.1}_"
$port = "_{port,radio,(80,443,8080)}_"
$scan_type = "_{scan_type,list,(ping,tcp,udp)}_"
$verbose = "_{verbose,check,(true,false),Yes,No}_"
if ($scan_type -eq "ping") {
ping -n 4 $target
} elseif ($scan_type -eq "tcp") {
Test-NetConnection -ComputerName $target -Port $port
} else {
Write-Host "UDP scan for $target on port $port"
}
if ($verbose -eq "true") {
Write-Host "Scan completed with verbose output"
}
```
**Modulo generato:**
- **target_ip**: Campo di testo (segnaposto: 192.168.1.1)
- **port**: Pulsanti radio (80, 443, 8080)
- **scan_type**: Menu a discesa (ping, tcp, udp)
- **verbose**: Casella di controllo (Sì/No)
##### Migliori pratiche
- **Usa nomi descrittivi**: I nomi delle variabili dovrebbero essere chiari e descrittivi
- **Fornisci segnaposto**: Includi sempre segnaposto utili per i campi di testo
- **Limita le opzioni**: Mantieni le opzioni dei menu a discesa/pulsanti radio gestibili (5-10 elementi)
- **Valida l'input**: Considera la convalida dell'input negli script PowerShell
- **Documenta le variabili**: Aggiungi commenti che spiegano lo scopo della variabile
##### Utilizzo avanzato
**Variabili annidate:**```powershell
$command = "ping _{ip}_ -n _{count,4}_"
Invoke-Expression $command
```
**Logica condizionale:**```powershell
if (_{enable_feature,check,(true,false),Yes,No}_ -eq "true") {
# Feature code
}
```
**Variabili multiple:**```powershell
$server = "_{server_name,localhost}_"
$port = "_{port,list,(80,443,8080,8443)}_"
$protocol = "_{protocol,radio,(http,https)}_"
$url = "$protocol://$server`:$port"
```
#### Gestione delle Dipendenze
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/d6fc410bfbf0903bec5c47f9b9cc6f35c52bb3bc0e7688d3d9d03e622db58d0b.png" alt="Dipendenze" />
<p><em>Gestione delle dipendenze - Gestisci dipendenze e requisiti di sistema</em></p>
</div>
Gestisci dipendenze e requisiti di sistema:
- **Visualizza dipendenze**: Visualizza tutte le dipendenze di sistema (cloudflared, noVNC, ttyd, evil-winrm)
- **Controlla stato**: Verifica lo stato di installazione delle dipendenze
- **Installa dipendenze**: Installa le dipendenze mancanti con i comandi forniti
- **Aggiorna dipendenze**: Aggiorna le dipendenze esistenti
- **Rimuovi dipendenze**: Disinstalla le dipendenze
**Dipendenze supportate:**
- **cloudflared**: demone Cloudflare Tunnel
- **noVNC**: client VNC HTML5
- **ttyd**: Condividi il terminale sul web
- **evil-winrm**: shell WinRM per penetration test (richiede Ruby)
#### Log di sistema
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/b6075ba38be72b58aa6124b220e01c7b8a61a8a2c9333299fa816a27e4ba8113.png" alt="log di sistema"/>
<p><em>Log di sistema - Visualizza e monitora i log di sistema in tempo reale</em></p>
</div>
Monitora l'attività di sistema tramite registrazione completa:
- **Log in tempo reale**: Visualizza i log mentre vengono generati
- **Filtro log**: Filtra per livello di log (DEBUG, INFO, WARNING, ERROR)
- **Funzionalità di ricerca**: Cerca tra le voci di log
- **Esporta log**: Esporta i log per analisi
- **Aggiornamento automatico**: Aggiornamenti automatici dei log
**Livelli di log:**
- **DEBUG**: Informazioni di debug dettagliate
- **INFO**: Messaggi informativi generali
- **WARNING**: Messaggi di avviso
- **ERROR**: Messaggi di errore ed eccezioni
#### Gestione dei Token API
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/69e6ca9fb45fc764f3746a77bb326f380ae6ae1ee54c8efc0b317a84ba010276.png" alt="Esecuzione di comandi" />
<p><em>Gestione dei token API - Crea e gestisci token API con permessi granulari</em></p>
</div>
1. **Crea token**: Genera token API con permessi specifici
2. **Gestisci sessioni**: Visualizza e termina le sessioni attive
3. **Monitora attività**: Tieni traccia dell'utilizzo e della scadenza dei token
#### Sessioni Attive
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/6768cdfa53c3e8e85888437815bd4551696739b2e860c348003d7954d37f390f.png" alt="Esecuzione di comandi" width="800"/>
<p><em>Gestione delle sessioni attive - Visualizza e gestisci le sessioni utente attive</em></p>
</div>
Visualizza e gestisci le sessioni utente attive:
- **Visualizza tutte le sessioni**: Visualizza tutte le sessioni utente attive
- **Dettagli sessione**: Visualizza le informazioni della sessione (IP, user agent, durata)
- **Termina sessione**: Termina sessioni specifiche
- **Termina tutte**: Termina tutte le sessioni tranne quella corrente
- **Monitoraggio sessioni**: Monitora l'attività delle sessioni in tempo reale
#### Configurazione delle Route
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/9bd9e5f37fcf8057cba9fca72331d71bfaa055e7bf73a74c1f565e49e0343a9d.png" alt="Esecuzione di comandi" />
<p><em>Gestione delle sessioni attive - Visualizza e gestisci le sessioni utente attive</em></p>
</div>
Configura le route per tutti i tunnel:
- **Visualizza tutte le route**: Visualizza le route per tutti i tunnel
- **Selezione tunnel**: Espandi/comprimi i tunnel per visualizzare le route
- **Gestione route**: Aggiungi, modifica ed elimina route
- **Stato DNS**: Visualizza lo stato di creazione dei record DNS
### Gestione dell'Agente
<div align="center">
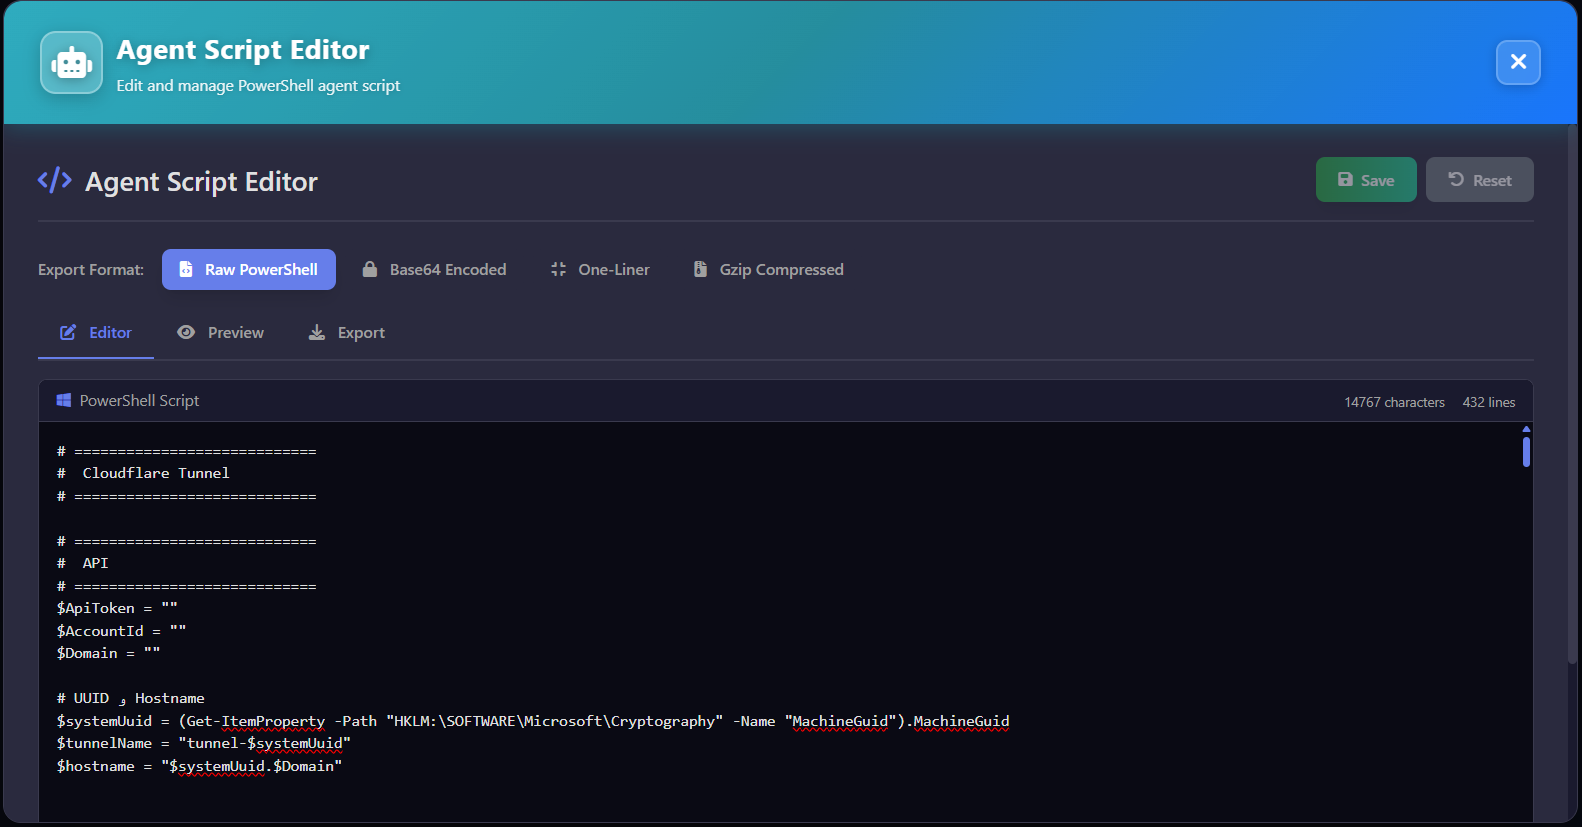
<img src="https://assets.kitploit.com/production/public/readmes/7371/b466fdc5ac336ab16056410328605522c741a13ed9f0815dbc3e85fe759df7e7.png" alt="Editor dello script dell'agente" width="800"/>
<p><em>Editor dello script dell'agente - Crea, modifica e personalizza script PowerShell dell'agente per la distribuzione su Windows</em></p>
</div>
L'agente è uno script PowerShell che automatizza la configurazione di sistemi Windows per la gestione remota tramite ZeroPulse. Configura WinRM, crea tunnel Cloudflare e stabilisce connessioni sicure.
#### Funzionalità dell'Agente
- **Configurazione automatica**: Script di distribuzione con un clic per sistemi Windows
- **Configurazione WinRM**: Configurazione sicura di WinRM con gestione HTTPS e certificati
- **Creazione tunnel Cloudflare**: Creazione automatica dei tunnel e configurazione DNS
- **Script personalizzabile**: Modifica e personalizza lo script dell'agente prima della distribuzione
- **Motore di template**: Sostituzione di variabili per configurazione dinamica
## 📚 Documentazione API
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7371/69e6ca9fb45fc764f3746a77bb326f380ae6ae1ee54c8efc0b317a84ba010276.png" alt="Esecuzione di comandi" />
<p><em>Gestione dei token API - Crea e gestisci token API con permessi granulari</em></p>
</div>
### Documentazione API interattiva
Una volta avviato il server, accedi alla documentazione API interattiva:
- **Swagger UI**: `http://localhost:8000/docs`
- **ReDoc**: `http://localhost:8000/redoc`
### Autenticazione
Tutti gli endpoint API (eccetto `/api/auth/*`) richiedono autenticazione:```bash
# Include token in Authorization header
curl -H "Authorization: Bearer YOUR_JWT_TOKEN" \
http://localhost:8000/api/tunnels
```
### Distribuzione in Produzione
Per la distribuzione in produzione:
1. Imposta `ENVIRONMENT=production` in `.env`
2. Usa un proxy inverso (nginx/traefik) con SSL
3. Configura le regole del firewall
4. Configura la rotazione dei log
5. Usa il servizio systemd per il riavvio automatico
<h2 id="contact">📧 Contatti</h2>
<p >
<a href="https://t.me/amajax"><img title="Telegram" src="https://img.shields.io/badge/Telegram-black?style=for-the-badge&logo=Telegram"></a>
<a href="https://www.youtube.com/channel/UC0-QcOXgzRgSfcE3zerwu9w/?sub_confirmation=1"><img title="Youtube" src="https://img.shields.io/badge/Youtube-red?style=for-the-badge&logo=Youtube"></a>
<a href="https://www.instagram.com/jxroot"><img title="Instagram" src="https://img.shields.io/badge/Instagram-white?style=for-the-badge&logo=Instagram"></a>
## ⚠️ Disclaimer Legale ed Etico
🚨 Questo strumento è sviluppato esclusivamente per scopi educativi e di test di sicurezza autorizzati.
🔬 È pensato per aiutare i professionisti della cybersecurity, i ricercatori e gli appassionati a comprendere le tecniche di post-exploitation, red teaming e rilevamento in ambienti di laboratorio o controllati.
❌ NON utilizzare questo strumento su alcun sistema o rete senza autorizzazione esplicita. L'uso non autorizzato potrebbe essere illegale e non etico.
🛡 L'autore non si assume alcuna responsabilità per usi impropri o danni causati da questo progetto.
---
> Hackera sempre in modo responsabile. 💻🔐
---
<div align="center">
</div>