 joda32/certcrunchy
Solo un banale strumento di ricognizione che utilizza i dati dei certificati SSL per trovare potenziali nomi host.

 _____           _   _____                       _
/  __ \         | | /  __ \                     | |
| /  \/ ___ _ __| |_| /  \/_ __ _   _ _ __   ___| |__  _   _
| |    / _ \ '__| __| |   | '__| | | | '_ \ / __| '_ \| | | |
| \__/\  __/ |  | |_| \__/\ |  | |_| | | | | (__| | | | |_| |
 \____/\___|_|   \__|\____/_|   \__,_|_| |_|\___|_| |_|\__, |
                                                        __/ |
                                                       |___/

Solo un stupido strumento di ricognizione che usa i dati dei certificati SSL per trovare potenziali hostname
È solo uno stupido script Python che recupera dati basati su certificati SSL da fonti online, attualmente https://crt.sh/, https://certdb.com/, https://sslmate.com/certspotter/ e https://censys.io oppure, dato un range IP, tenta di estrarre informazioni sugli host dai certificati SSL. Se vuoi usare Censys.io devi registrarti per ottenere una chiave API.
git clone https://github.com/joda32/CertCrunchy.git
cd CertCrunchy
sudo pip3 install -r requirements.txt
Molto semplice -d per ottenere hostname per un dominio specifico
-D per ottenere hostname per una lista di domini (mettili in un file di testo delimitato da righe)
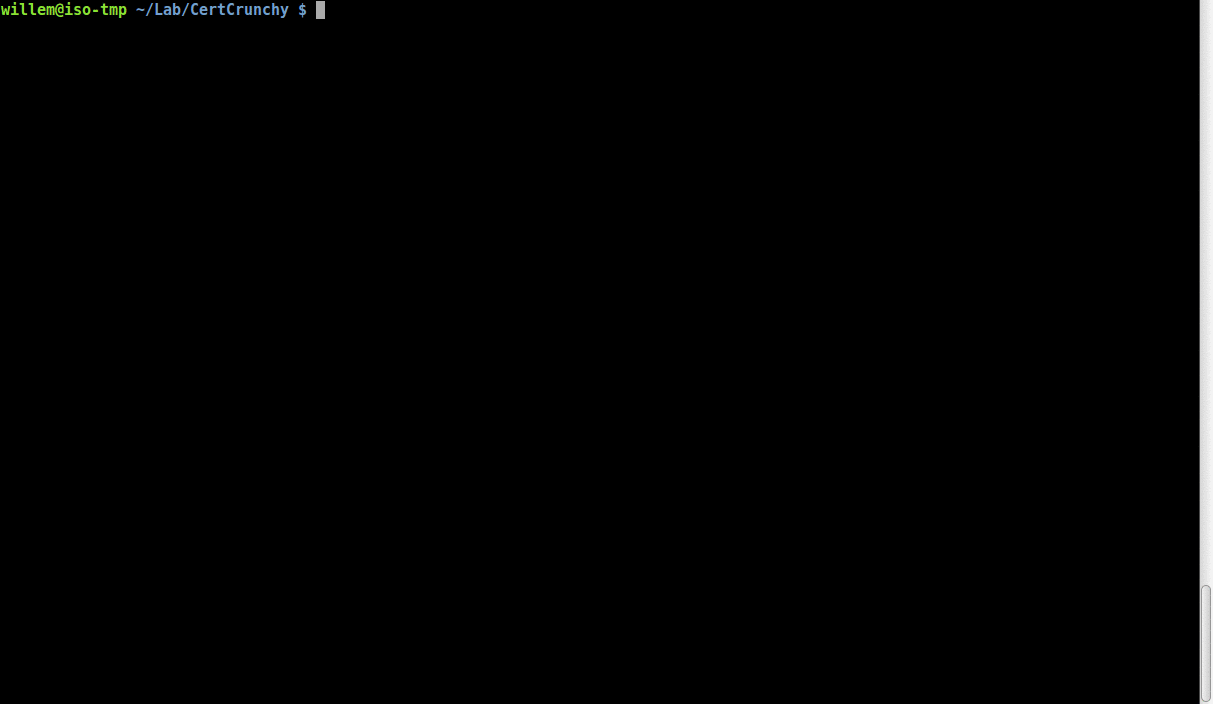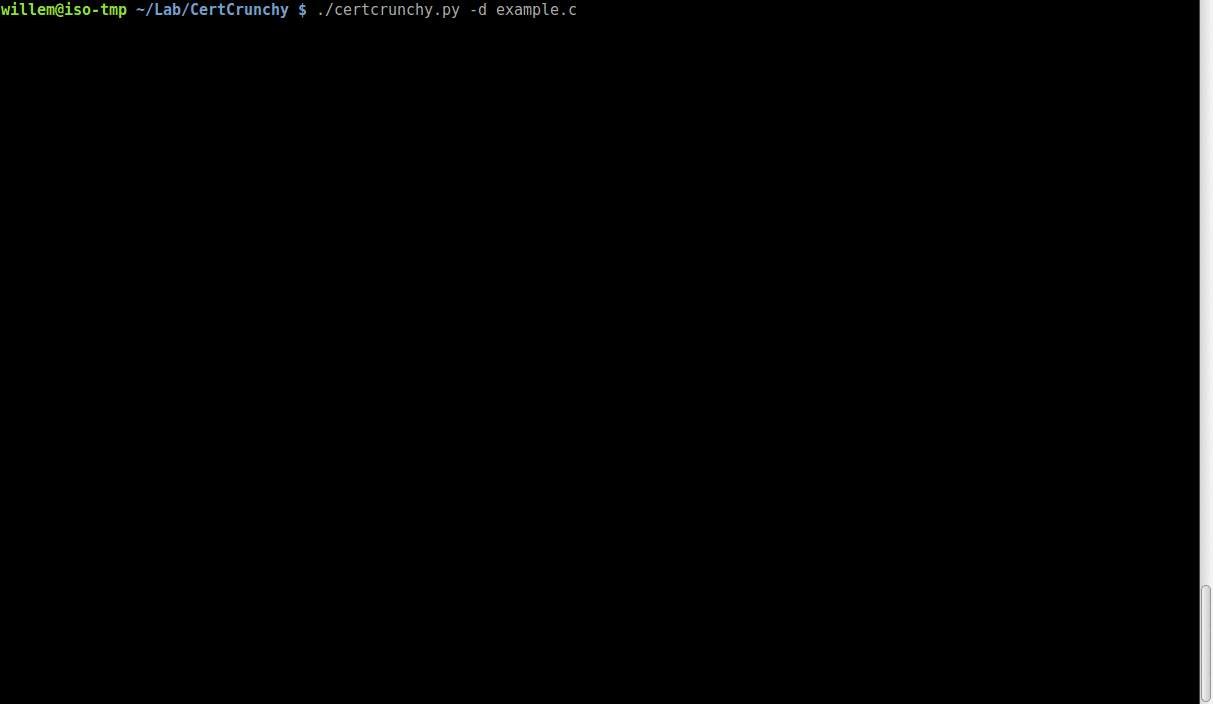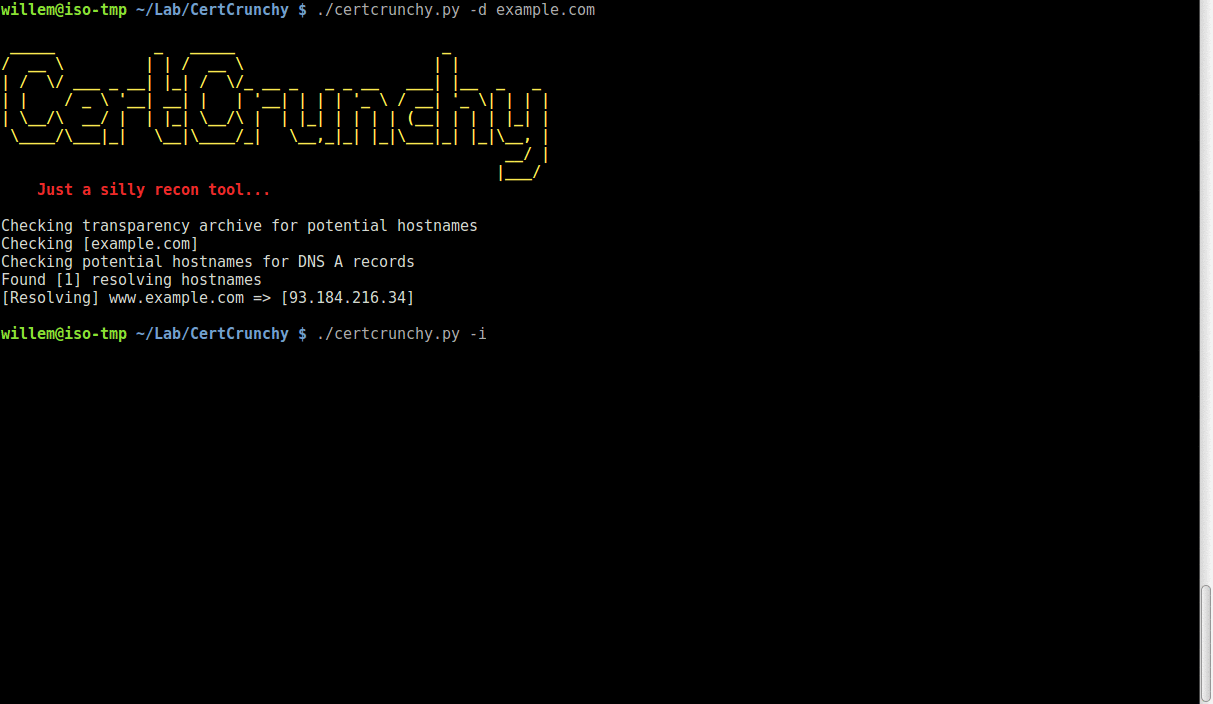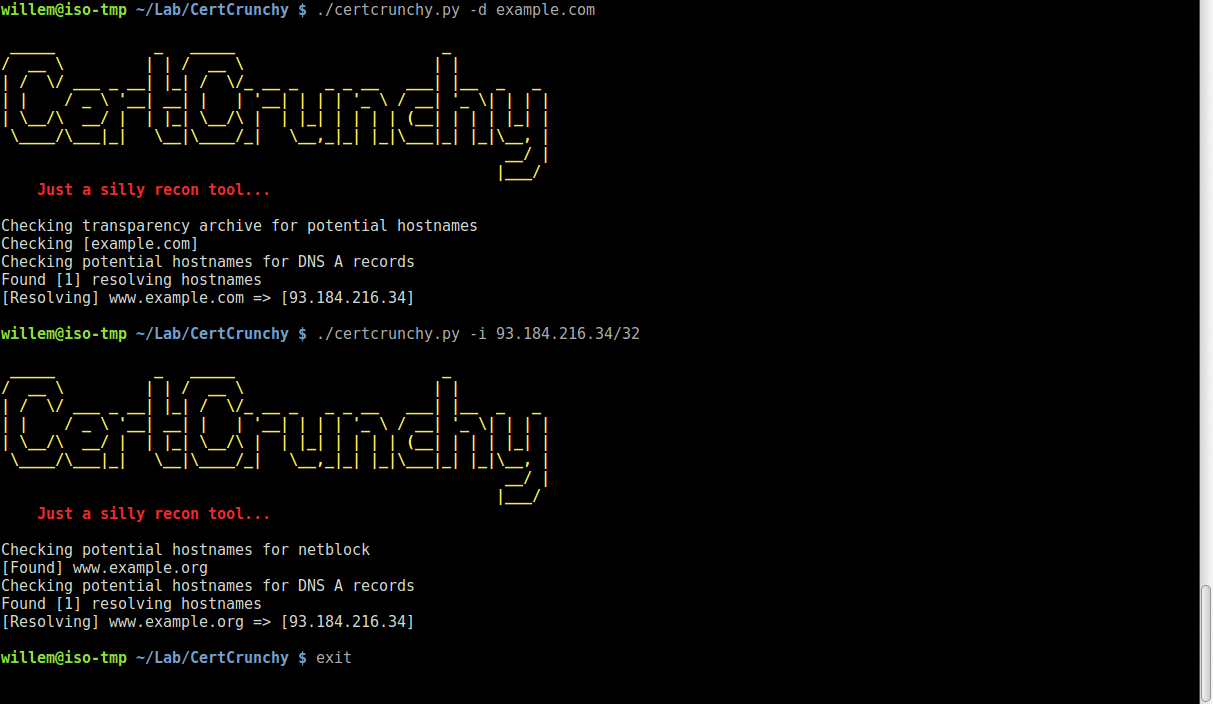
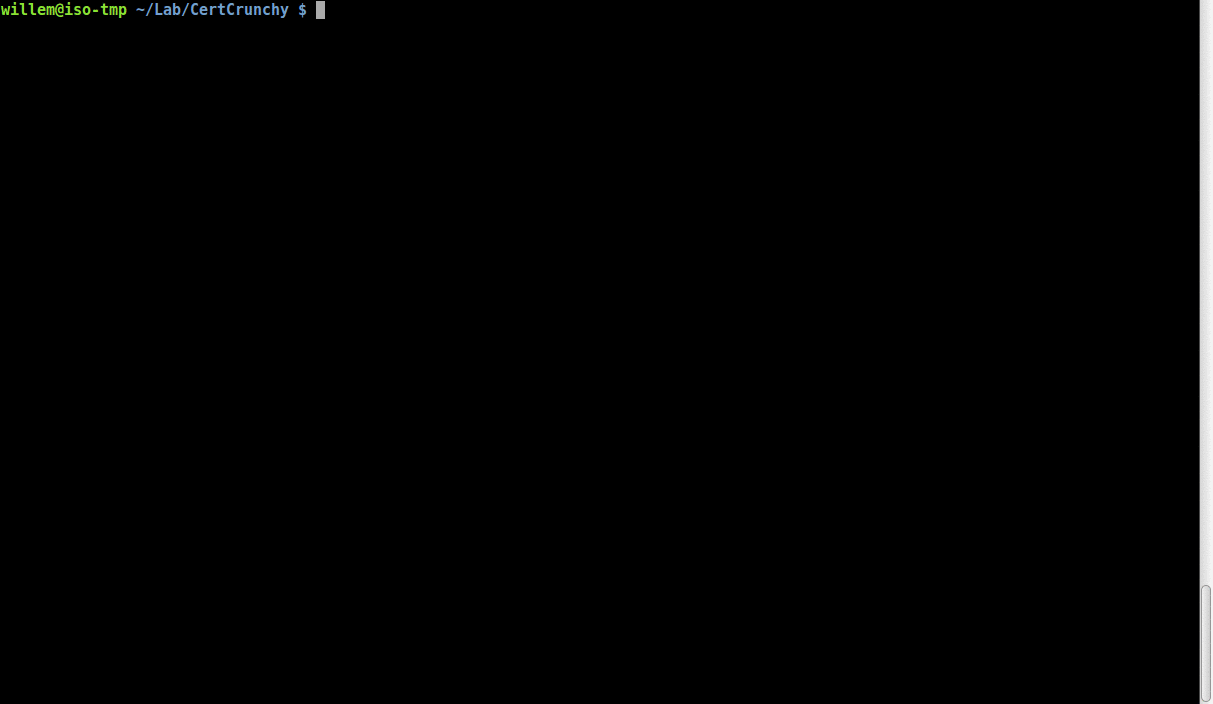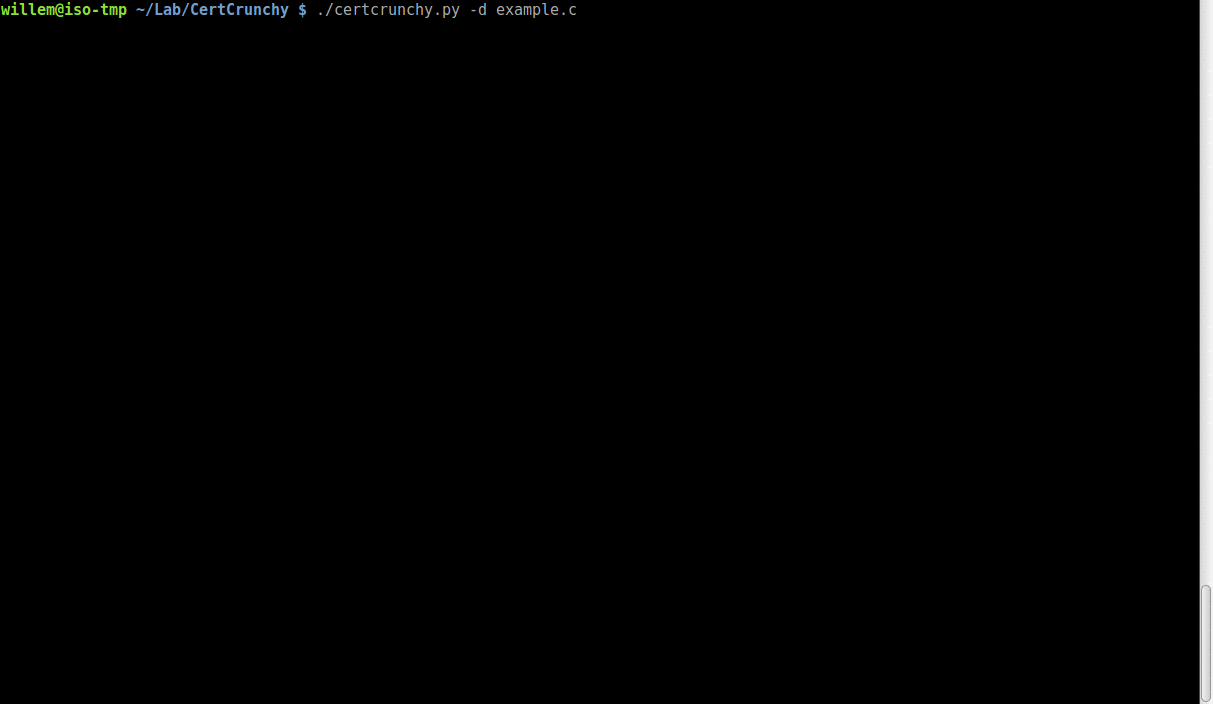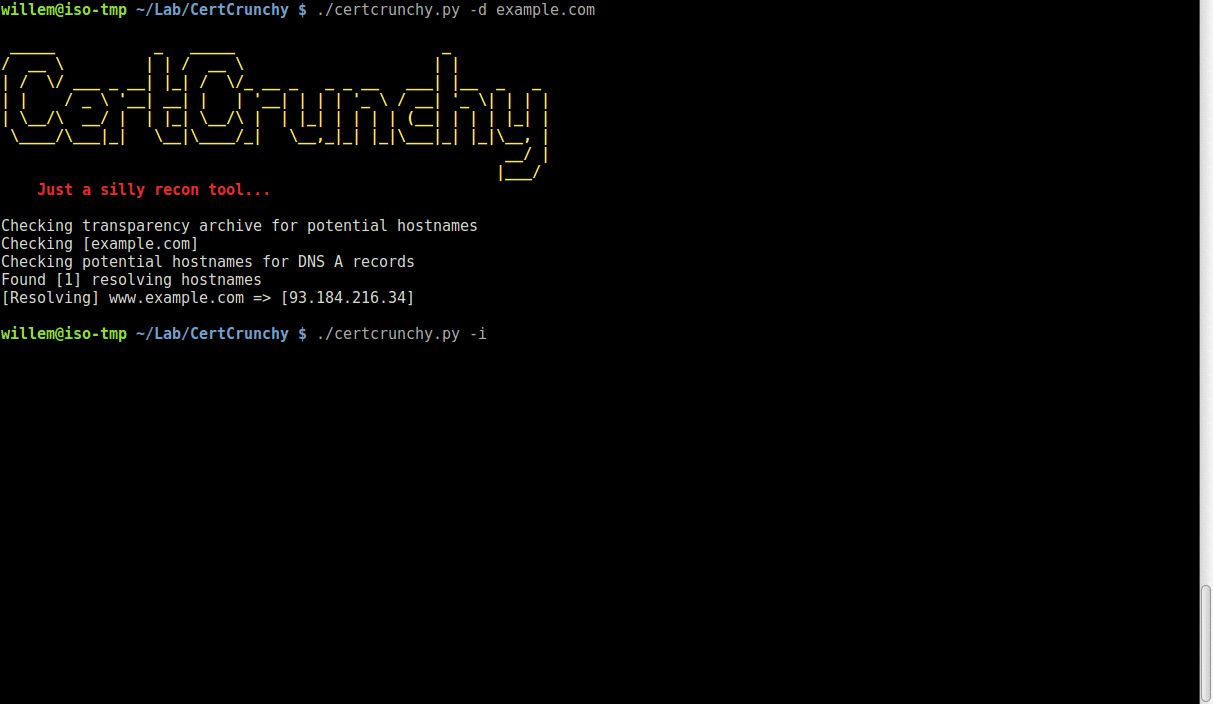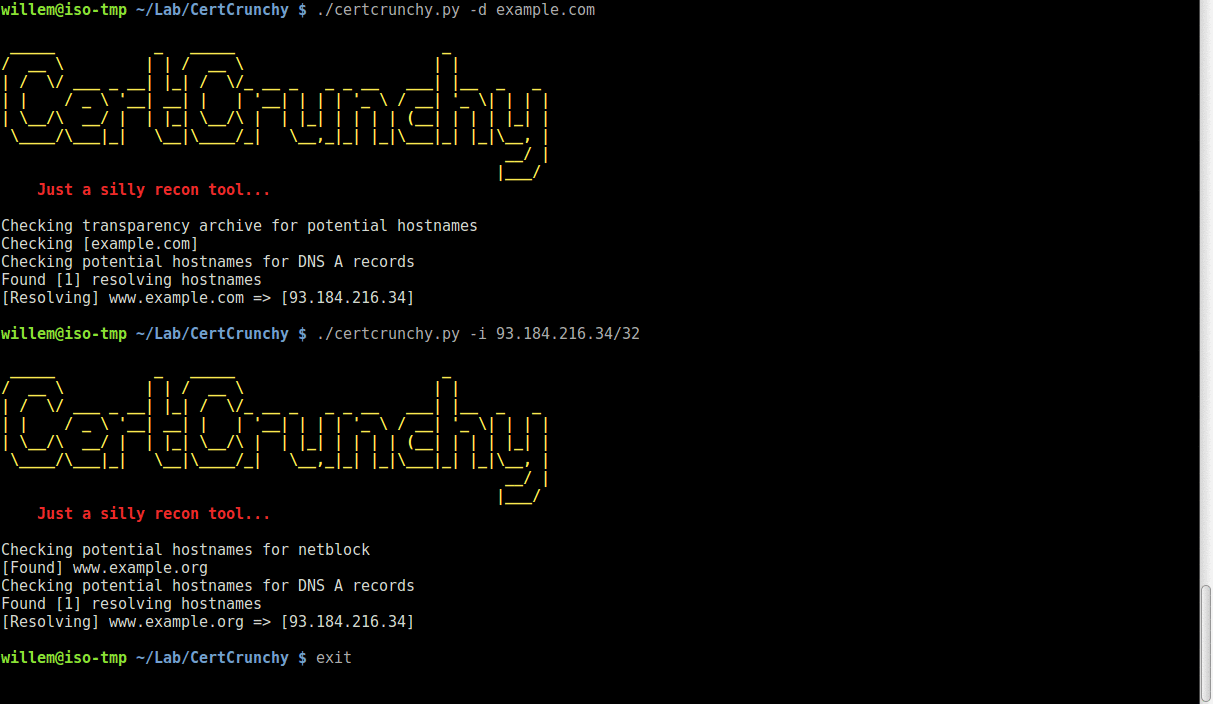
-i per recuperare e analizzare i certificati dagli host in un netblock / range IP (es. 192.168.0.0/24)
-T il numero di thread, rende le cose più veloci, ma non esagerare
-O per impostare il timeout delle richieste API HTTP in secondi (default 3 secondi)
-o Nome del file di output
-f Formato di output csv o json, csv è il default
per il resto, ci sto ancora lavorando :)
Tutte le chiavi API sono memorizzate nel file api_keys.py, di seguito è riportata una lista delle API supportate che richiedono chiavi API.
Censys.io https://censys.io
VirusTotal https://www.virustotal.com/en/documentation/public-api/
PassiveTotal https://community.riskiq.com/registration
