isee857/cve-2024-9047-poc
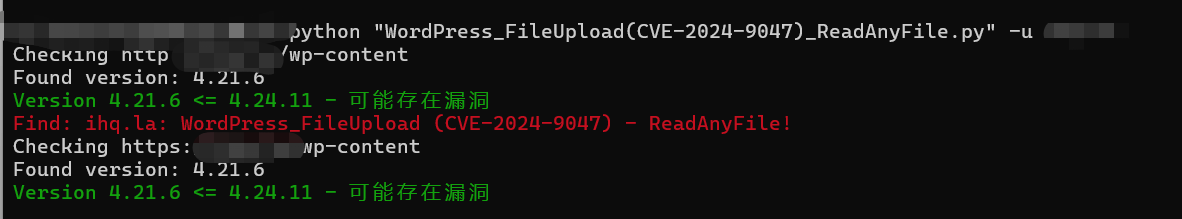
Script di rilevamento batch per la vulnerabilità di lettura arbitraria di file nel plugin WordPress File Upload (CVE-2024-9047)

脚本 è destinato esclusivamente a test su sistemi autorizzati. Si prega di citare la fonte.
Più PoC su
https://pc.fenchuan8.com/#/index?forum=101158&yqm=DGR4X
Rilevamento batch:
python poc.py -f url.txt
Rilevamento singolo:
python poc.py -u your-ip