Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
VanguardHTTP — Suite desktop cross-platform ad alte prestazioni per HTTP probing e fingerprinting approfondito, realizzata con Go e Wails v2. Include streaming in tempo reale, rilevamento tecnologie, ispezione DNS/TLS, hashing Favicon MMH3, routing tramite proxy e reportistica multi-formato. | Kitploit
Strumenti/GitHubGitHub/halildeniz/vanguardhttp
OSINT (Open Source Intelligence)RicognizioneRaccolta InformazioniSicurezza WebPenetration TestingUtilità e FrameworkRed TeamingAnalisi DNS
Condividi
GitHub
halildeniz/vanguardhttp

VanguardHTTP

Suite desktop cross-platform ad alte prestazioni per HTTP probing e fingerprinting approfondito, realizzata con Go e Wails v2. Include streaming in tempo reale, rilevamento tecnologie, ispezione DNS/TLS, hashing Favicon MMH3, routing tramite proxy e reportistica multi-formato.

Vedi RepositorySito web
1 giorno faNon ancora revisionato

🛡️ VanguardHTTP

Suite desktop cross-platform ad alte prestazioni per il probing HTTP e il fingerprinting approfondito

Version Go Version Wails v2 Platform License: MIT

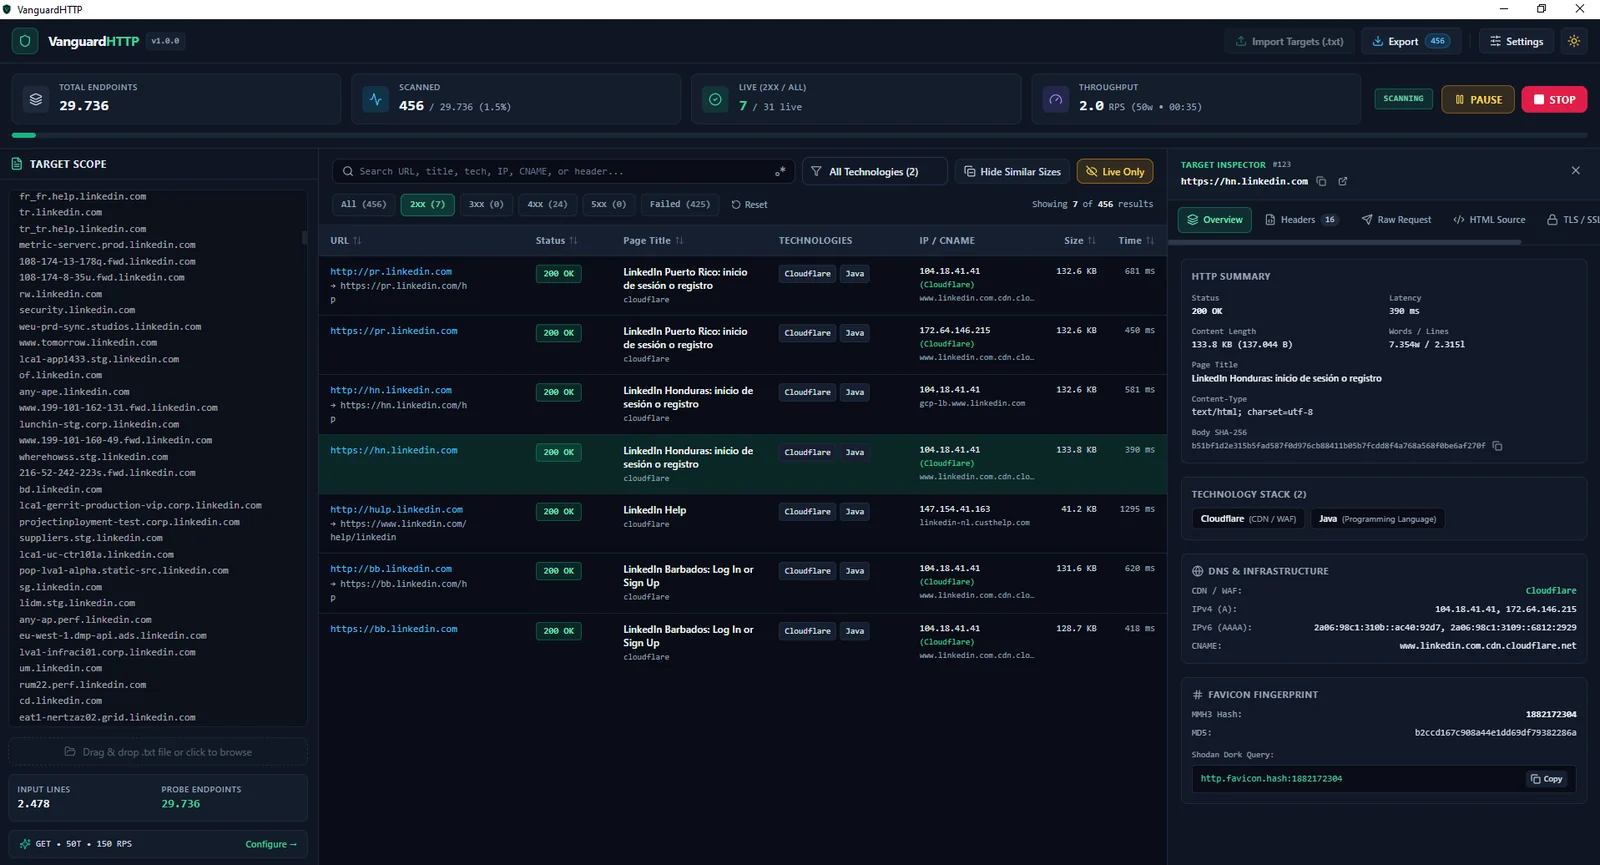
vanguardhttp-v1 0 0-1-

📖 Panoramica

VanguardHTTP è un'applicazione desktop moderna e cross-platform per la ricognizione e la scoperta della superficie d'attacco, pensata per ricercatori di sicurezza, penetration tester, bug bounty hunter e red team.

Invece di analizzare muri di output da terminale o concatenare manualmente più script CLI, VanguardHTTP trasmette in tempo reale la telemetria del probing HTTP e del fingerprinting approfondito direttamente in un workspace desktop reattivo e filtrabile—compilato in un singolo binario autonomo con un consumo di RAM minimo.

✨ Funzionalità principali

⚡ Concorrenza ad alta velocità e controllo dell'esecuzione

  • Pool di worker configurabile: Scala la concorrenza dinamicamente da 1 fino a 1.000 thread worker.
  • Rate limiting di precisione: Rate limiter token-bucket integrato (golang.org/x/time/rate) per imporre un numero massimo di richieste al secondo (RPS) ed evitare ban da WAF o saturazione del target.
  • Controllo completo del ciclo di vita: Avvia, Metti in pausa, Riprendi e Ferma in sicurezza le scansioni attive in corso senza deadlock o socket rimasti aperti.
  • Streaming IPC in tempo reale: I risultati vengono trasmessi in tempo reale tramite Wails Events (runtime.EventsEmit) con rendering UI micro-batch per prestazioni fluide anche ad alti RPS.

🌐 Scoperta intelligente di target e protocolli

  • Probing automatico dello schema e fallback: Verifica automaticamente https:// con fallback trasparente a http:// (oppure esegue il probing di entrambi gli schemi in parallelo) per domini nudi e IP.
  • Espansione di blocchi CIDR: Risolve automaticamente intervalli CIDR IPv4/IPv6 (ad es. 192.168.1.0/24) in singoli host target.
  • Liste di porte TCP personalizzate: Esegue il probing delle porte standard oppure accetta liste di porte e preset personalizzati (80, 443, 8080, 8443, 3000, 8000, ecc.).
  • Importazione dei target tramite drag & drop: Incolla i target direttamente oppure trascina e rilascia liste di target .txt, .lst o .csv con deduplicazione automatica e conteggio in tempo reale dell'anteprima degli endpoint.

🔍 Motore di fingerprinting completo

  • Metriche HTTP: Codice di stato con badge colorati (2xx, 3xx, 4xx, 5xx), <title> della pagina, header Server / X-Powered-By, dimensione del contenuto, conteggio parole/righe, hash SHA-256 del body e latenza (ms).
  • Rilevamento dello stack tecnologico: Ruleset JSON in stile Wappalyzer incorporato (go:embed) che identifica Web Server, CMS, framework frontend/backend, CDN, WAF e pannelli DevOps con estrazione della versione.
  • Risoluzione DNS e infrastrutturale: Lookup concorrenti A, AAAA e CNAME con attribuzione automatica del provider CDN/WAF.
  • Ispezione dei certificati X.509 / TLS: Estrae versione TLS, cipher suite, Subject CN, Issuer, date di validità, conto alla rovescia della scadenza, stato self-signed e tutti i Subject Alternative Names (SAN).
  • Hashing dei favicon compatibile con Shodan: Calcola digest Base64 MurmurHash3 (MMH3) RFC-2045 e MD5 per /favicon.ico e per le icone dichiarate nell'HTML, generando query http.favicon.hash:<id> pronte da copiare.

🛠️ Personalizzazione avanzata delle richieste

  • Metodi HTTP e payload: Supporto per GET, HEAD, POST, OPTIONS, PUT, PATCH e DELETE con corpi di richiesta personalizzati.
  • Header personalizzati e rotazione dello User-Agent: Inietta header arbitrari (Authorization, Cookie, X-Bug-Bounty) e alterna tra uno User-Agent personalizzato o un pool automatizzato di User-Agent multi-browser.
  • Routing tramite proxy: Supporto completo ai proxy HTTP, HTTPS, SOCKS5 e SOCKS5H per un'ispezione del traffico senza interruzioni in Burp Suite o OWASP ZAP.
  • Tracciamento della catena di redirect: Seguito dei redirect configurabile con registrazione hop-by-hop del codice di stato e dell'header Location.

🖥️ GUI interattiva e reportistica

  • Modalità scura e chiara: Elegante Dark Mode in stile cyber-security attiva per impostazione predefinita, con passaggio istantaneo alla Light Mode.
  • Filtraggio avanzato e riduzione del rumore: Filtra per categoria di stato, tecnologia rilevata, ricerca per parola chiave/Regex e comprimi le risposte duplicate usando "Hide Similar Sizes".
  • Drawer Target Inspector: Clicca su qualsiasi riga per ispezionare la Raw HTTP Request, gli Header di risposta grezzi e analizzati, l'Anteprima del sorgente HTML, il Certificato SSL/TLS e la Catena di redirect.
  • Esportazione multi-formato: Esporta tutti i risultati o solo il sottoinsieme filtrato in JSON, CSV (UTF-8 BOM), TXT (elenco di URL live per nuclei/ffuf) o in un Report di sicurezza HTML interattivo autonomo.

🚀 Installazione e build

Prerequisiti

  • Go 1.22 o superiore
  • Node.js 18+ (LTS)
  • Wails CLI v2

Installa la Wails v2 CLI e verifica il tuo ambiente:

go install https://github.com/wailsapp/wails/v2/cmd/wails@latest
wails doctor

Nota per Linux (Ubuntu/Debian): Installa gli header di sviluppo di GTK3 e WebKit2GTK prima di compilare:

sudo apt update && sudo apt install -y build-essential libgtk-3-dev libwebkit2gtk-4.0-dev

(Su Ubuntu 24.04+, installa libwebkit2gtk-4.1-dev e passa -tags webkit2_41 ai comandi wails.)

Clona ed esegui in modalità sviluppo

git clone https://github.com/halildeniz/VanguardHTTP.git
cd VanguardHTTP
go mod tidy
wails dev

Compilare i binari di produzione

  • Windows (.exe):
wails build -clean -platform windows/amd64 -ldflags "-s -w"

Output: build/bin/VanguardHTTP.exe

  • macOS (.app Universal Binary):
wails build -clean -platform darwin/universal -ldflags "-s -w"

Output: build/bin/VanguardHTTP.app

  • Linux (Binario):
wails build -clean -platform linux/amd64 -ldflags "-s -w"

Output: build/bin/VanguardHTTP


🤝 Contribuire

Contributi, idee per nuove funzionalità e nuove firme di fingerprint tecnologici sono benvenuti!

  1. Fai il fork del repository.
  2. Crea un nuovo branch per la funzionalità o la correzione:
git checkout -b feature/amazing-fingerprint
  1. Esegui il commit delle tue modifiche con messaggi chiari e descrittivi:
git commit -m "feat: add new WAF detection signatures"
  1. Esegui il push sul tuo branch:
git push origin feature/amazing-fingerprint
  1. Apri una Pull Request che descriva le tue modifiche e i passaggi di test.

💬 Feedback e segnalazioni di bug

Hai un suggerimento, una richiesta di funzionalità o hai riscontrato un bug?

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    339
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    317
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →