

Estensione di Burp Suite Repeater che modifica automaticamente i payload e analizza le risposte per scoprire path traversal, SQL injection, XSS e altre vulnerabilità web.
Shadow Repeater potenzia il Repeater di Burp Suite generando e testando automaticamente varianti dei tuoi payload per scoprire potenziali debolezze di sicurezza. Che tu stia cercando path traversal, SQL injection, XSS o altre vulnerabilità, Shadow Repeater modifica intelligentemente i tuoi input e analizza le risposte alla ricerca di anomalie, rendendolo uno strumento essenziale per il testing manuale approfondito e il fuzzing. Rimani un passo avanti scoprendo bypass e vettori di attacco alternativi che altrimenti potrebbero passare inosservati.
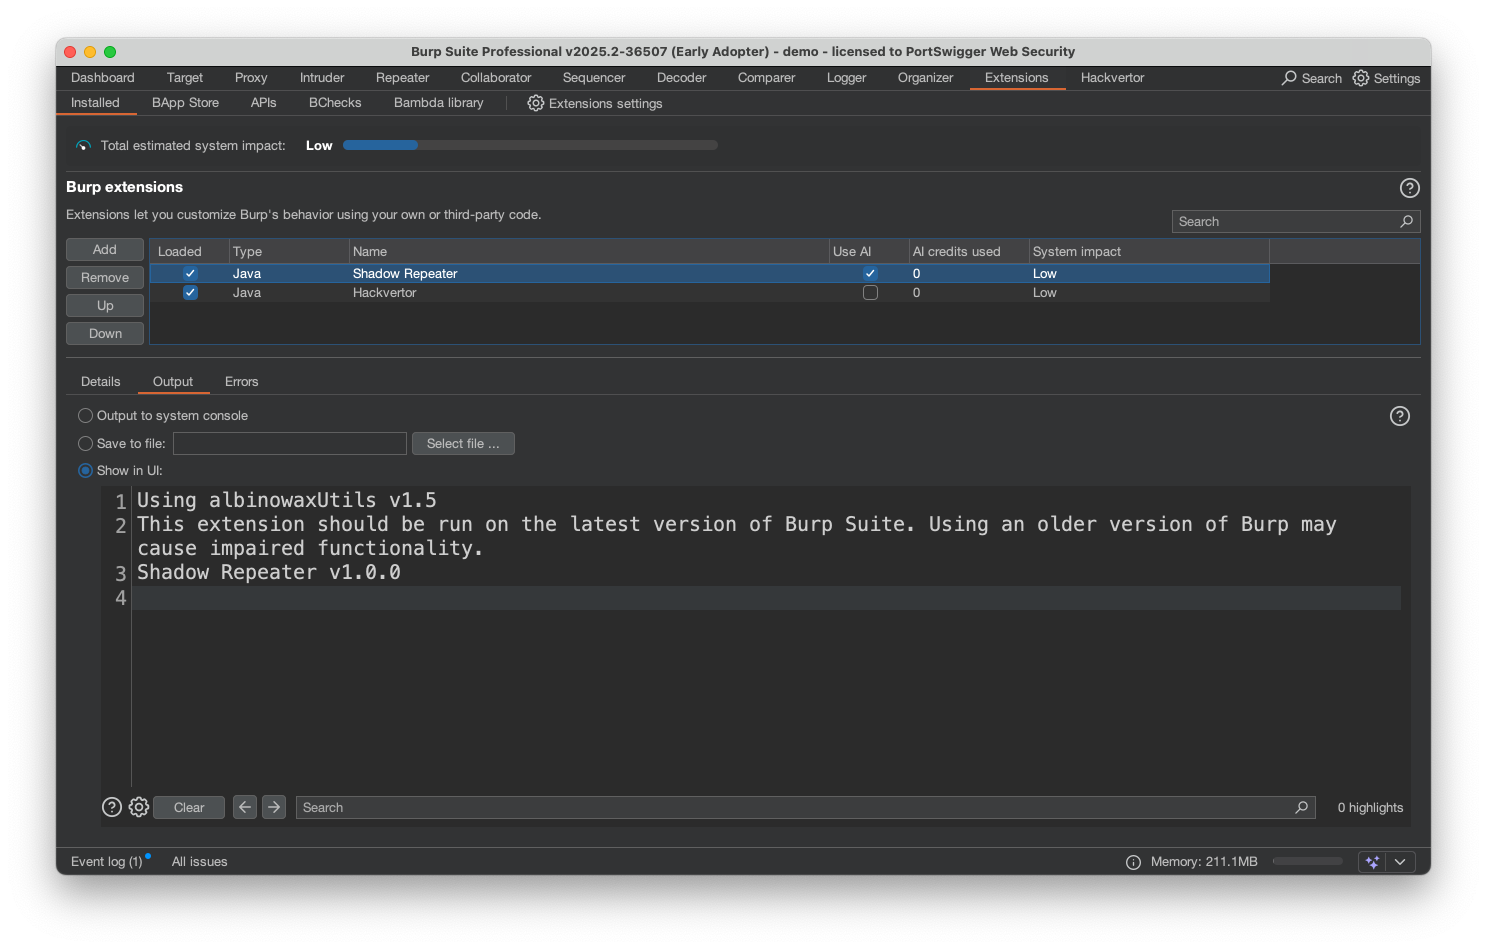
In Burp Suite Professional, vai su Extensions->BApp store e cerca Shadow Repeater. Clicca il pulsante di installazione e poi naviga alla scheda installed, quindi seleziona Shadow Repeater e spunta la casella "Use AI" nella scheda Extension.
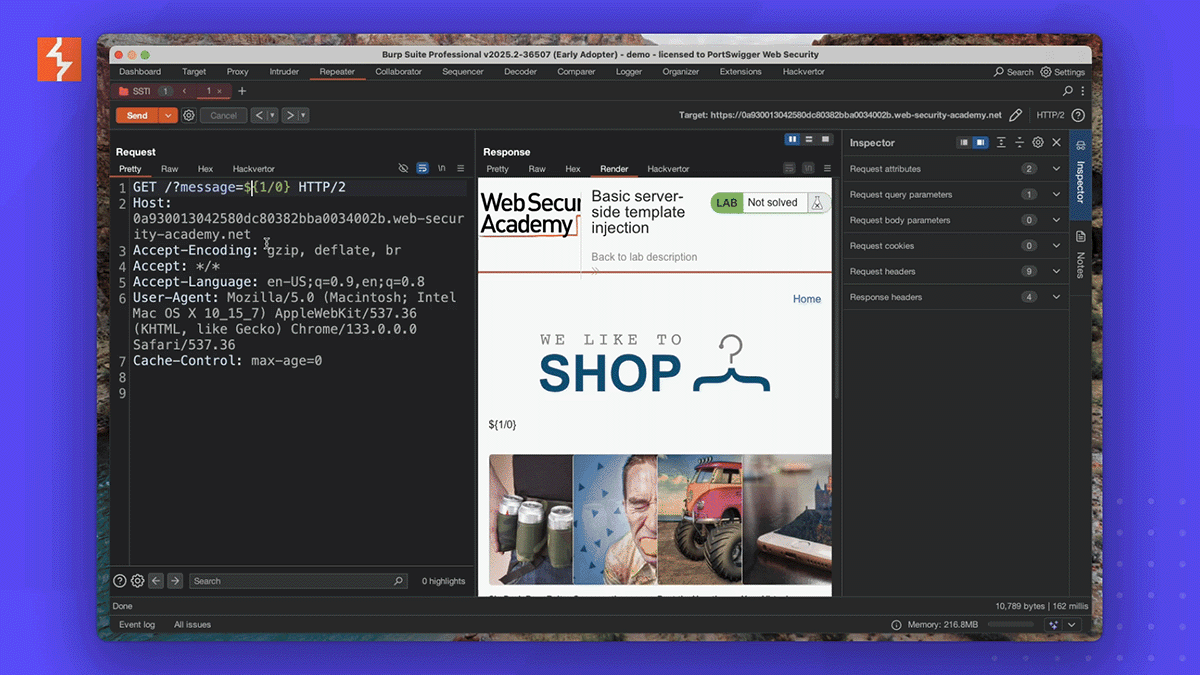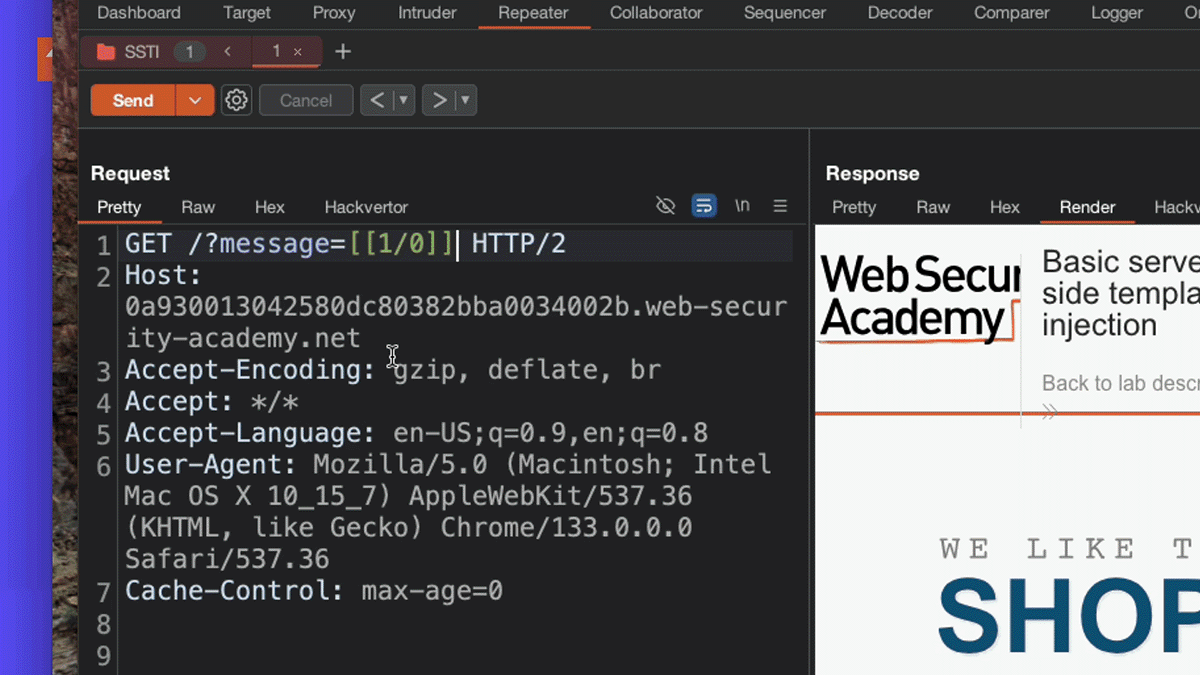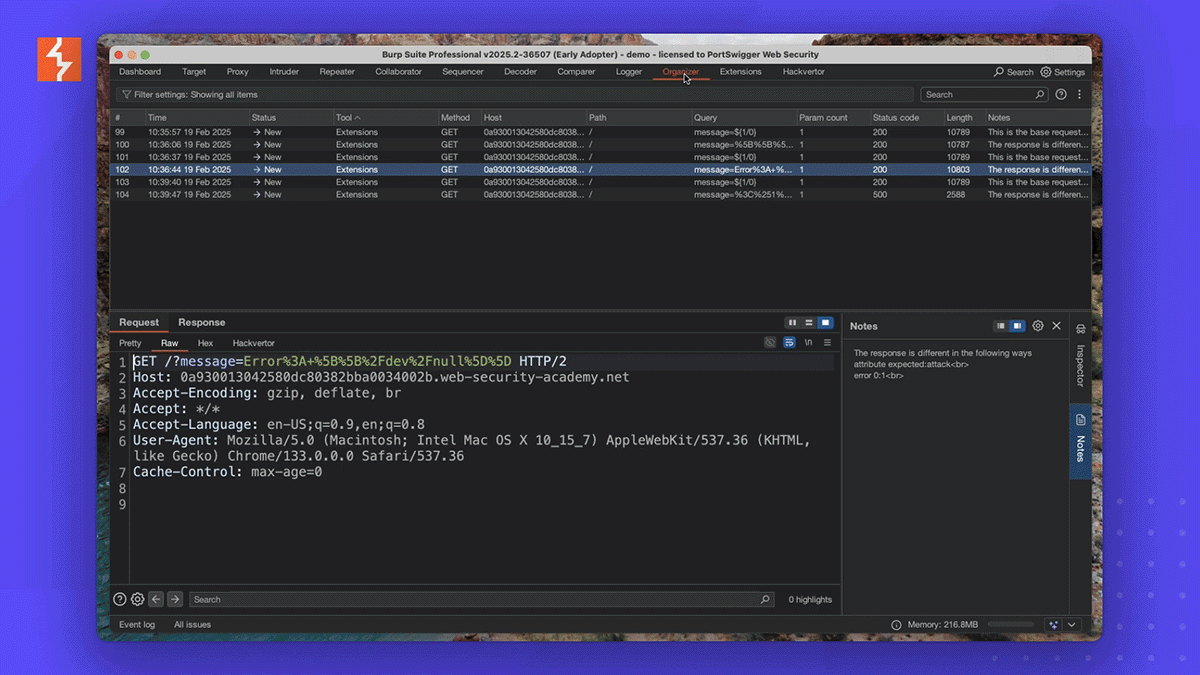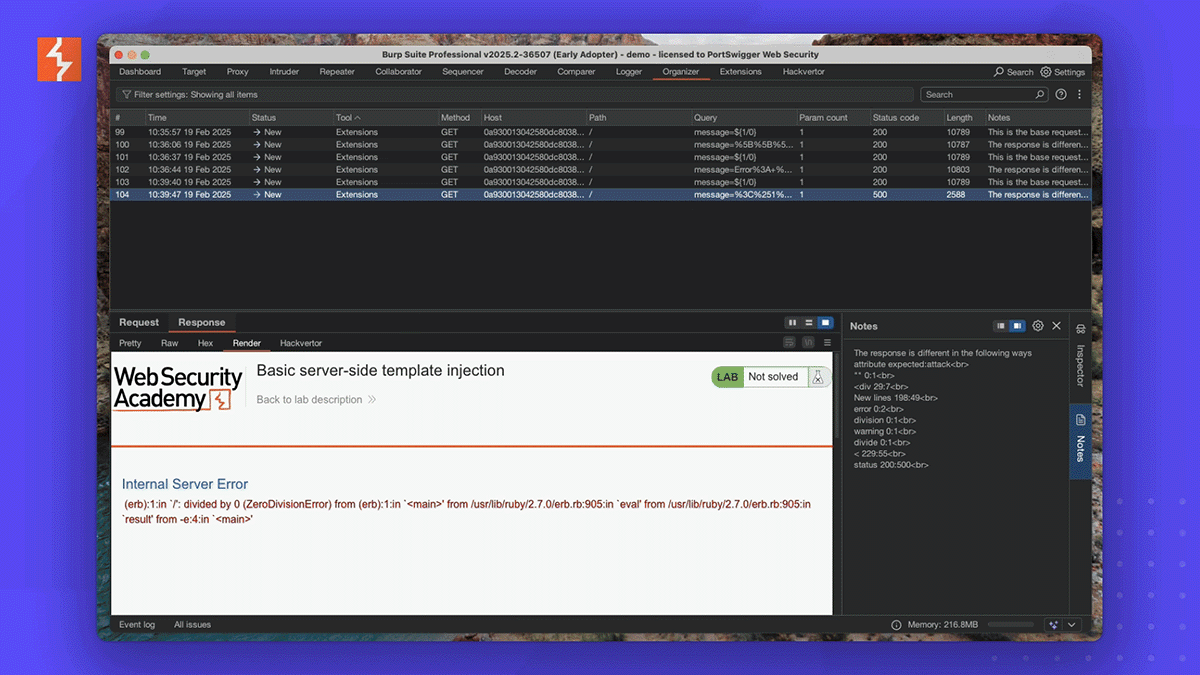
Per impostazione predefinita Shadow repeater viene invocato alla quinta richiesta repeater che effettui e richiede che venga modificato un parametro o un header. Provi semplicemente ad attaccare un target alterando la richiesta in qualche modo. In background Shadow repeater invierà varianti e cercherà differenze nella risposta. Quando trova qualcosa di interessante lo invierà all'organiser per l'ispezione.

