Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
toastfix-demo — Demo di sicurezza proof-of-concept che illustra come PowerShell possa creare notifiche toast di Windows dall'aspetto attendibile, concatenate con un'esca in stile ClickFix | Kitploit
Strumenti/GitHubGitHub/h4lpy/toastfix-demo
OSINT per Ingegneria SocialeStrumenti di ImpersonificazionePhishingPenetration TestingIngegneria SocialeApprendimento e FormazioneRed TeamingLab e Pratica
GitHubh4lpy/toastfix-demo

toastfix-demo

Demo di sicurezza proof-of-concept che illustra come PowerShell possa creare notifiche toast di Windows dall'aspetto attendibile, concatenate con un'esca in stile ClickFix

18457 mesi faNon ancora revisionato
Condividi
Vedi Repository

Demo di ToastFix

Questo progetto dimostra come le notifiche toast di Windows, convincenti, possano essere sfruttate in attacchi di ingegneria sociale, in particolare utilizzando esche di tipo ClickFix.

Una demo dal vivo è disponibile qui (attacco più realistico):
👉 https://h4lpy.github.io/

Una descrizione dettagliata della tecnica è disponibile nel mio post su Medium:
👉 https://0xh4lpy.medium.com/toastfix-chaining-a-clickfix-attack-with-toast-notifications-72082694fef9
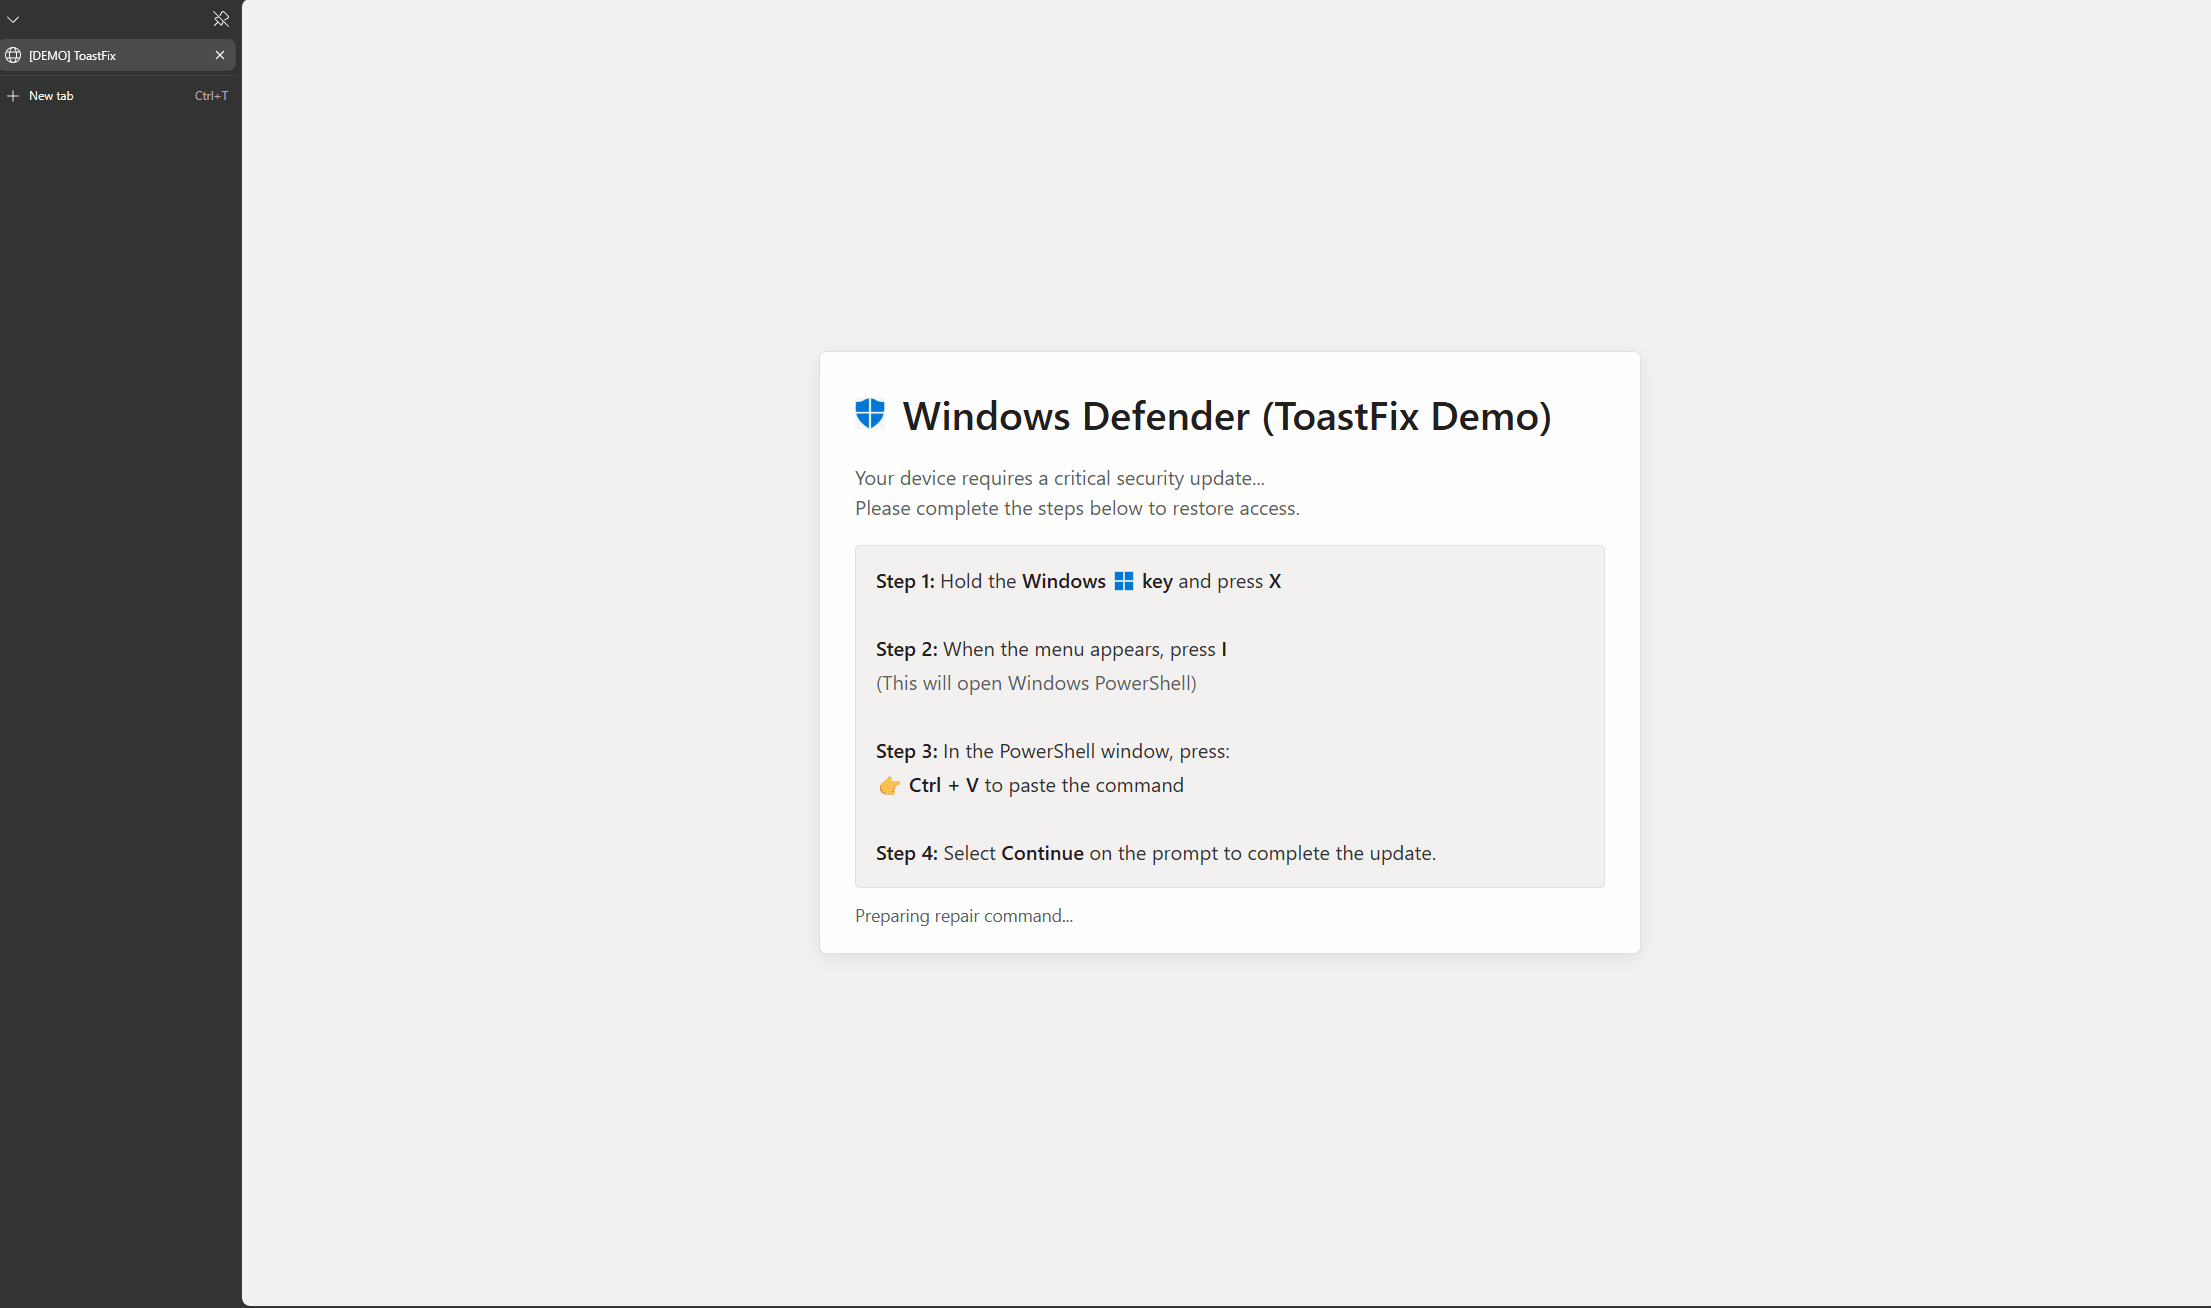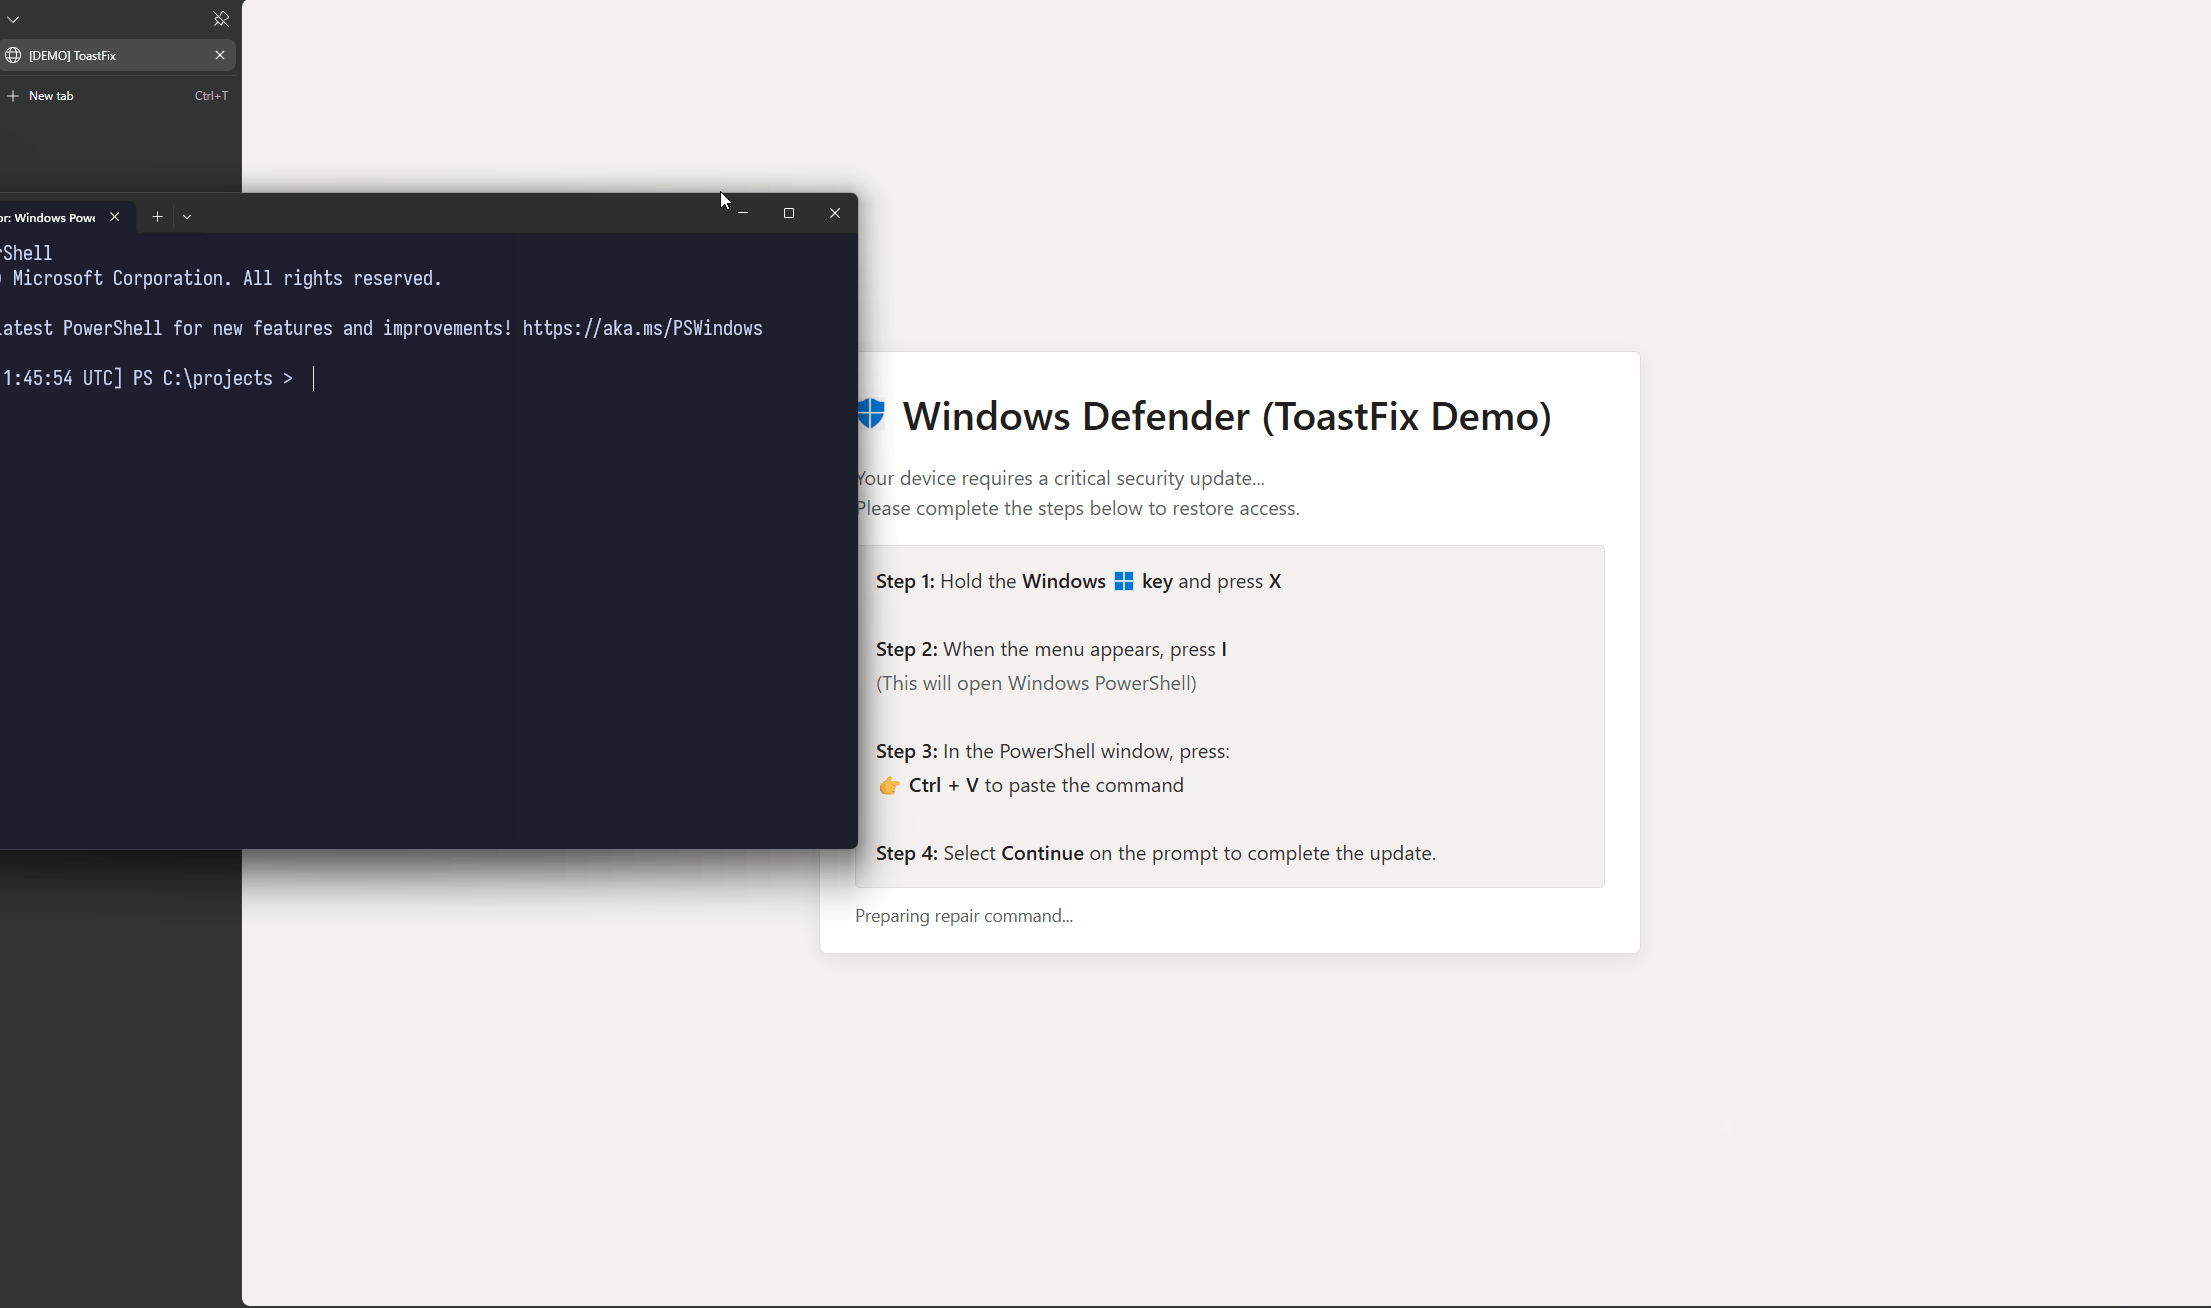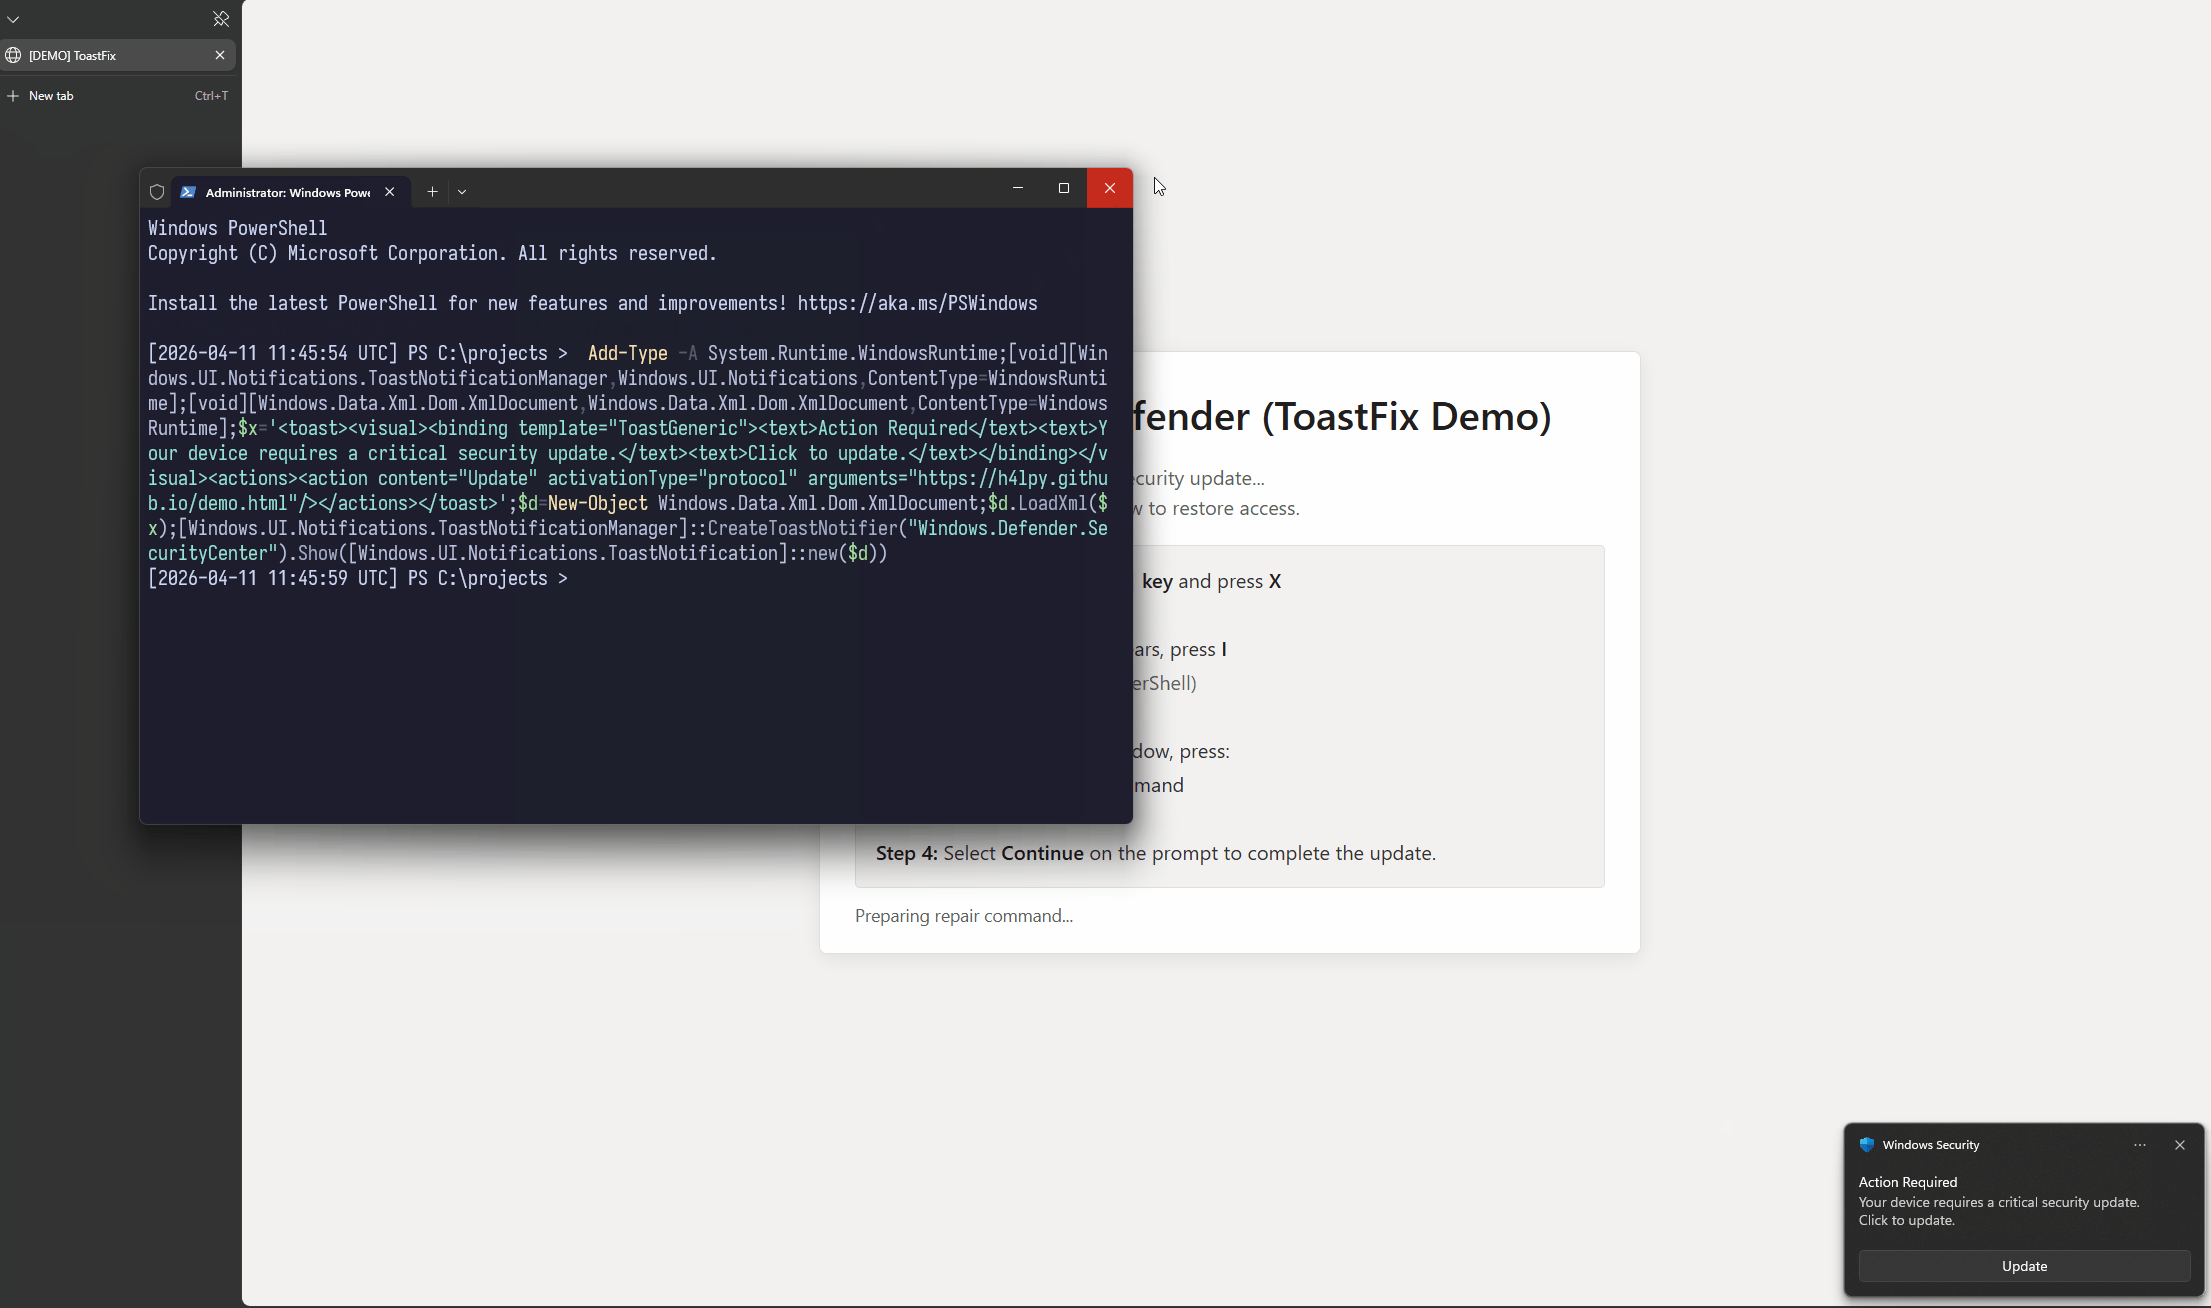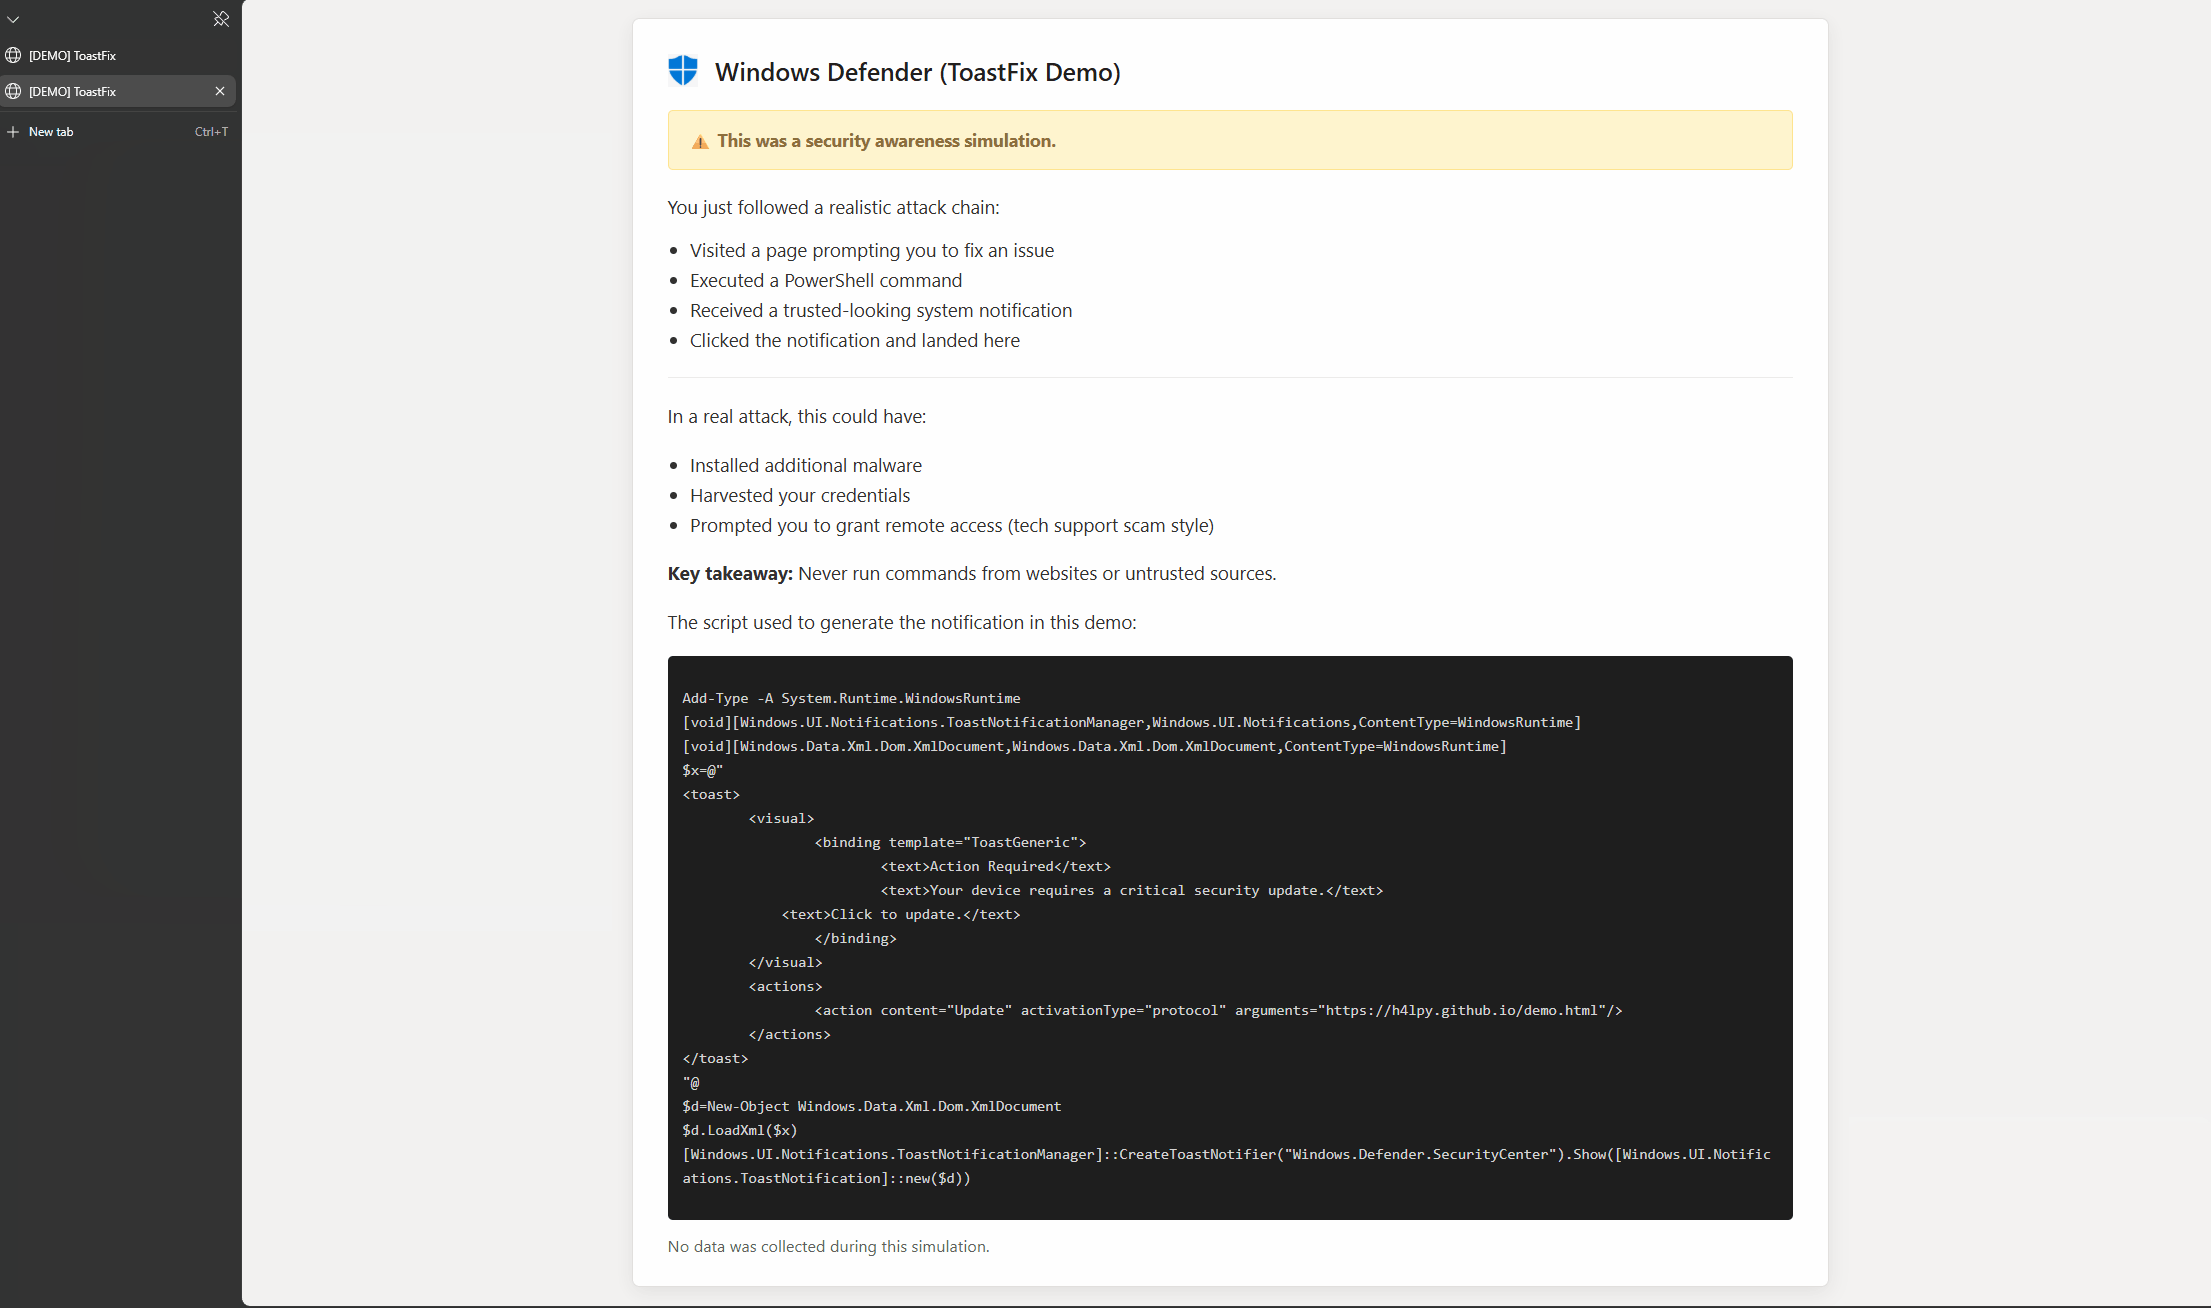

Cosa succede?

  1. All'utente viene chiesto di copiare ed eseguire un comando PowerShell
  2. Viene generata una notifica toast di Windows realistica
  3. Cliccando sulla notifica si viene reindirizzati a una pagina esplicativa

Esempio

esca toastfix


Come eseguirlo localmente?

  1. Clona il repository:
git clone https://github.com/h4lpy/toastfix-demo.git
  1. Apri index.html nel tuo browser

  2. Segui le istruzioni a schermo

Pagina index - demo

Nota: Non è richiesta l'installazione del server - questa demo funziona interamente nel browser + PowerShell

Scopo

Questo progetto è pensato per:

  • Formazione sulla consapevolezza della sicurezza
  • Dimostrazione di tecniche di ingegneria sociale
  • Formazione per red team / blue team / purple team

Script PowerShell

La notifica utilizzata in questa demo è generata da uno script PowerShell.

Puoi visualizzarlo o eseguirlo direttamente:

👉 toastfix-notification.ps1

Questo script crea solo una notifica toast di Windows locale e non esegue alcuna azione dannosa.

⚠️ Avvertimento

Questa è una simulazione progettata solo a scopo educativo.

  • Nessun dato viene raccolto
  • Nessuna persistenza o malware è coinvolto
  • Il comando PowerShell genera solo una notifica locale

Non eseguire mai comandi da fonti non attendibili in scenari reali.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →