 gyoisamurai/gyoithon
GyoiThon è un crescente strumento di penetration test che utilizza il Machine Learning.


La pagina in giapponese è qui.
Il nuovo GyoiThon (versione 0.0.4) può elencare i tuoi sottodomini esposti su internet. E se il sottodominio è pubblicato come servizio Web, GyoiThon esegue un health check (una valutazione di vulnerabilità non distruttiva).
| Nota |
|---|
| La nuova funzione utilizza un'API Google Custom Search. Quindi se utilizzi la nuova funzione, devi preparare una chiave API di Google Custom Search. |
domain_list.csv come segue: ```
"Domain Name"
mbsd.jpE si esegue il comando seguente. ```
root@kali:~/GyoiThon# python3 gyoithon.py -i --domain_list
Di conseguenza, ottieni un elenco di sottodomini associati al dominio specificato.
| Indice | Dominio | Sottodominio | Indirizzo IP | Stato accesso (http) | Posizione (http) | Stato accesso (https) | Posizione (https) | Record Whois |
|---|---|---|---|---|---|---|---|---|
| 1 | mbsd.jp | mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 301 | https://www.mbsd.jp/ | *** |
| 2 | mbsd.jp | www.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
| 3 | mbsd.jp | www2.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
Di conseguenza, ottieni un elenco di sottodomini e un rapporto di valutazione.
|Indice|Dominio|Sottodominio|Indirizzo IP|Stato accesso (http)|Posizione (http)|Stato accesso (https)|Posizione (https)|Record Whois|Risultati valutazione|
|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|
|1|mbsd.jp|mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|301|https://www.mbsd.jp/|***|***|
|2|mbsd.jp|www.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
|3|mbsd.jp|www2.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
## Overview
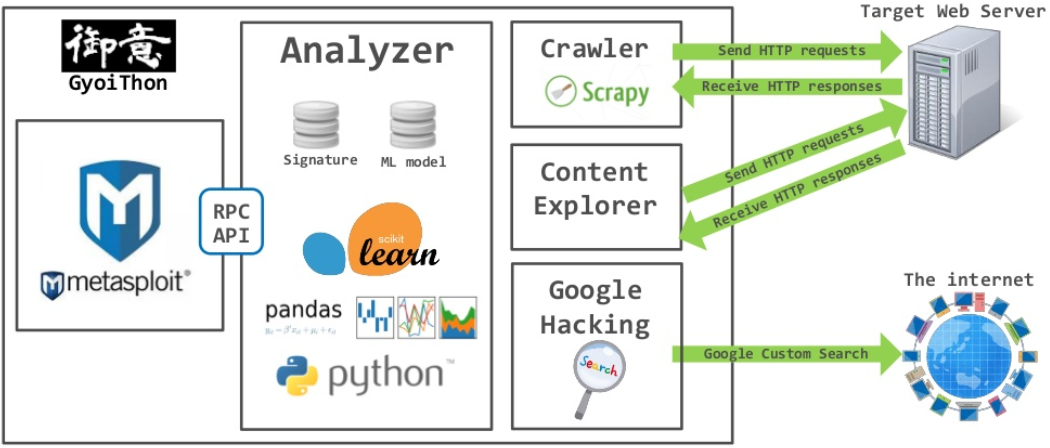
GyoiThon è uno **strumento di raccolta informazioni** per server web.
GyoiThon esegue **accesso remoto** al server web target e **identifica il prodotto operativo sul server** come CMS, software del server web, framework, linguaggio di programmazione, ecc. Inoltre, può **eseguire moduli di exploit** sui prodotti identificati utilizzando Metasploit. GyoiThon **esegue completamente in automatico** l'azione sopra descritta.
Le caratteristiche principali di GyoiThon sono le seguenti.
* Accesso remoto/Completamente automatico
GyoiThon può **completamente in automatico** raccogliere le informazioni del server web target utilizzando solo **accesso remoto**. Devi eseguire GyoiThon una sola volta per la tua operazione.
* Test non distruttivo
GyoiThon può raccogliere informazioni del server web target utilizzando **solo accesso normale**.
Ma, quando utilizzi una parte delle opzioni, GyoiThon esegue accessi anomali, come l'invio di moduli di exploit.
* Raccolta di varie informazioni
GyoiThon dispone di vari motori di raccolta informazioni come Web crawler, Google Custom Search API, Censys, esploratore di contenuti predefiniti, esame dei servizi cloud, ecc. Analizzando le informazioni raccolte tramite **corrispondenza di pattern di stringhe** e **apprendimento automatico**, GyoiThon può identificare **prodotto/versione/numero CVE** operativi sul server web target, **commenti HTML non necessari**/**messaggi di debug**, **pagina di login** ecc.
* Esame delle vulnerabilità reali
GyoiThon può eseguire moduli di exploit sui prodotti identificati utilizzando Metasploit.
Di conseguenza, può **esaminare le vulnerabilità reali del server web target**.

| Nota |
|:-----|
| Se sei interessato, **per favore usali in un ambiente sotto il tuo controllo e a tuo rischio**. |
## <a name='Installation'>Installazione</a>
1. git clone del repository di GyoiThon.```
root@kali:~# git clone https://github.com/gyoisamurai/GyoiThon.git
3. installa i pacchetti Python necessari.```
root@kali:~# cd GyoiThon
root@kali:~/GyoiThon# pip3 install -r requirements.txt
root@kali:~/GyoiThon# apt install python3-tk
config.ini.Utilizzando default mode senza opzioni e combinazione di diverse opzioni, GyoiThon può raccogliere varie informazioni sul server web target.``` usage: .\gyoithon.py [-s] [-m] [-g] [-e] [-c] [-p] [-l --log_path=] [--no-update-vulndb] .\gyoithon.py [-d --category= --vendor= --package=] .\gyoithon.py [-i] .\gyoithon.py -h | --help options: -s Optional : Examine cloud service. -m Optional : Analyze HTTP response for identify product/version using Machine Learning. -g Optional : Google Custom Search for identify product/version. -e Optional : Explore default path of product. -c Optional : Discover open ports and wrong ssl server certification using Censys. -p Optional : Execute exploit module using Metasploit. -l Optional : Analyze log based HTTP response for identify product/version. -d Optional : Development of signature and train data. -i Optional : Explore relevant FQDN with the target FQDN. -h --help Show this help message and exit.
### Preparazione.
1. Modifica il file di destinazione `host.txt`.
Devi scrivere il web server di destinazione nel file `host.txt`.
Il formato di scrittura è `protocol FQDN(or IP address) Port Crawling_root_path`.
