TruffleHog Explorer 🕵️♂️
Benvenuto in TruffleHog Explorer, uno strumento web intuitivo per visualizzare e analizzare i dati estratti utilizzando TruffleHog. TruffleHog è uno dei più potenti strumenti open source per la scoperta, classificazione, validazione e analisi di segreti. In questo contesto, per segreto si intende una credenziale che una macchina usa per autenticarsi presso un'altra macchina. Ciò include chiavi API, password di database, chiavi di crittografia private e altro ancora.
Con un'interfaccia utente migliorata, opzioni di filtro potenti e funzionalità di esportazione, questo strumento aiuta i professionisti della sicurezza a revisionare efficientemente potenziali segreti e credenziali trovati nei loro repository.
⚠️ Questa dashboard è stata testata solo con output JSON di TruffleHog da GitHub. Presto sono previsti aggiornamenti per supportare formati e piattaforme aggiuntive.
Puoi usare la versione online qui: TruffleHog Explorer
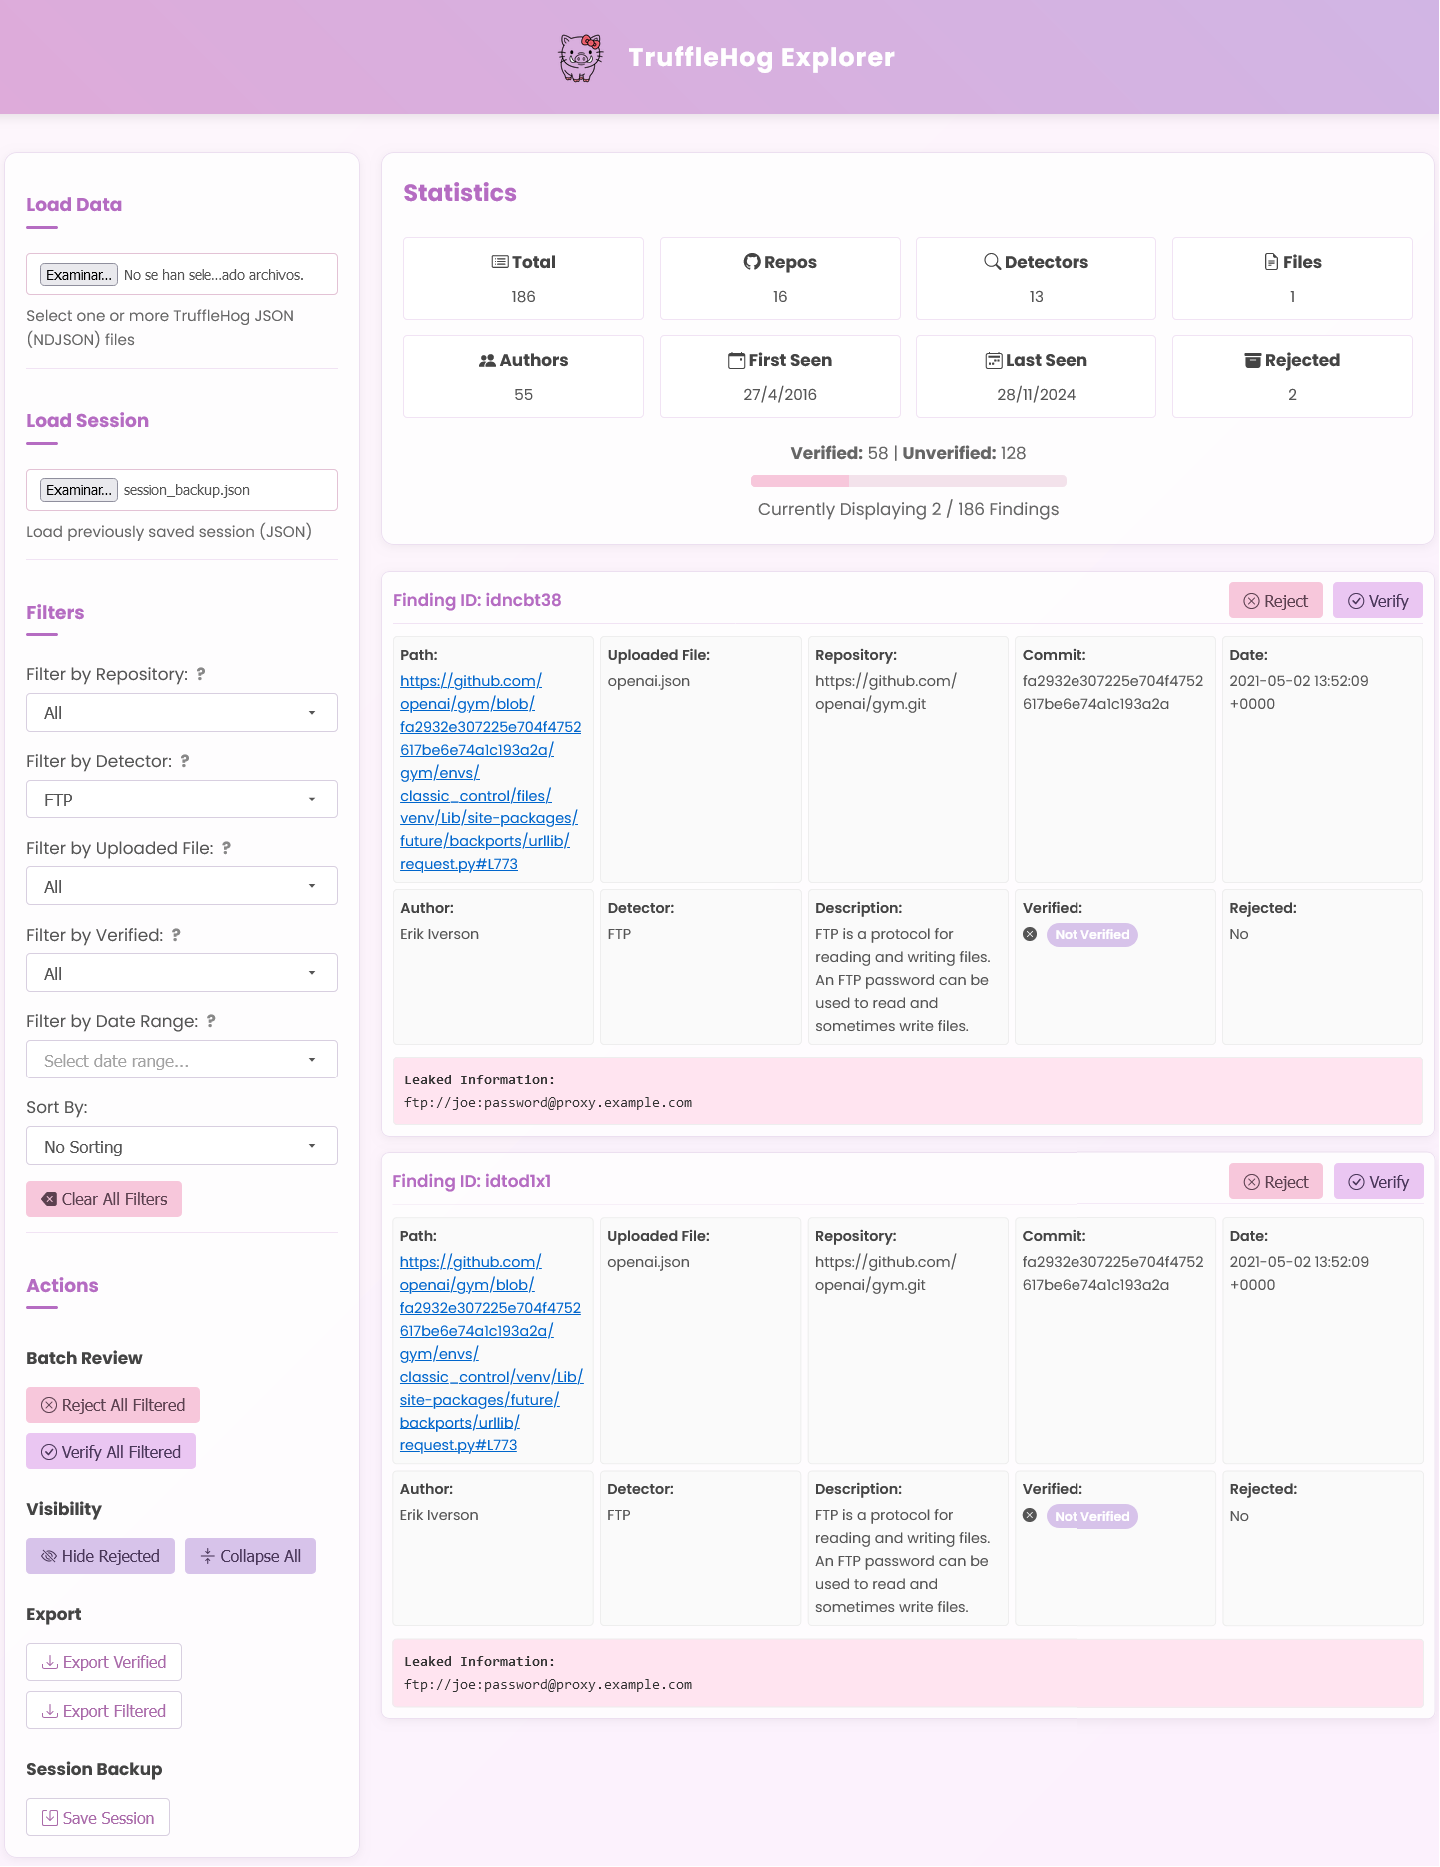
🚀 Funzionalità
- Interfaccia utente intuitiva: Tema pastello accattivante con navigazione fluida.
- Filtraggio potente:
- Filtra i risultati per repository, tipo di rilevatore e file caricato.
- Selezione flessibile dell'intervallo di date con un selettore di calendario.
- Categorizzazione dello stato di verifica per una revisione efficace.
- Funzionalità di ricerca avanzata per un'identificazione più rapida.
- Operazioni batch:
- Verifica o rifiuta più risultati con un solo clic.
- Attiva/disattiva la visibilità dei risultati rifiutati per una visualizzazione ottimizzata.
- Elaborazione in blocco per gestire grandi set di dati in modo efficiente.
- Esportazione:
- Esporta segreti verificati o risultati filtrati senza sforzo.
- Salva e carica backup delle sessioni per continuità.
- Genera report in più formati (JSON, CSV).
- Ordinamento dinamico:
- Ordina i risultati per repository, data o stato di verifica.
- Preferenze di ordinamento personalizzabili per un'esperienza personalizzata.
📥 Installazione e utilizzo
1. Clona il repository
$ git clone https://github.com/GONZOsint/trufflehog-explorer.git
$ cd trufflehog-explorer
2. Apri il file index.html
Basta aprire il file index.html nel tuo browser web preferito.
$ open index.html
📂 Come usare
- Carica i risultati JSON di TruffleHog:
- Fai clic sulla sezione "Load Data" e seleziona i tuoi file
.json dall'output di TruffleHog.
- Sono supportati più file.
- Applica i filtri:
- Scegli filtri come repository, tipo di rilevatore e stato di verifica.
- Utilizza il selettore dell'intervallo di date per restringere i risultati.
- Sfrutta la funzione di ricerca per individuare rapidamente risultati specifici.
- Revisiona i risultati:
- Fai clic su un risultato per espanderlo e visualizzarne i dettagli.
- Usa i pulsanti di azione per verificare o rifiutare i risultati.
- Aggiungi commenti e annotazioni per un migliore tracciamento.
- Esporta i risultati:
- Esporta i risultati verificati o filtrati per la reportistica.
- Salva i dati della sessione per future revisioni e analisi.
- Salva i progressi:
- Salva la sessione e riprendi in seguito senza perdere alcun progresso.
- Funzione di backup automatico per prevenire la perdita di dati.
Buona sicurezza! 🔒
 gonzosint/trufflehog-explorer







