

 💬
README_中文 •
Compilazione/Installazione/Esecuzione •
Descrizione Parametri •
Come Usare •
Scenario •
Elenco POC •
Scansione Personalizzata •
Best Practices
Caratteristiche
- <a href=https://github.com/hktalent/51Pwn-Platform/blob/main/README.md>Netcat gratuito per reverse shell su più target con un singolo ID
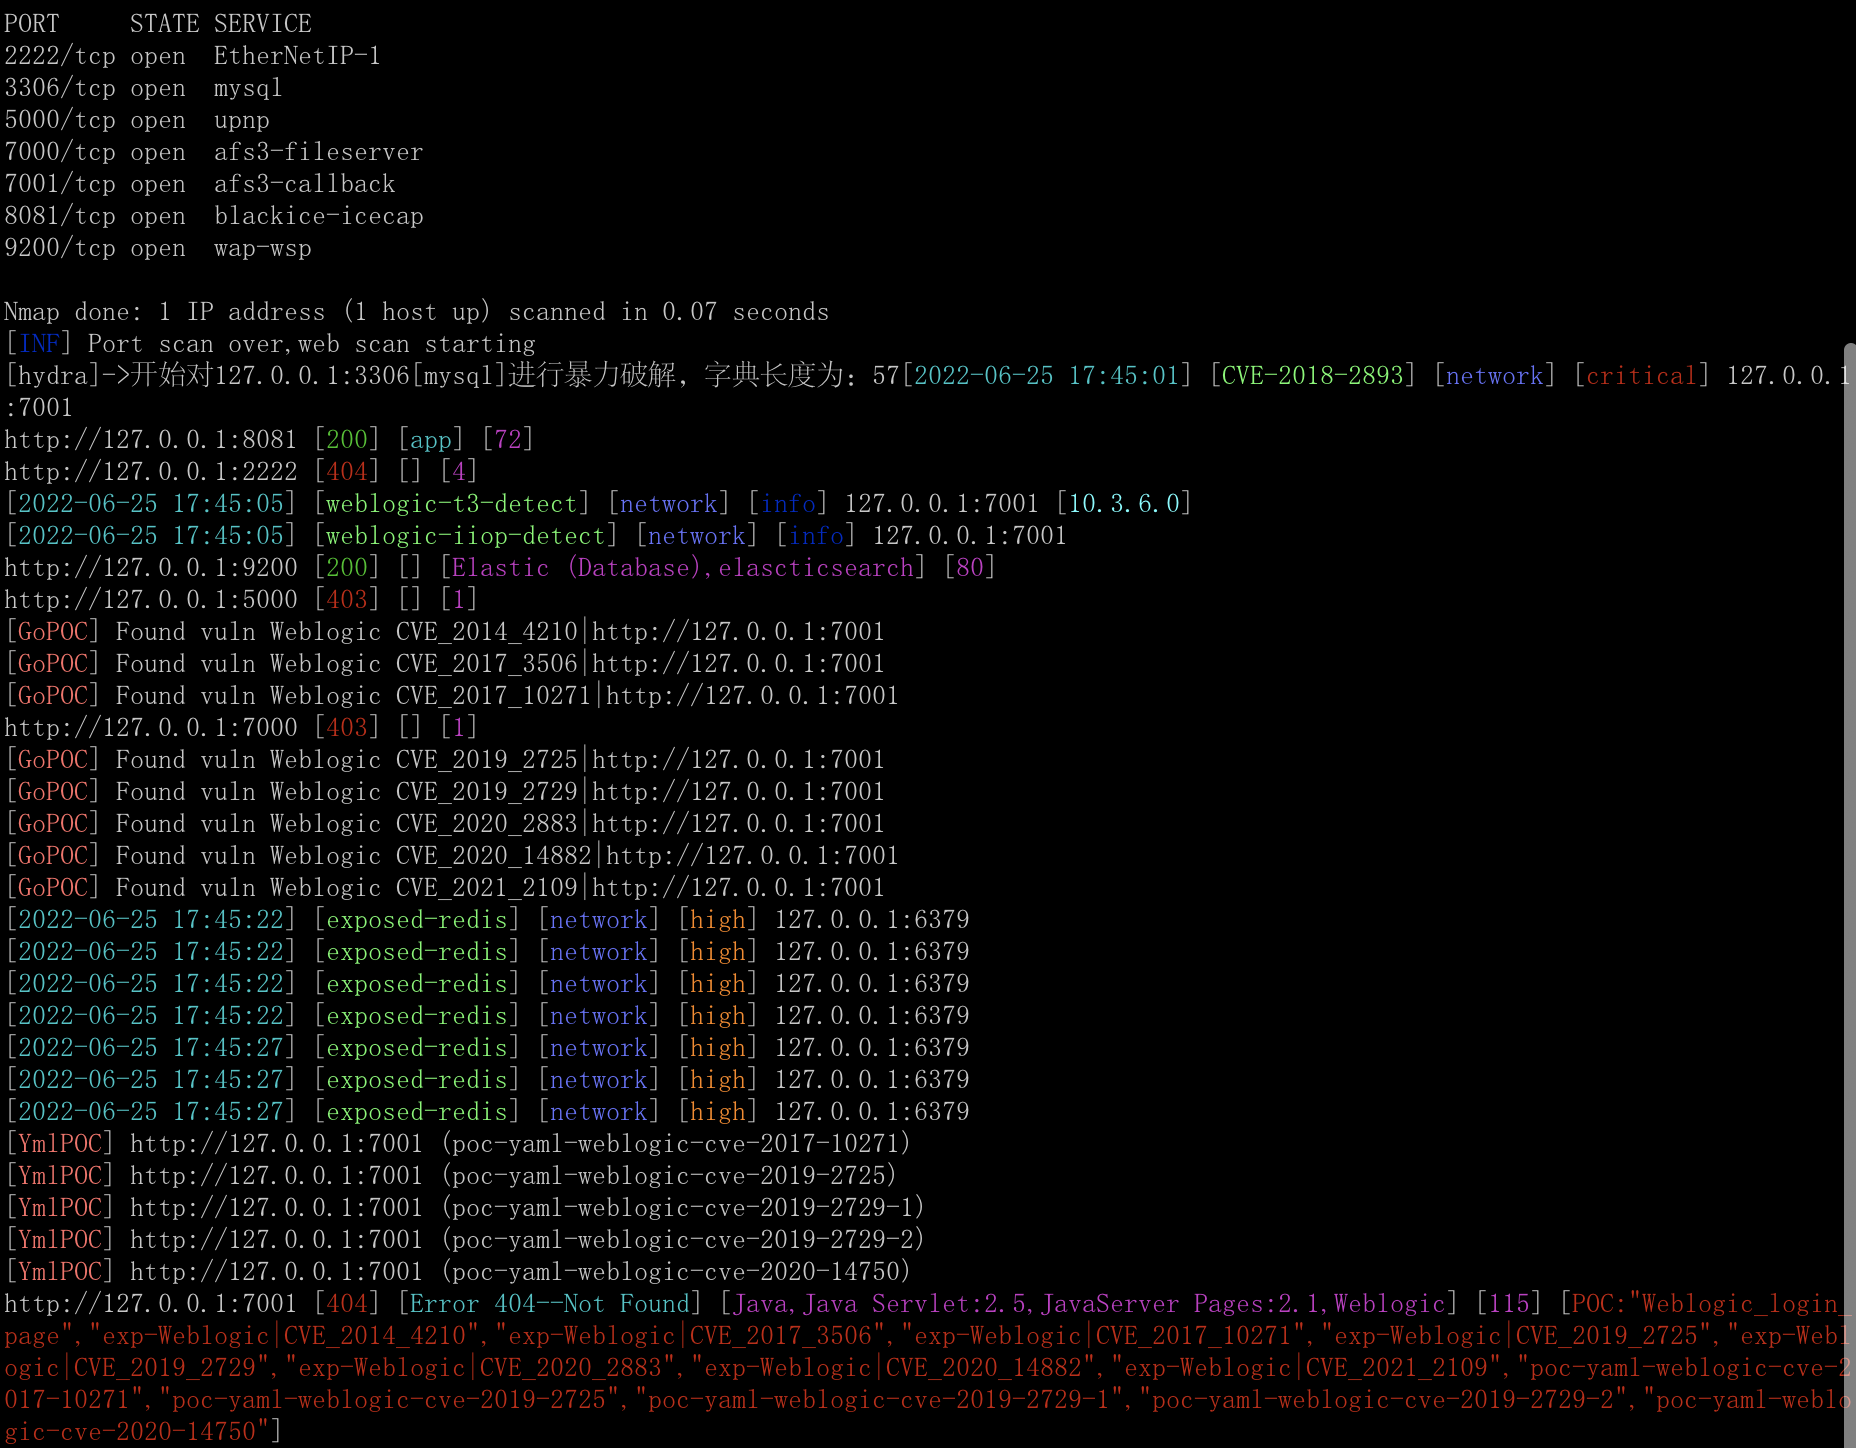
- Cos'è scan4all: integra vscan, nuclei, ksubdomain, subfinder, ecc., completamente automatizzato e intelligente. Strumenti red team
Ottimizzazione a livello di codice, ottimizzazione dei parametri e moduli individuali, come vscan filefuzz, sono stati riscritti per questi progetti integrati.
In linea di principio, non reinventare la ruota, a meno che non ci siano bug o problemi.
- Multipiattaforma: basato su Golang, leggero, altamente personalizzabile, open source, supporta Linux, Windows, macOS, ecc.
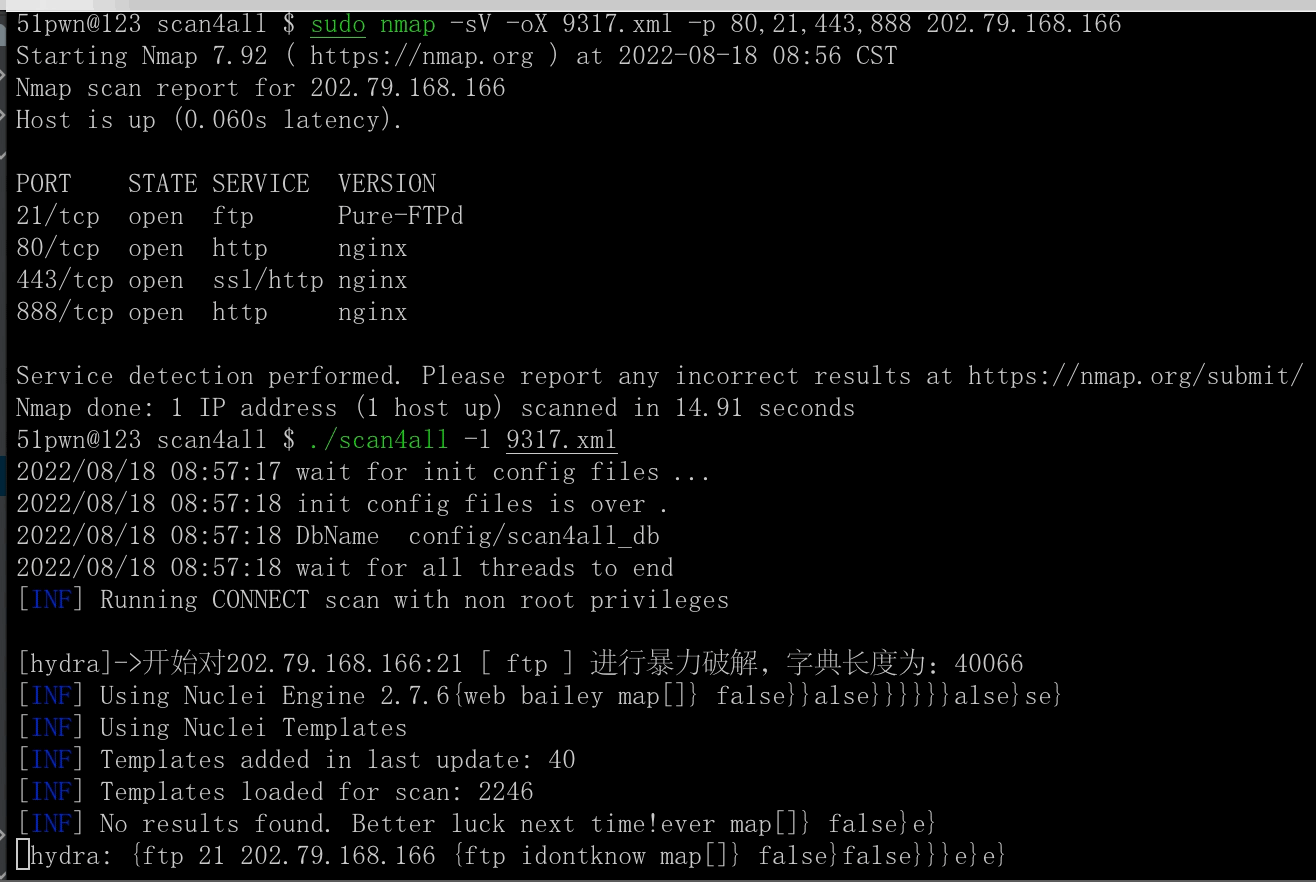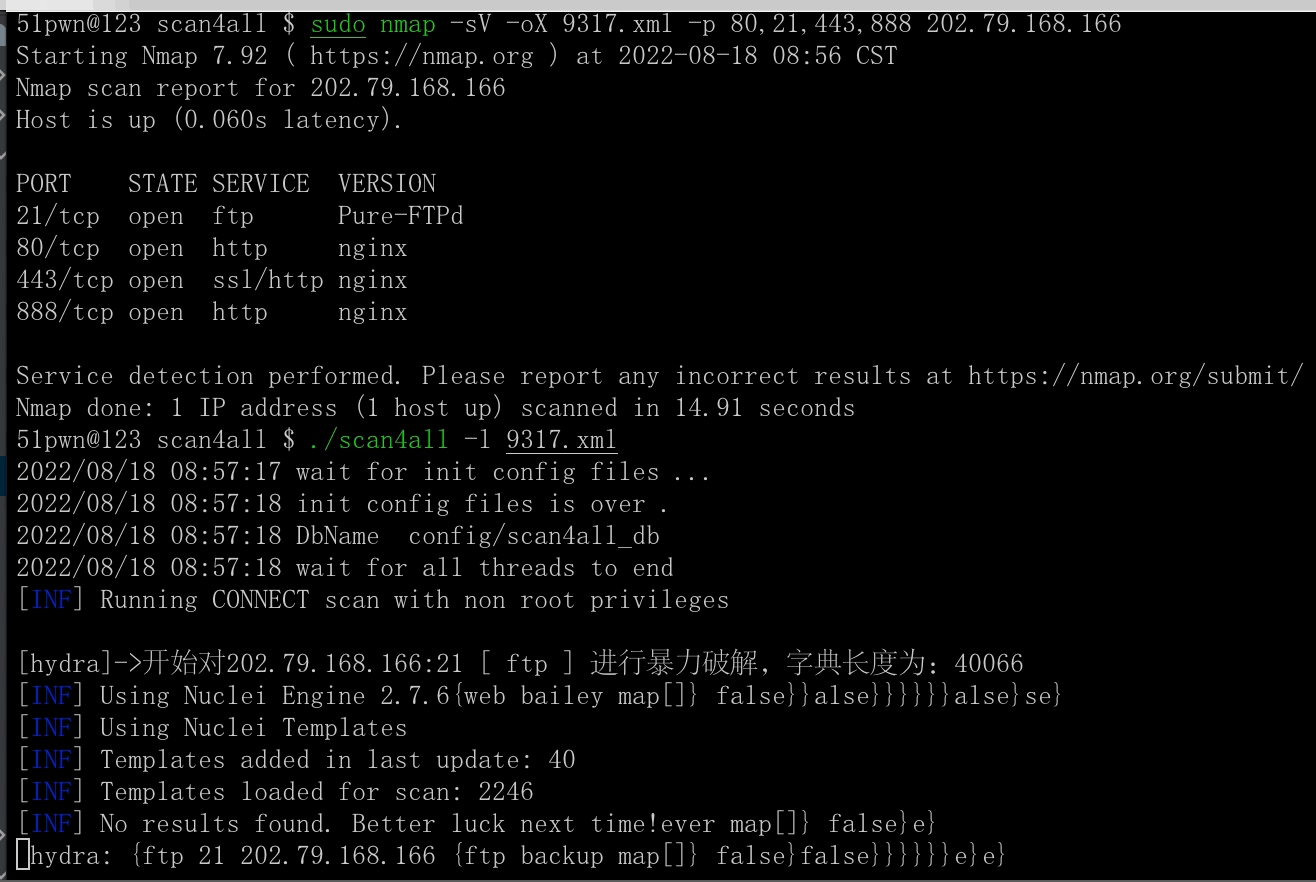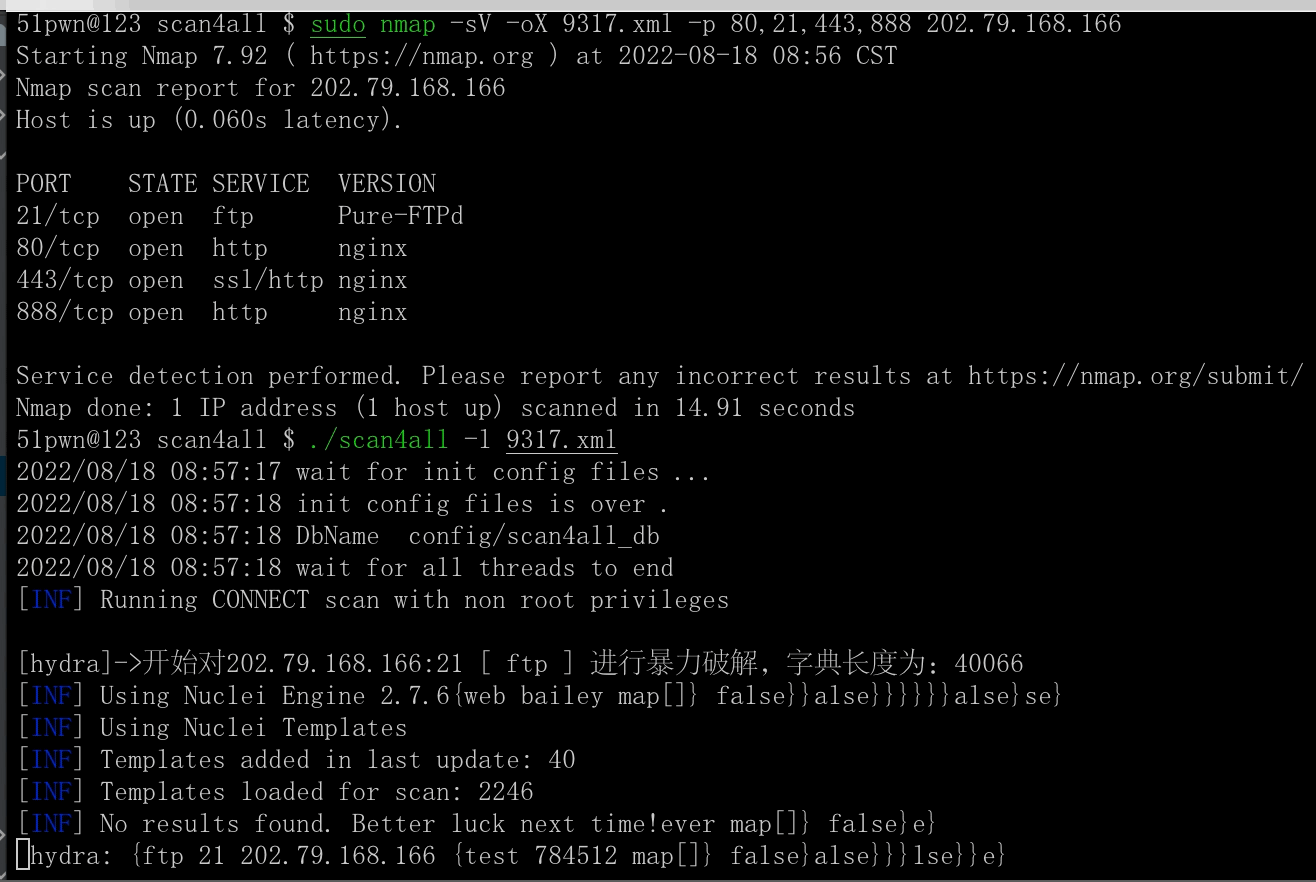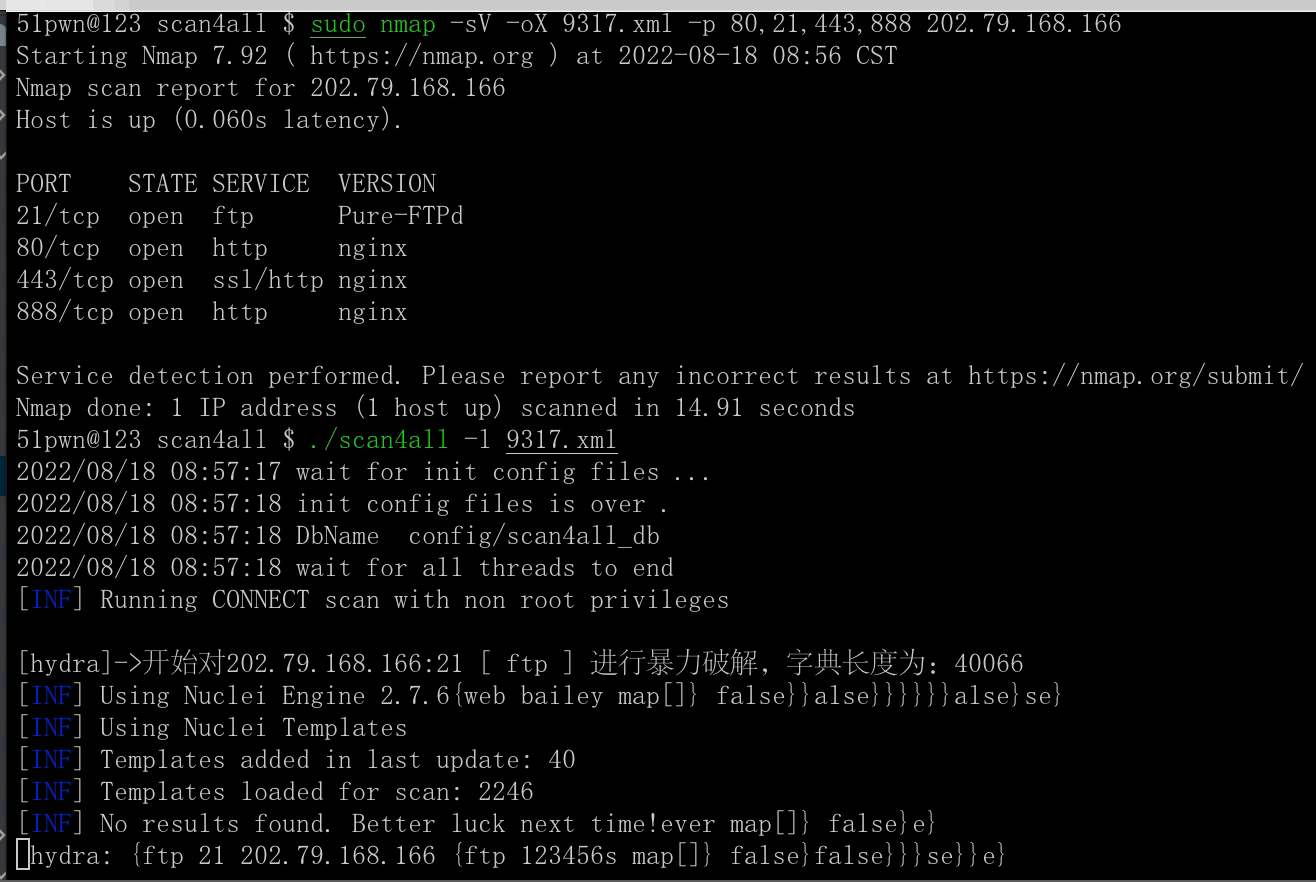
- Supporta [23] password cracking, supporta dizionari personalizzati, abilitato tramite "priorityNmap": true
- RDP
- VNC
- SSH
- Socks5
- rsh-spx
- Mysql
- MsSql
- Oracle
- Postgresql
- Redis
- FTP
- Mongodb
- SMB, rileva anche MS17-010 (CVE-2017-0143, CVE-2017-0144, CVE-2017-0145, CVE-2017-0146, CVE-2017-0147, CVE-2017-0148), SmbGhost (CVE-2020-0796)
- Telnet
- Snmp
- Wap-wsp (Elasticsearch)
- RouterOs
- HTTP BasicAuth (Authorization), include il cracking di Webdav, SVN (Apache Subversion)
- Weblogic, abilita nuclei tramite enableNuclei=true, supporta rilevamento T3, IIOP e altro
- Tomcat
- Jboss
- Winrm (wsman)
- POP3/POP3S
- Il cracking intelligente delle password HTTP è abilitato per impostazione predefinita; viene attivato automaticamente quando è richiesta una password HTTP, senza intervento manuale.
- Rileva la presenza di nmap nel sistema e abilita nmap per scansioni rapide tramite priorityNmap=true (abilitato per impostazione predefinita). I parametri ottimizzati di nmap sono più veloci di masscan.
Svantaggi dell'uso di nmap: se la rete è lenta, a causa di pacchetti di traffico di rete troppo grandi, i risultati potrebbero essere incompleti.
L'uso di nmap richiede inoltre di impostare la password di root come variabile d'ambiente:
export PPSSWWDD=tuaPasswordRoot
Ulteriori riferimenti: config/doNmapScan.sh
Per impostazione predefinita, naabu viene utilizzato per la scansione delle porte. Usa -stats=true per vedere l'avanzamento.
Posso evitare di scansionare le porte?
noScan=true ./scan4all -l list.txt -v
# risultato nmap, default noScan=true
./scan4all -l nmapRssuilt.xml -v
- Capacità di rilevamento rapido di oltre 15000 POC, inclusi:
Statistiche Top 10 dei Template Nuclei
| TAG | CONTE | AUTORE | CONTE | DIRECTORY | CONTE | GRAVITÀ | CONTE | TIPO | CONTE |
|---|
| cve | 1430 | daffainfo | 631 | cves | 1407 | info | 1474 | http | 3858 |
| panel | 655 | dhiyaneshdk | 584 | exposed-panels | 662 | high | 1009 | file | 76 |
| edb | 563 | pikpikcu | 329 | vulnerabilities | 509 | medium | 818 | network | 51 |
| lfi | 509 | pdteam | 269 | technologies | 282 | critical | 478 | dns | 17 |
| xss | 491 | geeknik | 187 | exposures | 275 | low | 225 | | |
| wordpress | 419 | dwisiswant0 | 169 | misconfiguration | 237 | unknown | 11 | | |
| exposure | 407 | 0x_akoko | 165 | token-spray | 230 | | | | |
| cve2021 | 352 | princechaddha | 151 | workflows | 189 | | | | |
| rce | 337 | ritikchaddha | 137 | default-logins | 103 | | | | |
| wp-plugin | 316 | pussycat0x | 133 | file | 76 | | | | |
281 directory, 3922 file.
- vscan POC
- I POC di vscan includono: oltre 300 POC di xray 2.0, POC Go, ecc.
- scan4all POC
- Supporta la scansione e l'identificazione di oltre 7000 impronte digitali web:
- httpx fingerprint
- vscan fingerprint
- vscan fingerprint: include eHoleFinger, localFinger, ecc.
- scan4all fingerprint


 ghosttroops/scan4all
