Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-45599 — Proof-of-concept per CVE-2022-45599: vulnerabilità di type juggling PHP nel file login.php del router Aztech WMB250AC che consente di bypassare l'autenticazione admin tramite hash MD5 manipolati. | Kitploit
Strumenti/GitHubGitHub/ethancunt/cve-2022-45599
Attacchi alle PasswordAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingAutenticazione
GitHubethancunt/cve-2022-45599

CVE-2022-45599

Proof-of-concept per CVE-2022-45599: vulnerabilità di type juggling PHP nel file login.php del router Aztech WMB250AC che consente di bypassare l'autenticazione admin tramite hash MD5 manipolati.

Vedi Repository
293 anni faNon ancora revisionato
Condividi

CVE-2022-45599

URL CVE:https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45599
Segnalato da:TanYeeTat
Prodotto:Aztech WMB250AC Router Mesh Wireless
Firmware interessato:Rilascio 2020 (topaz-linux.lzma.img)
Download firmware:codice chiuso

aztech-wmb250ac

product-aztech-kylaconnect-site

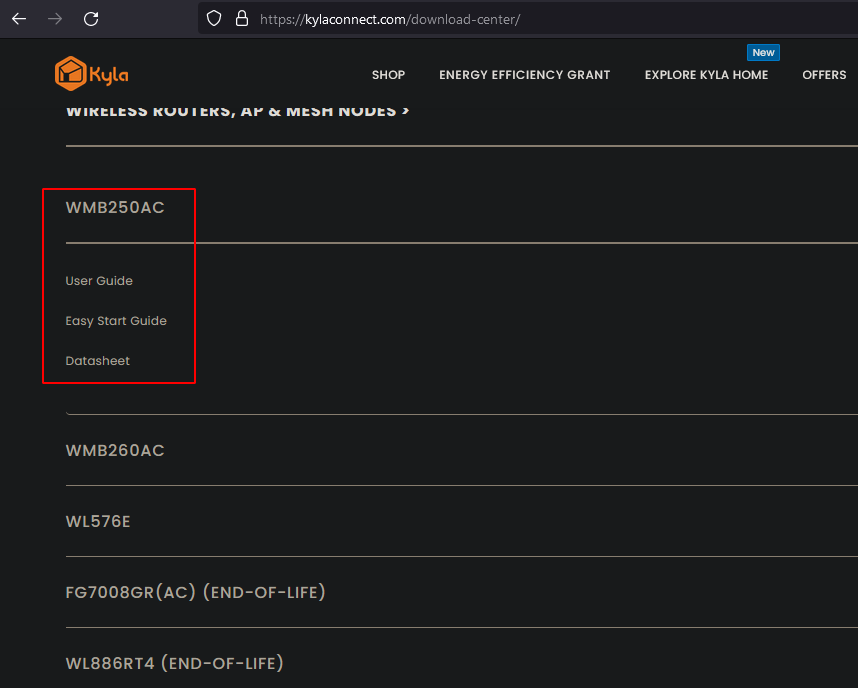
Manuale del prodotto: https://kylaconnect.com/download-center/

La vulnerabilità è stata segnalata al team di sicurezza di Aztech tramite [email protected] il 7 giugno 2022, senza ricevere risposta al 21 febbraio 2023

  • Kylaconnect Divulgazione della vulnerabilità

Dettagli della vulnerabilità

Esiste una vulnerabilità di Type Juggling PHP nella pagina web login.php sulla porta 80, nel campo di autenticazione password, che consente a un attaccante di autenticarsi senza conoscere la password dell'amministratore. Tuttavia, ciò ha una probabilità molto bassa di verificarsi, poiché la password hashata in MD5 dell'amministratore deve iniziare con 0e e essere seguita da numeri. Di seguito è fornito un elenco completo delle password in chiaro e dei relativi hash MD5 suscettibili a un attacco di Type Juggling PHP, insieme a un blog di riferimento che lo spiega in dettaglio.

Elenco MD5 Type Juggling

Whitehatsec Blog Magic Hashes

TLDR: Il codice sorgente PHP in login.php che gestisce i controlli di autenticazione viene eseguito con un Confronto Debole (==, due segni di uguale), invece di utilizzare un Confronto Stretto (===, tre segni di uguale).

login-php-loose-comparison

Prova di concetto

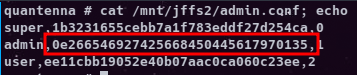
  1. Configura la password dell'utente amministratore come un valore in chiaro che, una volta hashato con MD5, risulti iniziare con 0e e essere seguito da numeri

    • ad es., Testo in chiaro: PJNPDWY, MD5: 0e291529052894702774557631701704

    modified-admin-conf

    Nota: anche un hash non valido di 0e123456789012345678901234567890 funzionerà

  2. Autenticati come utente amministratore sul servizio web con nome utente admin e una qualsiasi password in chiaro trovata nell'Elenco MD5 Type Juggling (ad es., 240610708)

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    353
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    288

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →