

ENDGAME C2 FRAMEWORK — comando e controllo basato sull'intelligenza artificiale per operazioni professionali di red team
ENDGAME è un framework professionale di comando e controllo costruito per impegni di red team autorizzati, test di penetrazione e ricerca sulla sicurezza educativa. Progettato per simulare tecniche avversarie realistiche, valutare la copertura di rilevamento e aiutare i team di sicurezza a comprendere le loro lacune difensive — con una Console AI integrata che trasforma il linguaggio naturale in comandi eseguiti e analizza automaticamente ogni risultato.
Hecho con IA, pensado y dirigido por un humano.
🌐 endgamec2framework.com · 📄 Documentazione
git clone https://github.com/endgamec2framework/endgame
cd endgame
./install.sh
Esegui di nuovo ./install.sh per aggiornare — scaricherà l'ultimo codice e ricostruirà preservando certificati e profili operator.
Guida completa all'installazione: Documentazione → Installazione
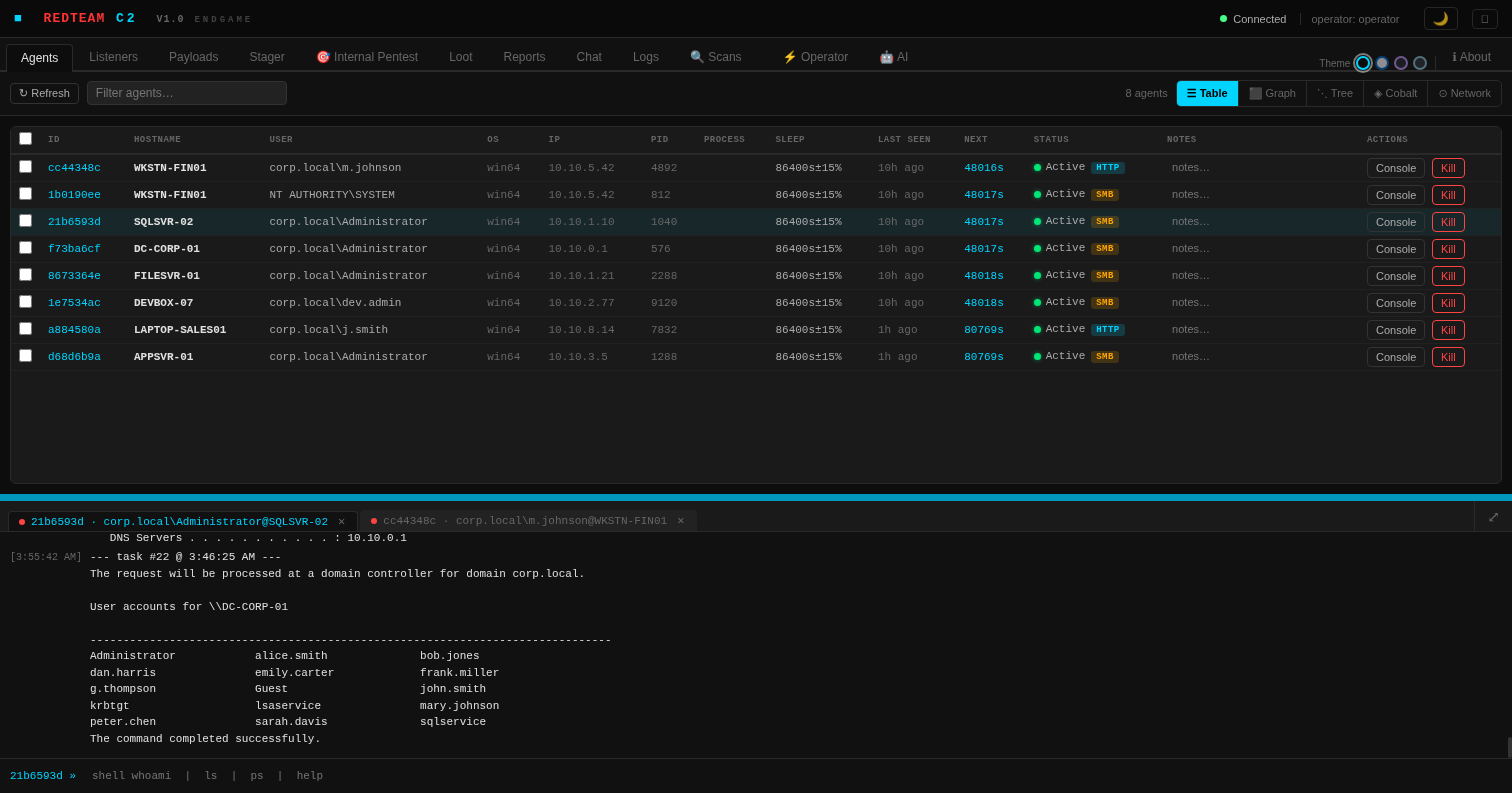
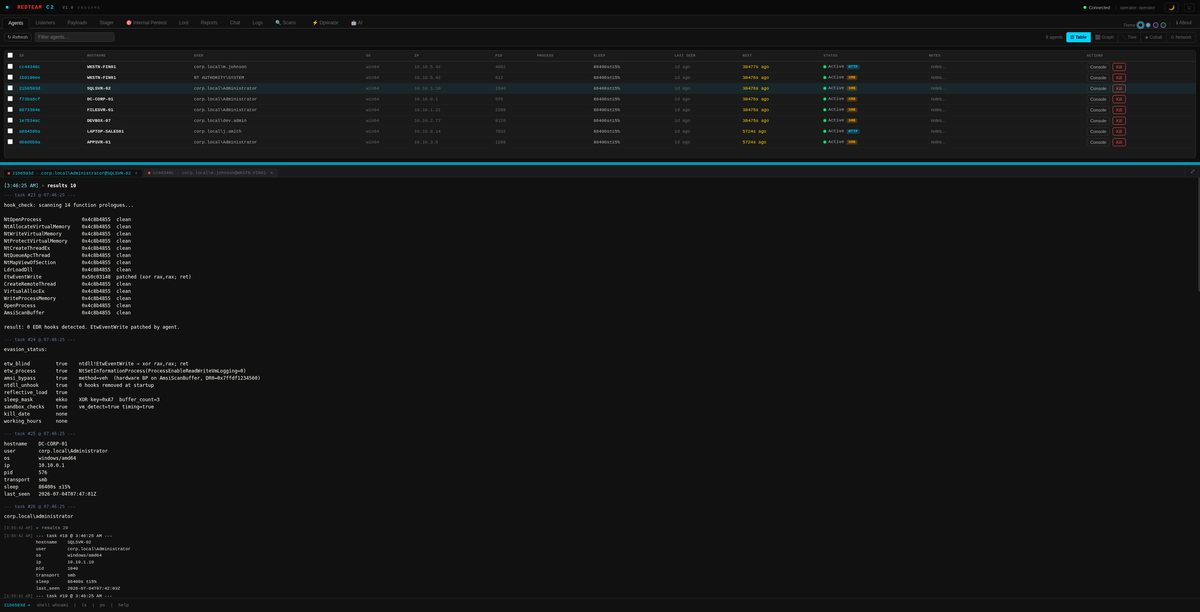
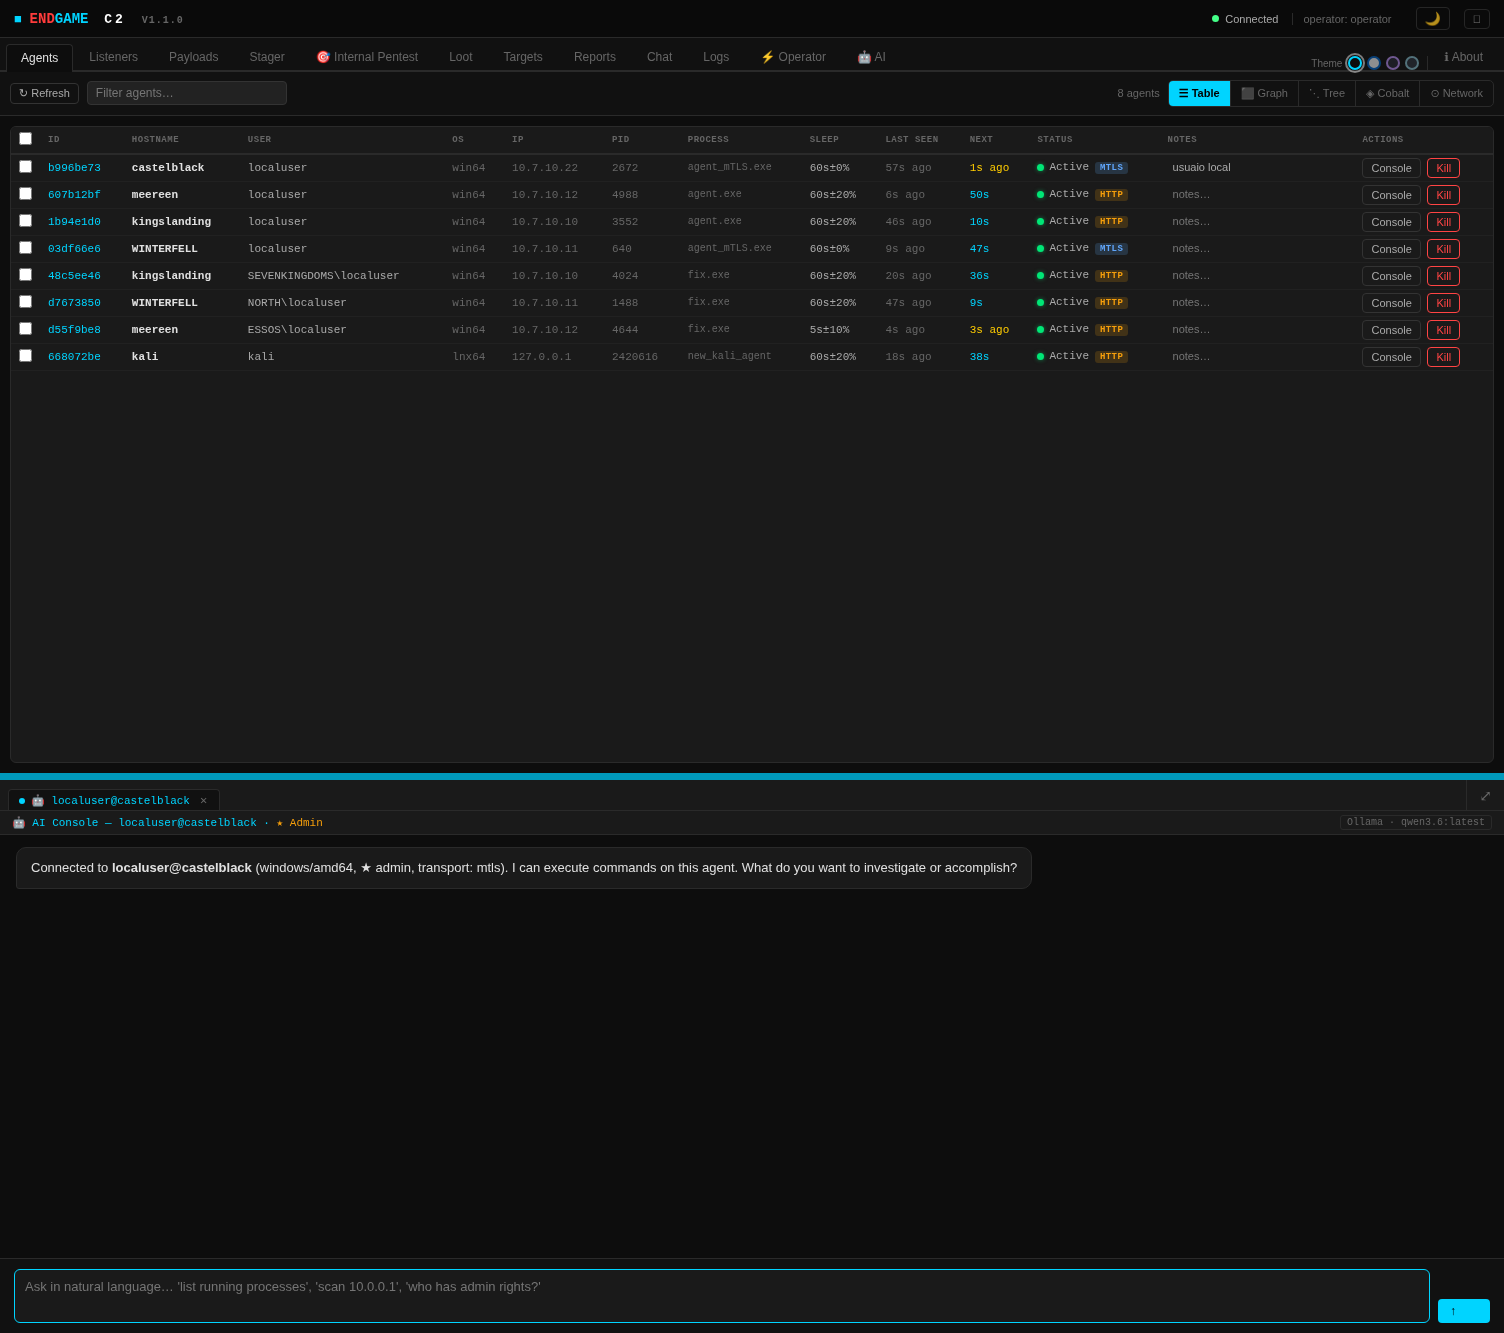
La Console AI di ENDGAME è una funzionalità di prim'ordine che porta un co-pilota AI direttamente nel flusso di lavoro dell'operatore. Non è un chatbot aggiunto lateralmente — vive nello stesso pannello dei terminali degli agenti, conosce l'intero set di comandi C2 e ha un contesto in tempo reale sull'obiettivo: hostname, OS, utente, privilegi e trasporto.
🤖 nel pannello della console inferiore — affiancato ai tuoi normali tab terminali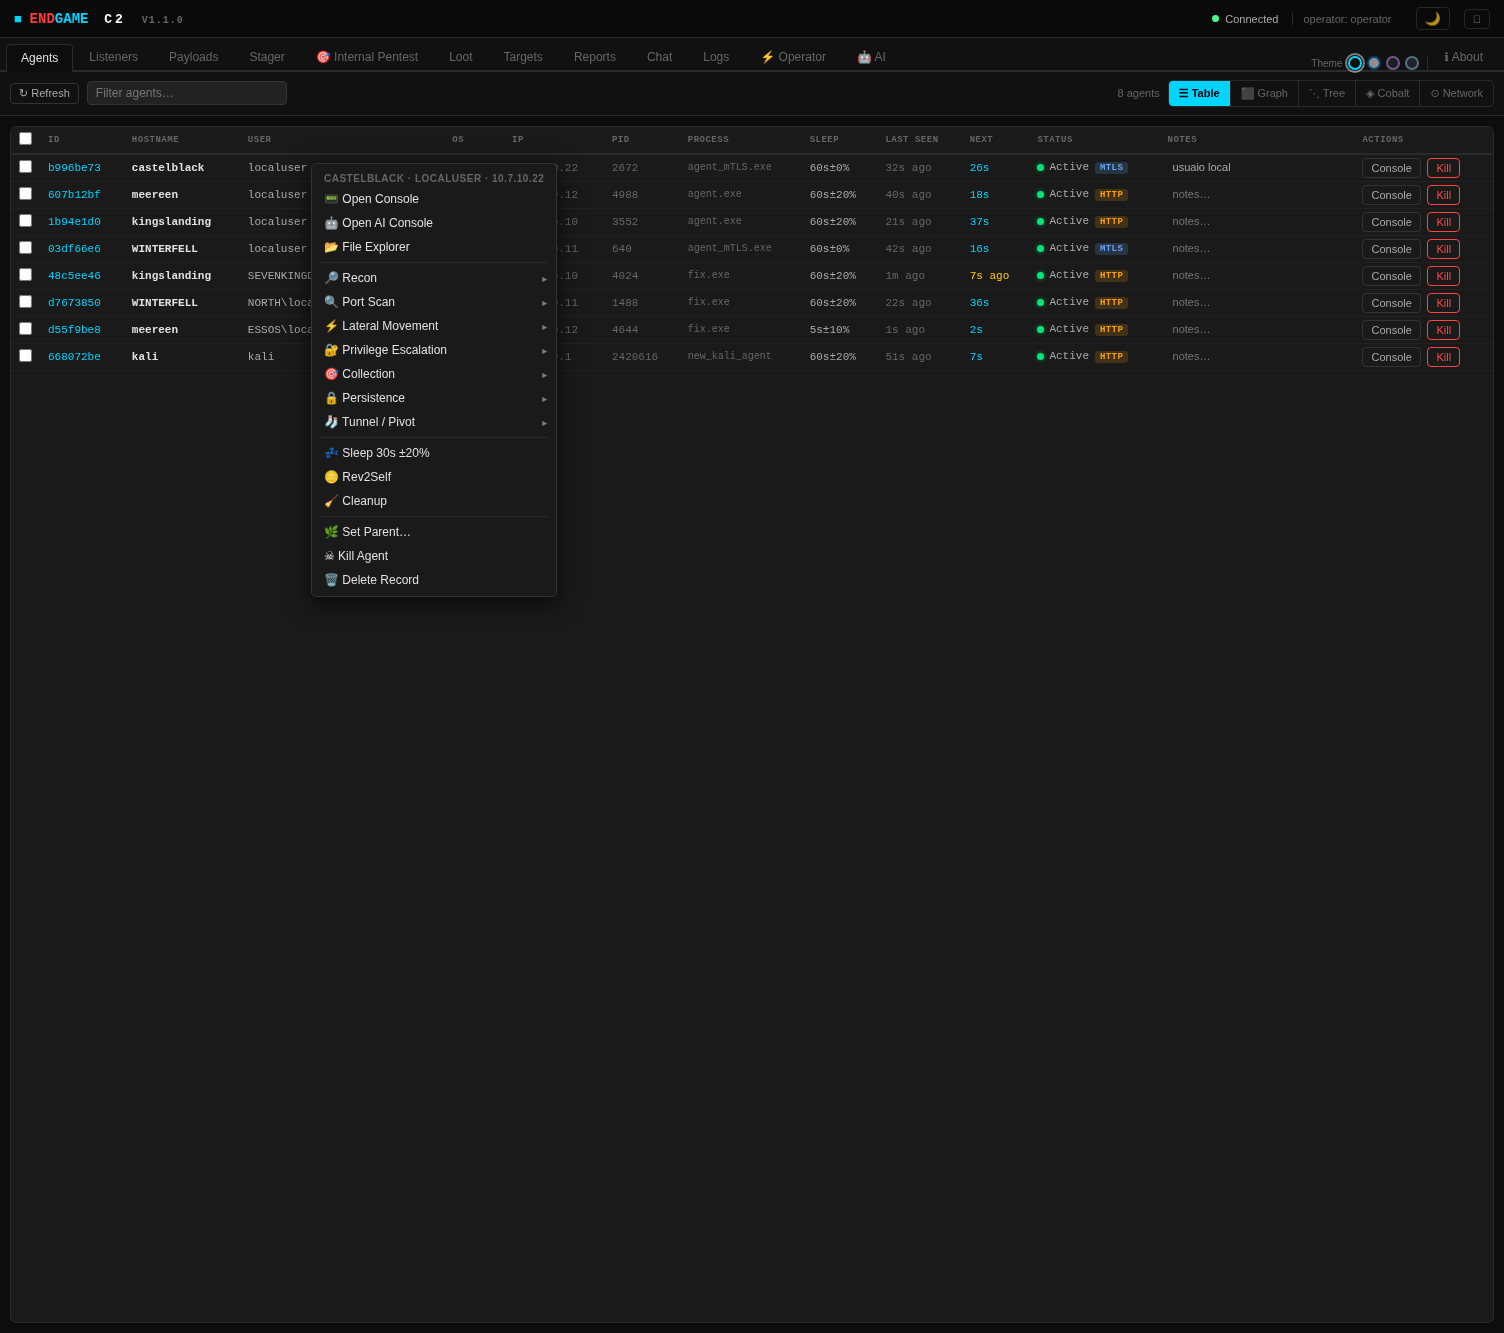
| Capacità | Dettaglio |
|---|---|
| Integrato nel pannello console | Si apre come tab — nessun modale fluttuante, nessun cambio di contesto |
| Piena consapevolezza dei comandi C2 | Il prompt di sistema include ogni comando disponibile, OS/arch/privilegi dell'agente, trasporto e coda task corrente |
| Risposte in streaming | I token vengono trasmessi in tempo reale mentre il modello li genera |
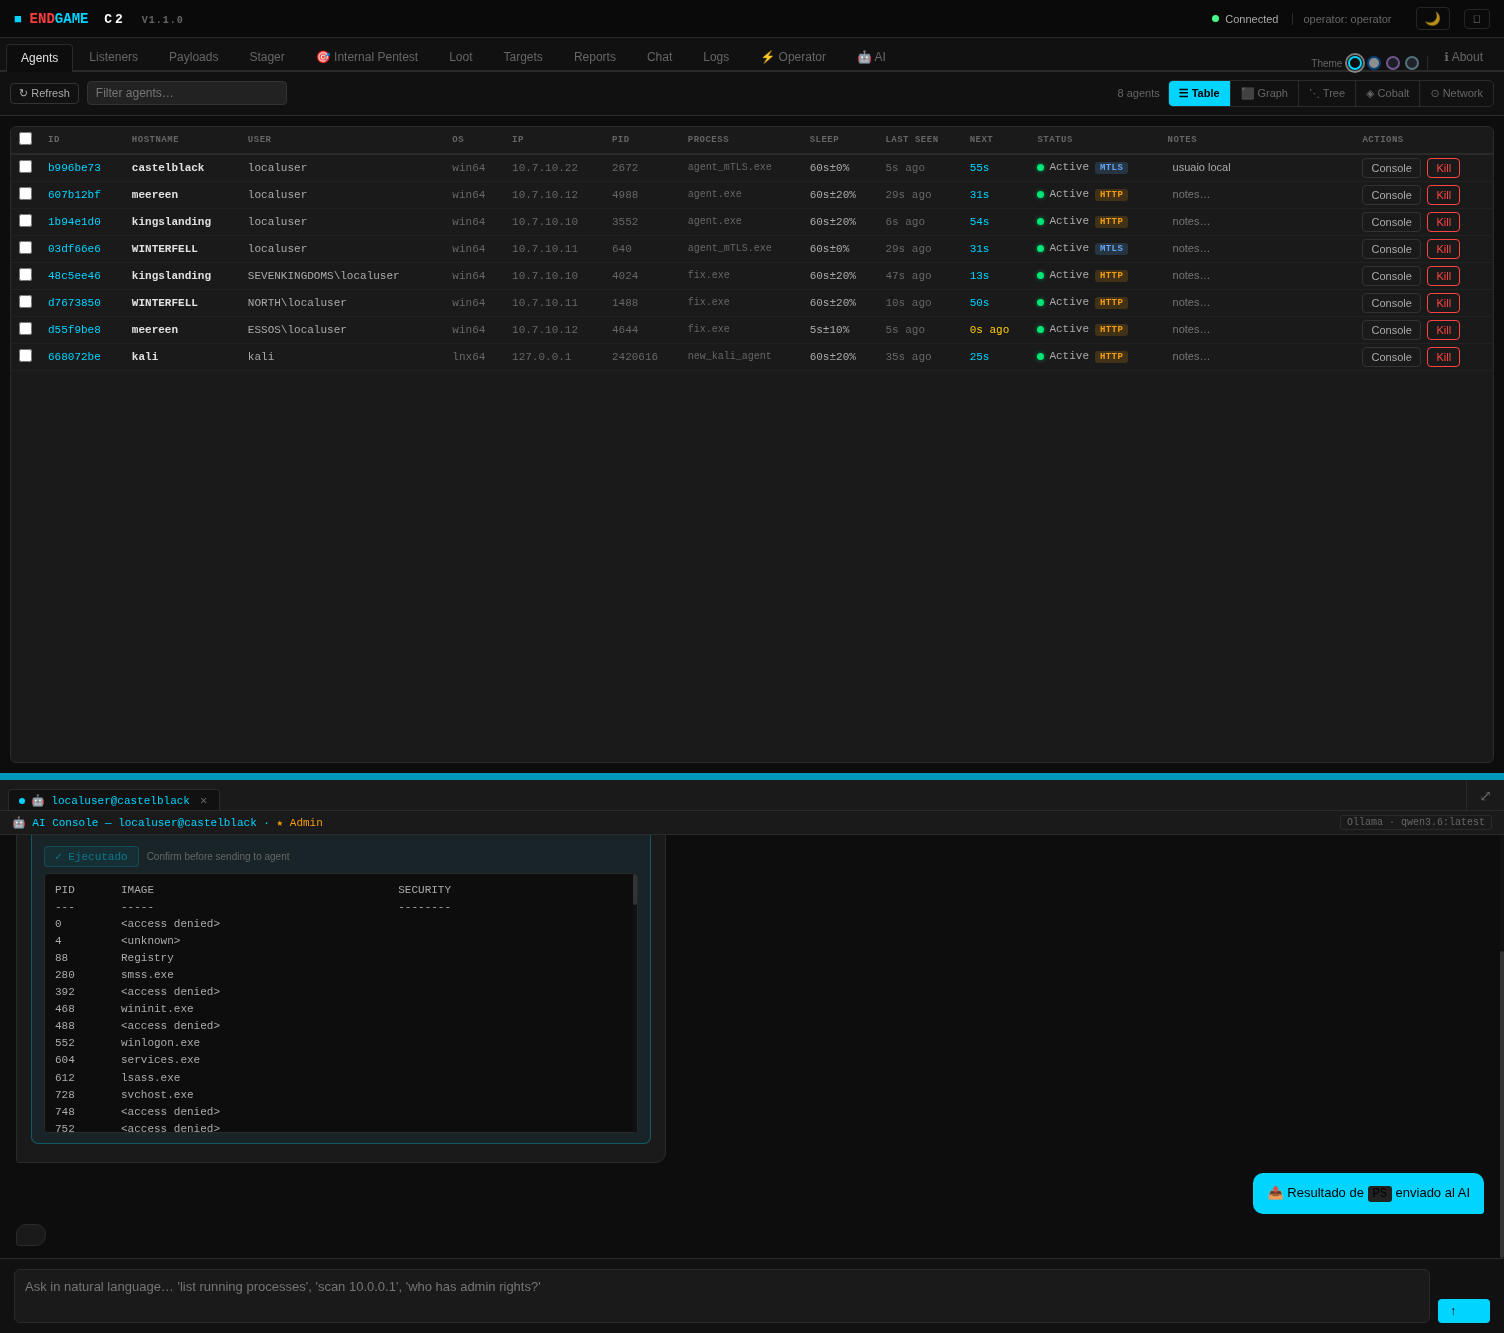
| Ciclo di auto-analisi | Dopo ogni esecuzione di comando, l'output viene automaticamente inviato all'AI per l'interpretazione e la raccomandazione del passo successivo |
| Multi-sessione | Apri la Console AI per più agenti contemporaneamente — ogni tab mantiene una cronologia chat indipendente |
| Indipendente dal provider | Funziona con Ollama (locale, offline) o Anthropic Claude API — a seconda di ciò che è configurato nel tab AI |
| Conferma prima dell'esecuzione | Ogni comando suggerito richiede un clic esplicito — l'AI non invia mai task in modo autonomo |
Qualsiasi modello disponibile nella tua istanza Ollama funziona. Raccomandati per contesto red team:
qwen3.6:latest — predefinito · veloce · buona aderenza alle istruzioniqwen3.6:35b-a3b-coding-mxfp8 — più grande · ragionamento su codice/comandi più fortedeepseek-r1:8b / deepseek-r1:32b — modelli di ragionamento · buoni per catene di attacco multi-step| Componente | Riepilogo |
|---|---|
| Server | Binario Go · teamserver multi-operatore · log operativo SQLite · API mTLS :31337 · avvisi di canary DNS |
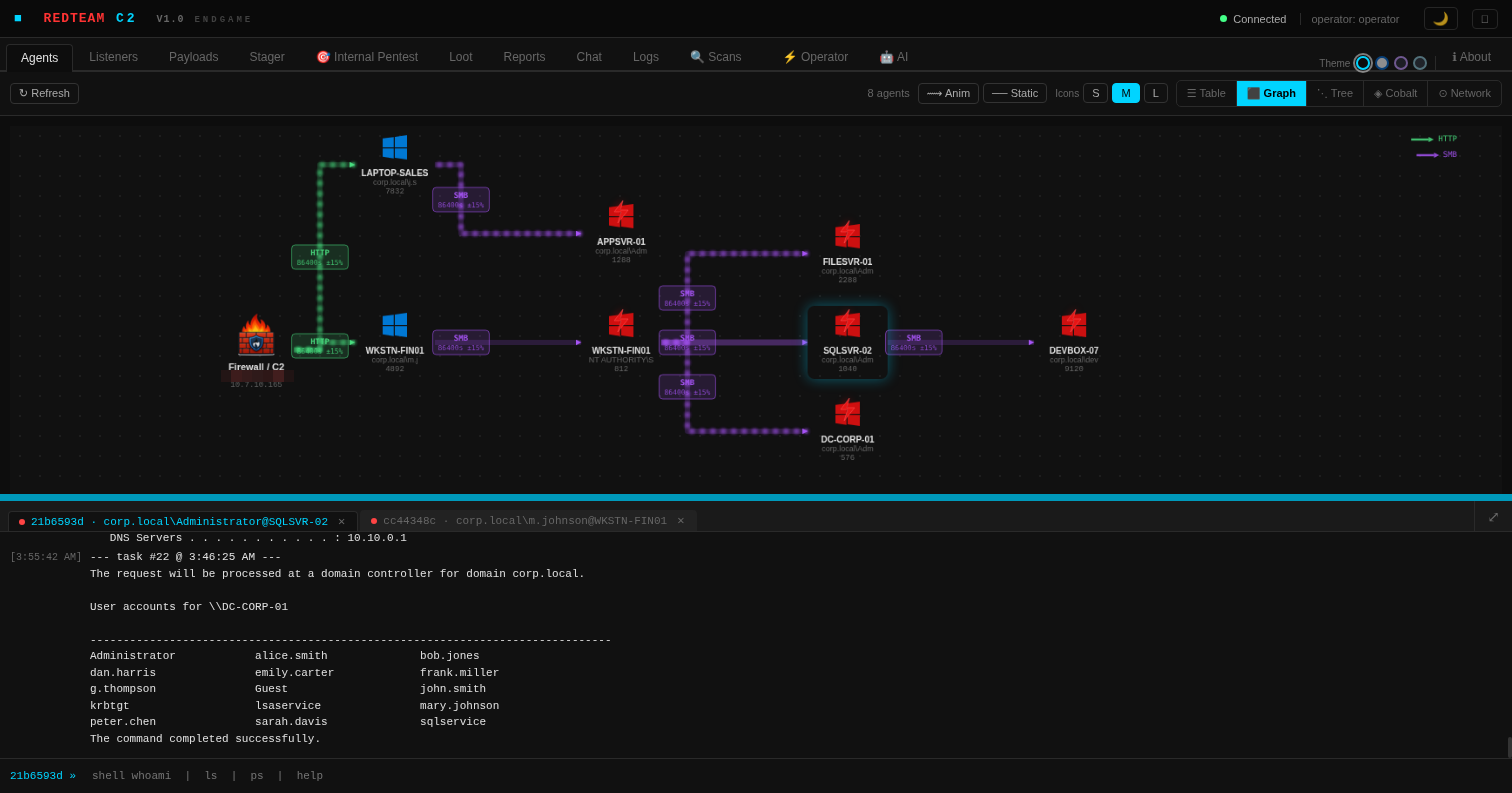
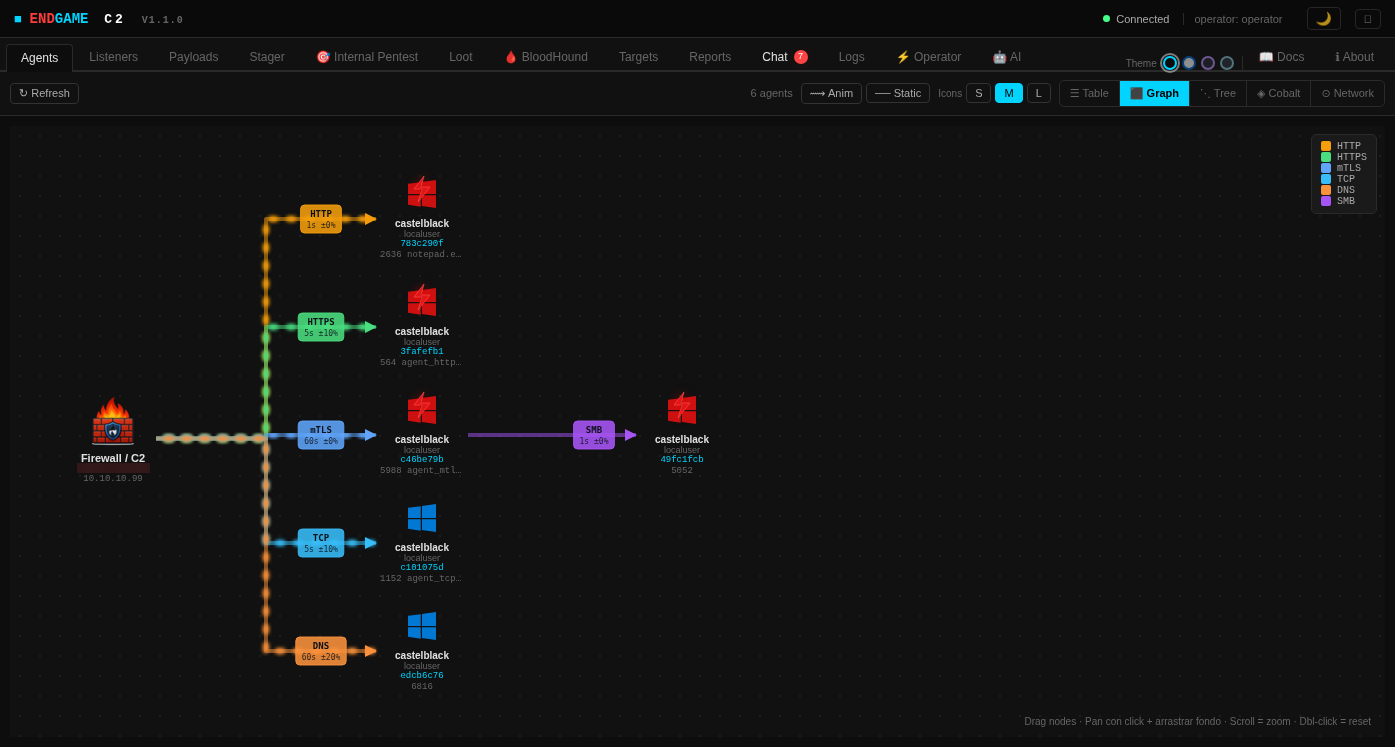
| Web GUI | Grafico della kill-chain (aggiornamento automatico) · console agente · Console AI · gestore bottino · assistente AI · multi-operatore |
| Agente (Go) | Windows · Linux · macOS · 7 trasporti · suite di evasione completa · hashing API (PEB walk, 22 funzioni fuori IAT) · operazioni Kerberos · loader PE inline · runtime CONFIG · ~13 MB |
| Agente (Nim) | Windows · Linux · 7 trasporti incl. pipe SMB · syscall indirette (Hell's Gate) · stack spoofing · unhook NTDLL · hashing API (PEB walk, 22 funzioni fuori IAT) · loader PE inline · BOF + .NET CLR · keylogger · SOCKS5 · ISHELL · credenziali browser · movimento laterale · anti-sandbox · ~1 MB |
| Agente (Rust) | Windows · Linux (x64) · 7 trasporti · syscall indirette (Hell's Gate) · patch AMSI · sleep masking · hashing API · stack spoofing · unhook NTDLL · anti-sandbox · orari lavorativi · canary DNS · operazioni Kerberos · loader PE inline · BOF + .NET CLR · ISHELL · screenwatch · suite di iniezione completa · BLOCKDLLS · spoof PEB · patch ETW · credenziali browser · keylogger · SOCKS5 · movimento laterale (8 metodi) · ~507 KB |
| Agente (C) | Windows · Linux (x64) · 7 trasporti · formato EXE + DLL · hashing API (PEB walk, 35 funzioni fuori IAT) · spoof PPID · anti-sandbox · operazioni Kerberos · loader PE inline · unhook NTDLL · keylogger · SOCKS5 · ISHELL · credenziali browser · .NET CLR · BOF · movimento laterale · ~130 KB |
| Loader | C / Go / Nim / stub shellcode |
| Report | HTML · JSON · CSV · layer MITRE ATT&CK Navigator · riepilogo esecutivo AI |
