Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CatSniffer — CatSniffer è una scheda multiprotocollo e multibanda originale per sniffare, comunicare e attaccare dispositivi IoT (Internet delle Cose) utilizzando i più recenti protocolli radio IoT. Si tratta di una chiavetta USB estremamente portatile che integra TI CC1352, Semtech SX1262 e un RP2040 per la V3 o un Microchip SAMD21E17 per la V2. | Kitploit
Strumenti/GitHubGitHub/electroniccats/catsniffer
Sniffing e Analisi dei PacchettiSicurezza BluetoothSicurezza IoTStrumenti RFID/NFCSicurezza WirelessPenetration TestingSicurezza Hardware e IoTApprendimento e FormazioneRed Teaming
Lab e Pratica
GitHubelectroniccats/catsniffer

CatSniffer

Vedi RepositorySito web
929105521 mese faRevisionato da Kitploit

Informazioni

CatSniffer è una scheda multiprotocollo e multibanda originale per sniffare, comunicare e attaccare dispositivi IoT (Internet delle Cose) utilizzando i più recenti protocolli radio IoT. Si tratta di una chiavetta USB estremamente portatile che integra TI CC1352, Semtech SX1262 e un RP2040 per la V3 o un Microchip SAMD21E17 per la V2.

Condividi

CatSniffer

Dove acquistare e saperne di più

Distributori ufficiali

CatSniffer 😼 è una scheda originale multiprotocollo e multibanda realizzata per sniffare, comunicare e attaccare dispositivi IoT (Internet of Things). È stata progettata come una chiavetta USB altamente portatile che integra i nuovi chip TI CC1352, Semtech SX1262 e un RP2040 per la V3 o un Microchip SAMD21E17 per la V2.

Questa scheda è un coltellino svizzero per ricercatori, sviluppatori e appassionati di sicurezza IoT. La scheda può essere utilizzata con diversi tipi di software, inclusi sniffer di terze parti come SmartRF Packet Sniffer, Sniffle, zigbee2mqtt, Z-Stack-firmware, Ubiqua Protocol Analyzer, il nostro software personalizzato, oppure puoi persino scrivere il tuo software per le tue esigenze specifiche.

CatSniffer può operare in 3 diverse tecnologie:

  • LoRa
  • Sub 1 GHz
  • 2.4 GHz

Questo lavoro è stato ispirato dal lavoro del nostro amico Michael Ossmann come tributo al suo straordinario lavoro in Greatscott Gadgets, realizzando dispositivi come YardStick, GreatFET, HackRF e Ubertooth.

Versioni

Il CatSniffer si è evoluto sin dal suo primo rilascio:

  • CatSniffer v1.2
  • CatSniffer v1.3
  • CatSniffer v2.0
  • CatSniffer v2.1
  • CatSniffer v3.1

Noi, in quanto aziende pro-open-source, abbiamo deciso di mantenere il supporto per ogni versione, tenendo però presente che le versioni più recenti avranno più funzionalità rispetto alle prime versioni.

I diversi firmware si trovano all'interno del repository e non nella sezione release, per mantenere una traccia adeguata dei file compilati e dei sorgenti.

Protocolli

  • Thread
  • Zigbee
  • Bluetooth 5 Low Energy (BLE)
  • IEEE 802.15.4g
  • 6LoWPAN (IPv6 over Low power Wireless Personal Area Networks)
  • Sub 1Ghz e sistemi proprietari
  • LoRa/LoRaWAN
  • Wi-SUN
  • Amazon Sidewalk
  • mioty®

Caratteristiche

  • "Il dispositivo SimpleLink™ CC1352P1F3RGZ è un microcontrollore wireless (MCU) multiprotocollo e multibanda Sub-1 GHz e 2.4-GHz che supporta Thread, Zigbee®, Bluetooth® 5.2 Low Energy, IEEE 802.15.4g, oggetti intelligenti abilitati IPv6 (6LoWPAN), MIOTY®, Wi-SUN®, sistemi proprietari".
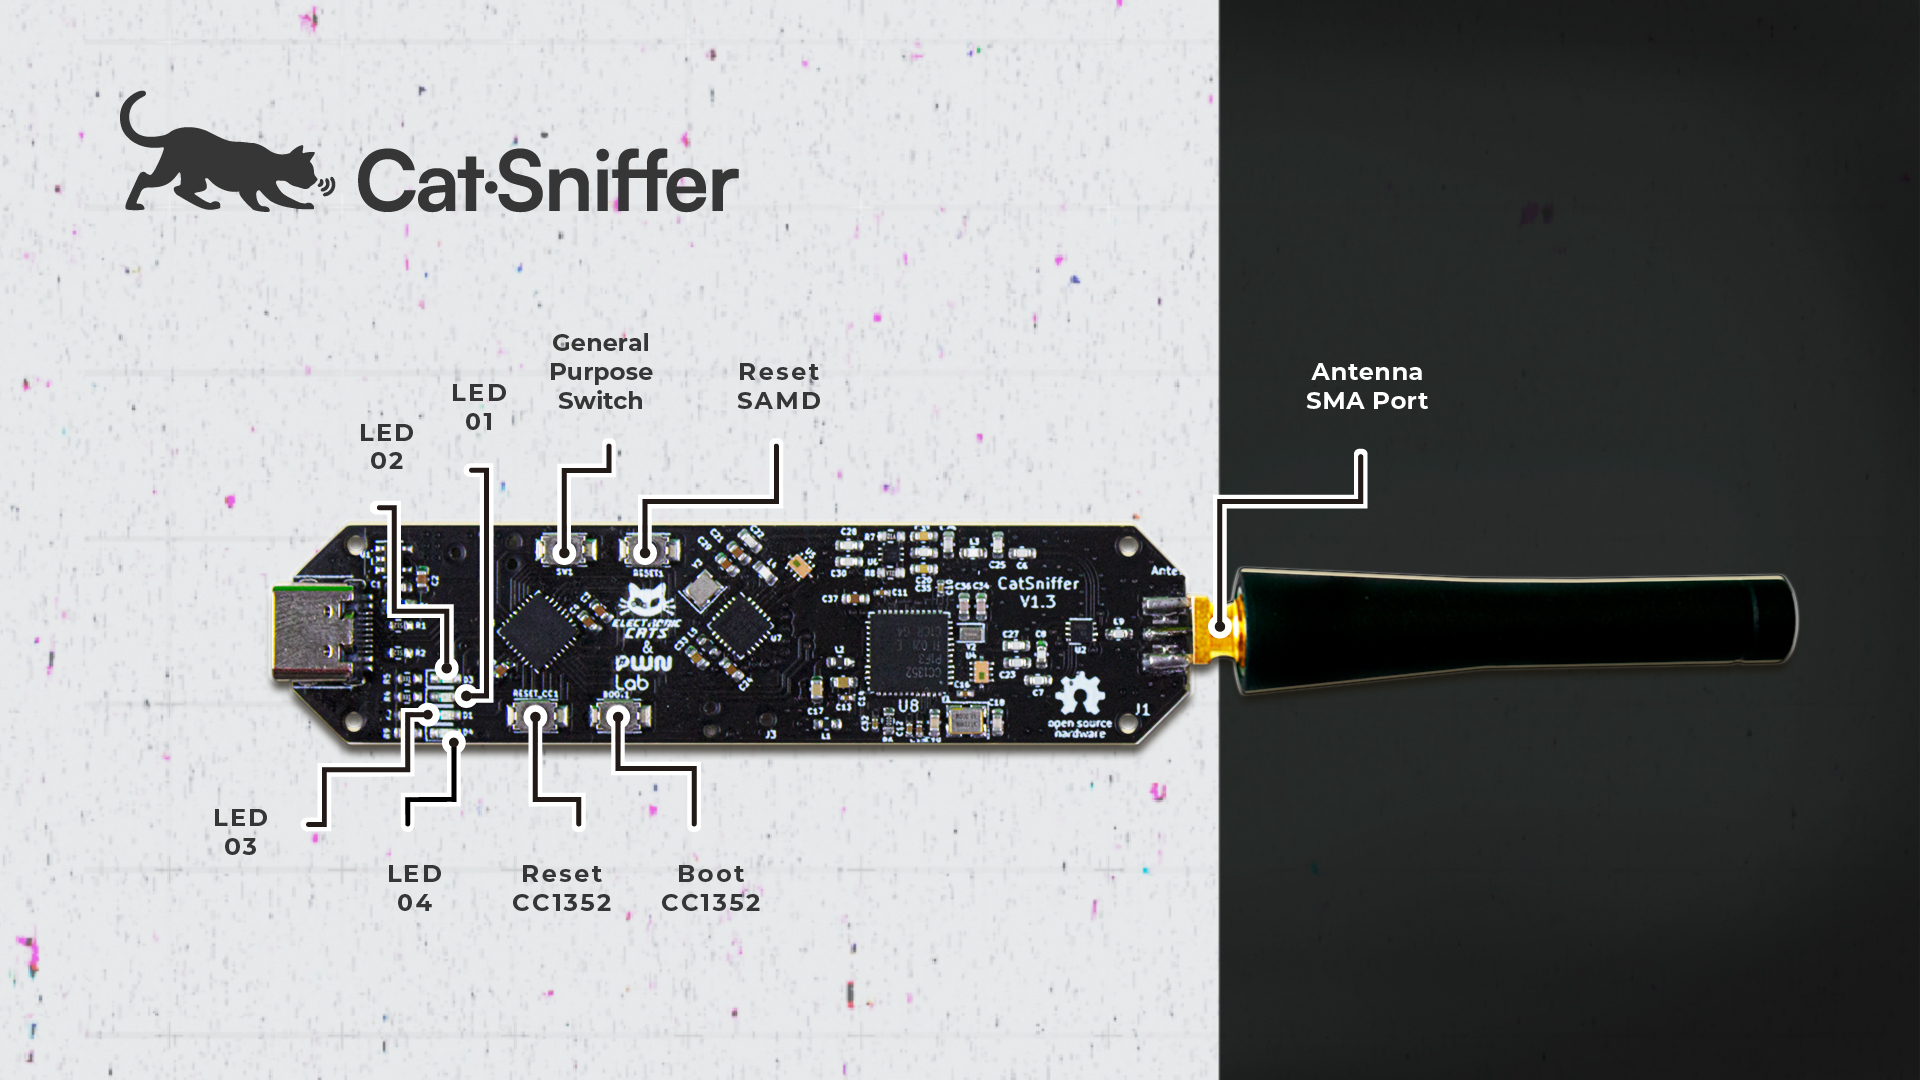
  • CatSniffer utilizza Microchip SAMD21E17 (V2 o precedenti) e RP2040 (V3 o successive) come bridge USB-UART per comunicare con il chip CC1352; non è necessaria un'installazione manuale dei driver (possono esistere eccezioni).
  • Sistemi operativi compatibili: Windows e Linux.
  • Programmazione automatica tramite il bootloader del TI CC (purché non sia disabilitato nel codice). Non è necessario un programmatore esterno, ed è possibile eseguire il debug con cJTAG tramite il pin predefinito.
  • Porta SMA per antenna, per un'antenna a tua scelta.
  • LED di uso generale.
  • Pulsante di reset per RP2040, SAMD21 e CC1352, Boot del CC1352 e uno in più per uso generale.

Wiki e Guida introduttiva

Guida introduttiva nella nostra Wiki

WIKI

Repository del Firmware

Tutto il firmware di Catsniffer è stato spostato in un repository diverso, per avere un migliore controllo delle versioni e un migliore tracciamento delle issue lo troverete qui:

https://github.com/ElectronicCats/CatSniffer-Firmware

Tutte le versioni di catsniffer sono supportate in questo repository, dovrete verificare quale versione possedete e selezionare il branch corretto per sviluppare o rilasciare, solo per programmare la vostra scheda.

Repository del Software

Tutto il software di Catsniffer è stato spostato in un repository diverso, per avere un migliore controllo delle versioni e un migliore tracciamento delle issue lo troverete qui:

https://github.com/ElectronicCats/CatSniffer-Tools

Software compatibile

  • Smart RF Packet Sniffer 2
  • Wireshark
  • pycatsniffer tool (BETA)
  • Sniffle
  • Ubiqua Protocol Analyzer
  • zigbee2mqtt
  • Z-Stack-firmware

Prerequisiti per la compilazione del firmware

  • Arduino IDE per RP2040 o SAMD21E17
  • Versione CCS: il firmware del packet sniffer è stato testato con CCS 10.2
  • SimpleLink CC13x2 e CC26x2 SDK
  • Python 3

Nota

Questo kit è progettato per consentire agli sviluppatori di prodotto di valutare componenti elettronici, circuiti o software associati al kit per determinare se incorporare tali elementi in un prodotto finito, e agli sviluppatori di software di scrivere applicazioni software da utilizzare con il prodotto finale. Questo kit è un prodotto per sviluppatori e, una volta assemblato, non può essere rivenduto o altrimenti commercializzato se non dopo aver ottenuto tutte le autorizzazioni FCC (o di qualsiasi altra autorità locale) richieste per le apparecchiature. Il funzionamento è soggetto alla condizione che questo prodotto non causi interferenze dannose alle stazioni radio autorizzate e che questo prodotto accetti interferenze dannose.

Workshop

Abbiamo tenuto workshop in diversi eventi legati alla sicurezza; il materiale disponibile è pubblico e può essere trovato qui

Come contribuire

I contributi sono benvenuti!

Si prega di leggere il documento Manuale di Contribuzione che vi mostrerà come contribuire con le vostre modifiche al progetto.

✨ Grazie a tutti i nostri contributori! ✨

Vedere Electronic Cats CLA per maggiori informazioni.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →