Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
BadBlood — BadBlood di @davidprowe, Secframe.com, riempie un dominio Microsoft Active Directory con una struttura e migliaia di oggetti. L'output dello strumento è un dominio simile a un dominio del mondo reale. Dopo aver eseguito BadBlood su un dominio, gli analisti e gli ingegneri della sicurezza possono esercitarsi nell'uso di strumenti per comprendere e prescrivere la protezione di Active Directory. Ogni volta che questo strumento viene eseguito, produce risultati diversi. Il dominio, gli utenti, i gruppi, i computer e le autorizzazioni sono diversi. Ogni. Singola. Volta. | Kitploit
Strumenti/GitHubGitHub/davidprowe/badblood
Penetration TestingGestione Identità e Accessi (IAM)Apprendimento e FormazioneLab e Pratica
GitHubdavidprowe/badblood

BadBlood

Vedi Repository
Sito web
2.3k292483 anni faRevisionato da Kitploit

Informazioni

BadBlood di @davidprowe, Secframe.com, riempie un dominio Microsoft Active Directory con una struttura e migliaia di oggetti. L'output dello strumento è un dominio simile a un dominio del mondo reale. Dopo aver eseguito BadBlood su un dominio, gli analisti e gli ingegneri della sicurezza possono esercitarsi nell'uso di strumenti per comprendere e prescrivere la protezione di Active Directory. Ogni volta che questo strumento viene eseguito, produce risultati diversi. Il dominio, gli utenti, i gruppi, i computer e le autorizzazioni sono diversi. Ogni. Singola. Volta.

Condividi

BadBlood

BadBlood di Secframe riempie un dominio di Microsoft Active Directory con una struttura e migliaia di oggetti. L'output dello strumento è un dominio simile a un dominio del mondo reale. Dopo l'esecuzione di BadBlood su un dominio, gli analisti e gli ingegneri della sicurezza possono esercitarsi utilizzando strumenti per comprenderlo e prescrivere misure di sicurezza per Active Directory. Ogni volta che questo strumento viene eseguito, produce risultati diversi. Il dominio, gli utenti, i gruppi, i computer e le autorizzazioni sono diversi. Sempre. Ogni. Singola. Volta.

  • Guida Completa e Informazioni
Icona di BadBlood

Comandi

  • NONE: Al momento tutti gli elementi dello script sono configurati nei file .ps1. I file sono descritti nella Guida su Secframe.com

Riconoscimenti

Vorrei ringraziare le innumerevoli persone che hanno voluto questo prodotto e hanno aspettato mentre lo realizzavo!
Screenshot

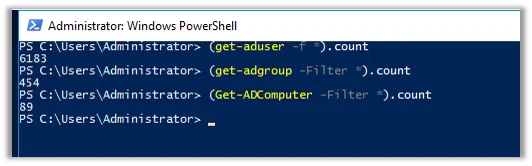
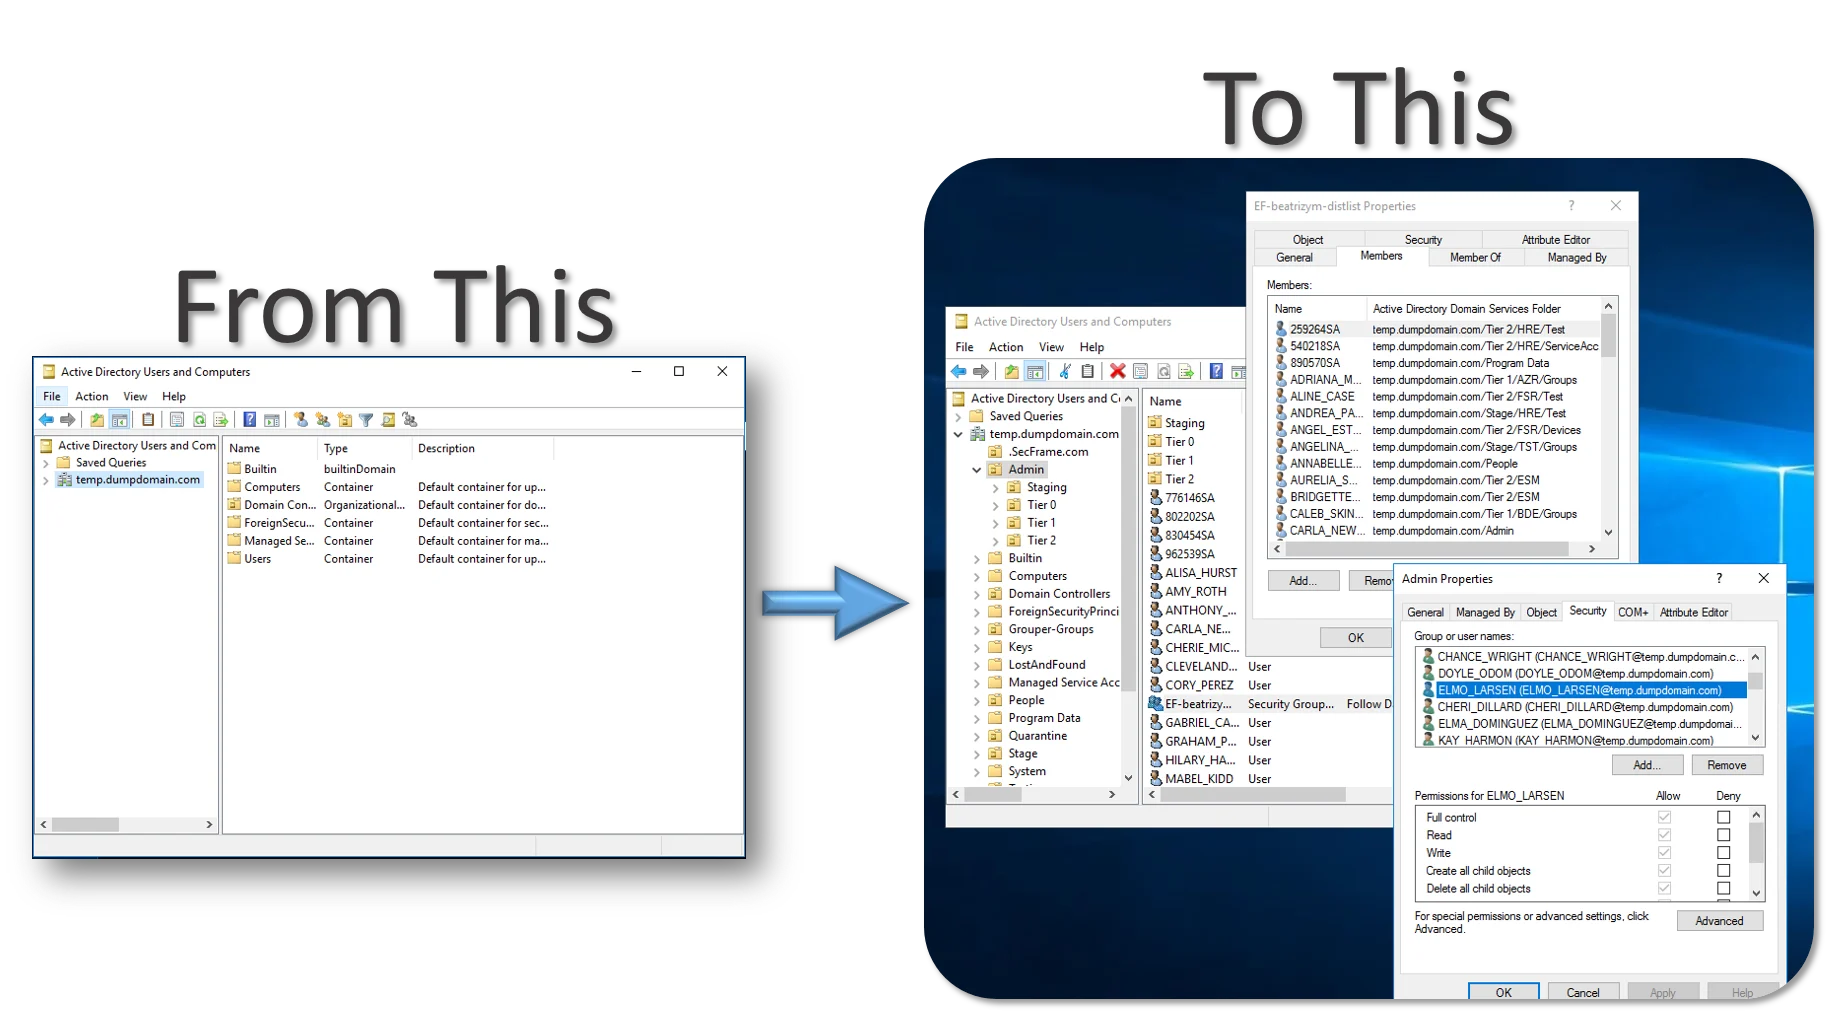
Introduzione a BadBlood Schermata di avvio di badblood Risultati Report IAM BadBlood Ogni Singola Volta Esempio di Bloodhound dopo Badblood

Installazione

Requisiti:

  • Autorizzazioni di Amministratore di Dominio e Amministratore dello Schema
  • Modulo Active Directory PowerShell installato

Esecuzione su Windows:

# clona il repository
git clone https://github.com/davidprowe/badblood.git
# Esegui Invoke-badblood.ps1
./badblood/invoke-badblood.ps1

Parla di BadBlood

  1. Mandami un messaggio o seguimi su Twitter @ davidprowe
  2. Lascia un commento su secframe.com
  3. Non sono responsabile della pulizia se questo viene eseguito in un dominio di produzione

Licenza

Questo progetto è concesso in licenza con la licenza gplv3 - vedere il file LICENSE.md per i dettagli

Disclaimer

Si prega di notare: tutti gli strumenti/script in questo repository sono rilasciati per l'uso "COSÌ COME SONO" senza alcuna garanzia di alcun tipo, incluse, a titolo esemplificativo, la loro installazione, utilizzo o prestazioni. Decliniamo qualsiasi garanzia, espressa o implicita, incluse ma non limitate a garanzie di non violazione, commerciabilità e/o idoneità per uno scopo particolare. Non garantiamo che la tecnologia soddisfi i vostri requisiti, che il suo funzionamento sia ininterrotto o privo di errori, o che eventuali errori vengano corretti.

Qualsiasi utilizzo di questi script e strumenti è a proprio rischio. Non vi è alcuna garanzia che siano stati sottoposti a test approfonditi in un ambiente comparabile e non siamo responsabili per eventuali danni, perdita di dati o perdita di tempo derivanti dal loro utilizzo.

Siete responsabili della revisione e del test di qualsiasi script eseguiate accuratamente prima dell'uso in un ambiente non di test. Questo strumento non è progettato per un ambiente di produzione.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →