 cyeezy08/fenrirlvx
CLI Go ad alta velocità per la mappatura della superficie di attacco di WordPress, il fingerprinting dei plugin e la correlazione offline delle CVE

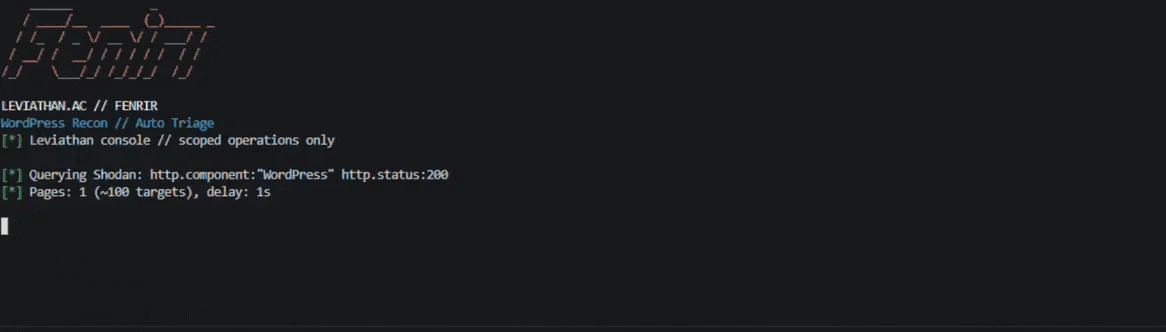
CLI Go ad alte prestazioni per la mappatura della superficie d'attacco di WordPress, il fingerprinting dei plugin e la correlazione offline delle CVE.
FenrirLVX è un'utilità di sicurezza Go mirata e a basso impatto, pensata per operazioni di sicurezza offensive autorizzate, triage di bug bounty e auditing del perimetro. Esegue il fingerprinting dei target WordPress, enumera plugin e temi, correla le versioni rilevate con un database locale delle vulnerabilità (vuln_db.json) e produce risultati di triage deterministici senza dipendenze da API esterne.
[!IMPORTANT] Utilizza FenrirLVX solo contro asset di tua proprietà o per i quali disponi di autorizzazione scritta esplicita alla valutazione.
vuln_db.json).amd64, arm64, 386).brew install leviathan-offsec/tap/fenrir
fenrir --help
Scarica l'archivio per la tua piattaforma da
releases. Ogni archivio
contiene il binario, vuln_db.json e un file SHA256SUMS. Verificalo:
sha256sum -c SHA256SUMS --ignore-missing
./fenrir-v0.1.0-linux-amd64 --help
Eseguilo dalla directory che contiene vuln_db.json. Il database viene cercato
tramite percorso relativo, quindi il binario e il file JSON devono trovarsi insieme.
git clone https://github.com/leviathan-offsec/FenrirLVX.git
cd FenrirLVX
go build -o fenrir .
./fenrir --help
vuln_db.json è committato, quindi una build da sorgente è completamente offline-capable senza
configurazione aggiuntiva. Richiede Go 1.27 o versioni successive.
vuln_db.json viene generato da un export di Wordfence, che non è committato
a causa delle sue dimensioni. Per ricostruirlo dal tuo feed:
# needs the Wordfence API key and an export
cp wordfence_production.json .
go run ./tools/convertor.go
Il convertitore analizza il feed e riscrive vuln_db.json sul posto. È uno
strumento di manutenzione, non parte di una build normale.
Scansiona direttamente un URL target autorizzato senza servizi di terze parti:
fenrir scan -t https://staging.example.com
L'output della scansione rileva tecnologie CMS, plugin attivi, temi rilevati e correlazioni con definizioni locali di vulnerabilità con assegnazione di un punteggio di confidenza.
export SHODAN_API_KEY="your-api-key"
fenrir wordpress -t staging.example.com -k $SHODAN_API_KEY
La chiave Shodan è opzionale; le funzioni di scansione diretta operano interamente offline.
fenrir mass -k $SHODAN_API_KEY -q 'http.component:"WordPress" org:"TargetOrg"' -p 1 -d 5
| Flag | Comandi supportati | Descrizione |
|---|---|---|
-t | scan, wordpress | URL o dominio di destinazione |
-k | wordpress, mass | Chiave API Shodan (opzionale) |
-q | mass | Filtro della query di ricerca Shodan |
-p | mass | Numero totale di pagine di risultati da recuperare (predefinito: 1) |
-d | mass | Ritardo di polling in secondi tra le query (predefinito: 5) |
-P | mass | Abilita la corrispondenza rigorosa/precisa delle versioni |
FenrirLVX utilizza una segnalazione deterministica della gravità nel proprio output da terminale:
[+] Clean       No matching vulnerability signature in local database
[!]             Low or medium-severity signal / unverified version match
[!!]            High-severity vulnerability signature detected
[!!!]           Critical CVSS / exploit-confirmed vulnerability signature
[SKIP]          Honeypot, WAF canary, or synthetic response filtered
Un verdetto pulito riporta anche la copertura del database:
[+] staging.example.com Clean
    database coverage  3/7 plugins matched  4 with no advisory data
[!IMPORTANT]
Cleansignifica che nessuna firma locale ha trovato corrispondenze, non che il target sia privo di problemi noti. Quattro plugin non avevano dati di advisory in questo database, e questa lacuna è dichiarata anziché nascosta. Uno scanner offline non può dimostrare l'assenza. Può solo riportare ciò che i suoi dati coprono.
[!NOTE] I plugin con un advisory senza limiti (un
*su uno dei due estremi di versione) corrisponderanno a qualsiasi versione rilevata. Tali corrispondenze sono segnalate così da poterle scartare.
cmd/          Cobra command wiring and CLI interface
pkg/banner/   Console branding and output telemetry
pkg/engine/   Fingerprinting, asset enumeration, and CVE correlation
pkg/shodan/   Shodan host discovery client
tools/        Database convertor and release build script
build.ps1     Cross-platform release build (Windows)
vuln_db.json  Local vulnerability definitions and signatures
go build ./...
go test ./...
go vet ./...
I test di pkg/engine coprono la gestione dei limiti di intervallo, il parsing delle versioni, la contabilità della copertura e la divulgazione del percorso pulito. Costituiscono la rete di regressione per le due modalità di errore che contano in questo contesto: un plugin silenziosamente assente dal database, e una corrispondenza attivata su un advisory senza limite superiore.
Licenza MIT. Sviluppato da @cyeezy08 per Leviathan OffSec.
