
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-34835-Black-box-Analysis — Un'analisi di sicurezza black-box (DAST) di CVE-2026-34835 incentrata sulla metodologia di validazione esterna, sul comportamento osservabile, sull'impatto sulla sicurezza e sulle raccomandazioni difensive. | Kitploit
Strumenti/GitHubGitHub/cyber-note/cve-2026-34835-black-box-analysis
Scanner di Vulnerabilità WebAnalisi delle VulnerabilitàSicurezza WebPenetration TestingApprendimento e FormazioneAnalisi DNS
GitHubcyber-note/cve-2026-34835-black-box-analysis

CVE-2026-34835-Black-box-Analysis

Un'analisi di sicurezza black-box (DAST) di CVE-2026-34835 incentrata sulla metodologia di validazione esterna, sul comportamento osservabile, sull'impatto sulla sicurezza e sulle raccomandazioni difensive.

Vedi Repository
6152 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Questo repository fornisce un'analisi di sicurezza black-box di CVE-2026-34835 dal punto di vista di un penetration tester esterno.

L'obiettivo non è fare reverse engineering della vulnerabilità, ma documentare come un valutatore di sicurezza possa identificare, validare e valutarne l'impatto durante una valutazione autorizzata.

Analisi Black-box di CVE-2026-34835 (Bypass dell'Header Host di Rack)

DAST Black-box CVE Analysis

Una prospettiva di dynamic application security testing (DAST) su CVE-2026-34835, una vulnerabilità di bypass della validazione di severità Moderata.

Questo report valuta come la falla si manifesta da una prospettiva esterna di penetration testing black-box, concentrandosi strettamente sul comportamento osservabile e sulle anomalie delle risposte dell'applicazione.
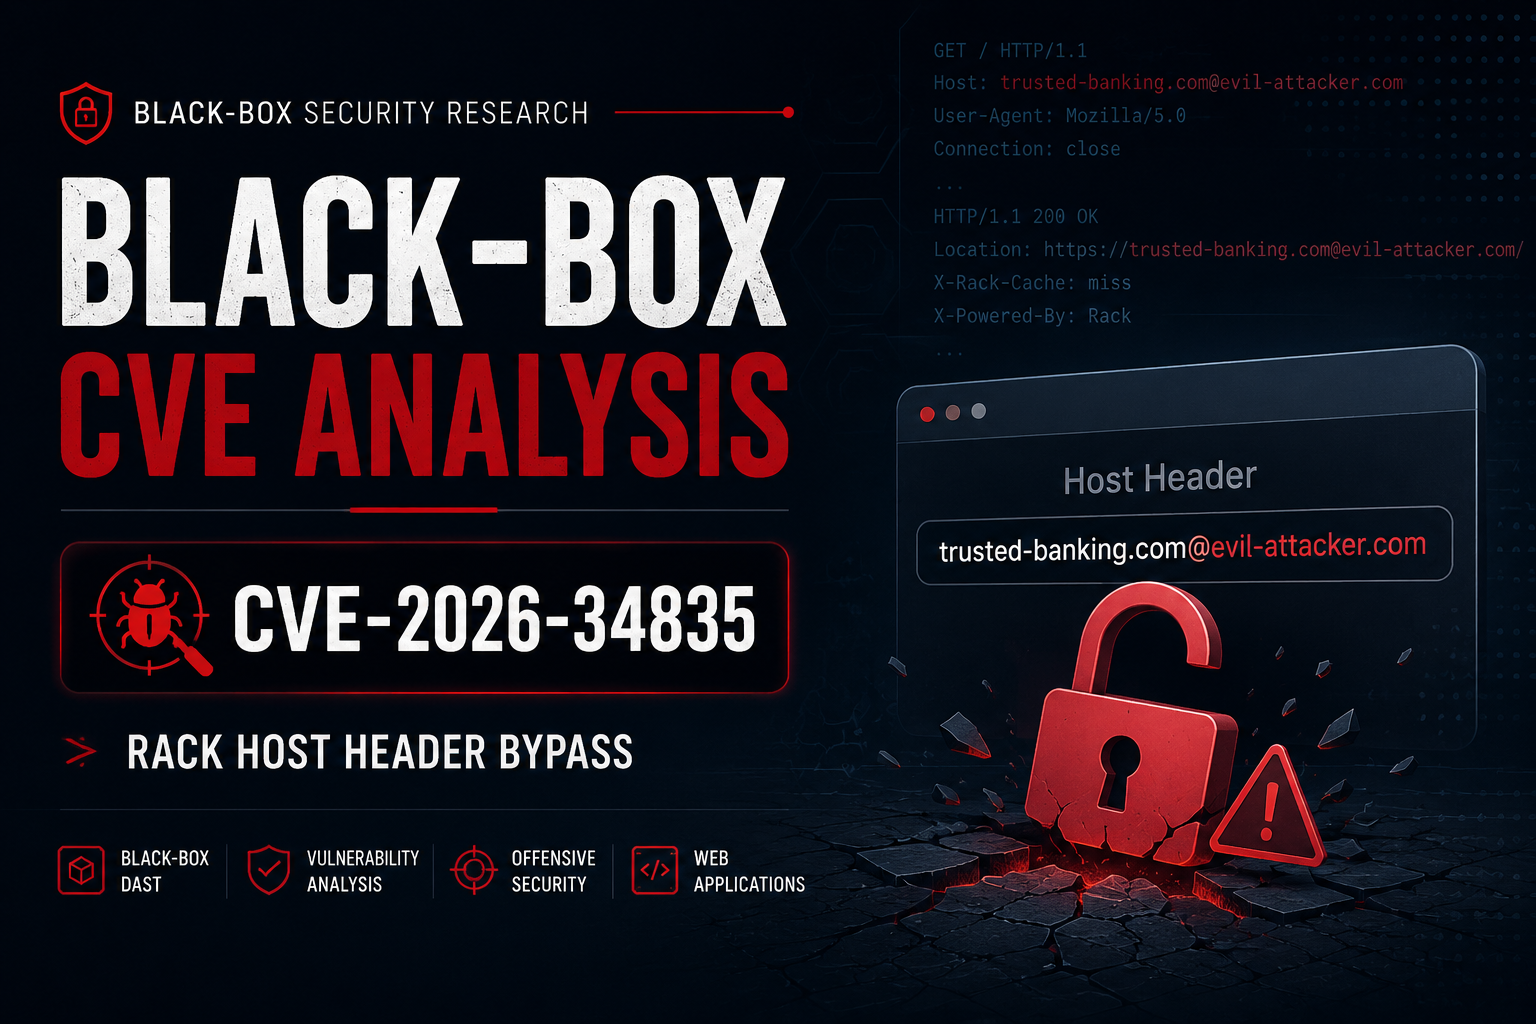

CVE-2026-34835

📌 Panoramica della Vulnerabilità

  • CVE ID: CVE-2026-34835
  • Componente: Logica di gestione di Rack::Request
  • Tipi di vulnerabilità:
    • CWE-20 (Validazione impropria dell'input)
    • CWE-1286 (Validazione impropria della correttezza sintattica dell'input)
  • Punteggio CVSS: 4.8 (Moderato)
  • Versioni interessate: da 3.0.0.beta1 a < 3.1.21 e da 3.2.0 a < 3.2.6
  • Versioni corrette consigliate: 3.1.21 e 3.2.6

🔍 Riepilogo della Vulnerabilità

Secondo l'avviso di sicurezza pubblico, le versioni di Rack interessate potrebbero elaborare in modo errato alcuni valori malformati dell'header Host, causando comportamenti imprevisti dell'applicazione. Questa analisi non si basa sulla revisione del codice sorgente ed è basata esclusivamente su avvisi pubblicamente disponibili e sul comportamento osservabile dell'applicazione.

Le applicazioni che si affidano a decisioni di fiducia basate sull'header Host potrebbero comportarsi in modo imprevisto se vengono accettati valori malformati. Quando i controlli applicativi a valle o i livelli di routing front-end si affidano a metodi di verifica parziale delle stringhe—come il controllo di prefissi o suffissi—questo meccanismo di validazione permissivo potrebbe consentire a input malformati di bypassare la logica di gestione prevista.


🗺️ Metodologia di Valutazione Black-box

Il seguente flusso di lavoro illustra la pipeline di replica black-box utilizzata per analizzare il comportamento da una prospettiva esterna:

Passive Fingerprinting (Attempt to identify the underlying infrastructure when possible)
      │
      ▼
Manipulate Host Header (Inject malformed variations via Intercepting Proxy)
      │
      ▼
Observe Response Differences (Analyze status codes and header behavior)
      │
      ▼
Verify Application Behavior (Determine whether malformed values are accepted)
      │
      ▼
Evaluate Potential Security Impact (Map out business logic implications)

🎯 Test Black-box ed Esempio Illustrativo di Test

Da una prospettiva di test black-box, un auditor può valutare se il target appare vulnerabile manipolando l'header Host tramite un proxy di intercettazione (ad es. Burp Suite Repeater) e osservando se il server continua a elaborare la richiesta invece di scartarla con un HTTP 400 Bad Request.

Esempio Ipotetico: Discrepanza nella Validazione del Prefisso

Si consideri uno scenario ipotetico in cui una regola perimetrale esterna limita il traffico o concede accessi specifici in base a un formato di stringa affidabile:

  • Logica presunta: Il sistema elabora le richieste che soddisfano una condizione di prefisso specifica (ad es. trusted-banking.com).

Durante una valutazione, un auditor può sfruttare i caratteri di controllo dell'authority (come @) per posizionare la stringa affidabile all'inizio dell'header modificandone la struttura complessiva:

GET / HTTP/1.1
Host: [email protected]
User-Agent: Mozilla/5.0
Connection: close
  • Comportamento atteso su deployment vulnerabili: Il server potrebbe continuare a elaborare la richiesta malformata invece di rifiutarla immediatamente con un HTTP 400 Bad Request.
  • Possibili implicazioni di sicurezza: Poiché il valore malformato viene accettato, qualsiasi routing a valle o filtro applicativo che controlla quel prefisso specifico potrebbe valutare l'input in modo errato, portando potenzialmente a un bypass della validazione dell'input.

🔍 Indicatori di Potenziale Vulnerabilità

Durante l'analisi dinamica, cercare i seguenti potenziali comportamenti quando si inseriscono valori Host malformati:

  • Header Host riflesso nei redirect: verificare se gli header di location corrispondono alle stringhe iniettate.
  • URL assoluti generati dall'Host: cercare componenti iniettati all'interno di link incorporati o definizioni di asset nel corpo della risposta.
  • Risposte diverse per Host malformato: monitorare se la gestione dello stato o degli errori cambia tra header standard e iniettati.
  • Anomalie della cache: osservare se le risposte malformate vengono memorizzate nella cache dai livelli a monte.
  • Routing virtual host inatteso: verificare se l'applicazione serve endpoint imprevisti quando elabora header manipolati.

⚠️ Potenziale Impatto di Sicurezza

Sebbene questa discrepanza di validazione non conceda di per sé capacità di esecuzione diretta di comandi, agisce come catalizzatore critico per attacchi secondari ad alto impatto:

  1. Avvelenamento dell'header Host (Host Header Poisoning): forzare il sistema a generare link o percorsi di asset applicativi che riflettono gli input dell'attaccante.
  2. Avvelenamento della cache web (Web Cache Poisoning): indurre i livelli di cache a monte (come CDN o reverse proxy) a memorizzare e distribuire la risposta anomala agli utenti successivi.
  3. Comportamento di routing indesiderato: contribuire a comportamenti di routing non voluti quando le configurazioni dell'infrastruttura di rete dipendono fortemente dai valori Host grezzi.

📝 Note per il Pentester

  • Potenziali opportunità di fingerprinting: quando esistono indicatori osservabili (header come X-Rack-Cache, strutture di cookie personalizzate o formati specifici di stack trace), il fingerprinting passivo può aiutare a identificare deployment basati su Rack.
  • Controllare la gestione degli errori: monitorare se le varianti di iniezione restituiscono un HTTP 400 Bad Request o continuano l'elaborazione.
  • Testare le variazioni dei parametri: eseguire il fuzzing dell'header Host con più caratteri di controllo (@, /, ?, #) per vedere come l'infrastruttura gestisce i confini.
  • Osservare il comportamento dei redirect: analizzare se gli header di location o i percorsi assoluti nel corpo della risposta riflettono le stringhe malformate.
  • Esaminare il comportamento della cache: verificare la presenza di header X-Cache per valutare se le stringhe host anomale vengono memorizzate nella cache dai proxy a monte.

📋 Checklist di Test Black-box

  • Tentare il fingerprinting passivo del framework.
  • Acquisire una richiesta di base (baseline).
  • Iniettare header Host malformati.
  • Confrontare le risposte di base con quelle manipolate.
  • Osservare i redirect e la generazione di URL assoluti.
  • Ispezionare gli header relativi alla cache.
  • Documentare le differenze comportamentali.
  • Valutare il potenziale impatto di sicurezza.

📅 Cronologia della Vulnerabilità

Scarica lo strumento