

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve — Esempio riproducibile che dimostra il rilevamento della vulnerabilità CVE-2024-26308 durante build Docker, con analisi dell'albero delle dipendenze Maven e indicazioni di correzione per Apache Commons Compress. | Kitploit
Strumenti/GitHubGitHub/crazycatmyopic/cve
Sicurezza dei ContenitoriAnalisi delle VulnerabilitàAnalisi del CodiceSicurezza della Supply ChainApprendimento e Formazione
GitHubcrazycatmyopic/cve

cve

Esempio riproducibile che dimostra il rilevamento della vulnerabilità CVE-2024-26308 durante build Docker, con analisi dell'albero delle dipendenze Maven e indicazioni di correzione per Apache Commons Compress.

Vedi Repository
402 anni faNon ancora revisionato
Condividi

CVE


Descrizione del problema: Stackoverflow

Sto cercando di costruire il mio progetto in Docker, quindi uso Docker Desktop per buildare il progetto, quando creo l'immagine ottengo questa come una delle vulnerabilità

CVE-2024-26308
CWE-770
7.5
H
Allocation of Resources Without Limits or Throttling vulnerability in Apache Commons Compress. This issue affects Apache Commons Compress: from 1.21 before 1.26. Users are recommended to upgrade to version 1.26, which fixes the issue.
CVSS Score:	7.5
CVSS Vector:	CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H
Affected range:	>=1.21,<1.26.0
Fix version:	1.26.0
Publish date:	2024-02-19

Vorrei risolvere questo problema, ma quando leggo il bug dice che è dovuto a org.apache.commons, ma non ce l'ho nelle mie dipendenze, ho provato a eseguire mvn help:effective-pom e mvn dependency:tree -Dverbose e ancora non l'ho trovato. Quale potrebbe essere la causa e come posso risolverlo?


Requisiti

  • Java 17
  • maven
  • Docker Desktop

ESECUZIONE

comando da eseguire

 docker build --target run -t build_run .
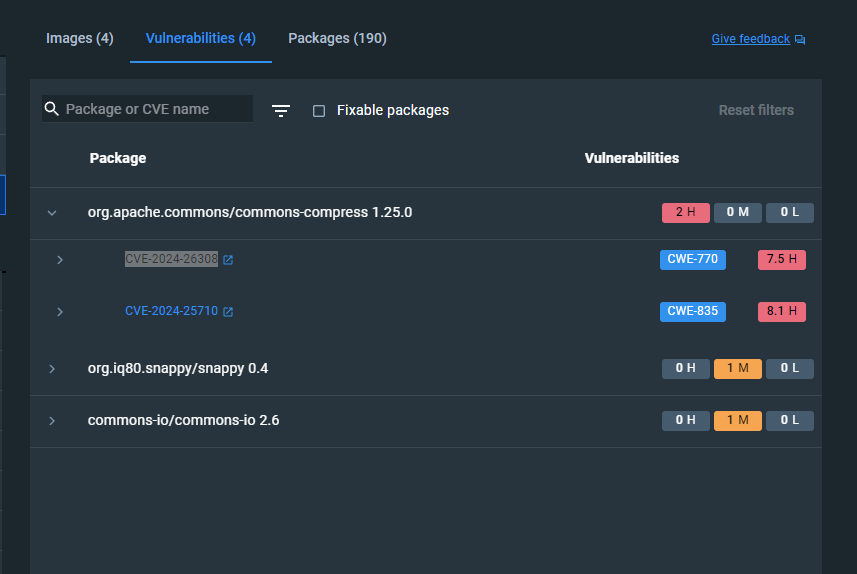
Istantanea

snapsho

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    257
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    247

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






