 completetech-security/vm2-nesting-check
Verificatore offline di evidenze vm2 per CVE-2026-92935. Evidenze su pacchetto sandbox e annidamento. Python autonomo; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore di evidenze offline per CVE-2026-92935: vm2 array-shaped require nesting escape (alias GHSA-8hr7-r645-pc6w).
Confronta le versioni del pacchetto vm2 fornite esplicitamente con gli intervalli dell'advisory revisionati e riporta cosa le evidenze di quella versione mostrano e cosa non mostrano. Python 3.10+, solo libreria standard; il singolo eseguibile vm2_nesting_check.py può essere copiato autonomamente. Non contatta mai siti web, non importa codice dell'applicazione, non esegue gestori di pacchetti e non esegue payload di exploit.
potentially_affected non significa sfruttamento. Indica che la versione riportata rientra nell'intervallo affetto documentato. Le precondizioni dell'applicazione e la sfruttabilità non sono state stabilite, e ogni riga mantiene exploitability: not_tested.fixed_version_reported non è un'attestazione di patch. Descrive solo una dichiarazione di versione; non attesta mai patch installate o sicurezza.unknown non è né pulito né un errore. Versioni mancanti, in conflitto, malformate, prerelease, qualificate e build personalizzate/vendor restano unknown, così come qualsiasi cosa al di fuori degli intervalli revisionati.74aa57ba5df05c34d17ae67912cd26ec2335201b, con confronto degli intervalli specifico per il pacchetto e la correzione CSV per spazi bianchi misti. Non è necessario alcun repository complementare.# Assess one reported version and print JSON
python vm2_nesting_check.py --version 3.11.7 --format json
# Assess the example inventory and save an HTML report
python vm2_nesting_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV inventory (CSV is the default format) and exit 1 on potentially_affected results
python vm2_nesting_check.py --csv-list inventory.csv --fail-on-finding
# Show every option, then run the local test suite
python vm2_nesting_check.py --help
python -m unittest -v
È richiesto almeno uno tra --version, --inventory, --csv-list o --source. --tool-version stampa la versione del checker (attualmente 1.1.0).
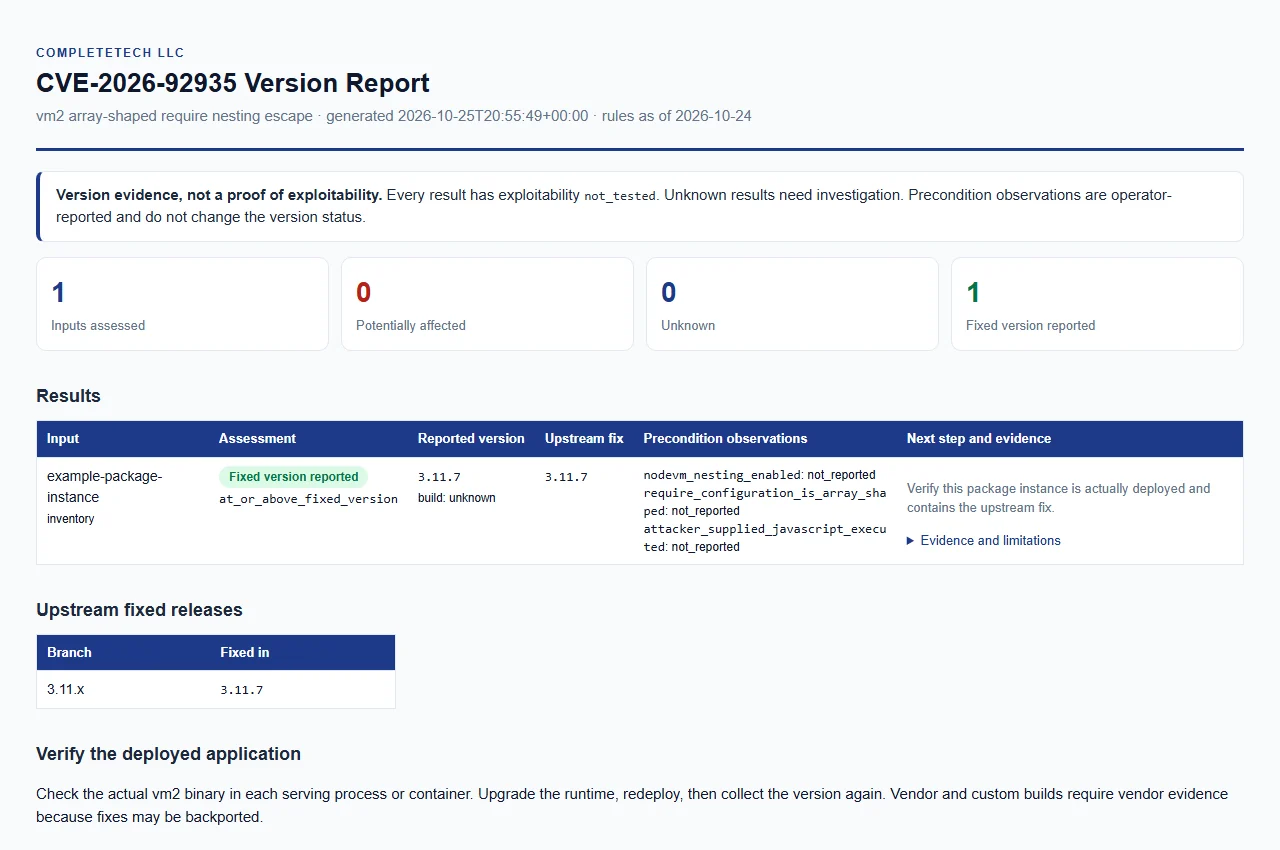
Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.
Avviso primario e database revisionato recuperati il 2026-10-24 (rules_as_of).
L'intervallo interessato documentato va da 3.11.4 a 3.11.6. La release corretta revisionata è 3.11.7, e la linea corretta revisionata è 3.11.x.
| Versione segnalata di esempio | Risultato |
|---|---|
| 3.11.3 | unknown |
| 3.11.4 | potentially_affected |
| 3.11.6 | potentially_affected |
| 3.11.7 | fixed_version_reported |
| 3.11.8 | fixed_version_reported |
| 3.12.0 | unknown |
| 4.0.0 | unknown |
Note sui limiti:
unknown anziché estrapolare un'asserzione di patch, e le versioni al di fuori dell'esatto intervallo interessato restano unknown, comprese le release più vecchie che potrebbero presentare altre vulnerabilità.v iniziale (v3.11.7). Versioni mancanti, in conflitto, malformate, prerelease, qualificate, build personalizzate/vendor restano unknown.--build-source (o il campo build_source) con valore vuoto, unknown (il valore predefinito), upstream, official o official_upstream viene confrontato come upstream. Qualsiasi altro valore, come il nome di un vendor, restituisce unknown perché richiede evidenza indipendente di patch.Ogni valore di input è un'istanza di pacchetto separata; il checker non riconcilia le evidenze tra le voci per una singola istanza. Gli input possono essere combinati in un'unica esecuzione.
