 completetech-security/scan-results-bridge
Convertitore offline di report di sicurezza in SARIF 2.1.0 e NDJSON con validazione dello schema e provenienza delle evidenze preservata. Nessuna scansione o caricamento.



Conversione offline dei report JSON del verificatore di sicurezza CompleteTech in SARIF 2.1.0 o NDJSON, con una proiezione predefinita che preserva la privacy.
scan_results_bridge.py legge report JSON locali esistenti e scrive SARIF 2.1.0
o NDJSON. È opzionale: i singoli verificatori non dipendono da esso.
exploitability: not_tested; nulla di ciò che emette conferma lo sfruttamento, e una
versione corretta riportata non è mai una patch distribuita verificata né un'affermazione di sicurezza.jsonschema è necessario solo per il controllo
di sviluppo opzionale del SARIF emesso.L'esempio incluso è sintetico.
# Convert a report to SARIF (the output file must not already exist)
python scan_results_bridge.py --input examples/report.json --format sarif --output report.sarif

# NDJSON to stdout, publishing reported relative source paths
python scan_results_bridge.py --input examples/report.json --format ndjson --include-relative-paths

# A legacy node2shell-check report (placeholder file name), failing CI on findings or unknowns
python scan_results_bridge.py --input node-report.json --input-schema node2shell-v1 --fail-on either

# Run the tests and show all options
python -m unittest -v
python scan_results_bridge.py --help
Tieni i report non correlati fuori dai commit.
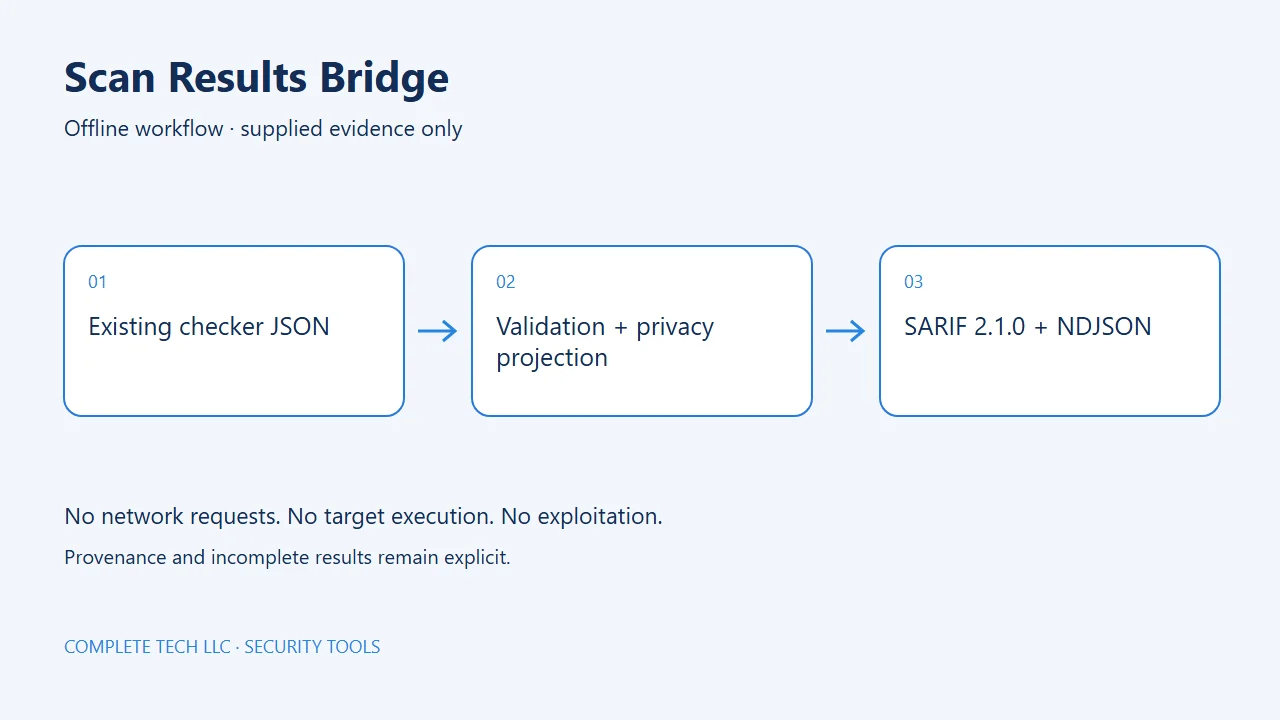
Lo strumento utilizza esclusivamente le evidenze locali fornite. Non contatta i target né esegue il software oggetto di valutazione.
python scan_results_bridge.py --input REPORT [--input REPORT ...]
    [--input-schema PROFILE] [--format {sarif,ndjson}] [--include-relative-paths]
    [--fail-on {none,findings,unknown,either}] [--output FILE [--force]]
| Opzione | Significato |
|---|---|
--input FILE | Obbligatorio. Un file JSON di report esistente; ripetere per un massimo di 20 input. |
--input-schema PROFILE | Contratto di input; predefinito contract-v1.0. Un profilo si applica a ogni input dell'invocazione. |
--format {sarif,ndjson} | Formato di output; predefinito sarif. |
--include-relative-paths | Attiva la pubblicazione dei percorsi sorgente validi riportati. Le posizioni derivate dall'inventario non vengono mai pubblicate. Vedi Privacy ed evidenze. |
--fail-on {none,findings,unknown,either} | Codice di uscita 1 della policy dopo un output riuscito; predefinito none. Vedi Codici di uscita. |
--output FILE | Scrive su un nuovo file invece che su stdout. |
--force | Sostituisce atomicamente un file --output esistente. Non sostituisce mai un input o il checker stesso. |
--output esistente viene rifiutato a meno
che non sia specificato --force.--force.| Codice | Significato |
|---|---|
0 | Conversione riuscita, ogni input ha riportato complete: true e la policy --fail-on selezionata è soddisfatta. |
1 | Conversione riuscita e scritta, ma --fail-on ha trovato corrispondenza. |
2 | Errore operativo: input malformato, non supportato o oltre i limiti, output protetto o non scrivibile, o un input che riporta complete: false. Un input incompleto viene comunque convertito e scritto prima dell'uscita, ed è contrassegnato come incompleto nell'output. |
130 | Interrotto. |
Policy --fail-on:
| Policy | Uscita 1 quando l'output contiene |
|---|---|
none (predefinita) | Mai. |
findings | potentially_affected, precondition_present o likely_exposed. |
unknown | unknown, unsupported_runtime o source_discrepancy. |
either | Una delle precedenti. |
Un'uscita dovuta alla policy non sopprime mai i risultati. Il codice di uscita 2 ha precedenza su 1. Gli errori operativi sono distinti dai risultati della valutazione.
Seleziona il profilo esplicitamente con --input-schema; un profilo si applica a tutti
gli input di un'invocazione. Strumenti o versioni non supportati ed evidenze canoniche malformate o
contraddittorie falliscono in modo sicuro con uscita 2. Il validatore canonico
è incluso da
Sharp's common contract
sotto la stessa licenza del codice; non è richiesto alcun pacchetto condiviso installato.
