 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 e Reaver - Applicazione GUI per Android

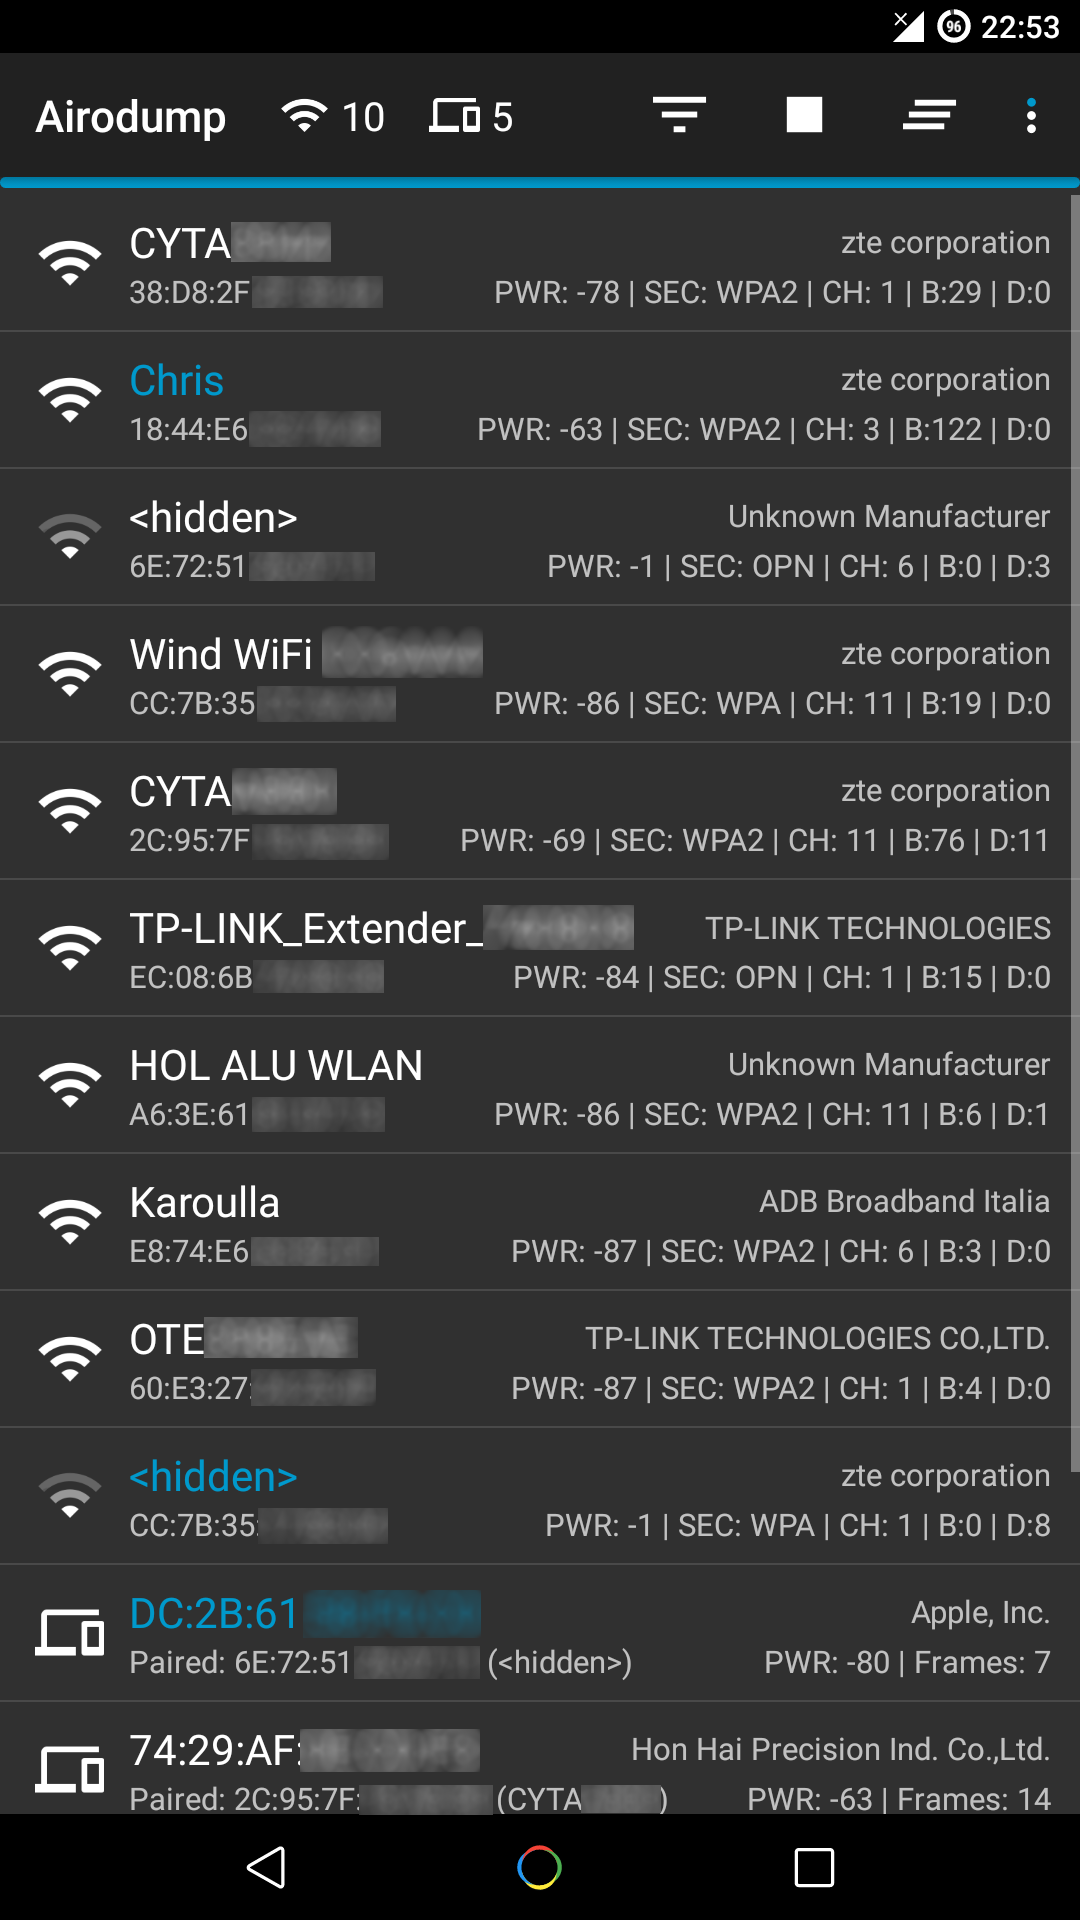
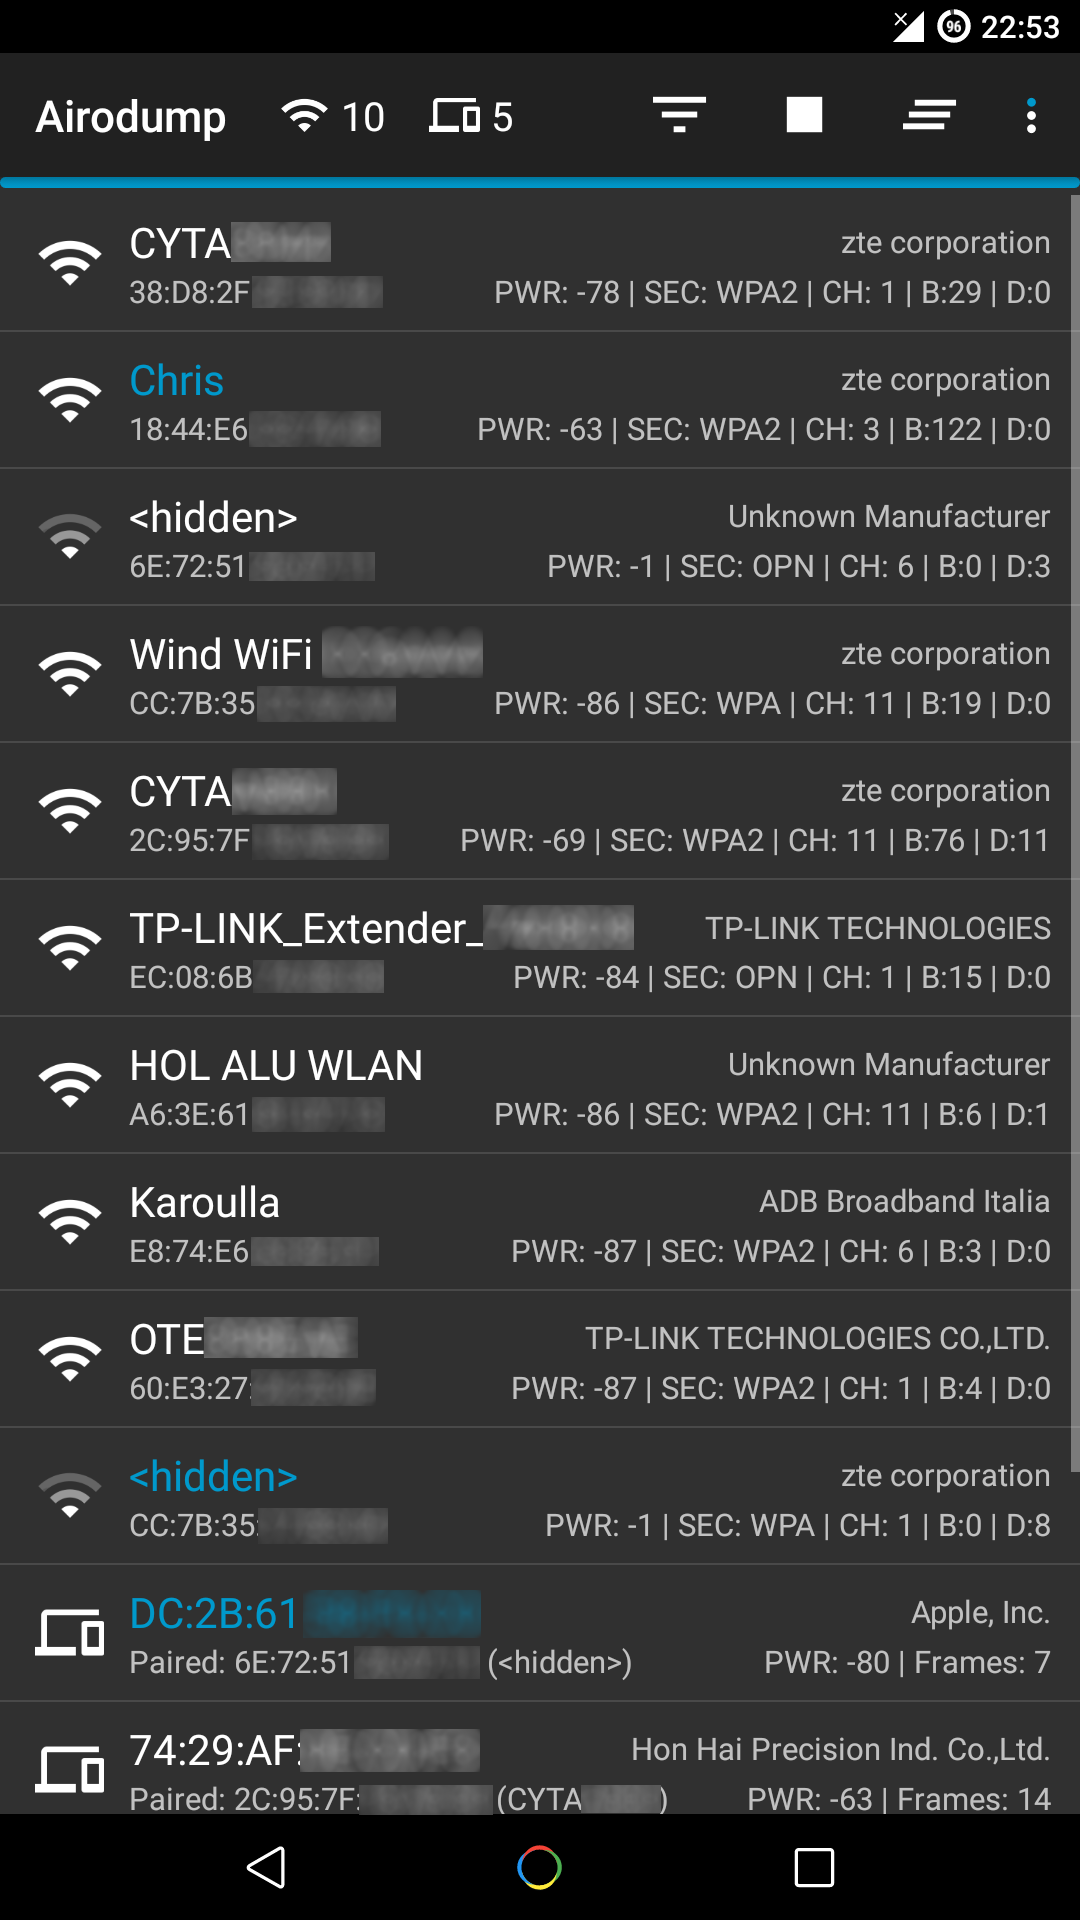
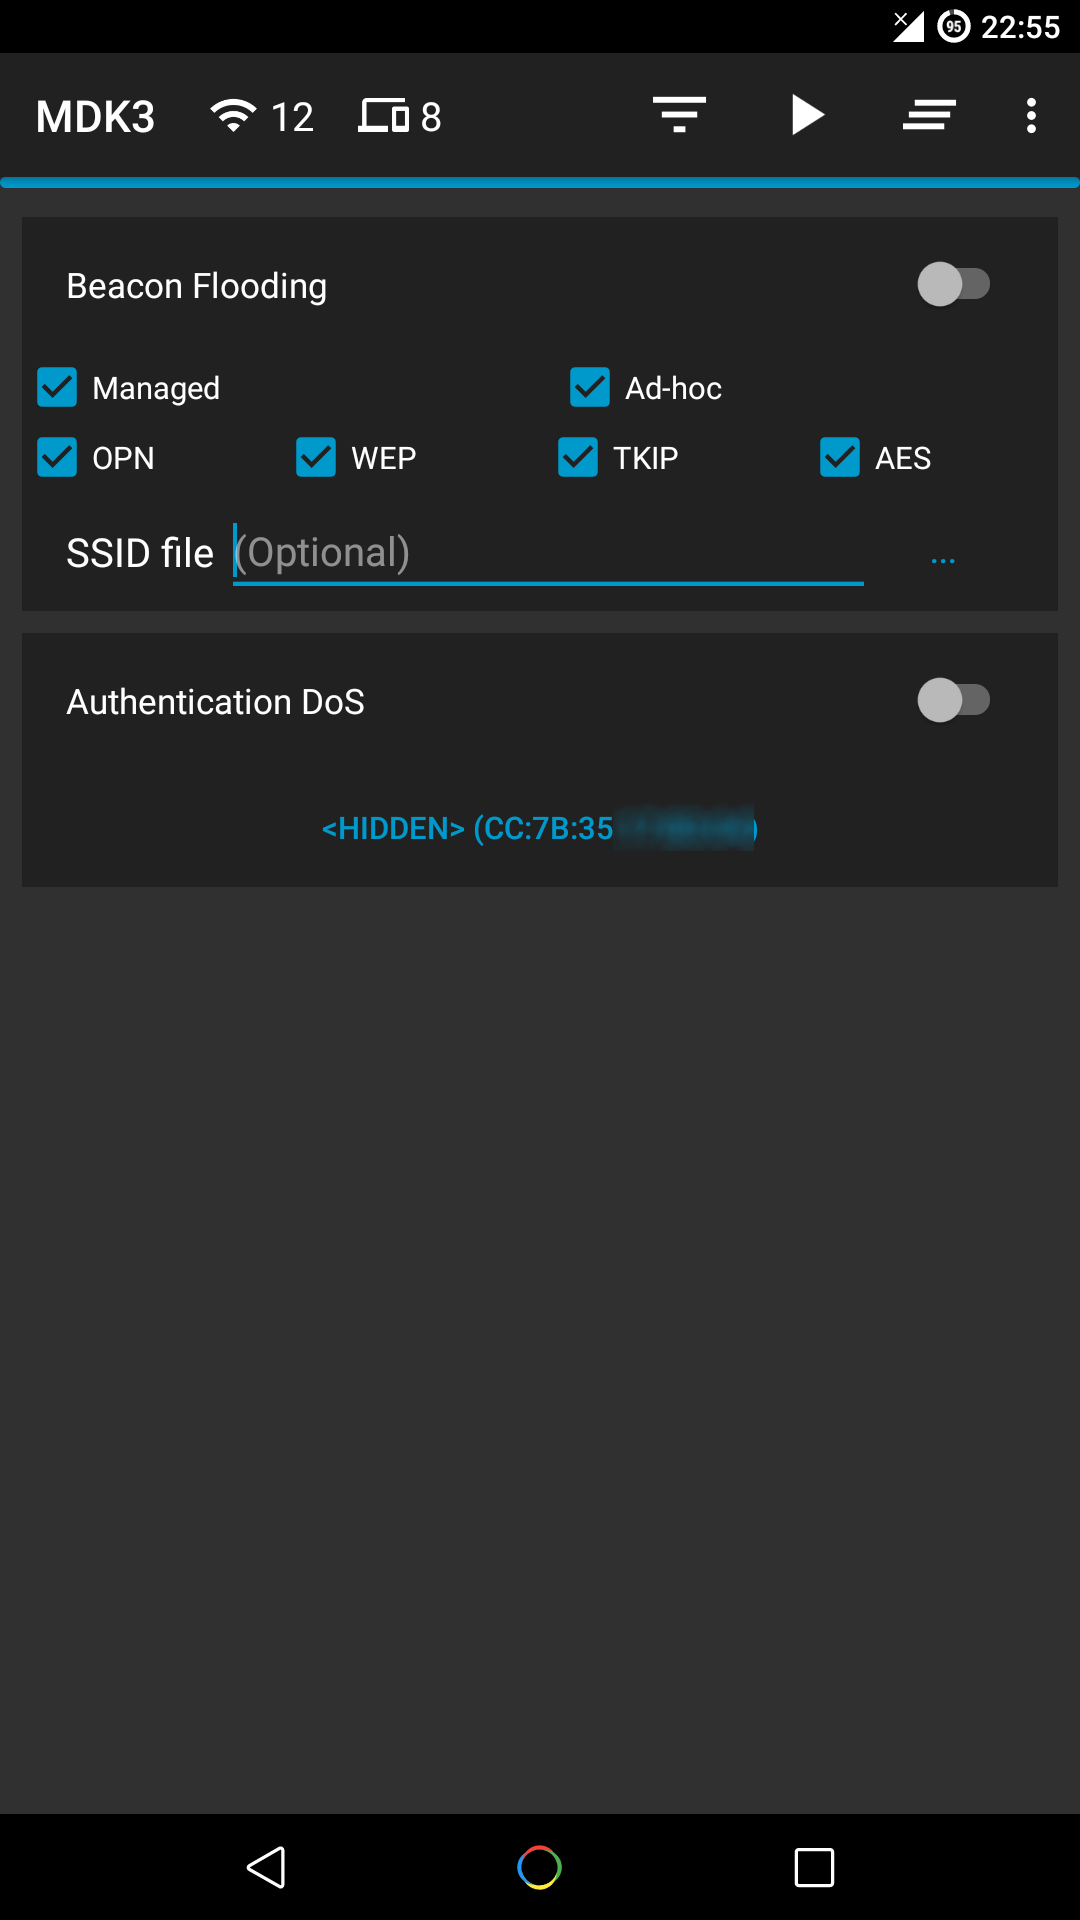
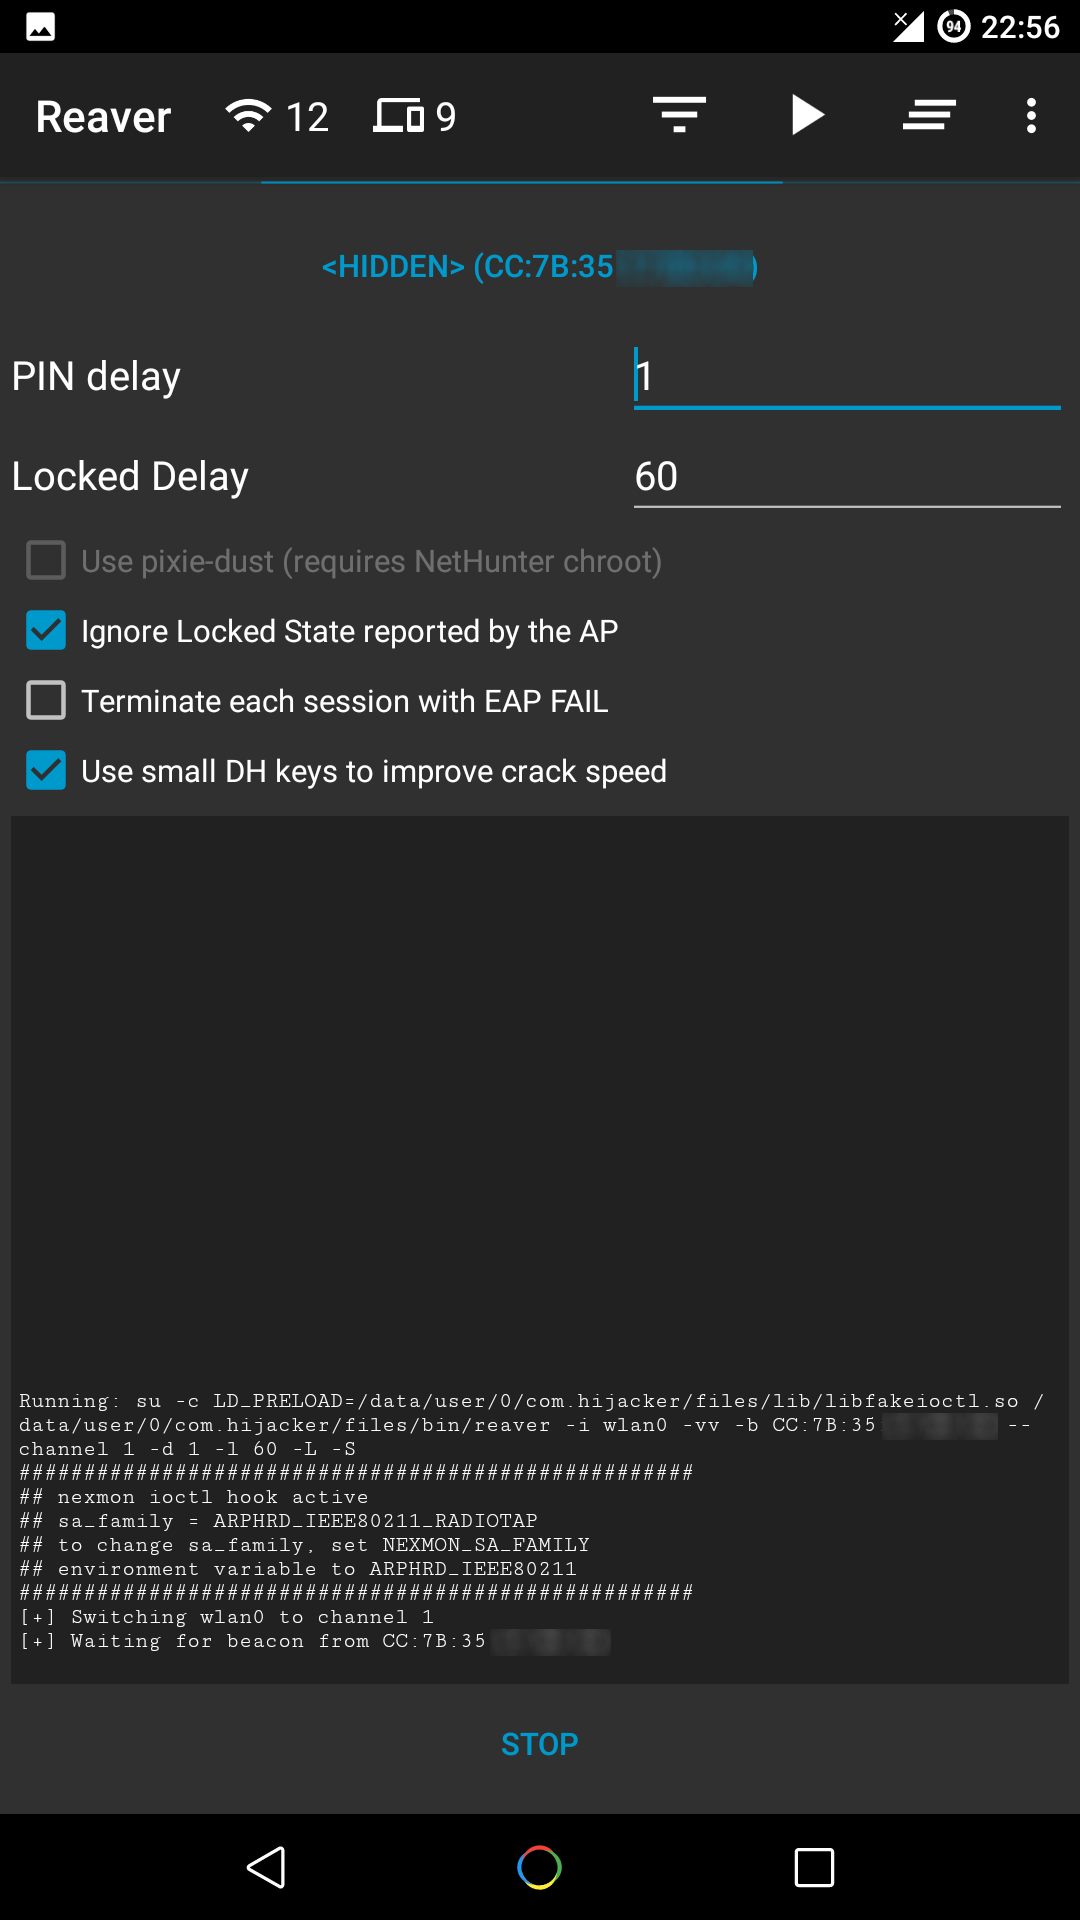
Hijacker è un'interfaccia grafica per gli strumenti di penetration testing Aircrack-ng, Airodump-ng, MDK3 e Reaver. Offre un'interfaccia semplice e facile per utilizzare questi strumenti senza digitare comandi in una console e copiare e incollare indirizzi MAC.
Questa applicazione richiede un dispositivo Android ARM con un adattatore wireless interno che supporti la Modalità Monitor. Alcuni dispositivi Android lo fanno, ma nessuno in modo nativo. Ciò significa che avrai bisogno di un firmware personalizzato. Qualsiasi dispositivo che utilizza il chipset BCM4339 (MSM8974, come Nexus 5, Xperia Z1/Z2, LG G2, LG G Flex, Samsung Galaxy Note 3) funzionerà con Nexmon (che supporta anche alcuni altri chipset). I dispositivi che utilizzano BCM4330 possono usare bcmon.
Un'alternativa sarebbe utilizzare un adattatore esterno che supporti la modalità monitor in Android con un cavo OTG.
Gli strumenti necessari sono inclusi per i dispositivi ARM. Sono inclusi anche il firmware Nexmon e l'utility di gestione per BCM4339 e BCM4358.
È necessario anche l'accesso root, poiché questi strumenti necessitano di root per funzionare.
L'app è stata interrotta poiché una nuova iterazione completamente diversa è attualmente in fase di sviluppo. Poiché la nuova versione non sarà disponibile per molto tempo, questo repository rimane aperto per suggerimenti e richieste di funzionalità che verranno implementate nella nuova versione. Potrebbero ancora essere fornite modifiche critiche, insieme all'aiuto per la compilazione, la manutenzione e l'aggiornamento del codice (anche se non lo consiglierei). Anche le segnalazioni di bug sono benvenute purché provengano dall'ultima versione rilasciata, poiché parte di questo codice potrebbe essere utilizzato nel nuovo progetto.
Assicurati:
Quando esegui Hijacker per la prima volta, ti verrà chiesto se desideri installare il firmware nexmon o andare alla schermata principale. Se hai già installato il tuo firmware o usi un adattatore esterno, puoi semplicemente andare alla schermata principale. Altrimenti, e se il tuo dispositivo è supportato, clicca su 'Installa Nexmon' per installare il firmware Nexmon. Una volta terminato, atterrerai sulla schermata principale e airodump si avvierà. Assicurati di aver abilitato il WiFi e che sia in modalità monitor.
/system potrebbe attivare una funzionalità di sicurezza di Android e la partizione di sistema verrà ripristinata al riavvio.Hijacker necessita dell'accesso root per funzionare. Si aspetta un file binario su, che è una shell eseguita con privilegi di root. All'avvio, l'app esegue un comando which su. Se stai ricevendo questo messaggio, allora questo comando è fallito. O non sei rooted, o la tua soluzione root non ha fornito un binario su in una directory accessibile nel PATH.
Hijacker necessita dell'accesso root per funzionare. Esegue tutti i suoi comandi tramite su. Quando viene chiamato su, qualche app sul tuo dispositivo (che gestisce l'accesso root, es. SuperSU, Superuser) dovrebbe chiederti se vuoi concedere l'accesso root a Hijacker. Se l'accesso è negato, ricevi questo messaggio. Assicurati che Hijacker sia autorizzato a eseguire comandi root.
Ciò significa che l'app non è riuscita a creare le directory 'bin' o 'lib' nella propria directory all'interno del sistema. Se vedi questo, c'è qualcosa che non va nel tuo OS, Hijacker non può fare nulla al riguardo.
Questa app è progettata e testata per dispositivi ARM. Tutti i binari e le librerie inclusi sono compilati per quell'architettura e non funzioneranno su nient'altro. Se ricevi questo messaggio, devi installarli manualmente (busybox, suite aircrack-ng, mdk3, reaver, wireless tools, libreria libfakeioctl.so) in una directory accessibile nel PATH e impostare l'opzione 'Prefisso' per gli strumenti per precaricare la libreria necessaria: LD_PRELOAD=/path/to/libfakeioctl.so.
Hijacker esegue un servizio in background per assicurarsi che gli strumenti che dovrebbero essere in esecuzione lo siano effettivamente, e che quelli che dovrebbero essere fermati siano fermi. Nel caso uno di questi controlli fallisca, riceverai un avviso.
Qualcosa non è in esecuzione: Questo potrebbe essere causato da uno strumento che si ferma inaspettatamente, il che potrebbe essere un segno di parametri errati, uno strumento che funziona diversamente da quanto l'app si aspetta, altro software sul dispositivo che lo uccide, wifi spento o non in modalità monitor, o anche uno strumento danneggiato (se lo hai compilato manualmente).
