
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
JWTXposer — Uno strumento avanzato di estrazione e decodifica JWT per cacciatori di bug bounty! 🏴‍☠️ | Kitploit
Strumenti/GitHubGitHub/chaudharyarjun/jwtxposer
OSINT (Open Source Intelligence)RicognizioneRaccolta InformazioniSicurezza Web
GitHubchaudharyarjun/jwtxposer

JWTXposer

Uno strumento avanzato di estrazione e decodifica JWT per cacciatori di bug bounty! 🏴‍☠️

Vedi Repository
47151171 anno faRevisionato da Kitploit
Condividi

JWTXposer

Strumento automatizzato di individuazione e analisi JWT per cacciatori di bug e red teamer

Cos'è JWTXposer?
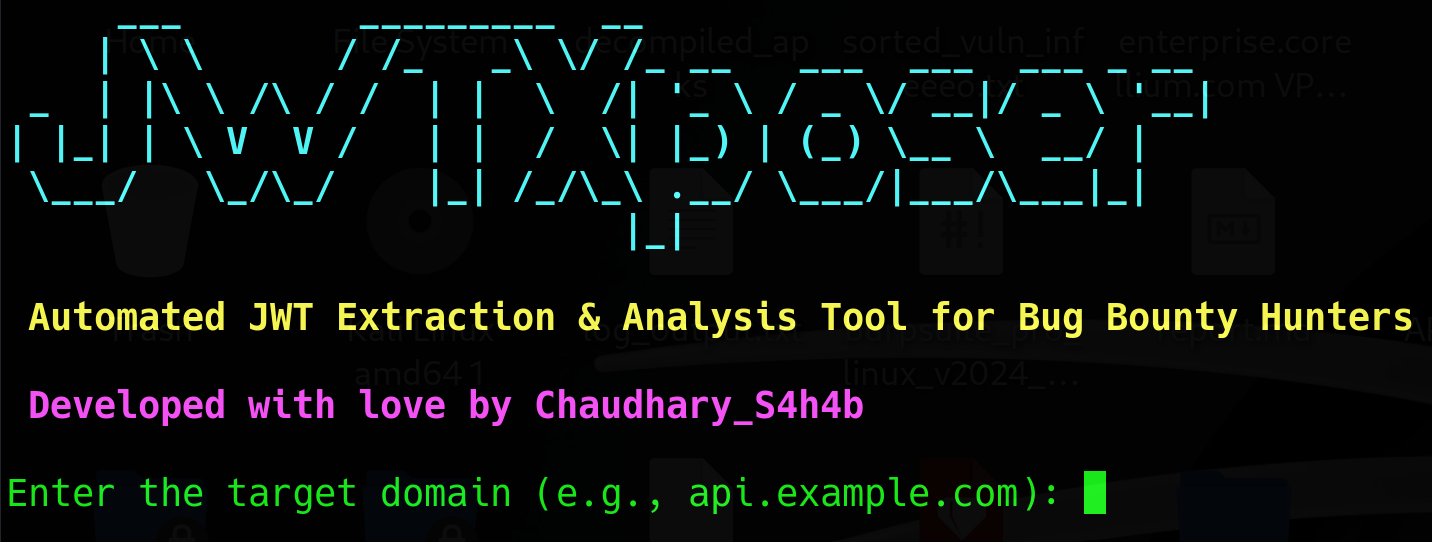
image

JWTXposer è uno strumento automatizzato di ricognizione che scansiona archivi pubblici come la Wayback Machine, estrae token JWT trapelati e li decodifica per identificare informazioni potenzialmente sfruttabili.

Costruito specificamente per cacciatori di bug, red teamer e giocatori di CTF, JWTXposer elimina la caccia manuale ai JWT ed evidenzia claim succulenti come userId, access_token, scope, authType, ecc. Esegue ricognizione passiva automatizzata, analisi di endpoint live e decodifica JWT per estrarre token succulenti che possono portare a:

  • 🔓 Controllo di accesso fallace
  • 🔐 Escalation dei privilegi
  • 🕵️‍♂️ Attacchi di replay dei token
  • 🧬 Scoperta di chiavi di firma deboli

🔍 Perché esiste JWTXposer

Molte applicazioni espongono JWT:

  • In endpoint vecchi e archiviati (es. tramite Wayback Machine)
  • All'interno di parametri di query o percorsi API
  • Incorporati in URL, file JS o reindirizzamenti

Questi token potrebbero ancora:

  • Essere validi per il replay
  • Contenere claim sensibili (come ruoli, ID utente, token di accesso)
  • Essere convalidati in modo improprio (alg: none, token scaduti accettati)

Caratteristiche

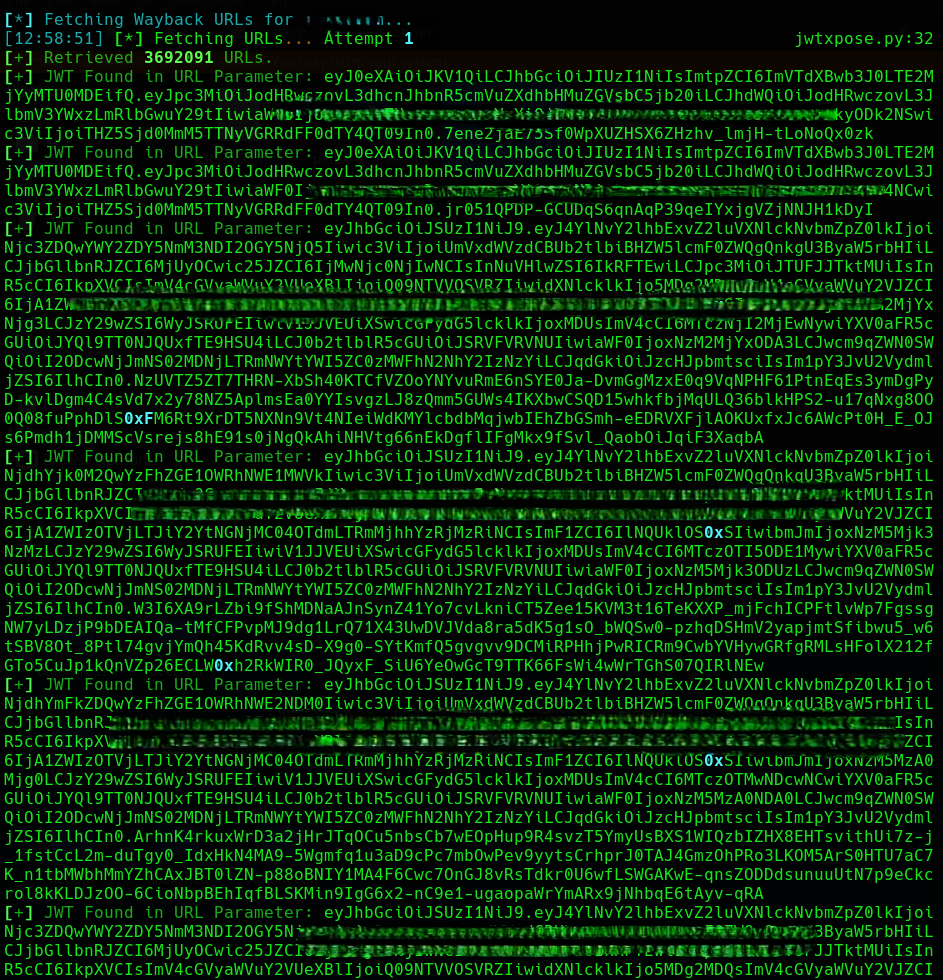
  • Sfoglia la Wayback Machine per endpoint archiviati
  • Estrae JWT da URL, stringhe di query e parametri di percorso
  • Decodifica automaticamente i JWT (non è richiesta la chiave segreta)
  • Evidenzia claim JWT sensibili** (userId, scope, authType, ecc.)
  • Verifica endpoint live ancora accessibili
  • Utilizza il multi-threading per la velocità (configurabile!)
  • Salva i risultati in output JSON strutturato
  • Mostra una tabella riassuntiva colorata usando rich

Demo

Guarda JWTXposer in azione: JWTXP jwt2
Installazione

Clona il repo

git clone https://github.com/yourusername/JWTXposer.git
cd JWTXposer

Installa le dipendenze

pip install -r requirements.txt

Output

I risultati vengono salvati in:

jwt_results.json
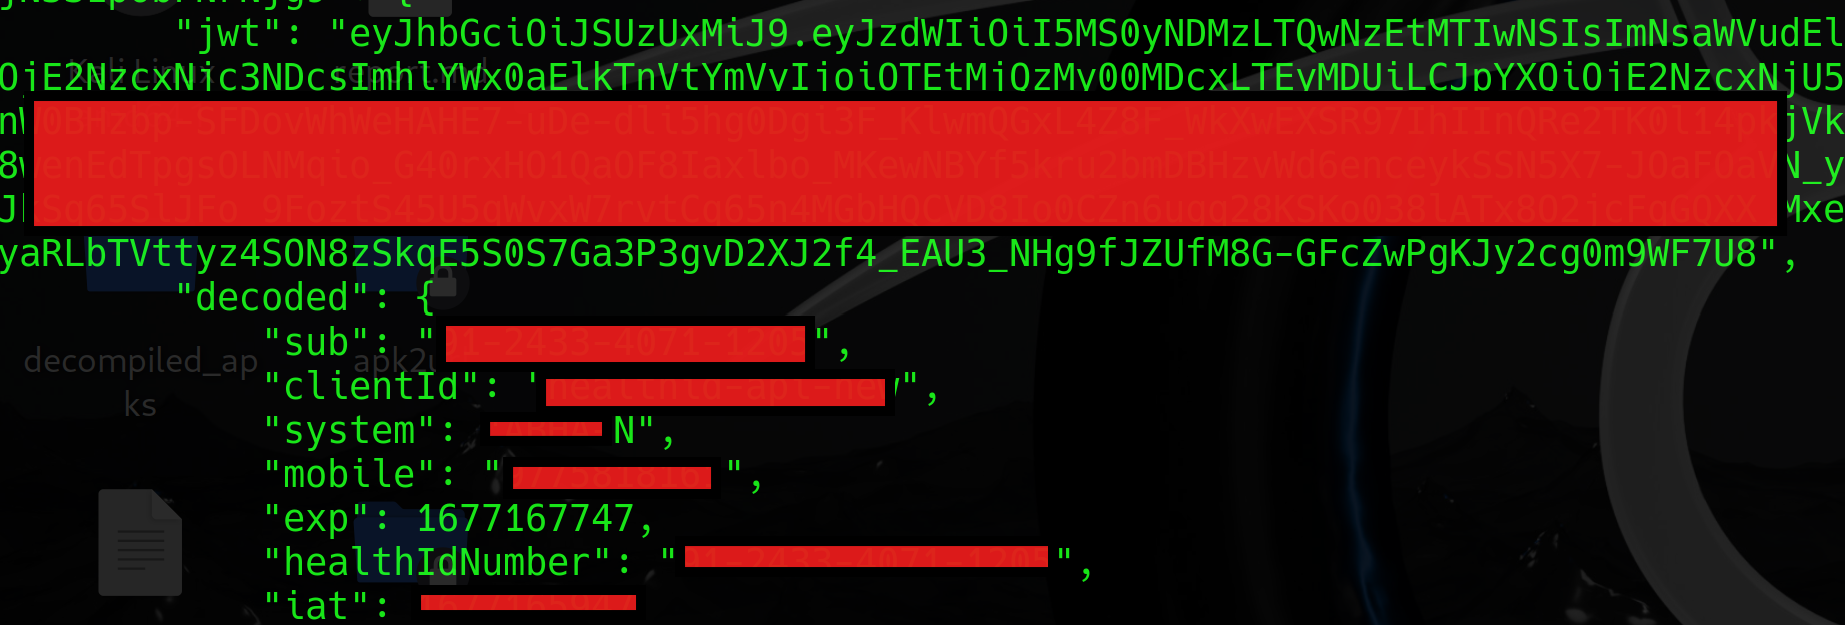
Jwtxposer_Output

Funzionalità future

  • Test automatico di replay dei token
  • Plugin per Burp Suite
  • Modulo di dorking su GitHub / Google
  • Fuzzing JWT (ruolo, alg, scope)
  • Rilevamento anomalie sui token (basato su ML)
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    319
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    266

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








