Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
rome-webshell — Una potente e piacevole PHP WebShell | Kitploit
Strumenti/GitHubGitHub/caesarovich/rome-webshell
Generazione di PayloadSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneStrumento di Accesso Remoto
GitHubcaesarovich/rome-webshell

rome-webshell

Una potente e piacevole PHP WebShell

Vedi Repository
7010421 anno faRevisionato da Kitploit
Condividi

Rome WebShell

Una potente e deliziosa PHP WebShell

Si tratta di una webshell PHP leggera, che utilizza solo vanilla JavaScript e CSS, niente gonfiore jQuery/Bootstrap.
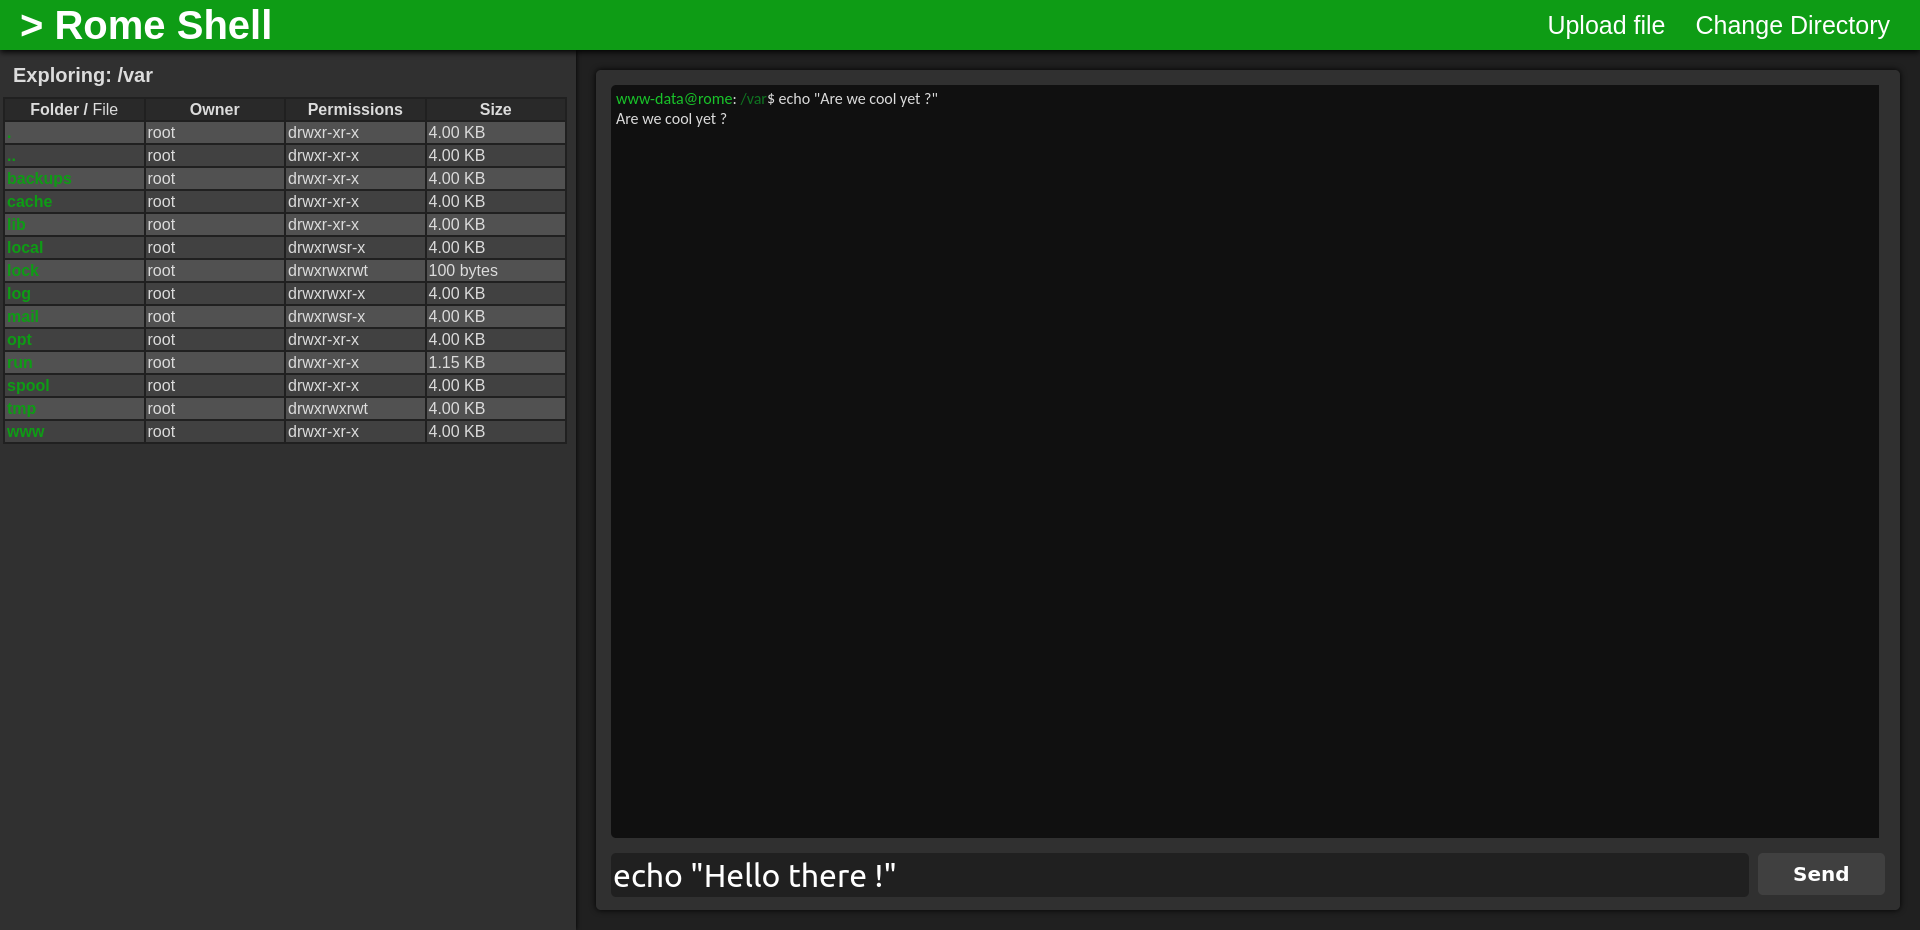
Schermata

Caratteristiche

  • Esplora file completamente interattivo: naviga tra le directory e scarica file istantaneamente
  • Carica file direttamente dal browser
  • Esegui comandi senza dover 'codificare in URL' i tuoi payload
  • Protezione tramite password MD5, utile per limitare l'accesso durante una partita King of the Hill, ad esempio
  • Interfaccia completamente animata in CSS, responsiva e deliziosa in stile FlatUI
  • Facilmente personalizzabile: l'uso di variabili CSS rende semplice utilizzare i tuoi colori preferiti
  • Offuscato: questo repository include una versione già offuscata

Come usare

  1. (Opzionale) Aggiungi una password: imposta la variabile $pass sulla stringa SHA512 della tua password
  2. Trova un modo per caricare il file su un webserver
  3. Accedici tramite il tuo browser
  4. Goditi l'esperienza! Esplora file, esegui comandi e molto altro!

Schermate

Caricamento file
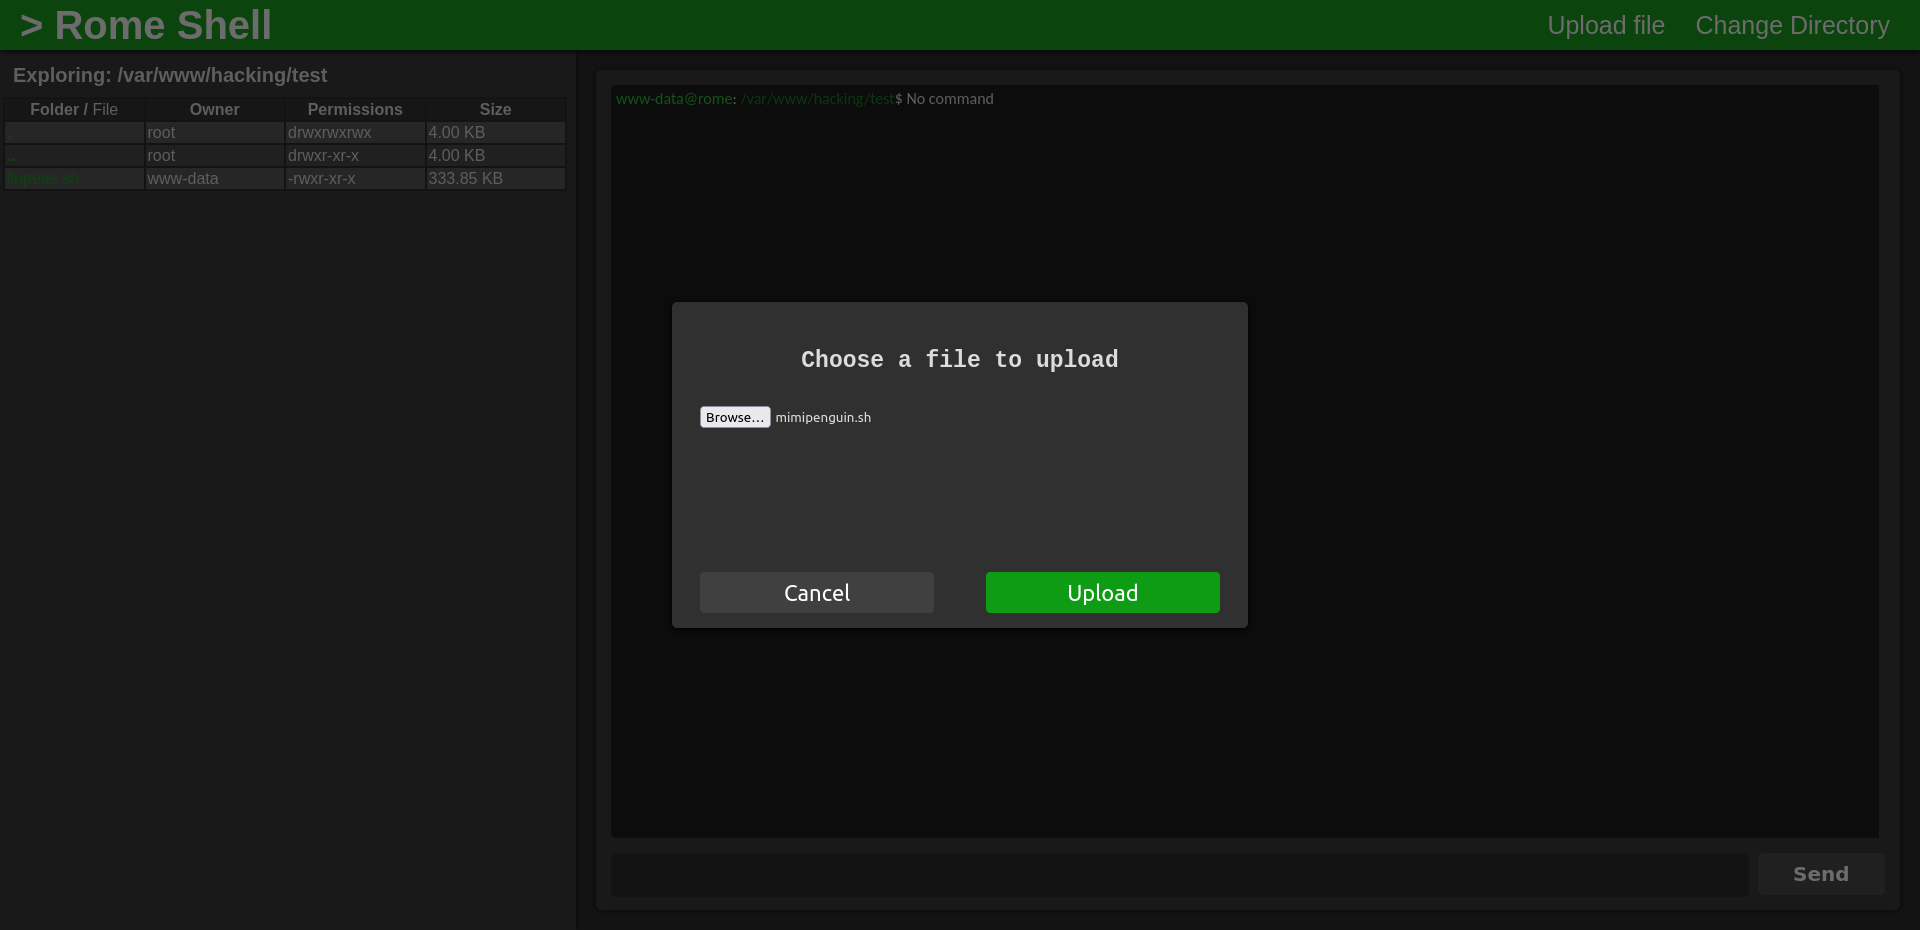
Schermata caricamento file

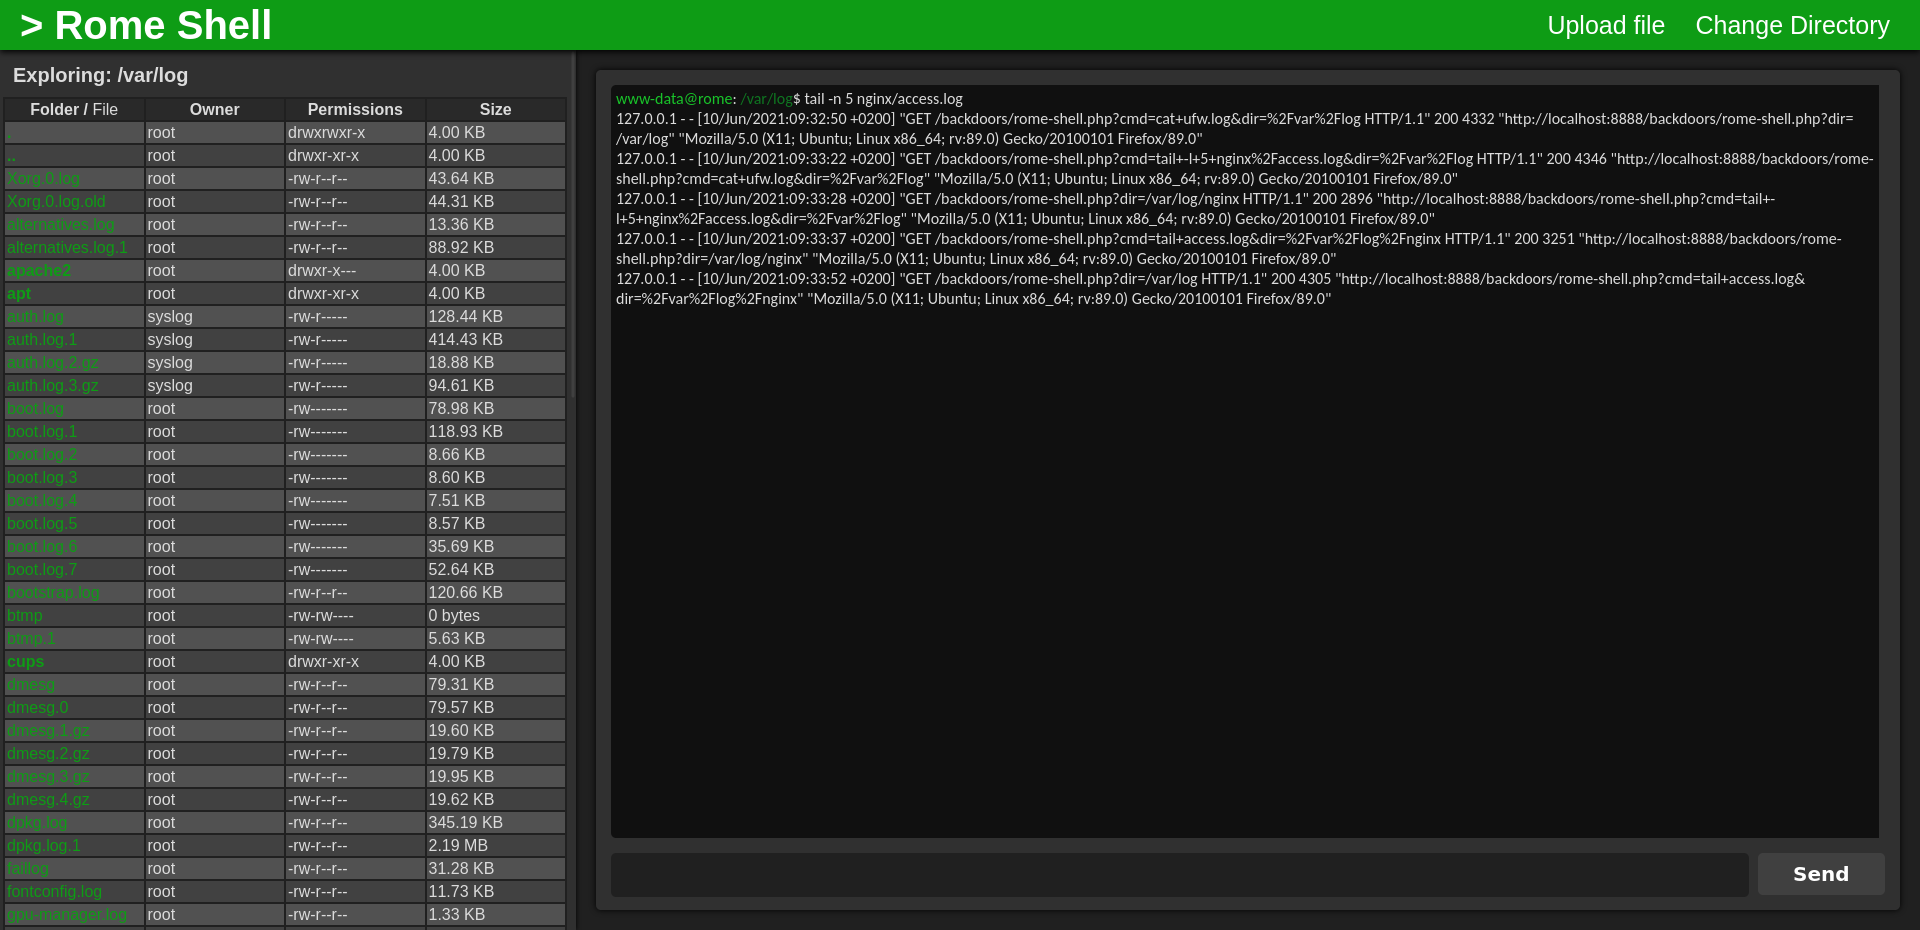
Esplorazione log

Schermata esplorazione log

Dichiarazione di non responsabilità

Questo repository è solo a scopo educativo. L'uso malevolo di questo repository non renderà l'autore responsabile. Non eseguire test di penetrazione senza autorizzazioni esplicite.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    252

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →