Estensioni proxy di HUNT Suite

Cos'è HUNT Suite?
- HUNT Suite è una raccolta di estensioni per Burp Suite Pro/Free e OWASP ZAP.
- Identifica i parametri comuni vulnerabili a determinate classi di vulnerabilità (Burp Suite Pro e OWASP ZAP).
- Organizza le metodologie di test (Burp Suite Pro e Free).
HUNT Parameter Scanner - Classi di vulnerabilità
- SQL Injection
- Local/Remote File Inclusion & Path Traversal
- Server Side Request Forgery & Open Redirect
- OS Command Injection
- Insecure Direct Object Reference
- Server Side Template Injection
- Logic & Debug Parameters
Cross Site ScriptingExternal Entity InjectionMalicious File Upload
TODO
Modifica la regex per i nomi dei parametri per includere user_id invece di solo idCerca nella finestra dello scannerEvidenzia il parametro nella finestra dello scanner- Implementare il controllo dei nomi degli script, il supporto agli URL REST e ai parametri nel corpo JSON e XML.
- Supportare la convenzione normale della scheda Request: sotto-schede Raw, Params, Headers, Hex all'interno dello scanner
- Aggiungere altri file JSON di metodologia:
Web Application Hacker's Handbook- PCI
- HIPAA
- CREST
- OWASP Top Ten
- OWASP Application Security Verification Standard
- Penetration Testing Execution Standard
- Burp Suite Methodology
- Aggiungere altro testo per gli avvisi nella finestra dello scanner
- Aggiungere altre descrizioni e risorse nella finestra della metodologia
- Aggiungere funzionalità per inviare richieste/risposte ad altre schede di Burp come Repeater
Autori
- JP Villanueva
- Jason Haddix
Collaboratori
- Ryan Black
- Fatih Egbatan
- Vishal Shah
HUNT Suite per Burp Suite Pro/Free
HUNT Parameter Scanner (hunt_scanner.py)
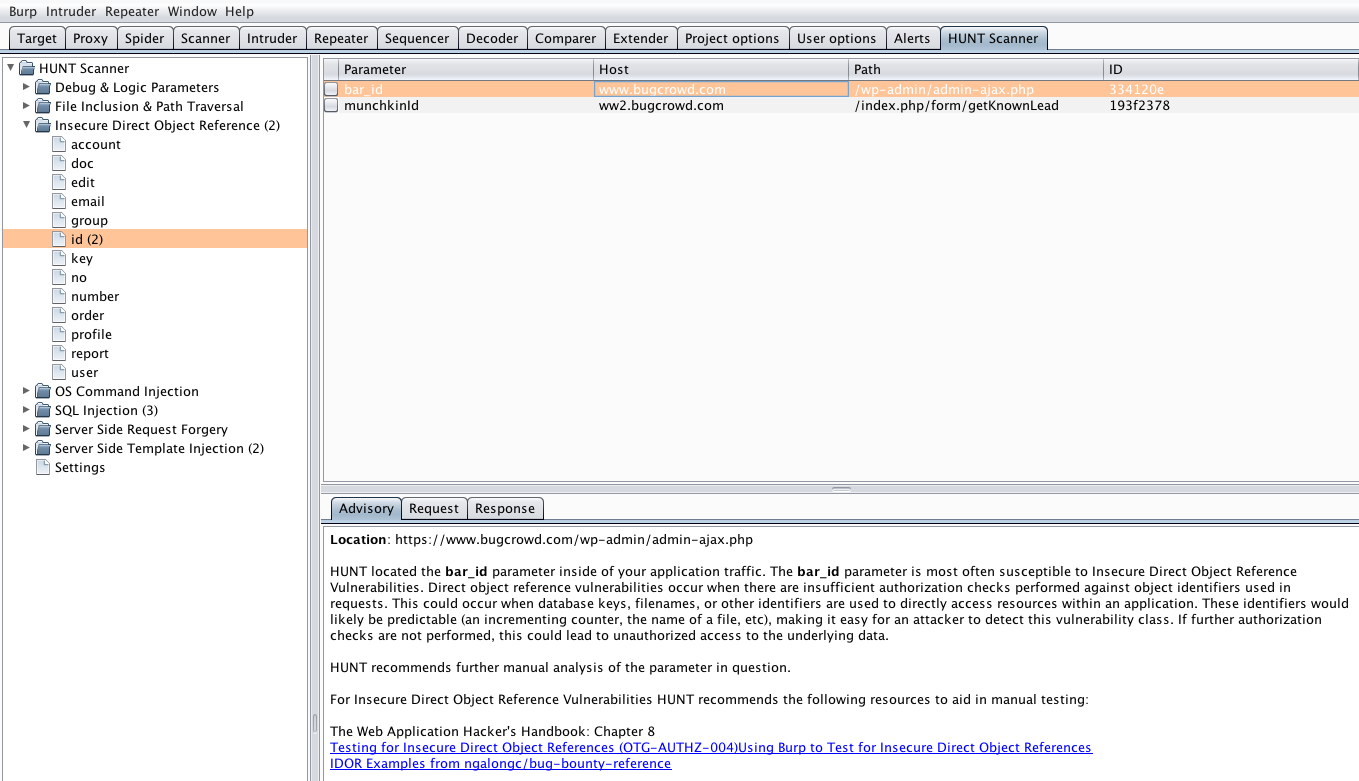
Questa estensione non testa questi parametri, ma piuttosto genera avvisi su di essi così che un bug hunter possa testarli manualmente. Per ogni classe di vulnerabilità, Bugcrowd ha identificato i parametri o le funzioni comuni associati a quella classe di vulnerabilità. Forniamo inoltre risorse selezionate nella descrizione dell'issue per eseguire test manuali approfonditi di queste classi di vulnerabilità.
HUNT Testing Methodology (hunt_methodology.py)
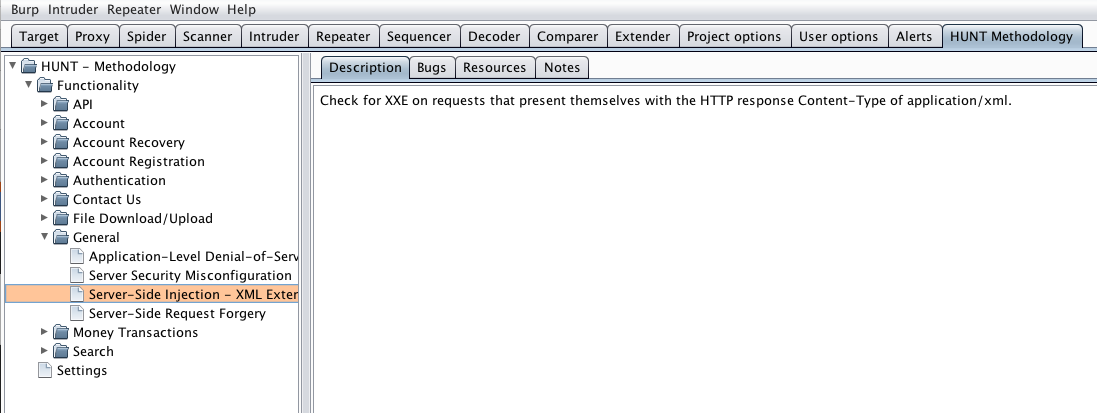
Questa estensione consente ai tester di inviare richieste e risposte a una scheda di Burp Suite chiamata "HUNT Methodology". Questa scheda contiene un albero sul lato sinistro che è una rappresentazione visiva della tua metodologia di test. Inviando qui richieste/risposte, i tester possono organizzare o attestare di aver eseguito test manuali in quella sezione dell'applicazione o di aver completato un determinato passaggio della metodologia.
Installazione di HUNT Suite per Burp Suite Pro/Free
Per iniziare
- Scarica l'ultima versione standalone di Jython
jar.
- Vai su Extender -> Opzioni.

- Individua la sezione chiamata Python Environment.
- Aggiungi la posizione del
jar di Jython facendo clic su Seleziona file....
- Vai su Extender -> Estensioni.

- Fai clic su Aggiungi.
- Individua Dettagli estensione.
- Seleziona "Python" come Tipo di estensione.
- Fai clic su "Seleziona file..." per selezionare la posizione in cui si trova l'estensione nel tuo filesystem.
- Ripeti per entrambi HUNT Parameter Scanner e HUNT Testing Methodology
- HUNT Parameter Scanner inizierà a essere eseguito sul traffico che attraversa il proxy.
Impostazione dell'ambito
Questo è un passaggio importante per impostare il tuo ambito di test, poiché lo scanner passivo è incredibilmente rumoroso. Invece di inquinare la finestra Scanner, HUNT Parameter Scanner crea una propria finestra con i propri risultati.
- Vai su Target -> Ambito.

- Seleziona la casella "Usa controllo avanzato dell'ambito".
- Fai clic su aggiungi per includerlo nel tuo ambito.
- Vai su Scanner -> Scansione live.
- Nella sezione "Scansione passiva live", fai clic su "Usa ambito della suite [definito nella scheda target]".

Note importanti
HUNT Parameter Scanner sfrutta l'API di scansione passiva all'interno di Burp. Ecco le condizioni in cui vengono eseguiti i controlli di scansione passiva:
- Prima richiesta di una scansione attiva
- Richieste proxy
- Ogni volta che "Esegui una scansione passiva" viene selezionato dal menu contestuale
Le scansioni passive non vengono eseguite su:
- Ogni risposta di scansione attiva
- Risposte di Repeater
- Risposte di Intruder
- Risposte di Sequencer
- Risposte di Spider
HUNT Scanner per OWASP ZAP (Alpha - Contributo di Ricardo Lobo @_sbzo)
Lo scanner Hunt è incluso negli script della community per ZAP Proxy.
- Trova l'icona "Gestisci componenti aggiuntivi", assicurati di avere
Python Scripting e Community Scripts installati.
- Assicurati che l'icona "mostra tutte le schede" sia selezionata
- Fai clic sul menu
Tools, vai alla sezione Opzioni. Seleziona Scanner passivo e spunta la casella Scansiona solo i messaggi nell'ambito e poi OK
- Fai clic sulla scheda
Scripts (accanto alla scheda Sites)
- Cerca
Hunt.py che dovrebbe apparire sotto passive rules
- Fai clic con il pulsante destro sullo script sotto
passive rules, abilitalo e salvalo
- Naviga nei siti e ricevi avvisi dai siti inclusi nei contesti!
Licenza
Concesso in licenza con la licenza Apache 2.0 qui
 bugcrowd/hunt

