blackarrowsec/pivotnacci
Uno strumento per creare connessioni socks attraverso agenti HTTP.

Penetra nella rete interna distribuendo agenti HTTP. Pivotnacci ti permette di creare un server socks che comunica con agenti HTTP. L'architettura è la seguente:
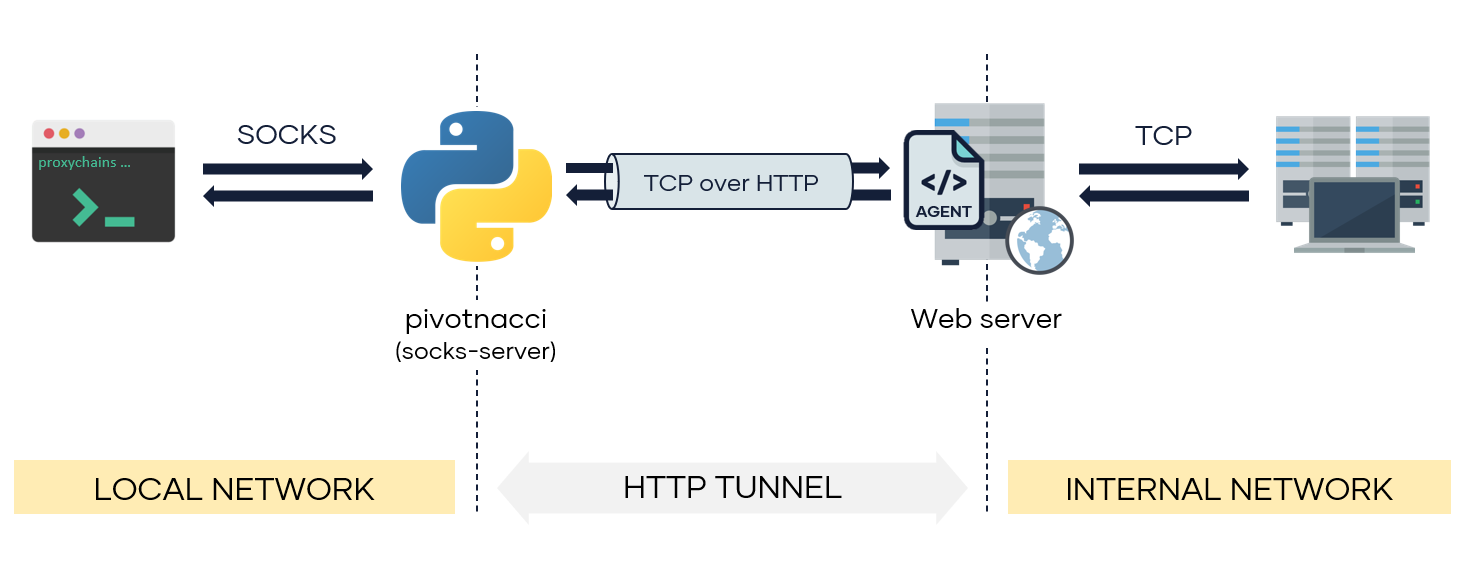
Questo strumento è stato ispirato dal grande reGeorg. Tuttavia, include alcuni miglioramenti:
Dai pacchetti python:
pip3 install pivotnacci
Dal repository:
git clone https://github.com/blackarrowsec/pivotnacci.git
cd pivotnacci/
pip3 install -r requirements.txt # to avoid installing on the OS
python3 setup.py install # to install on the OS
$ pivotnacci -h
usage: pivotnacci [-h] [-s addr] [-p port] [--verbose] [--ack-message message]
                  [--password password] [--user-agent user_agent]
                  [--header header] [--proxy [protocol://]host[:port]]
                  [--type type] [--polling-interval milliseconds]
                  [--request-tries number] [--retry-interval milliseconds]
                  url

Socks server for HTTP agents

positional arguments:
  url                   The url of the agent

optional arguments:
  -h, --help            show this help message and exit
  -s addr, --source addr
                        The default listening address (default: 127.0.0.1)
  -p port, --port port  The default listening port (default: 1080)
  --verbose, -v
  --ack-message message, -a message
                        Message returned by the agent web page (default:
                        Server Error 500 (Internal Error))
  --password password   Password to communicate with the agent (default: )
  --user-agent user_agent, -A user_agent
                        The User-Agent header sent to the agent (default:
                        pivotnacci/0.0.1)
  --header header, -H header
                        Send custom header. Specify in the form 'Name: Value'
                        (default: None)
  --proxy [protocol://]host[:port], -x [protocol://]host[:port]
                        Set the HTTP proxy to use.(Environment variables
                        HTTP_PROXY and HTTPS_PROXY are also supported)
                        (default: None)
  --type type, -t type  To specify agent type in case is not automatically
                        detected. Options are ['php', 'jsp', 'aspx'] (default:
                        None)
  --polling-interval milliseconds
                        Interval to poll the agents (for recv operations)
                        (default: 100)
  --request-tries number
                        The number of retries for each request to an agent. To
                        use in case of balanced servers (default: 50)
  --retry-interval milliseconds
                        Interval to retry a failure request (due a balanced
                        server) (default: 100)
Utilizzando un agente con password s3cr3t (la variabile AGENT_PASSWORD deve essere modificata anche sul lato agente):
pivotnacci https://domain.com/agent.php --password "s3cr3t"
Utilizzando un header HTTP Host personalizzato e un User-Agent CustomAgent personalizzato:
pivotnacci https://domain.com/agent.jsp -H 'Host: vhost.domain.com' -A 'CustomAgent'
Impostando un messaggio agente diverso 418 I'm a teapot (la variabile ACK_MESSAGE deve essere modificata anche sul lato agente):
pivotnacci https://domain.com/agent.aspx --ack-message "418 I'm a teapot"
Riduci il tasso di rilevamento (es. WAF) impostando l'intervallo di polling a 2 secondi:
pivotnacci https://domain.com/agent.php --polling-interval 2000
Eloy Pérez (@Zer1t0) [ www.blackarrow.net - www.tarlogic.com ]
Tutto il codice incluso in questo progetto è concesso in licenza secondo i termini della licenza GNU AGPLv3.