 bishopfox/cloudfox
Automazione della consapevolezza situazionale per test di penetrazione cloud.
CloudFox ti aiuta a ottenere consapevolezza situazionale in ambienti cloud sconosciuti. È uno strumento a riga di comando open source creato per aiutare penetration tester e altri professionisti della sicurezza offensiva a trovare percorsi di attacco sfruttabili nell'infrastruttura cloud.
AGGIORNAMENTO CLOUDFOX RICHIESTO: (12/2025): Se stai usando
cloudfox, devi usare la versione v1.17.0 o successiva. Tutte le versioni precedenti hanno smesso di funzionare dopo un cambio di formato nel file di mappatura dei servizi pubblici di AWS.
Panoramica
Unisciti a noi sul server discord RedSec
CloudFox è modulare (puoi eseguire un comando alla volta), ma esiste un comando aws all-checks che esegue gli altri comandi AWS con impostazioni predefinite sensate:
cloudfox aws --profile [nome-profilo] all-checks
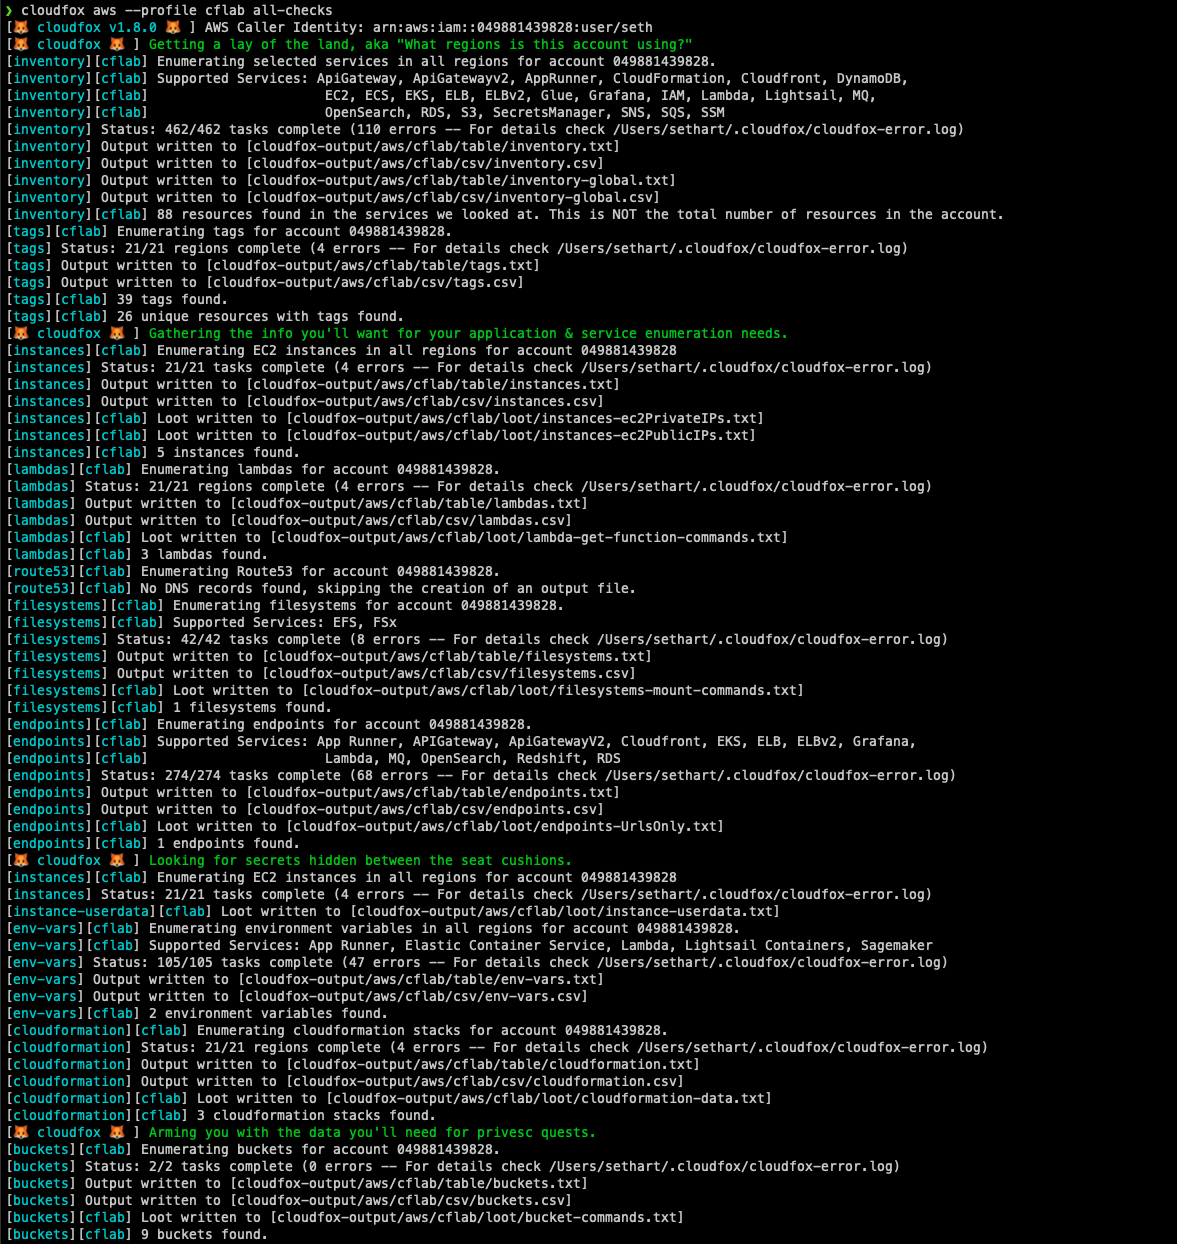
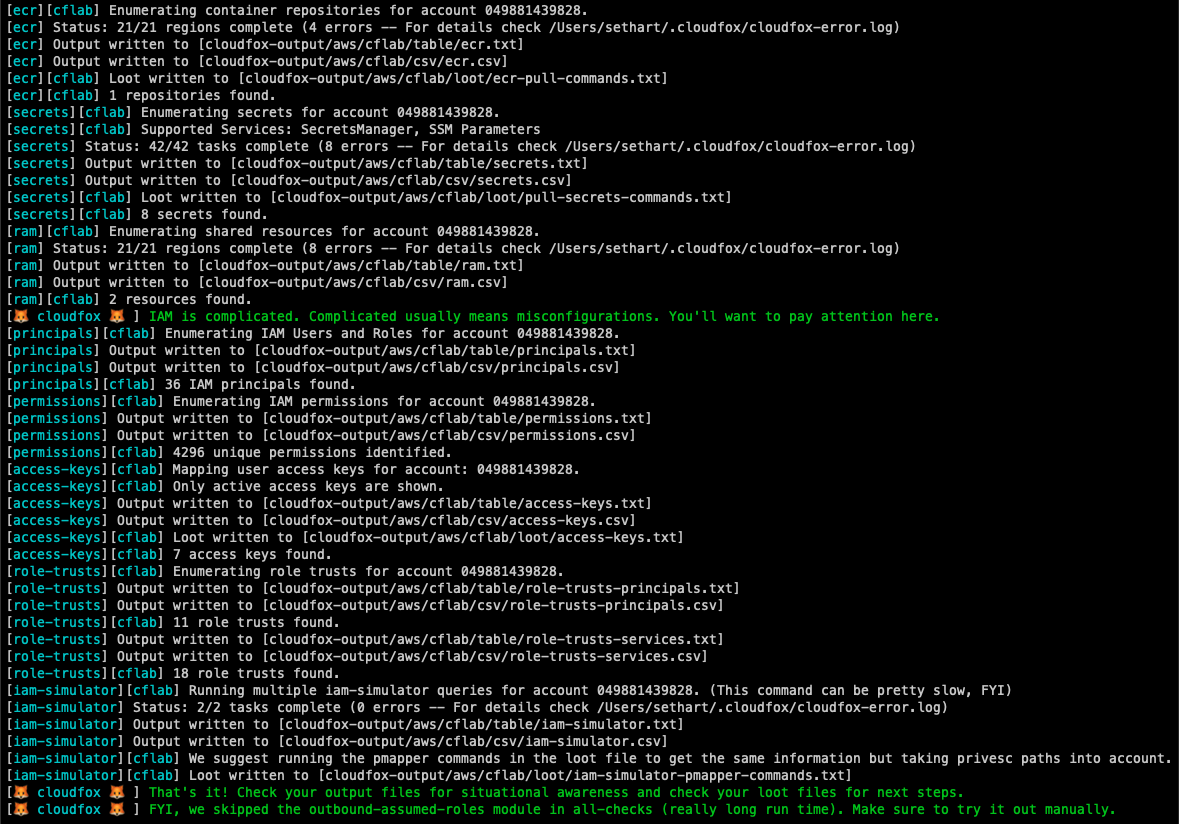
CloudFox è stato progettato per essere eseguito da un principal con autorizzazioni limitate di sola lettura, ma il suo scopo è aiutarti a trovare percorsi di attacco che possono essere sfruttati in scenari di compromissione simulata (noto anche come penetration testing basato su obiettivi).
CloudFox può essere utilizzato con credenziali "trovate", in modo simile a come useresti weirdAAL o enumerate-iam. I controlli che falliscono lo fanno silenziosamente, quindi qualsiasi dato restituito significa che le tue credenziali "trovate" hanno l'accesso necessario per recuperarlo.
Per la documentazione completa, consulta la nostra wiki.
| Provider | Comandi CloudFox |
|---|---|
| AWS | 34 |
| Azure | 4 |
| GCP | 60 |
| Kubernetes | Supporto Pianificato |
Opzione 1: Scarica l'ultima release binaria per la tua piattaforma.
Opzione 2: Se usi homebrew: brew install cloudfox
Opzione 3: Installa Go, usa go install github.com/BishopFox/cloudfox@latest per installare dalla sorgente remota
Opzione 4: Modalità sviluppatore:
Installa Go, clona il repository di CloudFox e compila dal sorgente ```
**Opzione 5:** Testare una correzione di bug  ```
git clone [email protected]:BishopFox/cloudfox.git
git checkout seth-dev
go build .
./cloudfox [rest of the command options]
-l o passare tutti i profili memorizzati con il flag -a.SecurityAudit + CloudFox custom policyNote aggiuntive sulle policy (al 09/2022):
| Policy | Note |
|---|---|
| CloudFox custom policy | Contiene un elenco completo di ogni permesso che cloudfox utilizza e nient'altro |
arn:aws:iam::aws:policy/SecurityAudit | Copre la maggior parte dei controlli cloudfox ma manca di servizi o permessi più recenti come apprunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices |
arn:aws:iam::aws:policy/job-function/ViewOnlyAccess | Copre la maggior parte dei controlli cloudfox ma manca di servizi o permessi più recenti come AppRunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices - e manca anche iam:SimulatePrincipalPolicy. |
arn:aws:iam::aws:policy/ReadOnlyAccess | Manca solo AppRunner, ma concede anche cose come "s3:Get*" che possono essere eccessivamente permissive. |
arn:aws:iam::aws:policy/AdministratorAccess | Funzionerà perfettamente con CloudFox, ma se ti è stato concesso questo livello di accesso come penetration tester, probabilmente dovrebbe essere di per sé un riscontro :) |
gcloud auth application-default login)Permessi Minimi (Progetto Singolo):
Per un'enumerazione di base di un singolo progetto, il ruolo roles/viewer fornisce accesso in lettura alla maggior parte delle risorse (include la visualizzazione di logging, monitoring e compute/network).
Permessi Completi (A livello di Organizzazione):
Per valutazioni di sicurezza approfondite su un'intera organizzazione:
| Ambito | Ruolo | Scopo |
|---|---|---|
| Organizzazione | roles/resourcemanager.organizationViewer | Visualizza la struttura dell'organizzazione e i metadati |
| Organizzazione | roles/iam.securityReviewer | Esamina le policy IAM in tutta l'organizzazione |
| Organizzazione | roles/cloudasset.viewer | Interroga Cloud Asset Inventory per tutte le risorse |
| Organizzazione | roles/cloudidentity.groupsViewer | Enumera Google Groups e le appartenenze |
| Cartella | roles/resourcemanager.folderViewer | Visualizza la gerarchia delle cartelle e i metadati |
| Progetto | roles/viewer | Accesso in lettura alla maggior parte delle risorse del progetto (include logging.viewer, monitoring.viewer, compute.viewer) |
| Progetto di Strumentazione | roles/serviceusage.serviceUsageAdmin | (Opzionale) Gestisci le quote API per le operazioni di CloudFox |


