
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ID-entify — Cerca informazioni relative al dominio: Email - Indirizzi IP - Sotto-domini - Informazioni sulla tecnologia WEB - Tipo di firewall - Record NS e MX. | Kitploit
Strumenti/GitHubGitHub/billyv4/id-entify
OSINT (Open Source Intelligence)RicognizioneRaccolta InformazioniSicurezza WebEnumerazione SottodominiRaccolta EmailAnalisi DNS
GitHubbillyv4/id-entify

ID-entify

Cerca informazioni relative al dominio: Email - Indirizzi IP - Sotto-domini - Informazioni sulla tecnologia WEB - Tipo di firewall - Record NS e MX.

Vedi Repository
11631356 anni faRevisionato da Kitploit
Condividi

alt tag

Di Carlos Ramírez L. | BillyV4 | V 1.0

INFORMAZIONI

ID-entify è uno strumento che permette di cercare informazioni in modo passivo relative a un dominio.

RICERCA DI INFORMAZIONI RELATIVE A UN DOMINIO:

  • Email
  • Indirizzi IP
  • Sottodomini
  • Informazioni sulla tecnologia WEB
  • Tipo di firewall
  • Record NS e MX

GLI STRUMENTI UTILIZZATI NELLA RICERCA DI INFORMAZIONI SONO:

  • Fierce
  • Dnsrecon
  • Dnsenum
  • Dig
  • Blindcrawl
  • OWASP Amass
  • Nslookup
  • Whatweb
  • Wafw00f
  • Nmap http-waf-detect http-waf-fingerprint
  • Whois
  • TheHarvester

PER ESEGUIRE QUESTO SCRIPT

Scarica lo script

git clone https://github.com/BillyV4/ID-entify.git
cd ID-entify
chmod +x id-entify.sh

Esegui lo script

Passo 1:

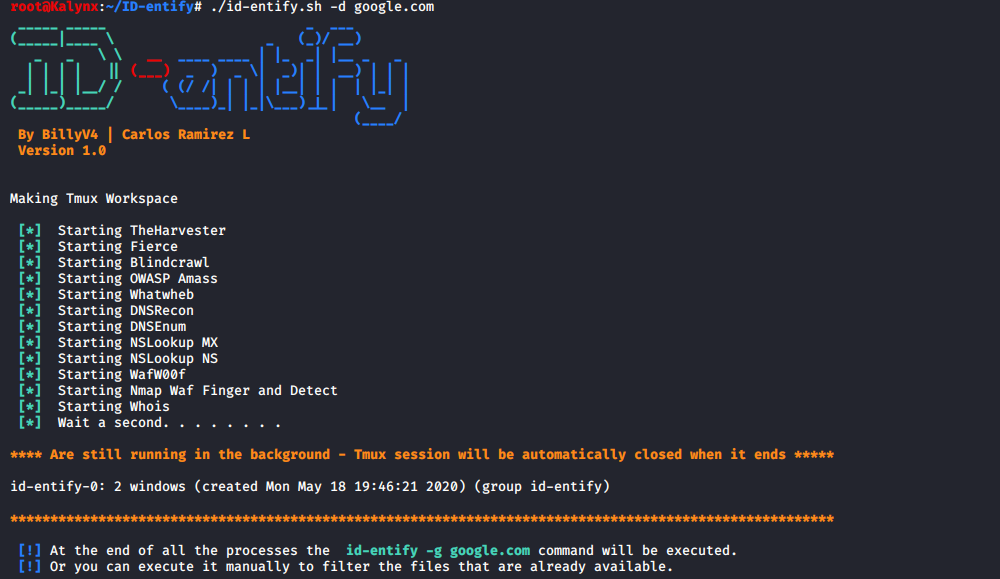
Il comando successivo serve per creare un workspace con tmux in cui i programmi vengono eseguiti in background, salvando le informazioni nella cartella ./id-domain/Raw_Data/.

id-entify -d google.com
Passo 2:

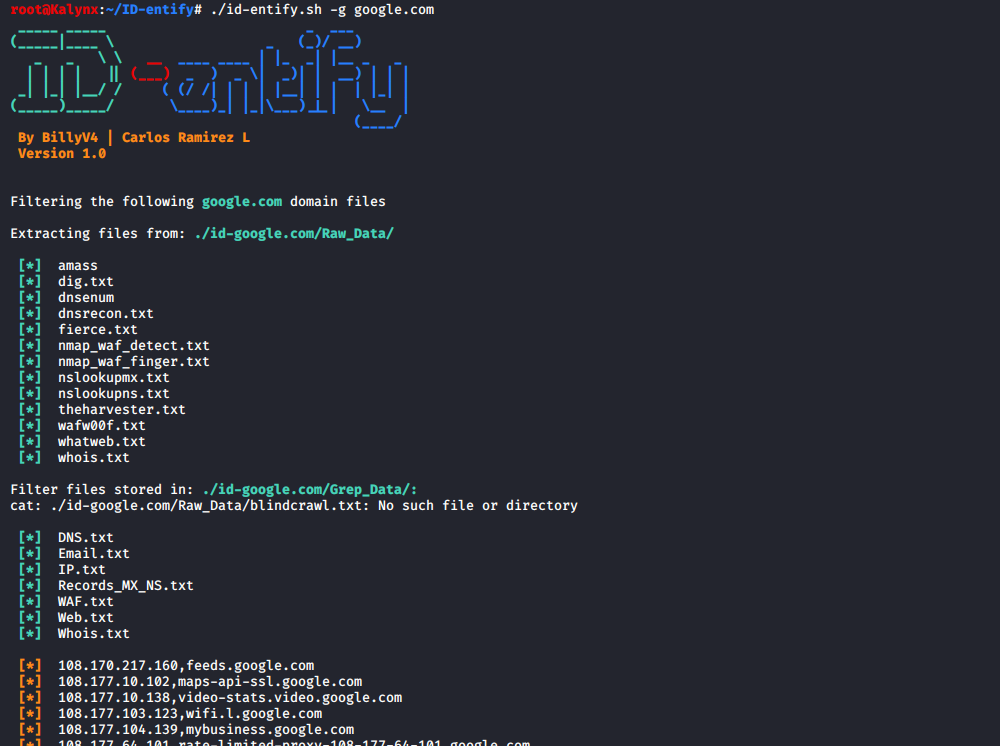
Quando i programmi terminano, il workspace di tmux verrà chiuso automaticamente; le informazioni filtrate verranno salvate in ./id-domain/Greep_Data/. Per filtrare manualmente le informazioni, esegui il comando seguente

id-entify -g google.com
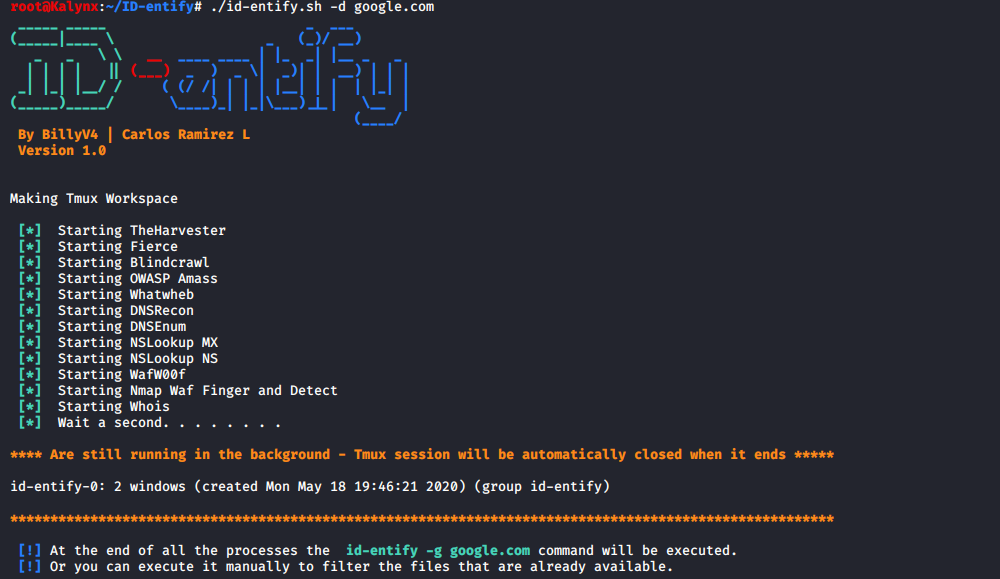
SCREENSHOT

Passo 1:

alt tag

Passo 2:

alt tag

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →